Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Güvenlik Duvarı varsayılan olarak şeffaf proxy modunda çalışır. Bu modda, kullanıcı tanımlı bir rota (UDR) trafiği güvenlik duvarına yönlendirir. Güvenlik duvarı, trafiğe araya girerek müdahale eder ve onu hedefe iletir.
Giden trafik için açık proxy'yi etkinleştirdiğinizde, gönderen uygulamayı, örneğin web tarayıcısını, proxy olarak Azure Güvenlik Duvarı'u kullanacak şekilde yapılandırabilirsiniz. Bu yapılandırma, uygulamadan güvenlik duvarının özel IP adresine trafiği yönlendirir, böylece trafik doğrudan güvenlik duvarından UDR'ye ihtiyaç duymadan çıkar.
Açık proxy modu HTTP ve HTTPS trafiğini destekler. Tarayıcıda veya uygulamada proxy ayarlarını güvenlik duvarının özel IP adresine yönlendirecek şekilde tanımlarsınız. Bu ayarı manuel olarak ayarlayabilir veya proxy otomatik yapılandırma (PAC) dosyası kullanabilirsiniz. PAC dosyasını güvenlik duvarına yükledikten sonra, güvenlik duvarı proxy isteklerini işlemek için PAC dosyasını barındırabilir.
Prerequisites
Bir Azure Güvenlik Duvarı ve ilişkili bir firewall politikası. Explicit proxy'yi güvenlik duvarı kaynağında değil, güvenlik duvarı politikasında yapılandırırsınız. Daha fazla bilgi için bkz . Azure Güvenlik Duvarı ilke kuralı kümeleri.
Açık proxy, Azure Güvenlik Duvarı Standard ve Premium SKU'lar tarafından desteklenmektedir.
Bu ayar, Standart ve Premium seviye politikaları için yapılandırılabilir.
Bir PAC dosyası barındırmak için ayrıca şunları da edinmeniz gerekir:
- PAC dosyasını depolamak için blob konteyneri olan bir Azure Depolama hesabı.
- Kullanıcı tarafından atanan yönetilen bir kimlik ve bu depolama hesabında Depolama Blobu Veri Katkıcısı ve Depolama Blobu Veri Okuyucusu rolleri bulunur.
Yapılandırma
Azure Güvenlik Duvarı politikasında açık proxy'yi etkinleştirin.
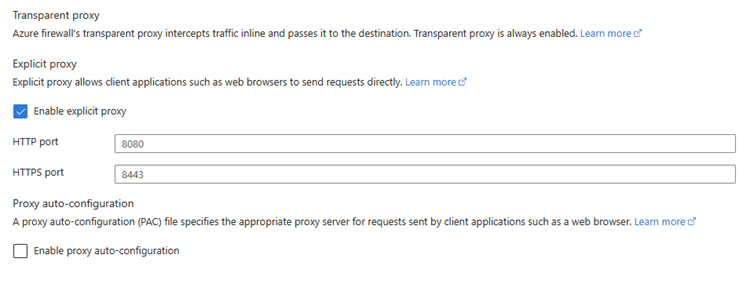
Not
Hem HTTP hem de HTTPS trafiği için tek bir port HTTP Port kullanabilirsiniz.
Güvenlik duvarı politikasında trafiğin güvenlik duvarından geçmesine izin vermek için bir uygulama kuralı oluşturun.
Proxy otomatik yapılandırma (PAC) dosyasını kullanmak için Proxy otomatik yapılandırmasını etkinleştir seçeneğini seçin.
Bu adımları takip ederek bir PAC Dosya URL'si oluşturun:
- Blob konteynerlerini yönet bölümündeki adımları takip ederek bir Azure Depolama konteyneri oluşturun.
Not
Rol eklemek için gerekli izinlere sahip bir abonelik kullanın.
- PAC dosyasını depolama konteynerine yükleyin.
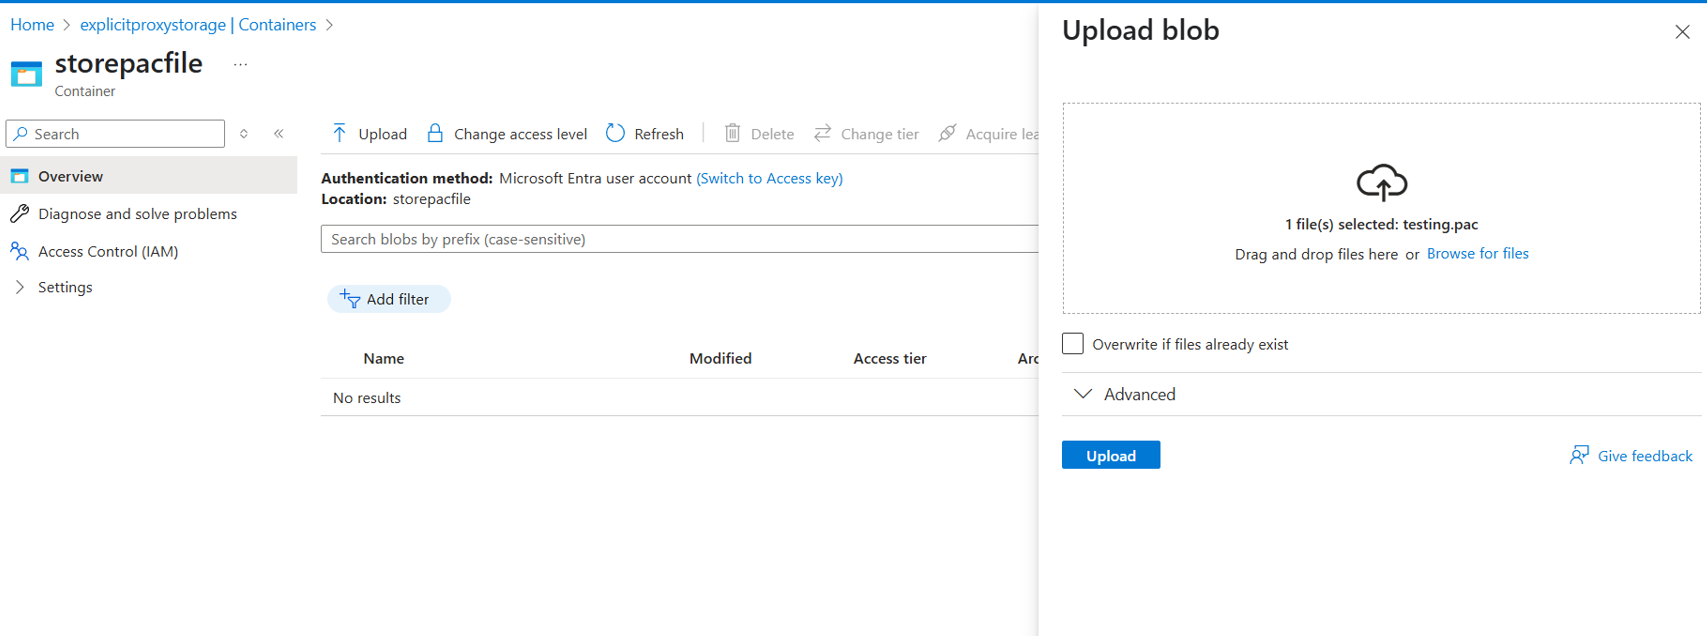
- Yüklenen dosyayı seçin ve dosya URL'sini kopyalayın. Örnek URL:
https://eproxypstestresources.blob.core.windows.net/explicitproxycontainer/proxy.pac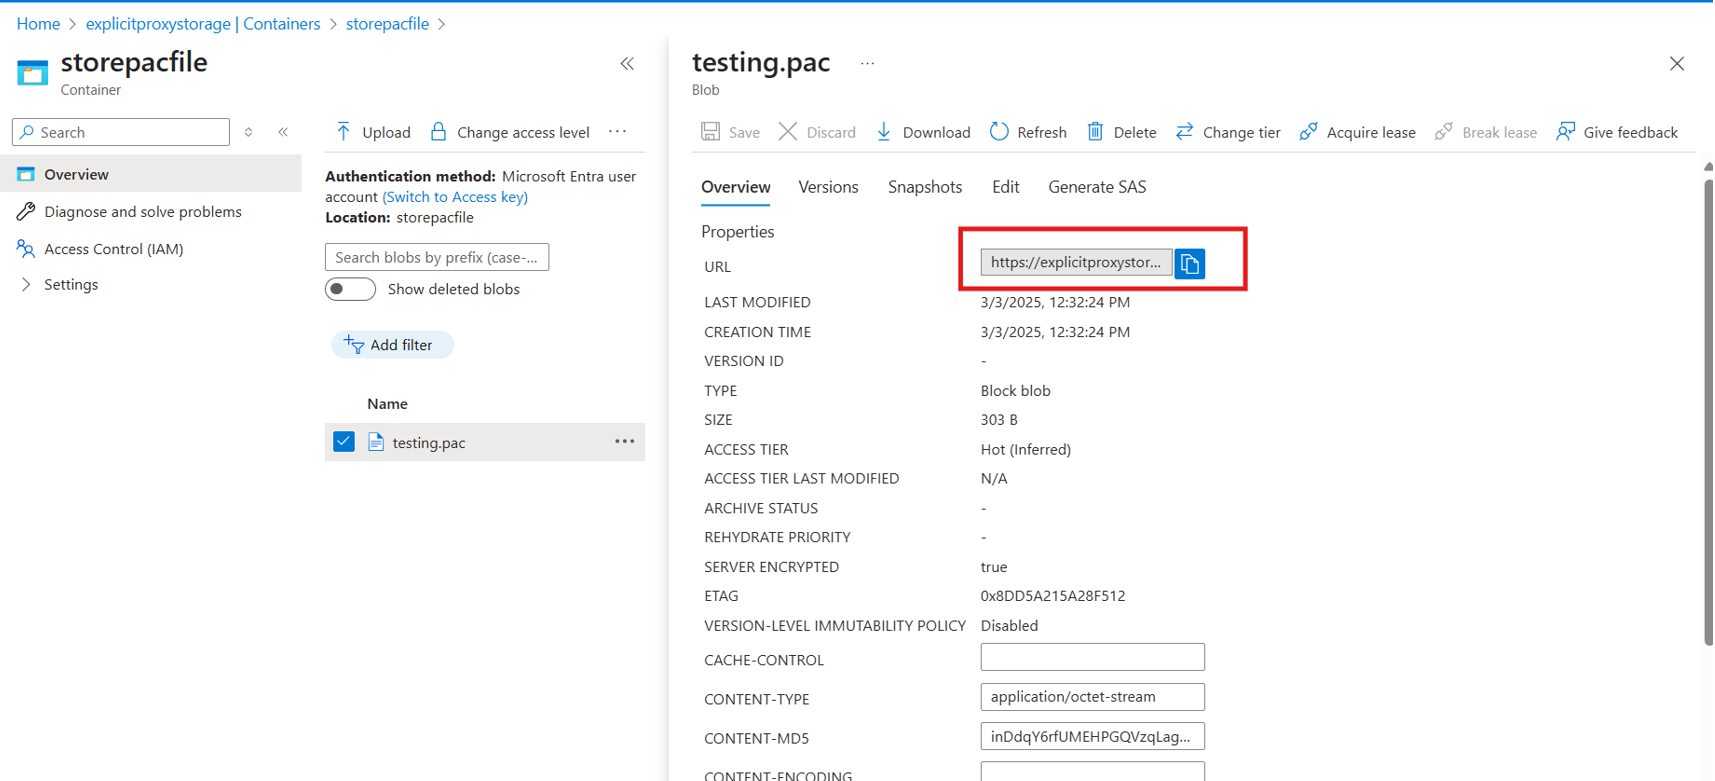
Yönetilen bir Kimlik oluşturun ve gerekli rolleri atalayın.
- Yönetilen Kimlik kaynağına gidin ve Yönetilen Kimlik oluşturun. Daha fazla bilgi için bkz. Kullanıcı tarafından atanan yönetilen kimlikleri yönetme.
- Oluşturduğunuz depolama hesabı kaynağına gidin ve Access Control (IAM) sayfasına gidin. Rol atamasını eklemek için Ekle seçeneğini seçin.
-
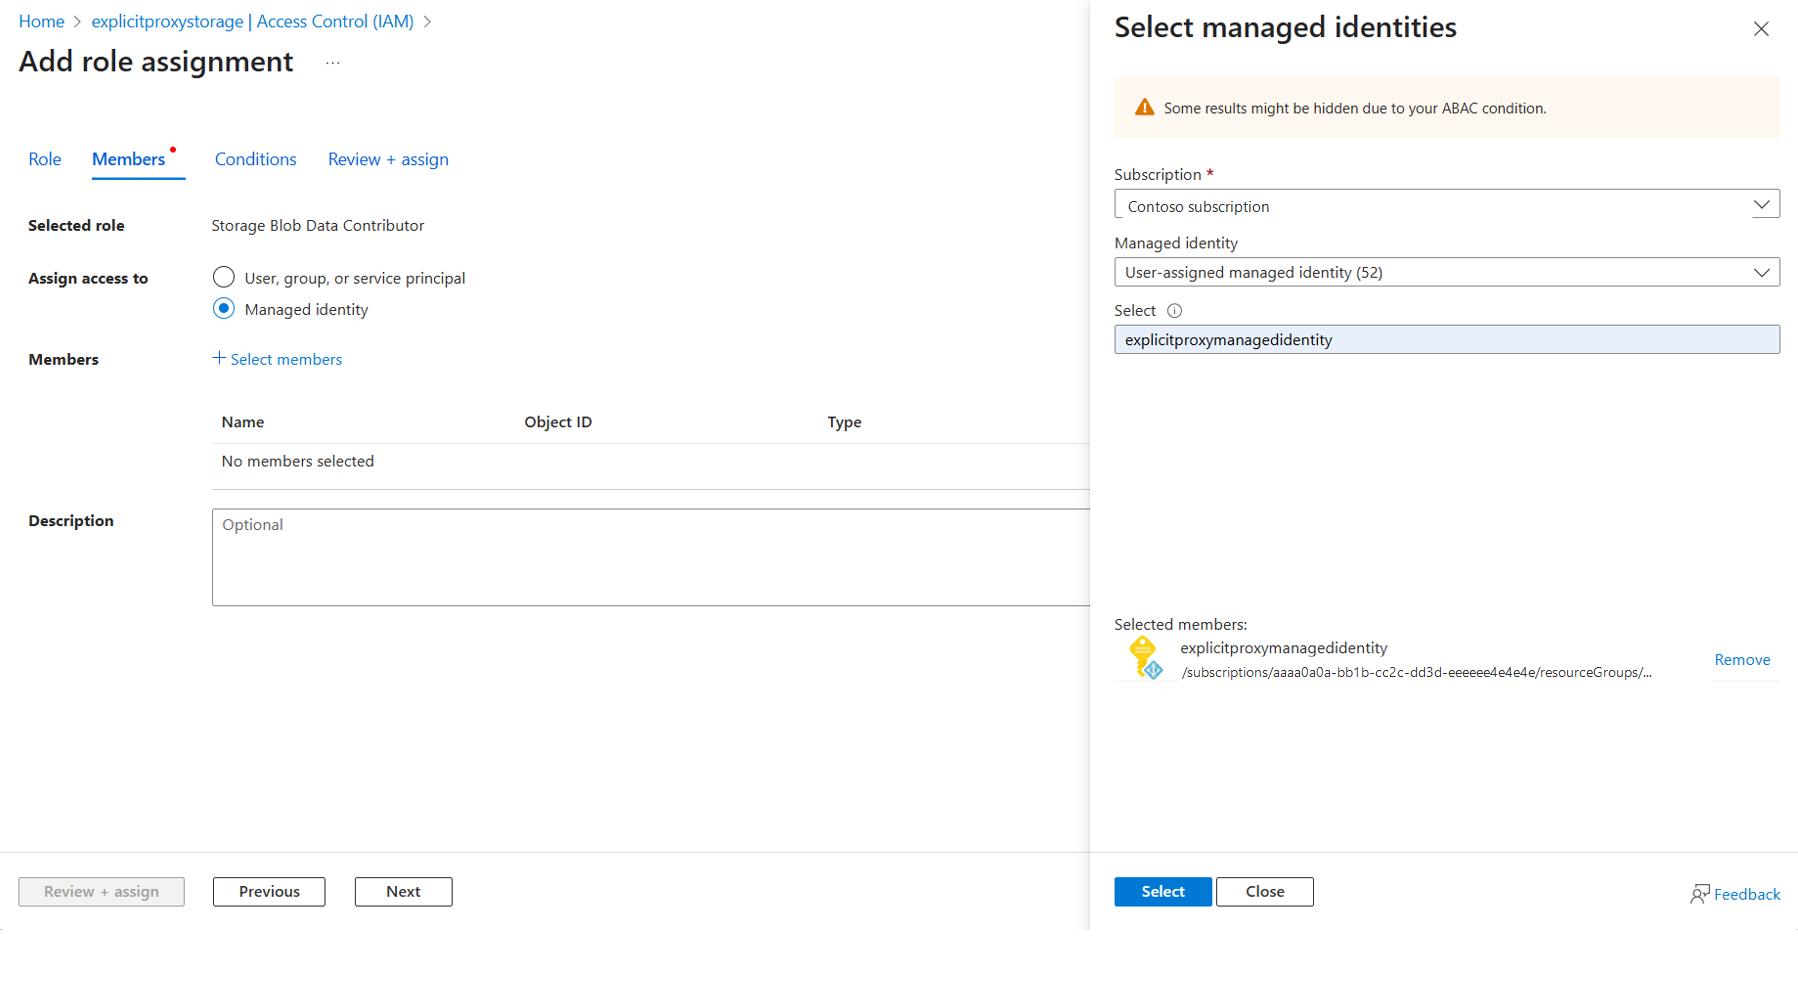
Rol ataması ekle sayfasına gidin, Storage Blob Data Contributor ve Storage Blob Data Reader arayıp seçin.
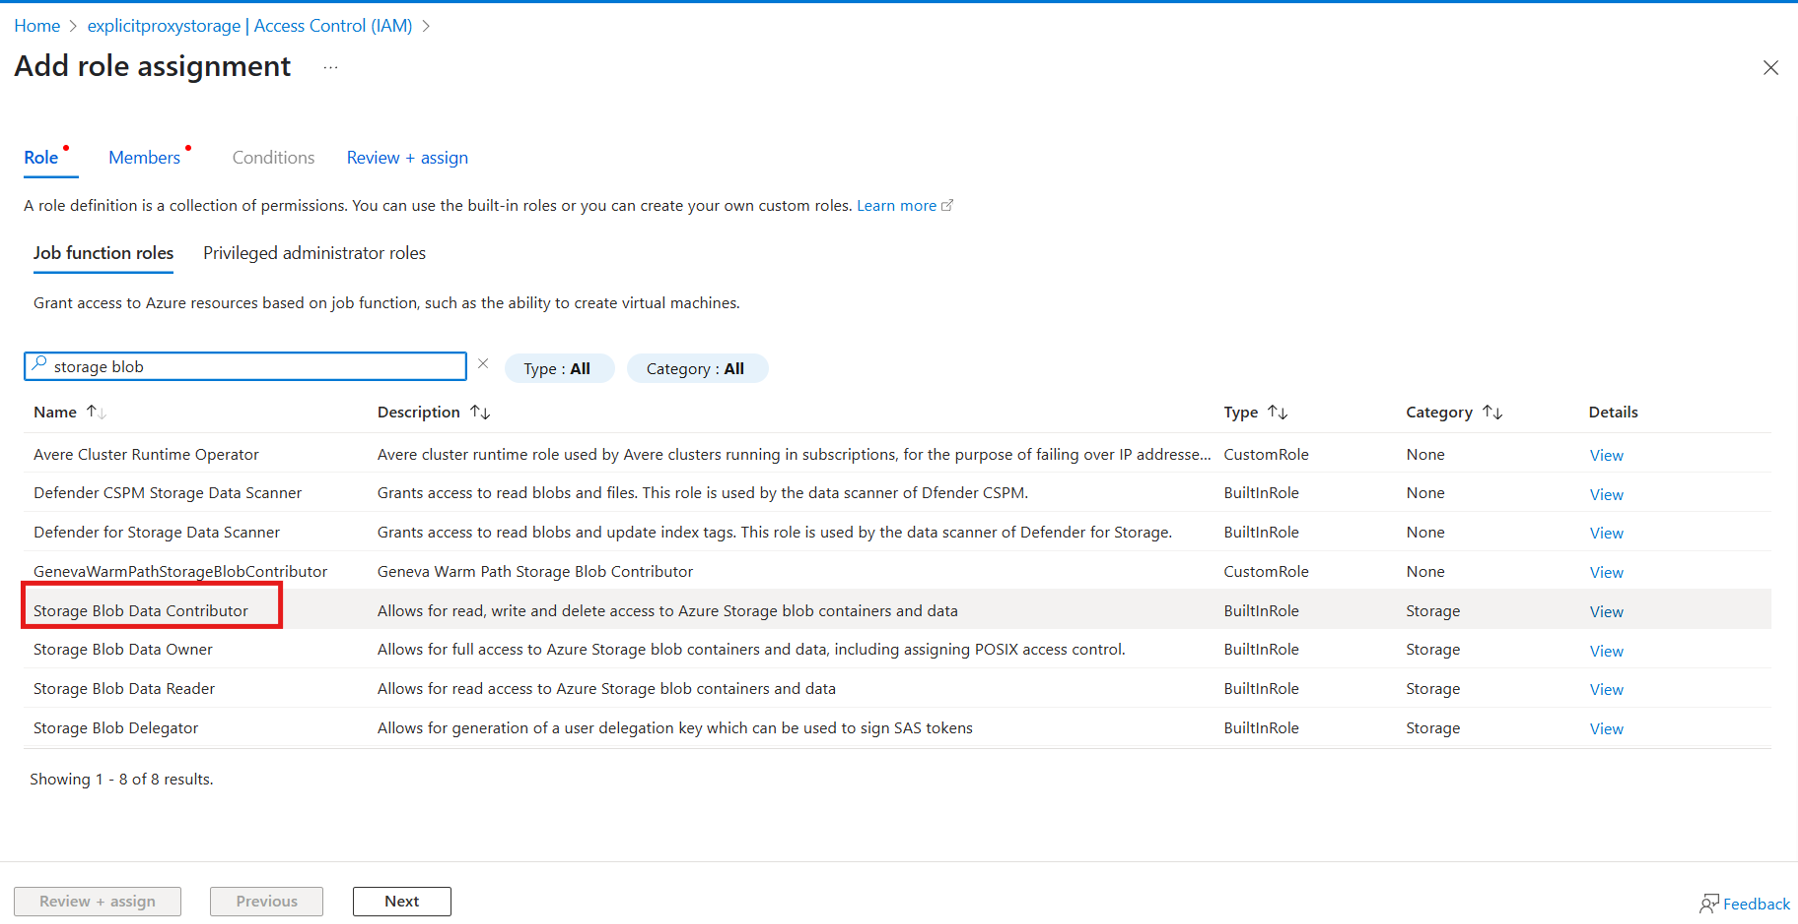
-
Üyeler'e gidin ve Yönetilen Kimliği'ni seçin. Değişiklikleri gözden geçirin ve Gözden Geçir+Ata içinde Ata seçeneğini belirleyin.
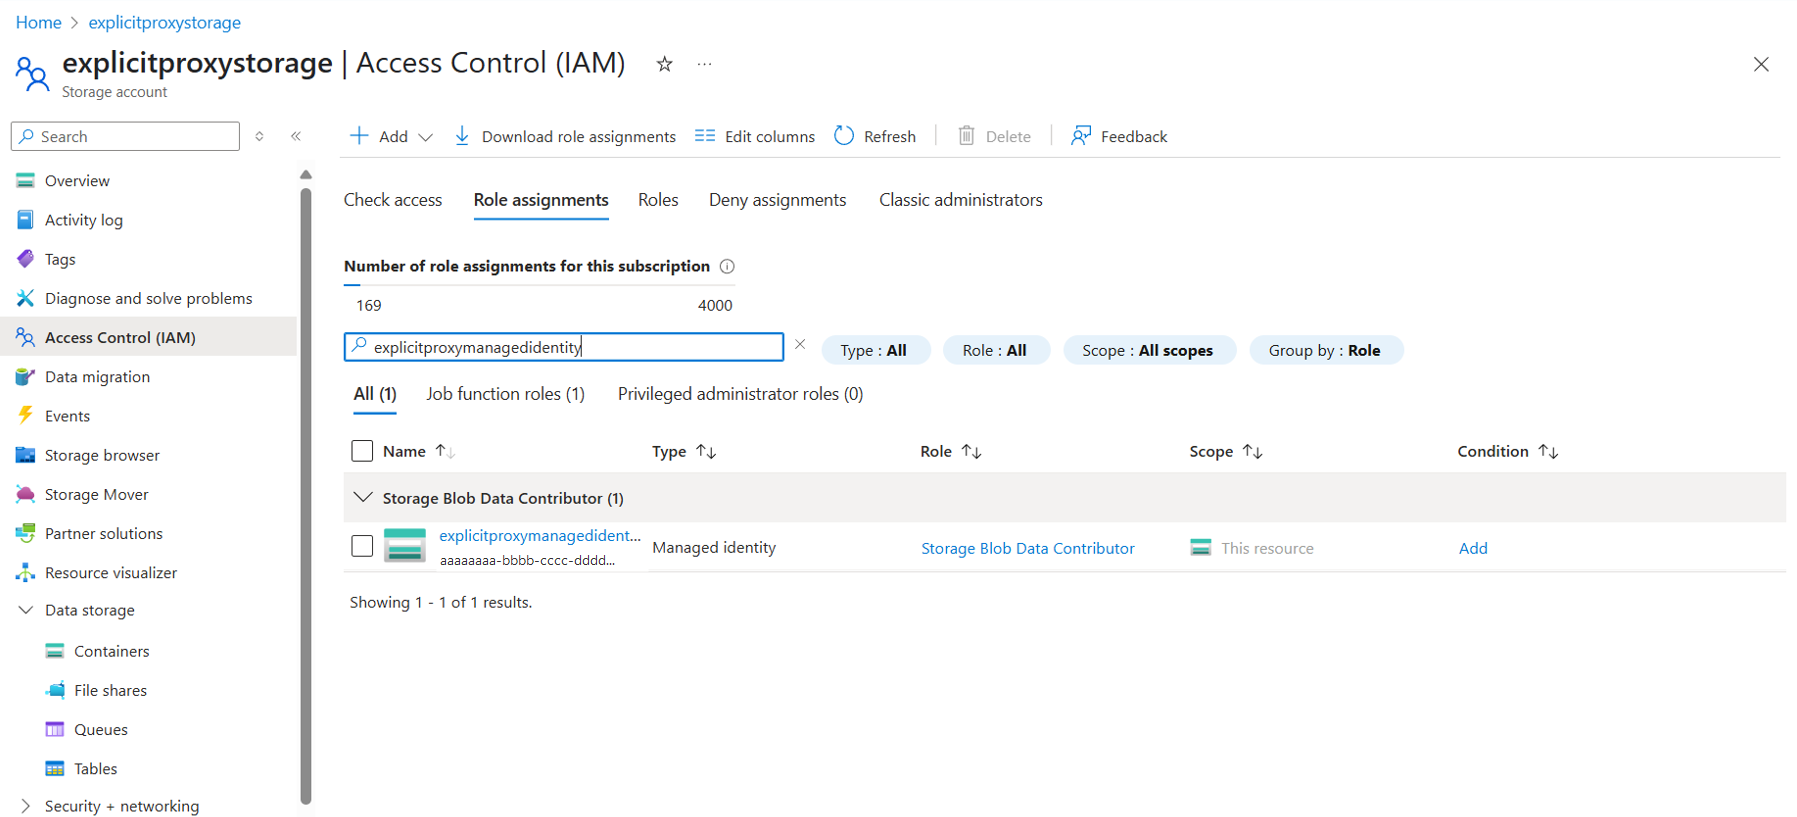
- Yönetilen kimliği arayarak değişikliklerinizin Rol Atamalarında yansıtıldığını doğrulayın.
Not
Oluşturduğunuz Yönetilen Kimlik önekinin "PacFileMSI-" olduğundan emin olun.
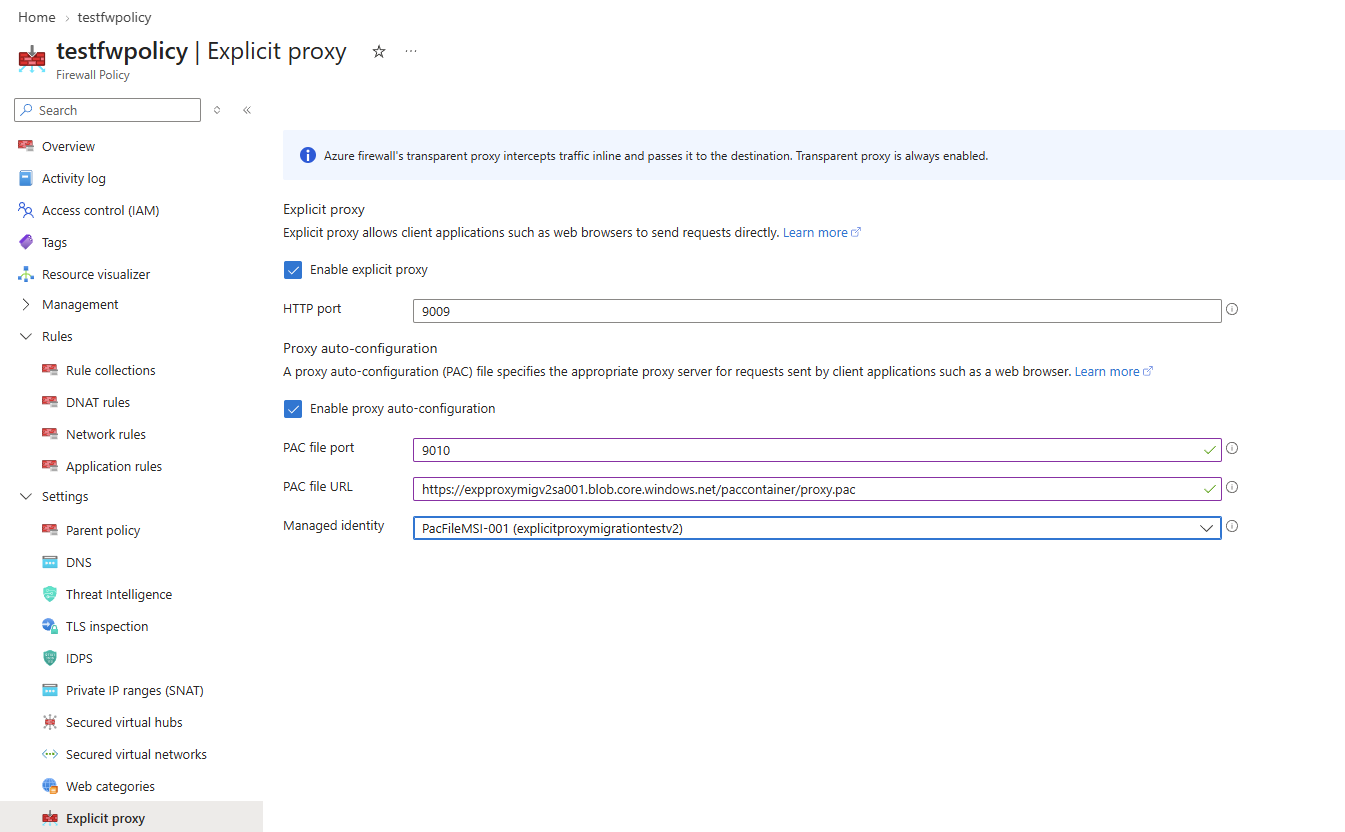
PAC dosyası URL'si ve Yönetilen Kimlik olduktan sonra, PAC dosyası URL'sini vererek ve oluşturduğunuz Yönetilen Kimliği seçerek Açık proxy yapılandırmasında PAC dosyasını etkinleştirebilirsiniz.
İdare ve uyum
Azure Güvenlik Duvarı dağıtımlarınızda açık ara sunucu ayarlarının tutarlı bir şekilde yapılandırılmasını sağlamak için Azure İlkesi tanımlarını kullanın. Açık ara sunucu yapılandırmalarını idare etmek için aşağıdaki ilkeler kullanılabilir:
- Güvenlik Duvarı İlkeleri için Açık Ara Sunucu Yapılandırmasını Zorunlu Kılma: Tüm Azure Güvenlik Duvarı ilkelerinin açık ara sunucu yapılandırmasının etkinleştirildiğinden emin olur.
- Açık Ara Sunucu kullanırken PAC dosya yapılandırmasını etkinleştirme: Açık ara sunucu etkinleştirildiğinde PAC (Ara Sunucu Otomatik Yapılandırma) dosyasının da düzgün yapılandırıldığını denetler.
Bu ilkeler ve bunları uygulama hakkında daha fazla bilgi için bkz. Azure Güvenlik Duvarı dağıtımlarınızın güvenliğini sağlamaya yardımcı olmak için Azure İlkesi'ni kullanma.
Sonraki adımlar
- Azure Arc özellikli kaynaklardan Azure hizmetlerine erişmek için açık proxy kullanımı hakkında bilgi edinmek için Access Azure services over Azure Güvenlik Duvarı explicit proxy bölümüne bakınız.
- Proxy trafiğe izin veren uygulama kurallarının nasıl oluşturulacağını öğrenmek için Azure Güvenlik Duvarı politika kural setlerine bakınız.
- Açık proxy ayarlarını nasıl yöneteceğinizi öğrenmek için Azure Güvenlik Duvarı dağıtımlarınızın güvenliğini sağlamaya yardımcı olmak üzere Azure İlkesi'ni kullanma konusuna bakın.
- Azure Güvenlik Duvarı'nı dağıtmayı öğrenmek için bkz. Azure PowerShell kullanarak Azure Güvenlik Duvarı'nı dağıtma ve yapılandırma.
- Açık ara sunucu hakkında daha fazla bilgi edinmek için bkz. Açık ara sunucuyu kaldırma: Azure Güvenlik Duvarı ile Güvenliği Geliştirme.