Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Key Vault, ağınız için dijital sertifikaları kolayca sağlamanızı, yönetmenizi ve dağıtmanızı ve uygulamalar için güvenli iletişimleri etkinleştirmenizi sağlar. Dijital sertifika, elektronik bir işlemde kimlik kanıtı oluşturan elektronik bir kimlik bilgisidir.
Azure Key Vault aşağıdaki Sertifika Yetkilileri ile güvenilir bir ortaklığa sahiptir:
Azure Key Vault kullanıcılar doğrudan anahtar kasalarından DigiCert/GlobalSign sertifikaları oluşturabilir. Key Vault ortaklığı, DigiCert tarafından verilen sertifikalar için uçtan uca sertifika yaşam döngüsü yönetimi sağlar.
Sertifikalar hakkında daha fazla genel bilgi için bkz. Azure Key Vault certificates.
Azure aboneliğiniz yoksa başlamadan önce free hesabı oluşturun.
Önkoşullar
Bu makaledeki yordamları tamamlamak için şunlara sahip olmanız gerekir:
- Kripto anahtar kasası. Var olan bir anahtar kasasını kullanabilir veya bu hızlı başlangıçlardan birindeki adımları tamamlayarak yeni bir anahtar kasası oluşturabilirsiniz.
- Etkinleştirilmiş bir DigiCert CertCentral hesabı. CertCentral hesabınıza kaydolun .
- Hesaplarınızdaki yönetici düzeyinde izinler.
Başlamadan önce
DigiCert
DigiCert CertCentral hesabınızdan aşağıdaki bilgilere sahip olduğunuzdan emin olun:
- CertCentral hesap kimliği
- Kuruluş Kimliği
- API key
- Hesap Kodu
- Hesap Parolası
GlobalSign
Genel oturum açma hesabınızdan aşağıdaki bilgilere sahip olduğunuzdan emin olun:
- Hesap Kodu
- Hesap Parolası
- Yöneticinin Adı
- Yöneticinin Soyadı
- Yöneticinin E-postası
- Yöneticinin Telefon Numarası
Key Vault'a sertifika yetkilisini ekle
DigiCert CertCentral hesabınızdan önceki bilgileri topladıktan sonra DigiCert'i anahtar kasasındaki sertifika yetkilisi listesine ekleyebilirsiniz.
Azure portalı (DigiCert)
DigiCert sertifika otoritesini eklemek için, eklemek istediğiniz anahtar kasasına gidin.
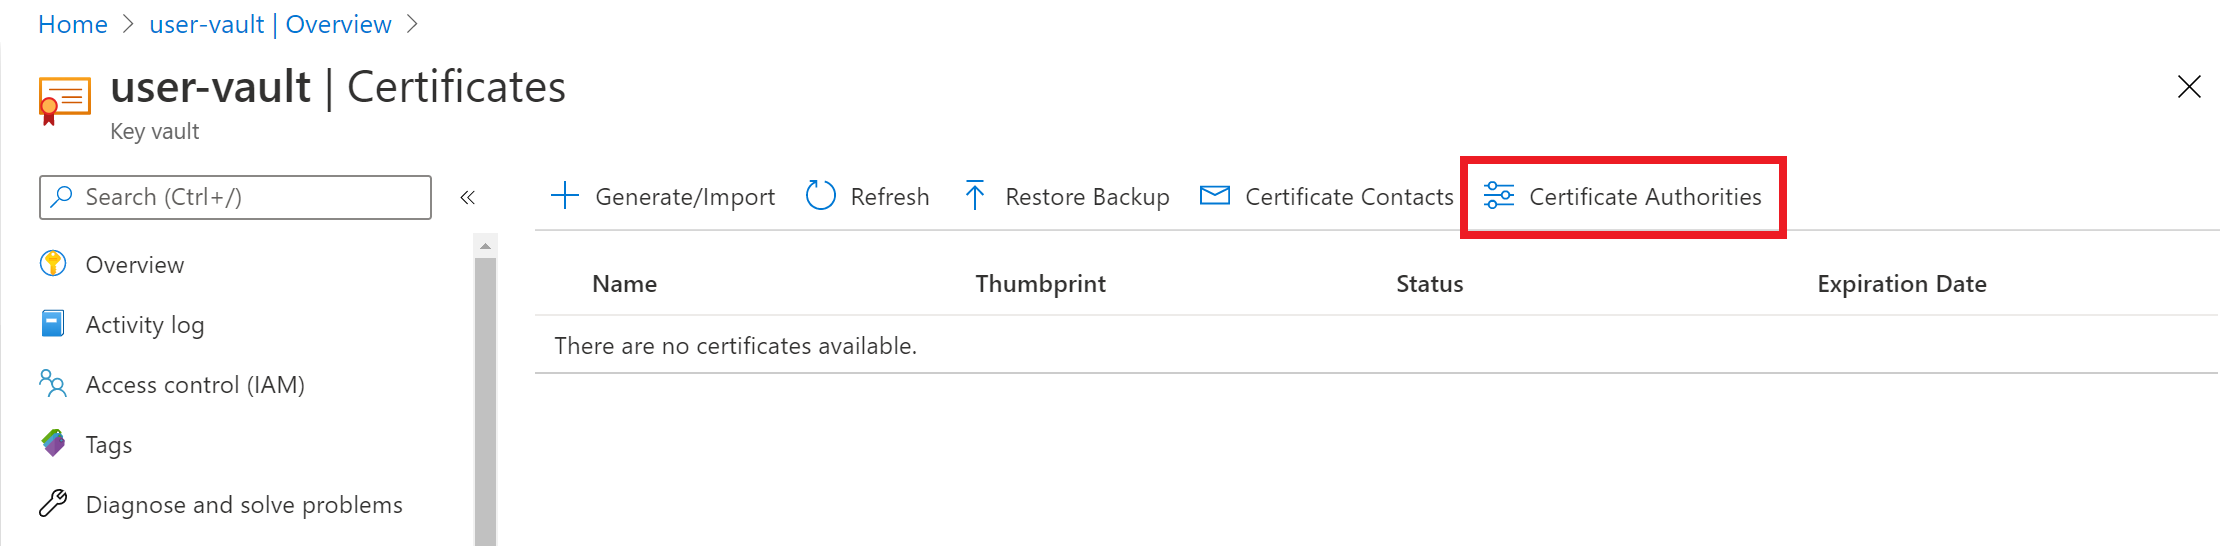
Key Vault özellik sayfasında Certificates öğesini seçin.
Sertifika Yetkilileri sekmesini seçin:
Ekle'yi seçin:
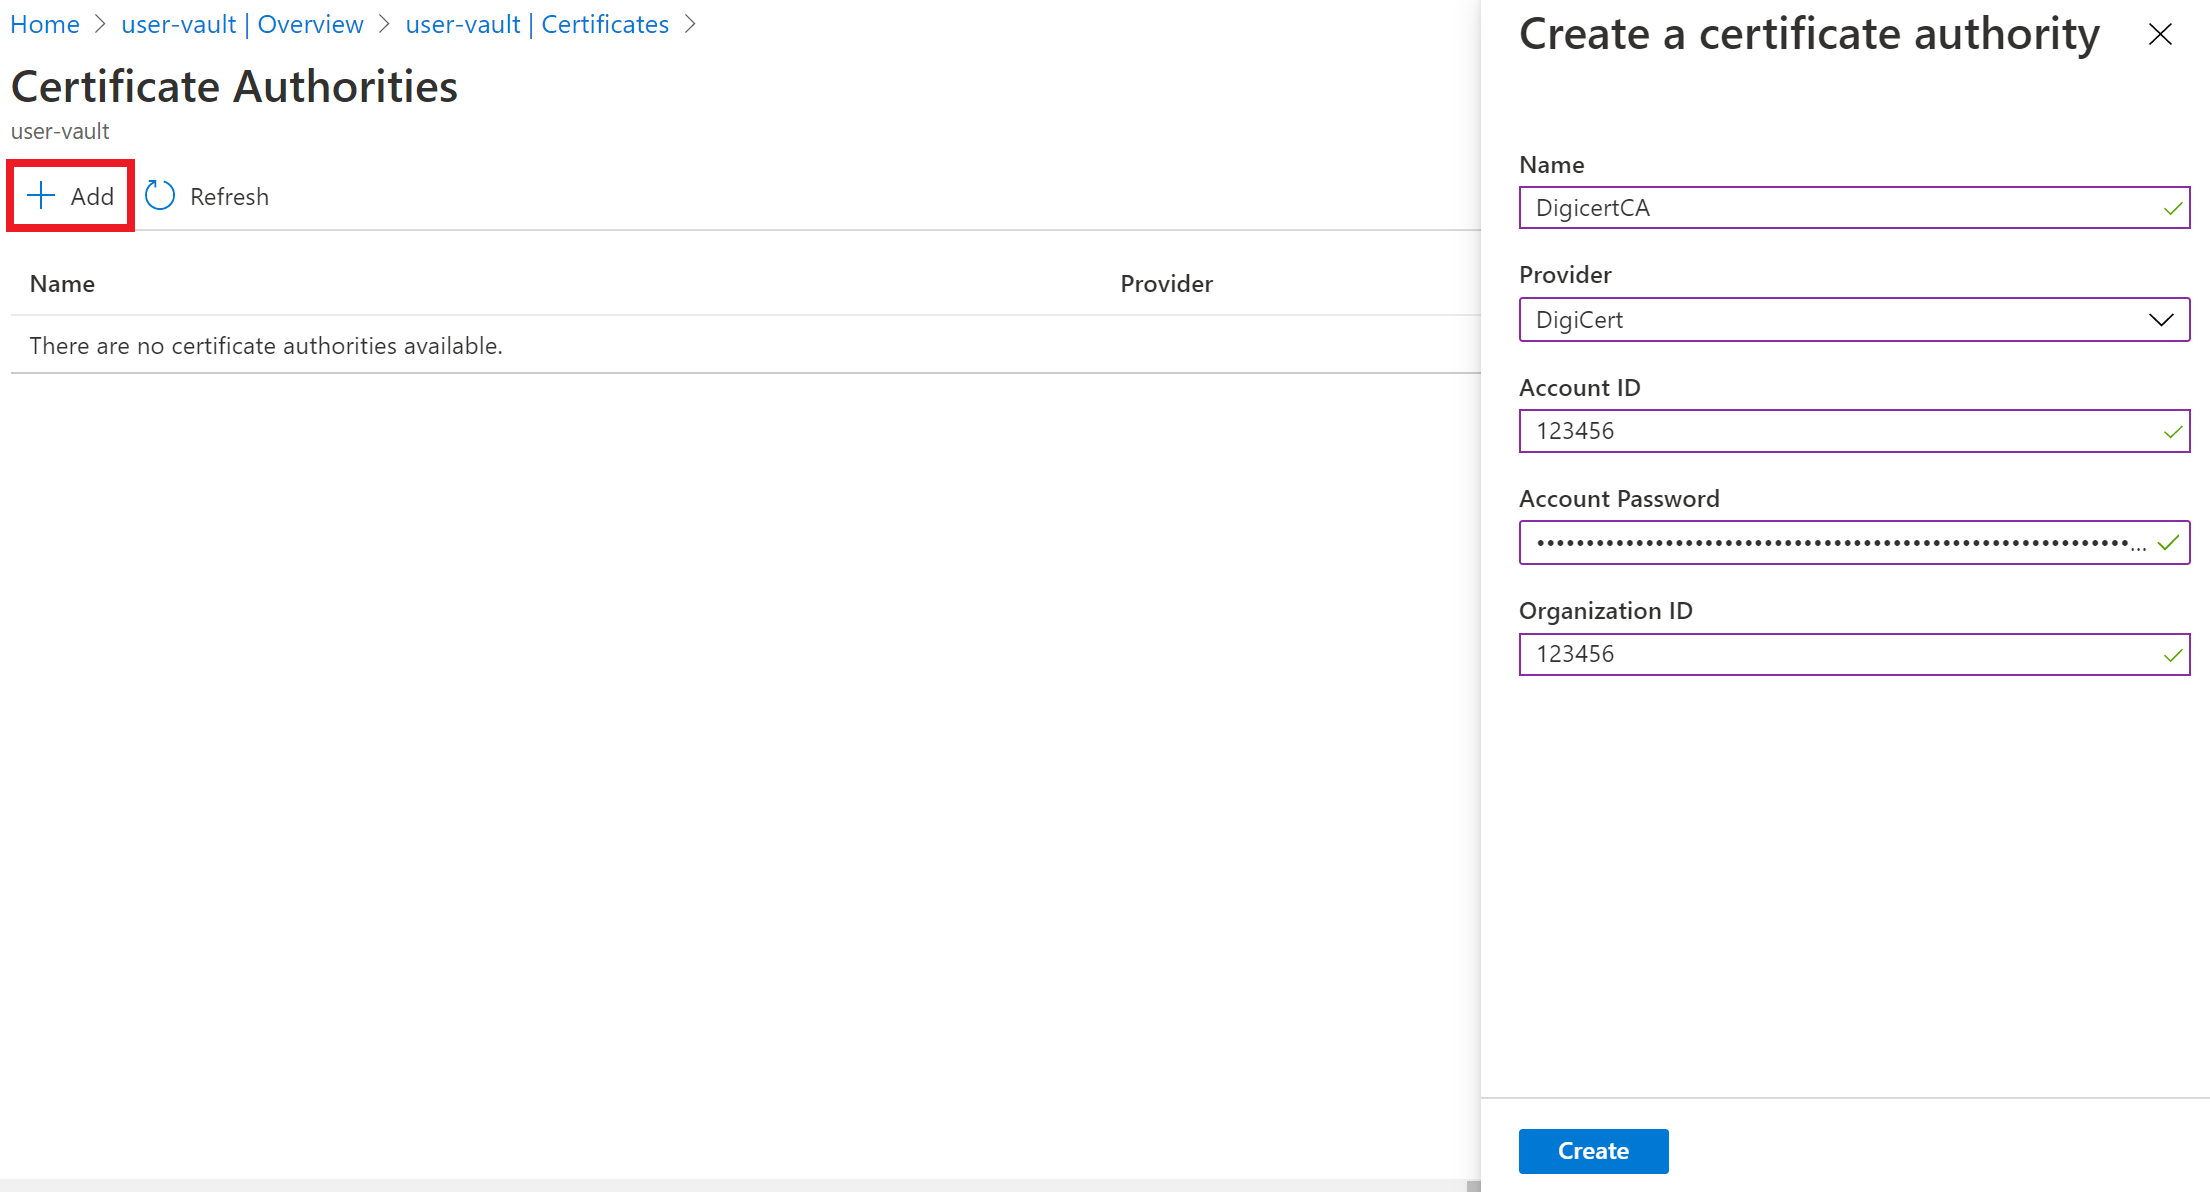
Sertifika yetkilisi oluştur'un altında şu değerleri girin:
- Ad: Tanımlanabilir bir veren adı. Örneğin, DigiCertCA.
- Sağlayıcı: DigiCert.
- Hesap Kimliği: DigiCert CertCentral hesap kimliğiniz.
- Hesap Parolası: DigiCert CertCentral hesabınızda oluşturduğunuz API anahtarı.
- Kuruluş Kimliği: DigiCert CertCentral hesabınızdaki kuruluş kimliği.
Oluştur'u belirleyin.
DigiCertCA artık sertifika yetkilisi listesindedir.
Azure portalı (GlobalSign)
GlobalSign sertifika otoritesini eklemek için, eklemek istediğiniz anahtar kasasına gidin.
Key Vault özellik sayfasında Certificates öğesini seçin.
Sertifika Yetkilileri sekmesini seçin:
Ekle'yi seçin:
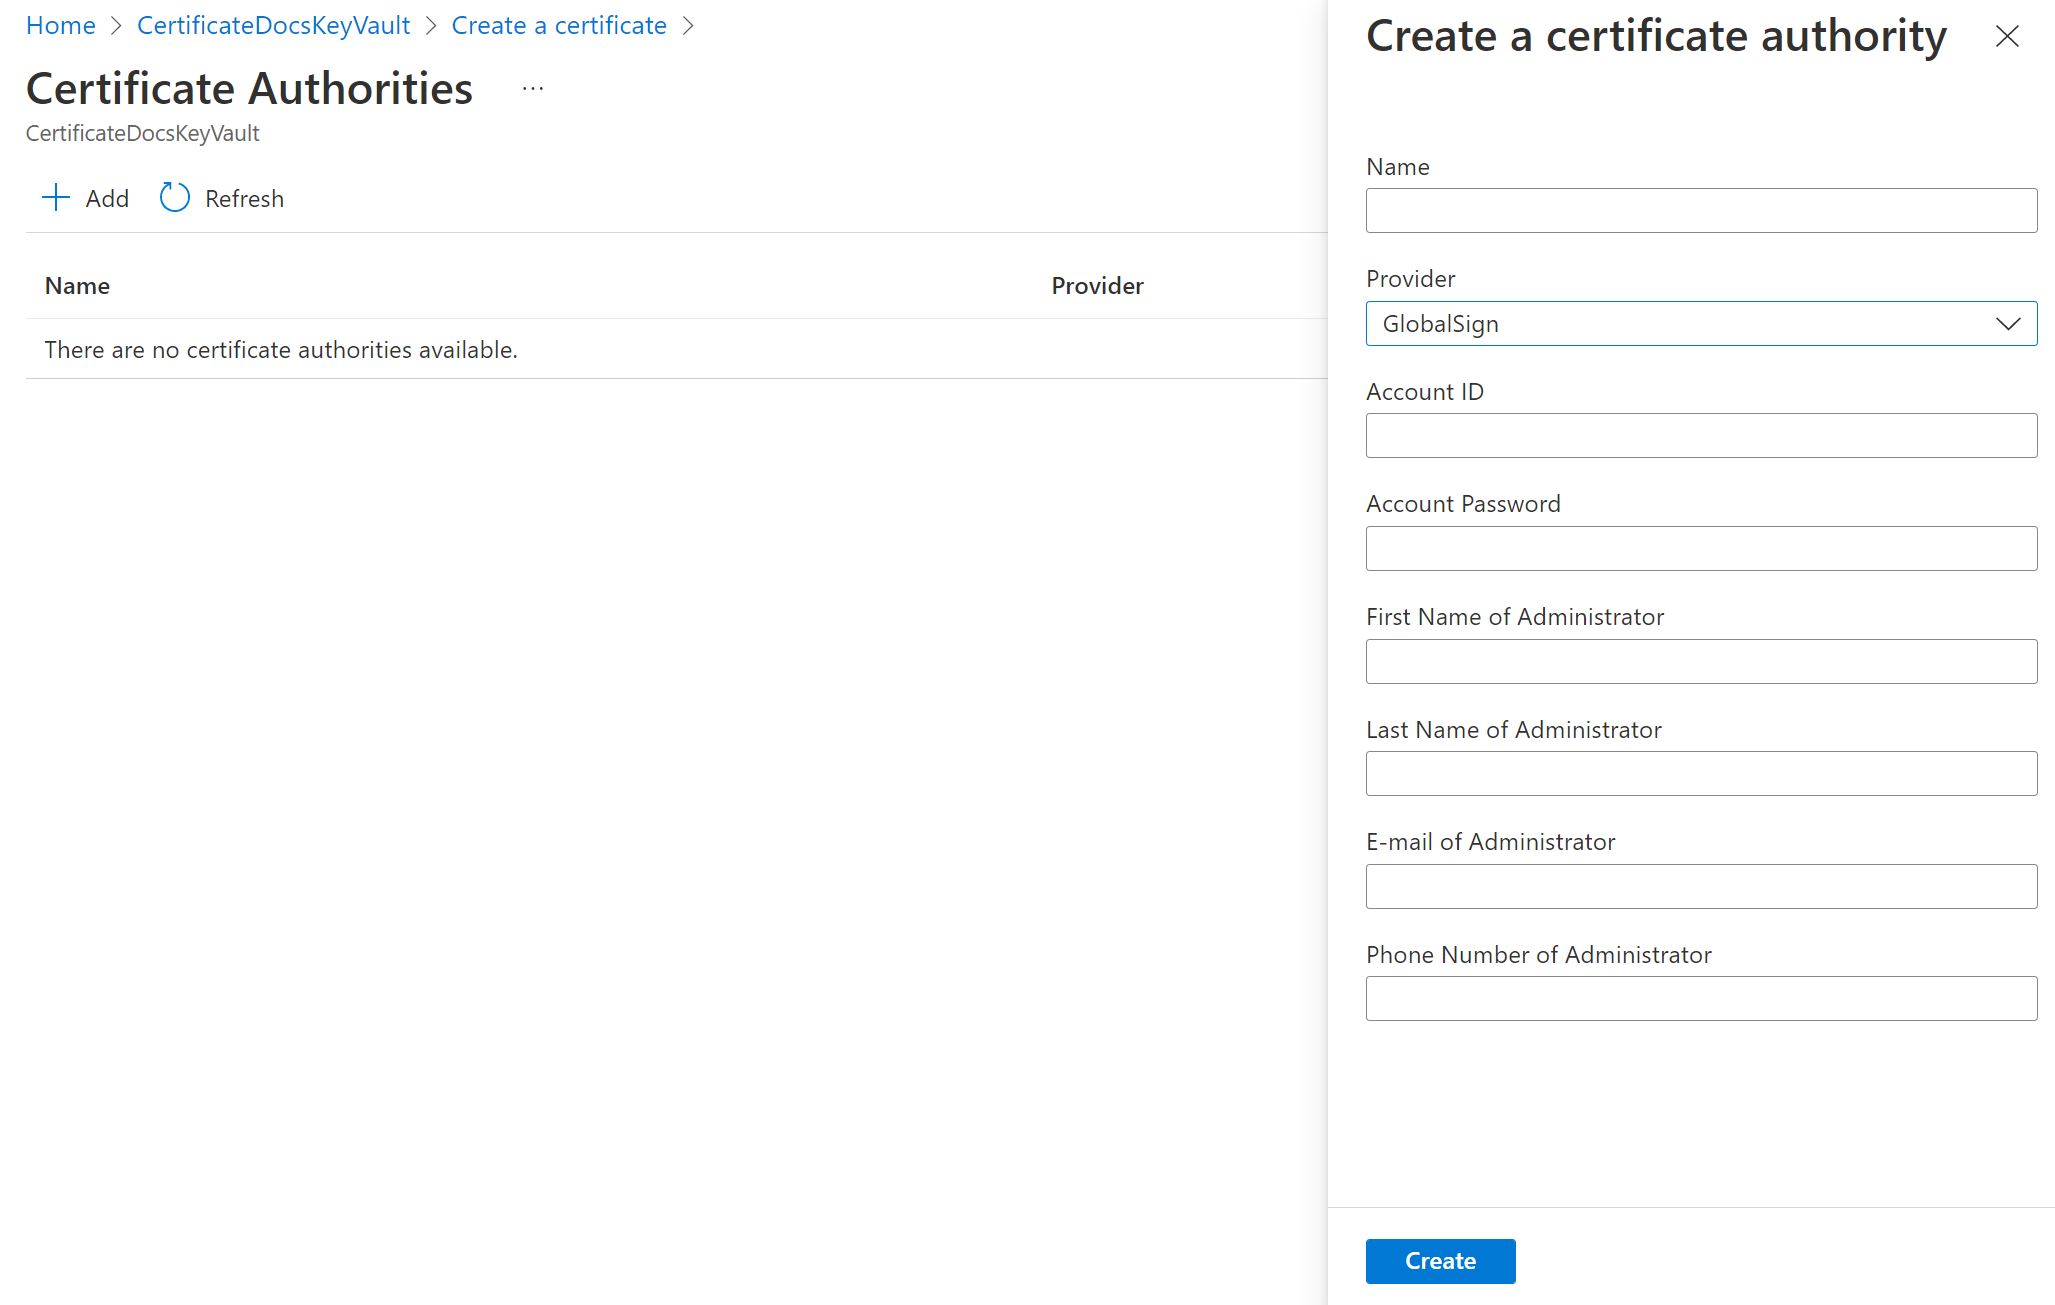
Sertifika yetkilisi oluştur'un altında şu değerleri girin:
- Ad: Tanımlanabilir bir veren adı. Örneğin, GlobalSignCA.
- Sağlayıcı: GlobalSign.
- Hesap Kimliği: GlobalSign hesap kimliğiniz.
- Hesap Parolası: GlobalSign hesabınızın parolası.
- Yöneticinin Adı: Genel oturum açma hesabının yöneticisinin adı.
- Yöneticinin Soyadı: Genel oturum açma hesabının yöneticisinin soyadı.
- Yöneticinin e-postası: Genel İmza hesabının yöneticisinin e-postası.
- Yöneticinin telefon numarası: Genel oturum açma hesabının yöneticisinin telefon numarası.
Oluştur'u belirleyin.
GlobalSignCA artık sertifika yetkilisi listesindedir.
Azure PowerShell
komutları veya betikleri kullanarak Azure kaynakları oluşturmak ve yönetmek için Azure PowerShell kullanabilirsiniz. Azure, tarayıcıda Azure portalı aracılığıyla kullanabileceğiniz etkileşimli bir kabuk ortamı olan Azure Cloud Shell barındırıyor.
- Azure PowerShell yerel olarak kullanmayı seçerseniz:
- Az PowerShell modülünün en son sürümünü yükleyin.
- Connect-AzAccount cmdlet'ini kullanarak Azure hesabınıza bağlanın.
- Azure Cloud Shell kullanmayı seçerseniz:
- Daha fazla bilgi için bakınız Azure Cloud Shell Genel Bakış.
New-AzResourceGroup kullanarak bir Azure kaynak grubu oluşturun. Kaynak grubu, Azure kaynaklarının dağıtıldığı ve yönetildiği mantıksal bir kapsayıcıdır.
New-AzResourceGroup -Name "<resource-group>" -Location "<location>"Benzersiz bir adına sahip bir anahtar kasası oluşturun.
- Kasa adı: Kasanız için benzersiz bir ad
- Kaynak grubu adı: 1. adımdaki kaynak grubu
- Konum: Tercih ettiğiniz konum
New-AzKeyVault -Name "<vault-name>" -ResourceGroupName "<resource-group>" -Location "<location>" -EnableRbacAuthorization $true -EnablePurgeProtectionDigiCert CertCentral hesabınızdan aşağıdaki değerler için değişkenler tanımlayın:
- Hesap Kimliği
- Kuruluş Kimliği
- API Anahtarı
$accountId = "myDigiCertCertCentralAccountID"
$org = New-AzKeyVaultCertificateOrganizationDetail -Id OrganizationIDfromDigiCertAccount
$secureApiKey = ConvertTo-SecureString DigiCertCertCentralAPIKey -AsPlainText –Force
Vereni ayarlayın. Bunu yaptığınızda Digicert, anahtar kasasına sertifika yetkilisi olarak eklenir. Parametreler hakkında daha fazla bilgi edinin.
Set-AzKeyVaultCertificateIssuer -VaultName "<vault-name>" -Name "TestIssuer01" -IssuerProvider DigiCert -AccountId $accountId -ApiKey $secureApiKey -OrganizationDetails $org -PassThruAnahtar Kasada (Key Vault) doğrudan DigiCert ile sertifika ve sertifika verme politikalarını ayarlayın.
$Policy = New-AzKeyVaultCertificatePolicy -SecretContentType "application/x-pkcs12" -SubjectName "CN=<domain-name>" -IssuerName "TestIssuer01" -ValidityInMonths 12 -RenewAtNumberOfDaysBeforeExpiry 60
Add-AzKeyVaultCertificate -VaultName "<vault-name>" -Name "ExampleCertificate" -CertificatePolicy $Policy
Sertifika artık belirtilen anahtar kasasında DigiCert sertifika yetkilisi tarafından verilir.
Sorun giderme
Verilen sertifika Azure portalında devre dışı durumundaysa sertifikanın DigiCert hata iletisini gözden geçirmek için sertifika işlemini görüntüleyin:
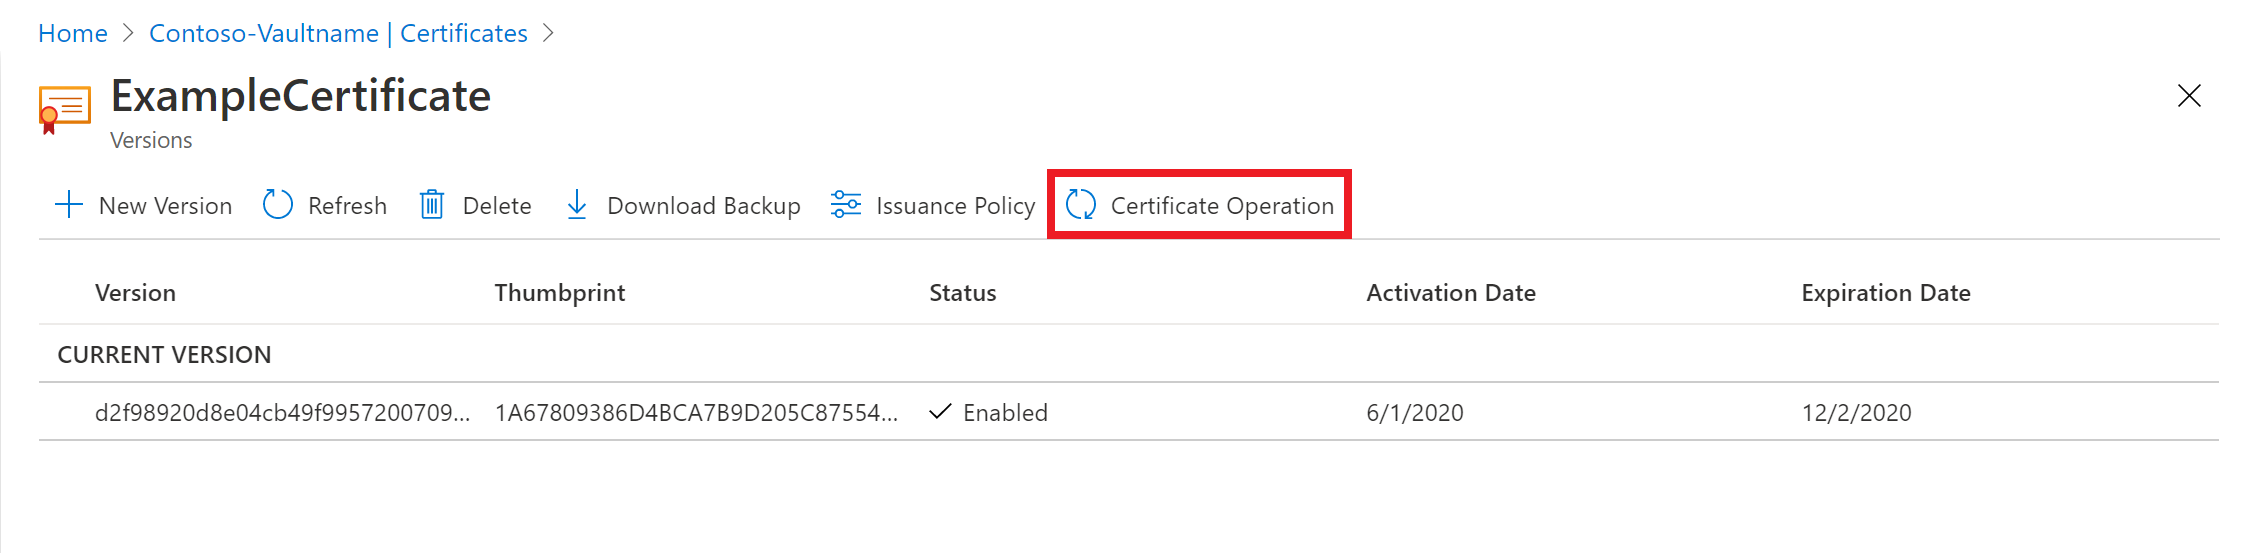
Hata iletisi: "Bu sertifika isteğini tamamlamak için lütfen birleştirme gerçekleştirin."
İsteği tamamlamak için sertifika yetkilisi tarafından imzalanan CSR'yi birleştirin. CSR oluşturma ve birleştirme hakkında bilgi için bkz CSR oluşturma ve birleştirme.
Daha fazla bilgi için bkz. Key Vault REST API başvurusunda Certificate işlemleri. İzinleri oluşturma hakkında bilgi için bkz Kasalar - Oluşturma veya güncelleştirme ve Kasalar - Erişim ilkesini güncelleştirme.