Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Lighthouse için yaygın bir senaryo, müşterilerinin Microsoft Entra kiracılarındaki kaynakları yöneten bir hizmet sağlayıcısını içerir. Birden çok Microsoft Entra kiracı kullanan bir kuruluşta kiracılar arası yönetimi basitleştirmek için Azure Lighthouse özelliklerini de kullanabilirsiniz. Bu senaryoda, kuruluşun kiracılarından birindeki kullanıcılar, başka bir hizmet sağlayıcısının dahil edilmesine gerek kalmadan Azure Lighthouse aracılığıyla diğer kiracılarda yönetim görevleri gerçekleştirebilir.
Tek ve birden çok kurumsal kiracı karşılaştırması
Çoğu kuruluş için yönetim, tek bir Microsoft Entra kiracısı ile daha kolaydır. Tüm kaynakların tek bir kiracıda olması, yönetim görevlerinin belirlenen kullanıcılar, kullanıcı grupları veya bu kiracı içindeki hizmet sorumluları tarafından merkezileştirilmesine olanak tanır. Mümkün olduğunda kuruluşunuz için bir kiracı kullanın.
Bazı kuruluşların birden çok Microsoft Entra kiracısı kullanması gerekir. Alımlar gerçekleştiğinde ve uzun vadeli bir kiracı birleştirme stratejisi henüz tanımlanmadığında olduğu gibi bu gereksinim geçici olabilir. Diğer durumlarda kuruluşların, tamamen bağımsız yan kuruluşlar, coğrafi veya yasal gereksinimler veya diğer önemli noktalar nedeniyle sürekli olarak birden çok kiracı tutmaları gerekir.
multitenant mimarisinin gerekli olduğu durumlarda Azure Lighthouse yönetim işlemlerini merkezileştirmeye ve kolaylaştırmaya yardımcı olabilir. Azure Lighthouse kullanarak, tek bir yönetici kiracıdaki kullanıcılar cross-tenant yönetim işlevlerini merkezi ve ölçeklenebilir bir şekilde gerçekleştirebilir.
Kurumsal kiracı yönetimi mimarisi
Bir kuruluşta Azure Lighthouse kullanmak için, hangi kiracının diğer kiracılar için yönetim işlemleri gerçekleştiren kullanıcıları içermesi gerektiğini belirleyin. Başka bir deyişle, bir kiracıyı diğer kiracılar için yönetim kiracısı olarak belirleyin.
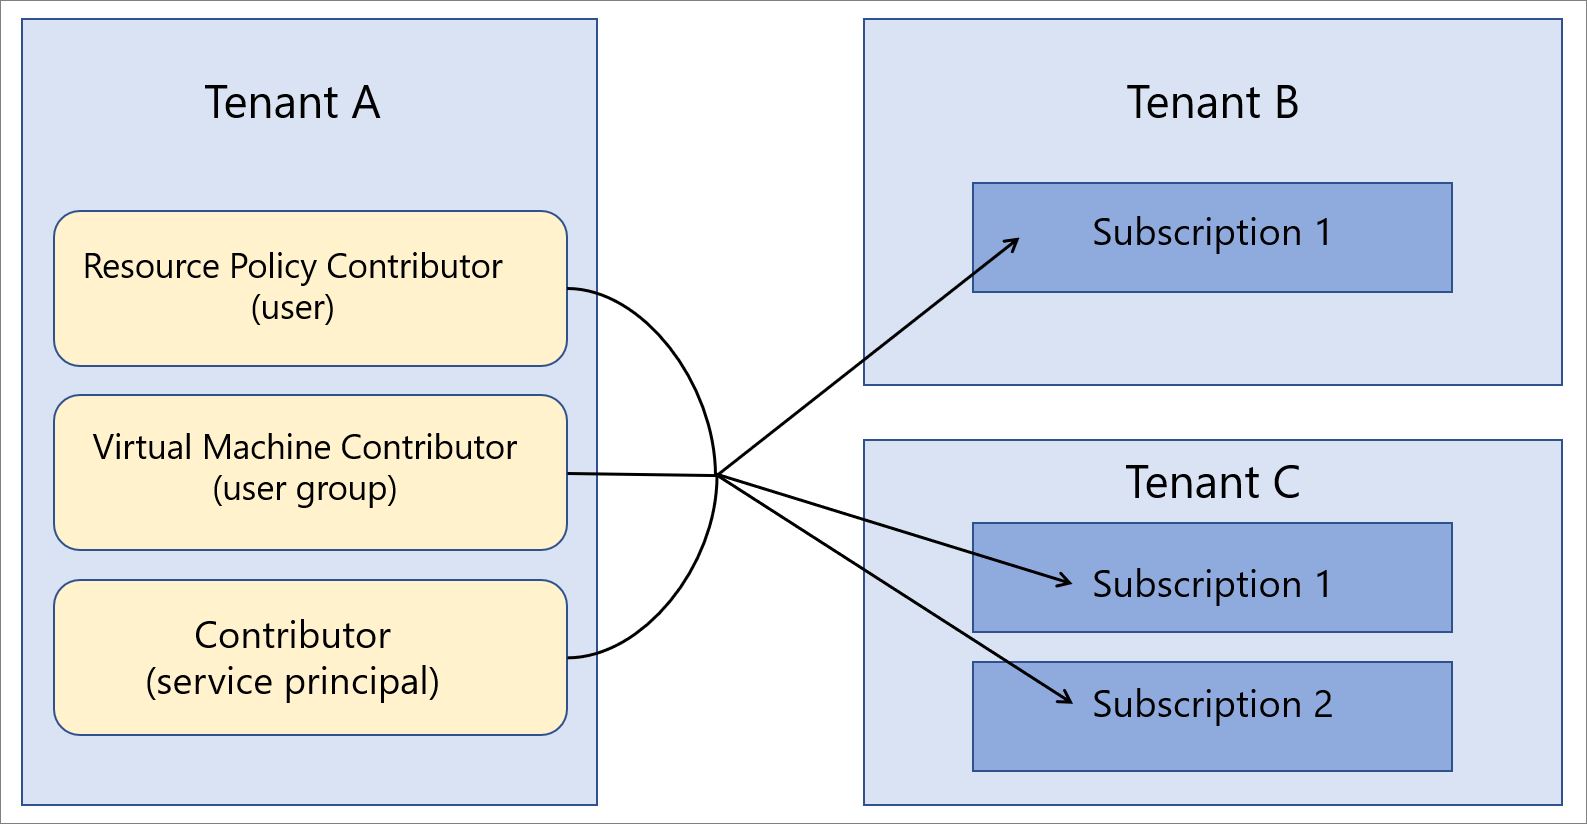
Örneğin, kuruluşunuzun Kiracı A adlı tek bir kiracısı olduğunu varsayalım. Kuruluşunuz daha sonra B Kiracısı ve C Kiracısı'na sahip olur ve bunları ayrı kiracı olarak tutmanızı gerektiren iş nedenleriniz vardır. Ancak, tümü için aynı ilke tanımlarını, yedekleme uygulamalarını ve güvenlik işlemlerini, aynı kullanıcı kümesi tarafından gerçekleştirilen yönetim görevleriyle kullanmak istiyorsunuz.
A Kiracısı, kuruluşunuzda A Kiracısı için bu görevleri gerçekleştiren kullanıcıları zaten içerdiğinden, A Kiracısını yönetim kiracısı olarak atayabilirsiniz. Ardından, B Kiracısı ve C Kiracısı içindeki abonelikleri dahil edebilirsiniz ve bunlar A Kiracısı'na devredilebilir. Dahil etme işlemi sırasında, A Kiracısı'ndaki kullanıcılara izinler veren ve B Kiracısı ile C Kiracısı üzerinde yönetim görevlerini gerçekleştirmelerine olanak sağlayan yetkilendirmeler oluşturursunuz.
Kurumsal senaryolar için güvenlik ve erişim konusunda dikkat edilmesi gerekenler
Çoğu kurumsal senaryoda, aboneliğin tamamını Azure Lighthouse'a devredersiniz. Ayrıca, bir abonelik içinde yalnızca belirli kaynak gruplarına temsilci seçmeyi de seçebilirsiniz.
Her iki durumda da, delege edilmiş kaynaklara erişebilecek kullanıcıları tanımlarken en az ayrıcalık ilkesini izleyin. Bu yaklaşım, kullanıcıların yalnızca gerekli görevleri gerçekleştirmek için gereken izinlere sahip olmasını sağlamaya yardımcı olur ve yanlışlıkla hata olasılığını azaltır.
Azure Lighthouse, verileri veya kaynakları fiziksel olarak taşımak yerine yalnızca yönetilen kiracılarla yönetilen kiracılar arasında mantıksal bağlantılar sağlar. Ayrıca, erişim her zaman yönetici kiracıdan yönetilen kiracılara doğru tek bir yönde ilerler. Yönetilen kiracı kaynaklarında yönetim işlemlerini gerçekleştirirken, yönetici kiracıdaki kullanıcılar ve gruplar çok faktörlü kimlik doğrulamasını kullanmalıdır.
İç veya dış idare ve uyumluluk korumalarına sahip kuruluşlar, saydamlık gereksinimlerini karşılamak için Azure İzleyici etkinlik günlüklerini kullanabilir. Kuruluşlar, yönetim ve yönetilen kiracı ilişkileri kurduğunda, her kiracıdaki kullanıcılar, yönetilen kiracıdaki kullanıcılar tarafından yapılan eylemleri görmek için günlüğe kaydedilen etkinliği görüntüleyebilir.
Daha fazla bilgi için bkz . Önerilen güvenlik uygulamaları.
Kurumsal kiracılar için katılım sürecinde dikkat edilmesi gereken hususlar
Azure Resource Manager şablonları dağıtarak veya Microsoft Market'te yayımlanan Yönetilen Hizmetler teklifleri aracılığıyla abonelikleri (veya abonelik içindeki kaynak gruplarını) Azure Lighthouse ekleyebilirsiniz.
Kurumsal kullanıcılar genellikle kuruluşun kiracılarına doğrudan erişime sahip olduğundan ve bir yönetim teklifini pazarlamaya veya yükseltmeye gerek olmadığından, Azure Resource Manager şablonları dağıtmak genellikle daha hızlı ve daha basittir. Ekleme kılavuzu hizmet sağlayıcılarını ve müşterileri ifade ederken, kuruluşlar kiracılarını eklemek için aynı işlemleri kullanabilir.
İsterseniz, bir kuruluştaki kiracılar Microsoft Marketplace'e Yönetilen Hizmetler teklifi yayınlanarak eklenebilir. Teklifin yalnızca uygun kiracılar tarafından kullanılabildiğinden emin olmak için planlarınızın özel olarak ayarlandığından emin olun. Özel bir planla, eklemeyi planladığınız her kiracı için abonelik kimliklerini sağlarsınız ve başka hiç kimse teklifinizi alamaz.
Microsoft Entra Dış Kimlik
Microsoft Entra Dış Kimlik hizmet olarak işletmeden müşteriye kimlik sağlar. Bir kaynak grubunu Azure Lighthouse aracılığıyla temsilci olarak seçtiğinizde, Azure İzleyici kullanarak Microsoft Entra Dış Kimlik oturum açma ve denetim günlüklerini farklı izleme çözümlerine yönlendirebilirsiniz. Günlükleri uzun süreli kullanım için saklayabilir veya ortamınızla ilgili içgörüler elde etmek için üçüncü taraf güvenlik bilgileri ve olay yönetimi (SIEM) araçlarıyla tümleştirebilirsiniz.
Daha fazla bilgi için bkz. Dış kiracılarda Azure İzleyici ayarlama.
Terminoloji notları
Kuruluş içindeki kiracılar arası yönetim için, Azure Lighthouse belgelerindeki hizmet sağlayıcılarına yapılan başvuruların, bir kuruluştaki yönetim kiracısına( yani Azure Lighthouse aracılığıyla diğer kiracılardaki kaynakları yönetecek kullanıcıları içeren kiracıya) uygulanacağı anlaşılabilir. Benzer şekilde, müşteri referanslarının, yönetici kiracıdaki kullanıcılar aracılığıyla yönetilecek kaynakları devreden kiracılar için geçerli olacağı anlaşılabilir.
Örneğin, yukarıda açıklanan örnekte, A Kiracısı hizmet sağlayıcısı kiracısı (yöneten kiracı) olarak, B Kiracısı ve C Kiracısı ise müşteri kiracıları olarak düşünülebilir.
Örnek üzerinden gidersek, uygun izinlere sahip Kiracı A kullanıcıları Azure portalının Müşterilerim sayfasında delege edilmiş kaynakları görebilir ve yönetebilir. Benzer şekilde, uygun izinlere sahip Kiracı B ve Kiracı C kullanıcıları, Azure portalının
Sonraki adımlar
- Çok kiracılı mimarilerde kaynak düzenleme seçeneklerini keşfedin.
- Kiracılar arası yönetim deneyimleri hakkında bilgi edinin.
- Azure Lighthouse nasıl çalışır hakkında daha fazla bilgi edinin.