Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure rol tabanlı erişim denetiminde (Azure RBAC) Azure kaynaklarına erişim vermek için Azure rolleri atarsınız. Örneğin, bir kullanıcının abonelikte web siteleri oluşturması ve yönetmesi gerekiyorsa, Web Sitesi Katkıda Bulunanı rolünü atarsınız.
Azure kaynaklarına erişim vermek için Azure rolleri atamak yaygın bir görevdir. Yönetici olarak, başka birine devretmek istediğiniz erişim izni talepleri alabilirsiniz. Ancak, temsilcinin yalnızca işini yapmak için gereken izinlere sahip olduğundan emin olmak istiyorsunuz. Bu makalede, rol atama yönetimini kuruluşunuzdaki diğer kullanıcılara devretmenin daha güvenli bir yolu açıklanmaktadır.
Rol atama yönetimini neden devredelim?
Rol ataması yönetimini başkalarına devretmek istemenize neden olabilecek bazı nedenler şunlardır:
- Kuruluşunuzda rol atamak için birkaç istek alırsınız.
- Kullanıcılar ihtiyaç duydukları rol atamasını beklerken engellenir.
- İlgili departmanları, ekipleri veya projeleri içindeki kullanıcılar, kimlerin erişmesi gerektiği hakkında daha fazla bilgiye sahiptir.
- Kullanıcıların Azure kaynakları oluşturma izinleri vardır, ancak bu kaynağı tam olarak kullanmak için ek bir rol ataması gerekir. Örneğin:
- Sanal makine oluşturma iznine sahip kullanıcılar, Sanal Makine Yöneticisi Oturum Açma veya Sanal Makine Kullanıcısı Oturum Açma rolü olmadan sanal makinede hemen oturum açamaz. Yöneticiyi izleyerek bir oturum açma rolü atamak yerine, kullanıcının oturum açma rolünü kendilerine atayabilmesi daha verimli olur.
- Bir geliştiricinin Azure Kubernetes Service (AKS) kümesi ve Azure Container Registry (ACR) oluşturma izinleri vardır, ancak ACR'den görüntü çekebilmesi için yönetilen bir kimliğe AcrPull rolünü ataması gerekir. AcrPull rolünü atamak için bir yöneticiyi izlemek yerine, geliştiricinin rolü kendisi atayabilmesi daha verimlidir.
Şu anda rol ataması yönetimine nasıl temsilci atayabilirsiniz?
Sahip ve Kullanıcı Erişimi Yöneticisi rolleri, kullanıcıların rol atamaları oluşturmasına veya silmesine olanak sağlayan yerleşik rollerdir. Bu rollerin üyeleri, abonelikteki herhangi bir kaynak için kimlerin yazma, okuma ve silme izinlerine sahip olabileceğine karar verebilir. Rol atama yönetimini başka bir kullanıcıya devretmek için, kullanıcıya Sahip veya Kullanıcı Erişimi Yöneticisi rolünü atayabilirsiniz.
Aşağıdaki diyagramda Alice'in rol ataması sorumluluklarını Dara'ya nasıl devredebileceği gösterilmektedir. Belirli adımlar için bkz. Kullanıcıyı Azure aboneliğinin yöneticisi olarak atama.
- Alice, Kullanıcı Erişimi Yöneticisi rolünü Dara'ya atar.
- Dara artık aynı kapsamdaki herhangi bir kullanıcı, grup veya hizmet sorumlusu için herhangi bir rol ataması ekleyebilir (veya kaldırabilir).

Geçerli temsilci seçme yöntemiyle ilgili sorunlar nelerdir?
Örgütünüzdeki başka kişilere rol atama yönetimini devretmenin mevcut yöntemiyle ilgili ana sorunlar aşağıdadır.
- Temsilcinin rol ataması kapsamında sınırsız erişimi vardır. Bu, sizi daha geniş bir saldırı yüzeyine sunan en az ayrıcalık ilkesini ihlal eder.
- Temsilci, kendi kapsamları içinde kendileri de dahil olmak üzere herhangi bir kullanıcıya herhangi bir rol atayabilir.
- Temsilci, Sahip veya Kullanıcı Erişimi Yöneticisi rollerini başka bir kullanıcıya atayabilir ve bu roller diğer kullanıcılara atanabilir.
Sahip veya Kullanıcı Erişim Yöneticisi rollerini atamak yerine, temsilcinin rol atamaları oluşturma yeteneğini kısıtlamak daha güvenli bir yöntemdir.
Daha güvenli bir yöntem: Rol atama yönetimine koşullarla temsilci seçme
Rol atama yönetimine koşullarla temsilci atama, bir kullanıcının oluşturabileceği veya silebileceği rol atamalarını kısıtlamanın bir yoludur. Yukarıdaki örnekte Alice, Dara'nın kendi adına bazı rol atamaları oluşturmasına (veya silmesine) izin verebilir, ancak tüm rol atamalarını oluşturmaz. Örneğin Alice, Dara'nın atayabileceği rolleri kısıtlayabilir, Dara'nın rol atayabileceği sorumluları kısıtlayabilir ve Dara'nın kaldırabileceği rol atamalarını kısıtlayabilir. Koşullarla bu temsilci seçme bazen kısıtlanmış temsil olarak adlandırılır ve Azure öznitelik tabanlı erişim denetimi (Azure ABAC) koşulları kullanılarak uygulanır.
Bu video, koşullarla birlikte rol atama yönetimini devretmeye genel bir bakış sağlar.
Koşullu rol atama yönetimini neden devredelim?
Aşağıda, rol atama yönetimini koşullarla başkalarına devretmenin daha güvenli olmasının bazı nedenleri şunlardır:
- Temsilcinin oluşturmasına izin verilen rol atamalarını kısıtlayabilirsiniz.
- Temsilcinin silmesine izin verilen rol atamalarını kısıtlayabilirsiniz.
- Temsilcinin başka bir kullanıcının rol atamasına izin vermesini engelleyebilirsiniz.
- Kuruluşunuzun en az ayrıcalıklı ilkelerine uyumluluğu zorunlu kılabilirsiniz.
- Bir hizmet hesabına tam izin vermek zorunda kalmadan Azure kaynaklarının yönetimini otomatikleştirebilirsiniz.
Koşullar örneği
Alice'in bir abonelik için Kullanıcı Erişimi Yöneticisi rolüne sahip bir yönetici olduğu bir örneği düşünün. Alice, Dara'ya belirli gruplar için belirli roller atama ve belirli rol atamalarını kaldırma olanağı vermek istiyor. Alice, Dara'nın başka rol atama izinlerine sahip olmasını istemiyor. Aşağıdaki diyagramda Alice'in dara'ya rol ataması sorumluluklarını koşullarla nasıl devredebileceği gösterilmektedir.
- Alice, Rol Tabanlı Erişim Denetimi Yöneticisi rolünü Dara'ya atar. Alice, Dara'nın yalnızca Pazarlama ve Satış gruplarına Yedek Katılımcı veya Yedek Okuyucu rol atamaları ekleyebilmesi (veya kaldırabilmesi) için koşullar ekler.
- Dara artık Pazarlama ve Satış gruplarına Yedekleme Katkıda Bulunanı veya Yedekleme Okuyucusu rol atamaları ekleyebilir (veya kaldırabilir).
- Dara başka roller atamayı veya farklı sorumlulara (kullanıcı veya yönetilen kimlik gibi) herhangi bir rol atamayı denerse rol ataması başarısız olur.
- Dara diğer rol atamalarını kaldırmaya veya farklı sorumlulardan (kullanıcı veya yönetilen kimlik gibi) rol atamalarını kaldırmaya çalışırsa kaldırma başarısız olur.

Rol Tabanlı Erişim Denetimi Yönetici rolü
Rol Tabanlı Erişim Denetimi Yöneticisi rolü, rol atama yönetimini başkalarına devretmek için tasarlanmış yerleşik bir roldür. En az ayrıcalık en iyi yöntemlerini izleyen Kullanıcı Erişim Yöneticisi'ne göre daha az izne sahiptir. Rol Tabanlı Erişim Denetimi Yönetici rolü aşağıdaki izinlere sahiptir:
- Belirtilen kapsamda rol ataması oluşturma
- Belirtilen kapsamda rol atamasını silme
- Gizli bilgiler dışında kaynakları okuma
- Destek bileti oluşturma ve güncelleştirme
Rol atamalarını kısıtlama yolları
Rol atamalarının koşullarla kısıtlanması için kullanabileceği yöntemler aşağıdadır. Bu koşulları senaryonuza uyacak şekilde de birleştirebilirsiniz.
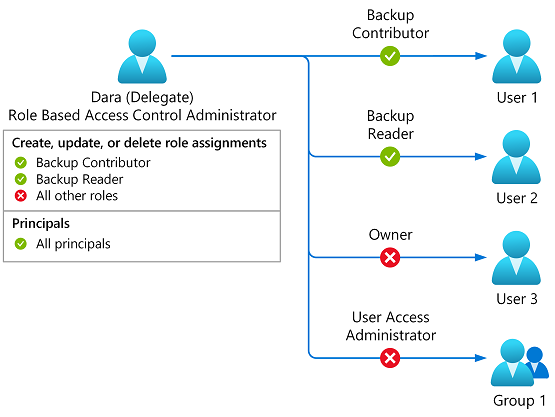
Atanabilecek rolleri kısıtlama
Bu örnekte Dara yalnızca Yedekleme Katkıda Bulunanı veya Yedekleme Okuyucusu rollerini atayabilir (veya kaldırabilir).
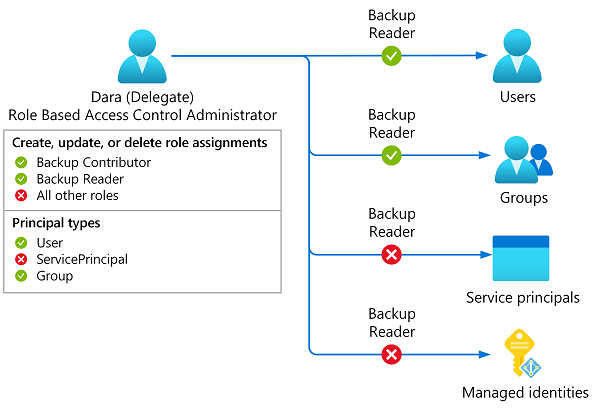
Rol atanabilecek rolleri ve sorumlu türlerini (kullanıcılar, gruplar veya hizmet sorumluları) kısıtlama
Bu örnekte Dara, kullanıcı veya grup sorumlusu türlerine yalnızca Yedekleme Katkıda Bulunanı veya Yedekleme Okuyucusu rollerini atayabilir (veya kaldırabilir).
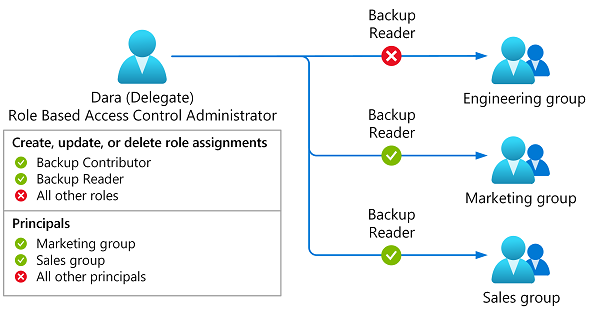
Rolleri ve atanabilecek belirli sorumluları kısıtlama
Bu örnekte Dara, Pazarlama ve Satış gruplarına yalnızca Yedekleme Katkıda Bulunanı veya Yedekleme Okuyucusu rollerini atayabilir (veya kaldırabilir).
Rol ataması ekleme ve kaldırma eylemleri için farklı koşullar belirtme
Bu örnekte Dara yalnızca Yedekleme Katkıda Bulunanı veya Yedekleme Okuyucusu rollerini atayabilir. Dara tüm rol atamalarını kaldırabilir.


Koşullar altında rol atama yönetimini devretme
Koşullarla rol atama yönetimini sağlamak için, rolleri şu anda yaptığınız şekilde atarsınız, ancak rol atamasına bir koşul eklersiniz.
Temsilcinin ihtiyaç duyduğu izinleri belirleme
- Temsilci hangi rolleri atayabilir?
- Temsilci hangi rol atamalarını kaldırabilir?
- Temsilci hangi tür sorumlulara rol atayabilir?
- Temsilci hangi sorumlulara rol atayabilir?
- Temsilci herhangi bir rol atamasını kaldırabilir mi?
Yeni rol ataması başlatma
Rol Tabanlı Erişim Denetimi Yönetici rolünü seçin
Eylemi içeren
Microsoft.Authorization/roleAssignments/writeherhangi bir rolü seçebilirsiniz, ancak Rol Tabanlı Erişim Denetimi Yöneticisi'nin daha az izni vardır.Temsilciyi seçin
Rol atama yönetimi için temsilci seçmek istediğiniz kullanıcıyı seçin.
Koşul ekle
Koşul eklemenin birden çok yolu vardır. Örneğin, Azure portalında bir koşul şablonu, Azure portalındaki gelişmiş koşul düzenleyicisi, Azure PowerShell, Azure CLI, Bicep veya REST API'de bir koşul şablonu kullanabilirsiniz.
Koşul şablonları listesinden seçim yapın. Rolleri, sorumlu türlerini veya sorumluları belirtmek için Yapılandır'ı seçin.
Daha fazla bilgi için bkz Belirli koşullarla Azure rol atama yönetimini diğer kişilere devretme.
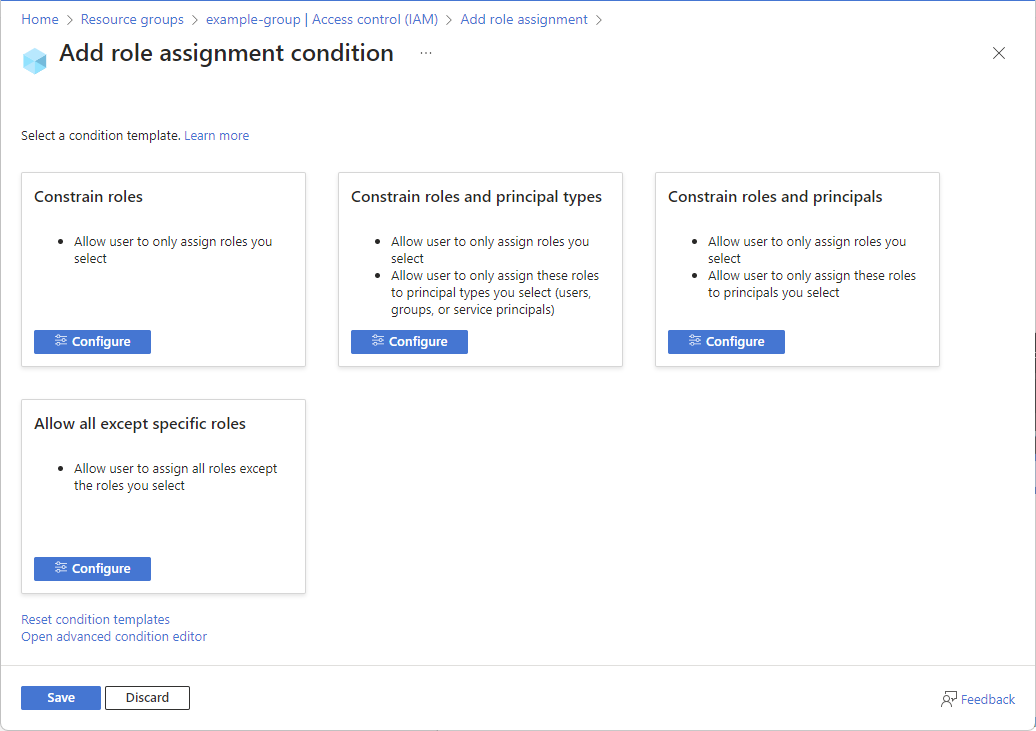
Temsilciye koşullu rol atama
Koşulunuzu belirttikten sonra rol atamasını tamamlayın.
Temsilciye başvurun
Temsilciye artık koşullara sahip roller atayabileceğini bildirin.


Koşulları olan yerleşik roller
Key Vault Veri Erişim Yöneticisi ve Sanal Makine Veri Erişim Yöneticisi (önizleme) rolleri, rol atamalarını kısıtlamak için zaten yerleşik bir koşula sahiptir.
Key Vault Veri Erişimi Yöneticisi rolü, Key Vault gizli dizilerine, sertifikalarına ve anahtarlarına erişimi yönetmenize olanak tanır. Sahip veya Kullanıcı Erişim Yöneticisi rolleri gibi ayrıcalıklı roller atama olanağı olmadan yalnızca erişim denetimine odaklanır. En az ayrıcalık ilkesine daha fazla uyum sağlamak için, veri hizmetleri arasında durağan şifrelemeyi yönetme gibi senaryolarda daha iyi görev ayrımı sağlar. Koşul, rol atamalarını aşağıdaki Azure Key Vault rolleriyle kısıtlar:
- Key Vault Yöneticisi
- Key Vault Sertifika Yetkilisi
- Key Vault Şifreleme Yetkilisi
- Key Vault Kripto Hizmeti Kullanıcısı
- Key Vault Kripto Kullanıcısı
- Key Vault Okuyucu
- Key Vault Gizli DiziLeri Yetkilisi
- Key Vault Sırlar Kullanıcısı

Key Vault Veri Erişim Yöneticisi rol atamasını daha da kısıtlamak istiyorsanız, sorumlu türlerini (kullanıcılar, gruplar veya hizmet sorumluları ) veya Key Vault rollerine atanabilecek belirli sorumluları kısıtlamak için kendi koşulunuzu ekleyebilirsiniz.

Bilinen sorunlar
Rol atama yönetimine koşullarla temsilci atamayla ilgili bilinen sorunlar şunlardır:
- Koşullarla özel roller için rol atama yönetimini Privileged Identity Management kullanarak devredemezsiniz.
- Microsoft.Storage veri eylemi ve GUID karşılaştırma işleci kullanan bir ABAC koşuluyla rol ataması yapamazsınız. Daha fazla bilgi için bkz Azure RBAC sorunlarını giderme.
Lisans gereksinimleri
Bu özelliği kullanmak ücretsizdir ve Azure aboneliğinize dahildir.