Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Proaktif tehdit avcılığı, güvenlik analistlerinin algılanmayan tehditler ve kötü amaçlı davranışlar aradığı bir süreçtir. Bir hipotez oluşturarak, verilerde arama yaparak ve bu hipotezi doğrulayarak ne üzerinde işlem yapmak zorunda olduklarını belirlerler. Eylemler arasında yeni algılamalar, yeni tehdit bilgileri oluşturma veya yeni bir olay oluşturma sayılabilir.
Aşağıdakiler için Microsoft Sentinel içinde uçtan uca avcılık deneyimini kullanın:
- Belirli MITRE tekniklerine, kötü amaçlı olabilecek etkinliklere, son tehditlere veya kendi özel hipotezinize göre proaktif olarak avlanır.
- Kötü amaçlı davranışları araştırmak için güvenlik araştırmacıları tarafından oluşturulan avcılık sorgularını veya özel avcılık sorgularını kullanın.
- Zaman içinde bağlamı korumanızı sağlayan birden çok kalıcı sorgu sekmesi kullanarak avlarınızı gerçekleştirin.
- Kanıt toplayın, UEBA kaynaklarını inceleyin ve bulgularınızı ava özgü yer işaretlerini kullanarak not edin.
- İşbirliği yapın ve bulgularınızı açıklamalarla belgelenin.
- Yeni analiz kuralları, yeni olaylar, yeni tehdit göstergeleri ve playbook'ları çalıştırarak sonuçlar üzerinde işlem yapma.
- Yeni, etkin ve kapalı avlarınızı tek bir yerde takip edin.
- Doğrulanmış hipotezlere ve somut sonuçlara göre ölçümleri görüntüleyin.
Önemli
31 Mart 2027'nin ardından Microsoft Sentinel artık Azure portal desteklenmeyecektir ve yalnızca Microsoft Defender portalında kullanılabilir. Azure portal Microsoft Sentinel kullanan tüm müşteriler Defender portalına yönlendirilir ve yalnızca Defender portalında Microsoft Sentinel kullanır.
Azure portal hala Microsoft Sentinel kullanıyorsanız, sorunsuz bir geçiş sağlamak ve Microsoft Defender tarafından sunulan birleşik güvenlik işlemleri deneyiminden tam olarak yararlanmak için Defender portalına geçişinizi planlamaya başlamanızı öneririz.
Önkoşullar
Avlanma özelliğini kullanabilmeniz için yerleşik bir Microsoft Sentinel rolüne veya özel bir Azure RBAC rolüne sahip olmanız gerekir. Seçenekleriniz şunlardır:
Yerleşik Microsoft Sentinel Katkıda Bulunan rol atamasını atayın.
Microsoft Sentinel'daki roller hakkında daha fazla bilgi edinmek için bkz. Microsoft Sentinel'de roller ve izinler.Microsoft.SecurityInsights/hunts altında uygun izinlere sahip özel bir Azure RBAC rolü atayın.
Daha fazla bilgi için bkz. Microsoft Sentinel platformundaki roller ve izinler.
Hipotezinizi tanımlama
Hipotez tanımlamak açık uçlu, esnek bir süreçtir ve doğrulamak istediğiniz herhangi bir fikri içerebilir. Yaygın hipotezler şunlardır:
- Şüpheli davranış - Bir saldırı olup olmadığını belirlemek için ortamınızda görünür olabilecek kötü amaçlı etkinlikleri araştırın.
- Yeni tehdit kampanyası - Yeni keşfedilen tehdit aktörlerini, tekniklerini veya güvenlik açıklarını temel alan kötü amaçlı etkinlik türlerini arayın. Bu, güvenlik haberleri makalesinde duyduğunuz bir şey olabilir.
- Algılama boşlukları - Boşlukları tanımlamak için MITRE ATT&CK haritasını kullanarak algılama kapsamınızı artırın.
Microsoft Sentinel, hipotezinizi araştırmak için doğru av sorguları kümesine odaklanırken size esneklik sağlar. Bir av oluşturduğunuzda, önceden seçilmiş avcılık sorguları ile bu avı başlatın veya ilerledikçe sorgular ekleyin. Şüpheli davranışlar, yeni tehdit kampanyaları ve algılama boşlukları gibi yaygın hipotezleri temel alan önceden seçilmiş sorgular için öneriler aşağıdadır.
Hipotez - Şüpheli davranış
Azure portalındaki Microsoft Sentinel’de, Tehdit yönetimi altında Avcılık seçeneğini belirleyin.
Defender portalında Microsoft Sentinel için Microsoft Sentinel>Threat management>Hunting'i seçin.Sorgular sekmesini seçin. Kötü amaçlı olabilecek davranışları belirlemek için tüm sorguları çalıştırın.
Tüm sorguları çalıştır'ı seçerek sorguların> yürütülmesini bekleyin. Tüm soruları çalıştırmak biraz zaman alabilir.
Filtre ekle>Sonuçlar>içinde "!", "N/A", "-", ve "0" değerlerine ait onay kutularının seçimini kaldırın >Uygula
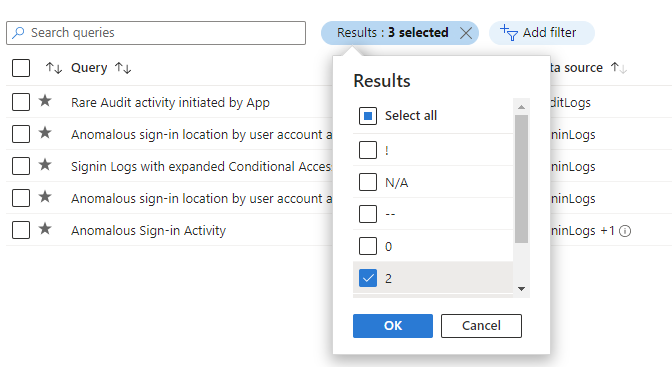
Filtrelenen sorgu sonuçlarını Sonuçlar Delta sütununa göre sıralayarak en son neyin değiştiğini görün. Filtrelenmiş sorgu sonuçları, avlanma için ilk rehberlik sağlar.
Hipotez - Yeni tehdit kampanyası
İçerik merkezi, belirli saldırıları avlamak için tehdit kampanyası ve etki alanı tabanlı çözümler sunar. Aşağıdaki adımlarda bir tehdit kampanyası veya etki alanı tabanlı çözüm yüklersiniz.
İçerik Hub'ına gidin.
Log4J Güvenlik Açığı Algılama veya Apache Tomcat gibi bir tehdit kampanyası veya etki alanı tabanlı çözüm yükleyin.
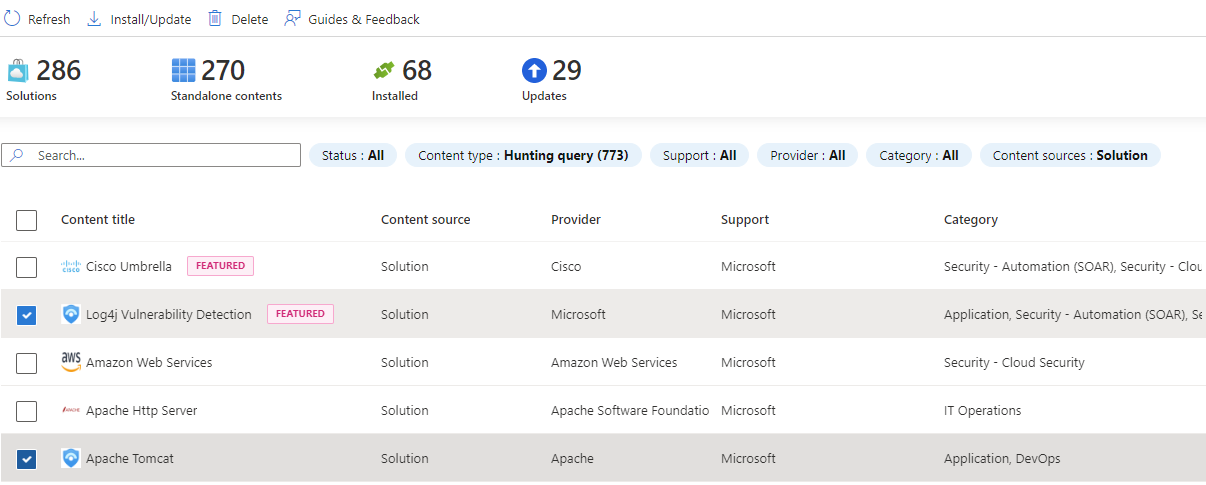
Seçtiğiniz çözüm kurulduktan sonra, Microsoft Sentinel'de Hunting'e gidin.
Sorgular sekmesini seçin.
Çözüm adına göre arama veya çözümün Kaynak Adına göre filtreleme.
Sorguyu seçin ve Sorguyu çalıştır'ı seçin.
Hipotez - Algılama boşlukları
MITRE ATT&CK haritası, algılama kapsamınızdaki belirli boşlukları belirlemenize yardımcı olur. Yeni algılama mantığı geliştirmek için başlangıç noktası olarak belirli MITRE ATT&CK teknikleri için önceden tanımlanmış avlanma sorgularını kullanın.
MITRE ATT&CK (Önizleme) sayfasına gidin.
Aktif açılır menüsündeki öğelerin seçimini kaldırın.
Hangi tekniklerle ilişkili Avlanma sorguları olduğunu görmek için Simülasyon filtresinde Avlanma sorguları'nı seçin.
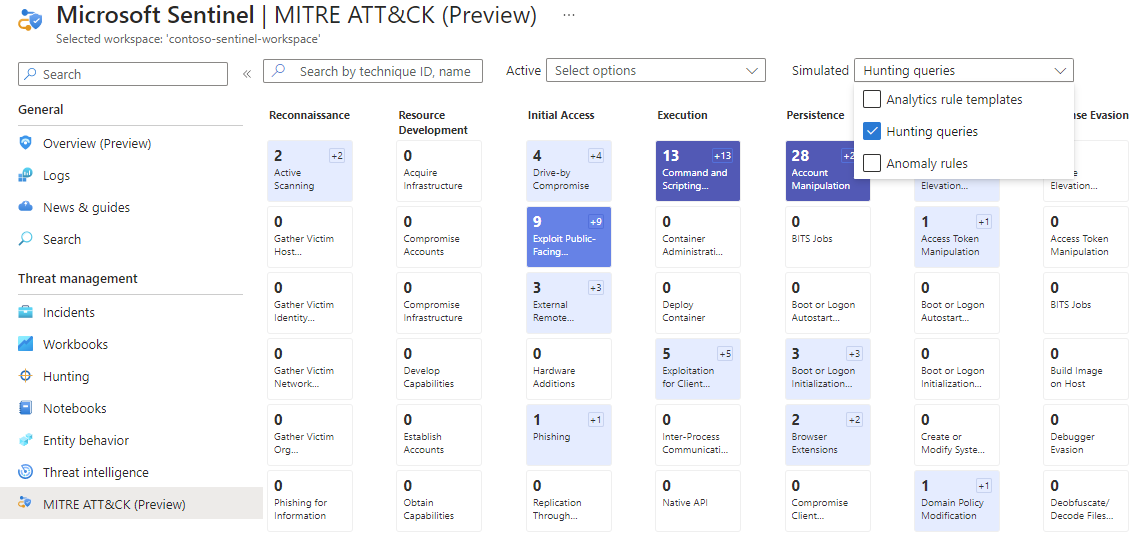
İstediğiniz tekniği içeren kartı seçin.
Ayrıntılar bölmesinin en altındaki Avlanma sorguları'nın yanındaki Görünüm bağlantısını seçin. View bağlantısı, Hunting sayfasındaki Queries sekmesinde seçilen teknik için filtrelenmiş bir görünüm açar.

Bu teknik için tüm sorguları seçin.
Av oluştur
Av oluşturmanın iki temel yolu vardır.
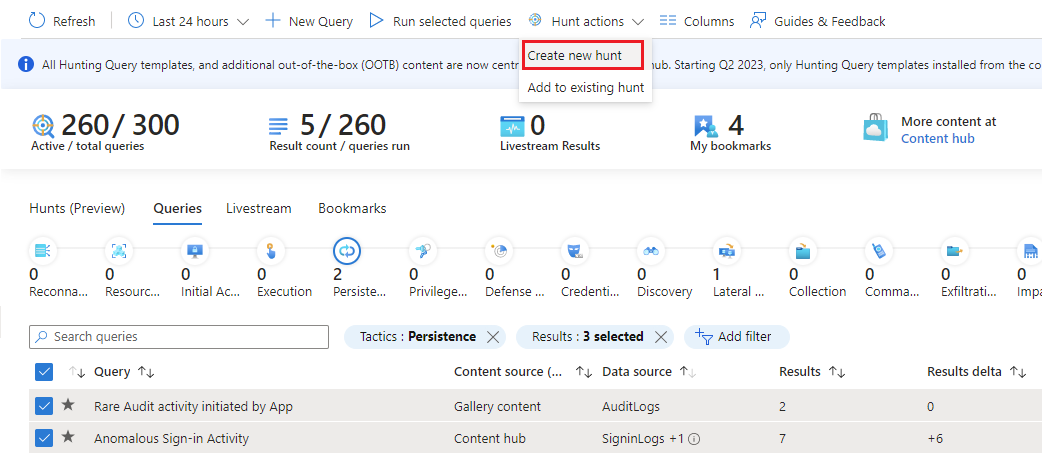
Sorguları seçtiğiniz bir hipotezle başladıysanız, Av eylemleri açılır menüsünden >Yeni av oluştur seçeneğini belirleyin. Seçtiğiniz tüm sorgular bu yeni av için kopyalanır.
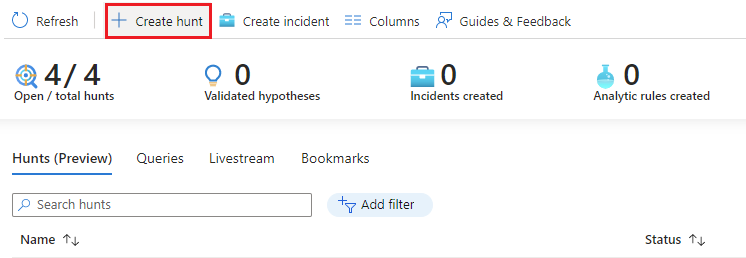
Henüz sorgulara karar vermediyseniz, boş bir av oluşturmak için Avlar (Önizleme) sekmesini >Yeni Av'ı seçin.
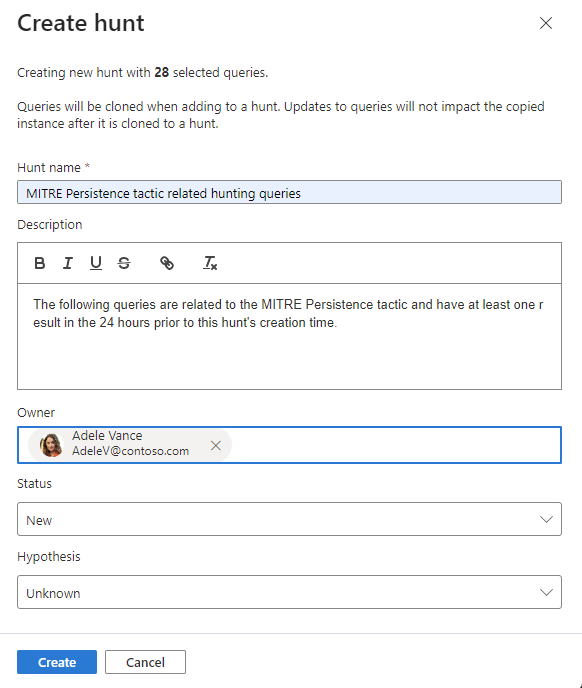
Av adını ve isteğe bağlı alanları doldurun. Açıklama, hipotezinizi sözlü olarak ifade etmek için iyi bir yerdir. Hipotez açılır menüsü, çalışma hipotezinizin durumunu ayarladığınız yerdir.
Başlamak için Oluştur'u seçin.
Av ayrıntılarını görüntüleme
Bir av oluşturduktan sonra sorguları, yer işaretlerini ve varlıkları gözden geçirmek için ayrıntılar sayfasını açın.
Yeni avınızı görüntülemek için Avlar (Önizleme) sekmesini seçin.
Ayrıntıları görüntülemek ve işlem gerçekleştirmek için hunt bağlantısını adına göre seçin.
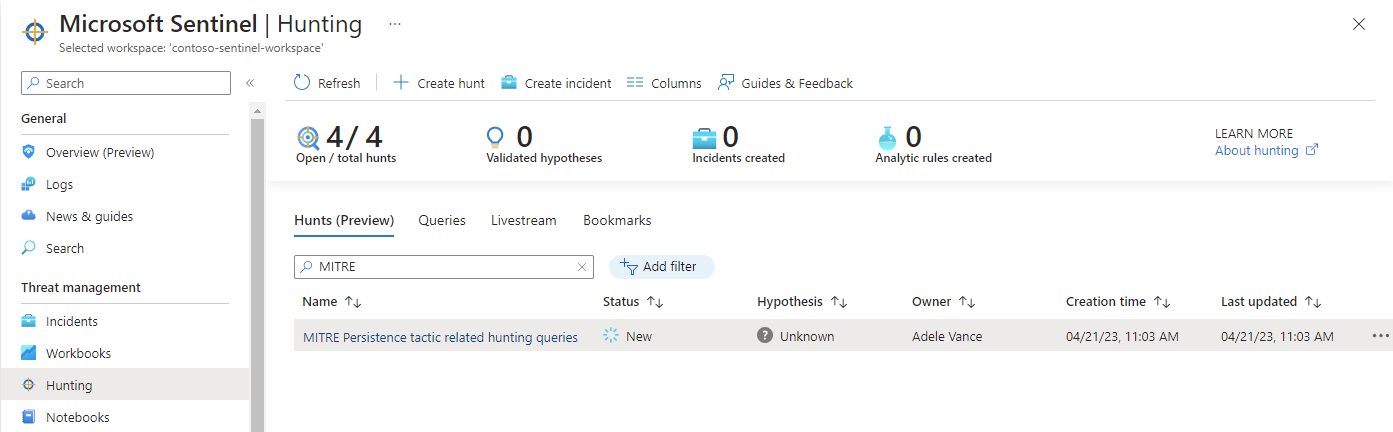
Av adı, Açıklama, İçerik, Son güncelleştirme zamanı ve Oluşturma zamanı değerlerini içeren ayrıntılar bölmesini görüntüleyin.
Sorgular, Yer İşaretleri ve Varlıklar sekmelerine dikkat edin.
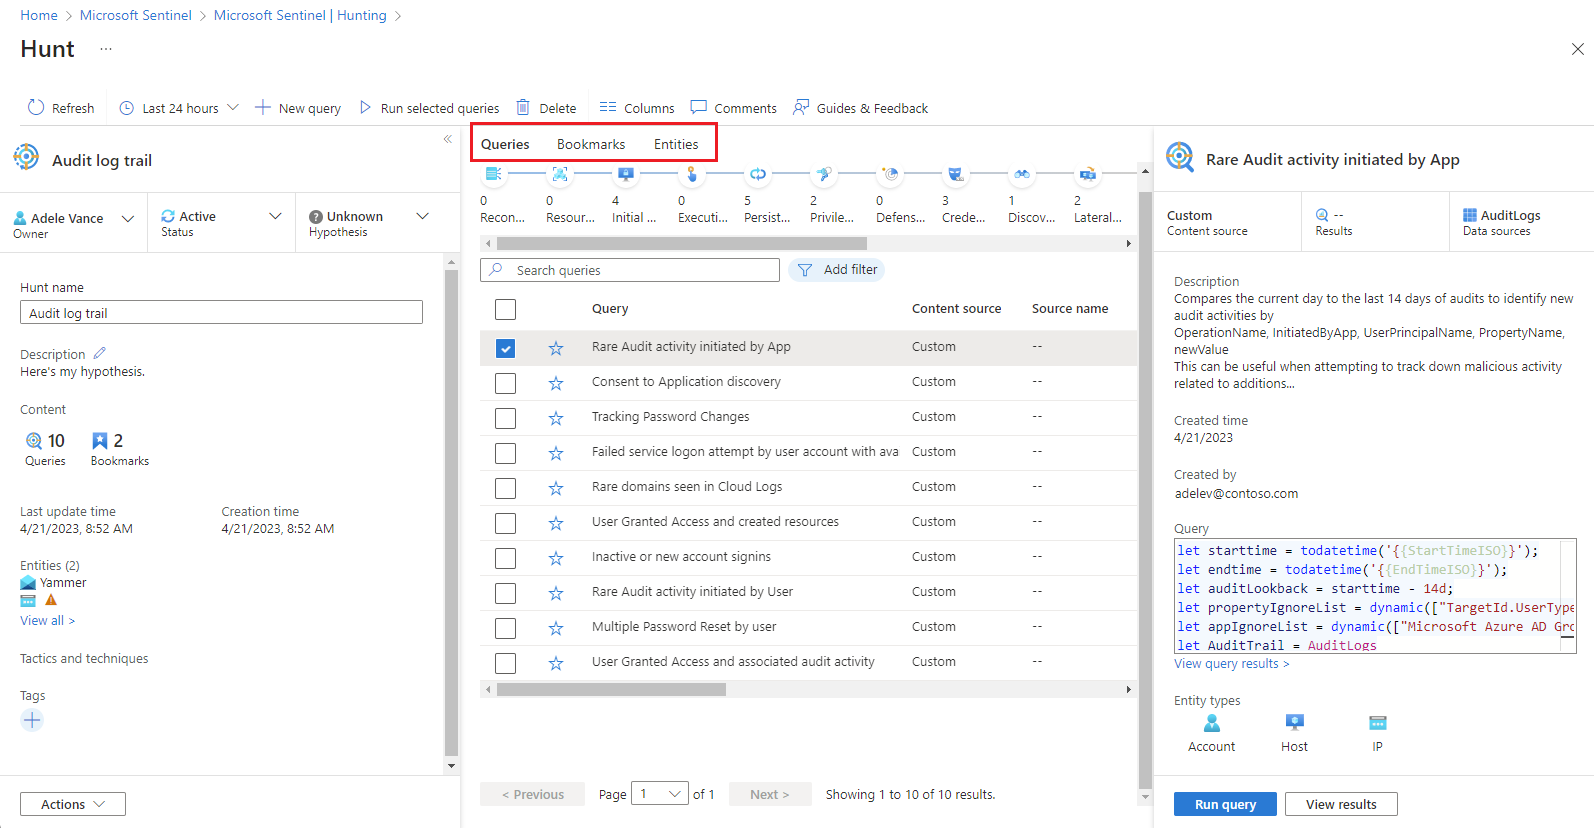
Sorgular sekmesi
Sorgular sekmesi, bu avlanmaya özgü avlanma sorgularını içerir. Bu sorgular, çalışma alanı içindeki diğer tüm sorgulardan bağımsız olarak özgünlerin kopyalarıdır. Genel tehdit avcılığı sorguları kümenizi veya diğer avlardaki sorguları etkilemeden bunları güncelleştirin ya da silin.
Ava sorgu ekleyin
Mevcut avlanma sorgularını geçerli avlanmaya eklemek için aşağıdaki adımları tamamlayın.
- Sorgu Eylemleri'nin>avlanmak için sorgu ekle'yi seçme
- Eklemek istediğiniz sorguları seçin.
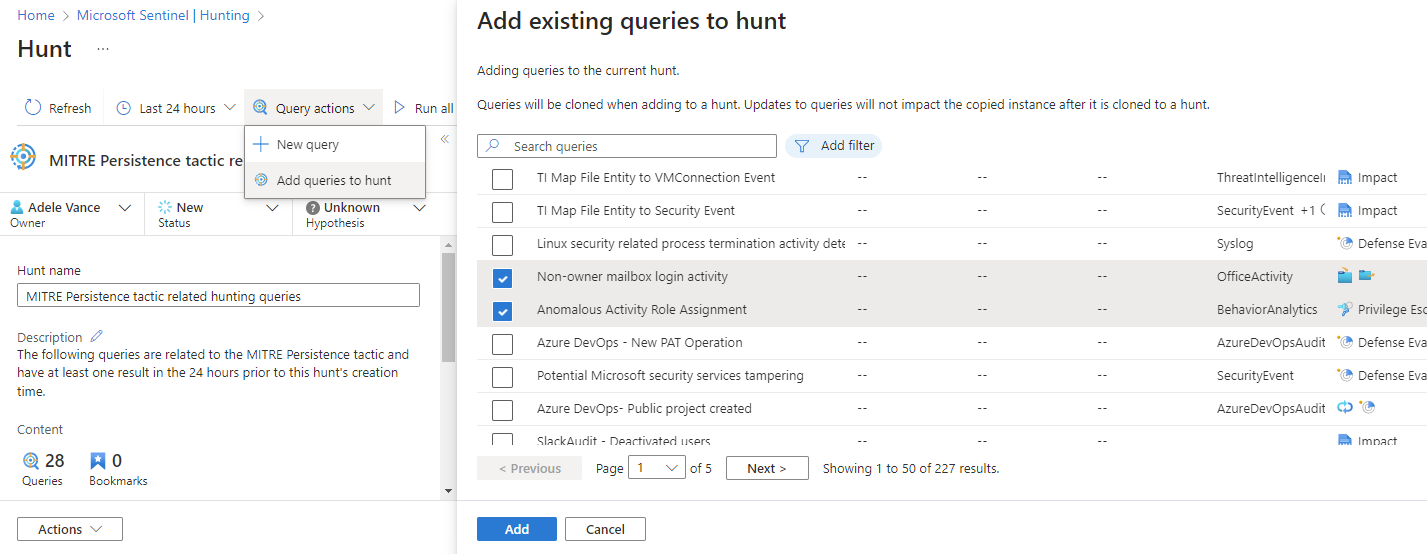
Sorgu çalıştırma
Geçerli sonuçları oluşturmak ve gözden geçirmek için avınızdaki sorguları çalıştırın.
-
 Tüm sorguları çalıştır'ı seçin veya belirli sorguları seçin ve Seçili sorguları çalıştır'ı seçin.
- Sorgu yürütmeyi istediğiniz zaman iptal etmek için
 İptal'i seçin.
Sorguları yönetme
Tek tek av sorgularını Sorgular sekmesindeki bağlam menüsünden yönetebilirsiniz.
Bir sorguya sağ tıklayın ve bağlam menüsünden aşağıdakilerden birini seçin:
- Çalıştır
- Düzenleyin
- Klon
- Silme
- Analiz kuralı oluşturma

Bağlam menüsü seçenekleri, Avcılık sayfasındaki mevcut sorgular tablosundaki seçenekler gibi davranır, ancak eylemler sadece bu avda geçerlidir. Analiz kuralı oluşturmayı seçtiğinizde, ad, açıklama ve KQL sorgusu alanları yeni kural oluşturma ekranında otomatik olarak doldurulur. İlgili analiz kuralları altında bulunan yeni analiz kuralını görüntülemek için bir bağlantı oluşturulur.
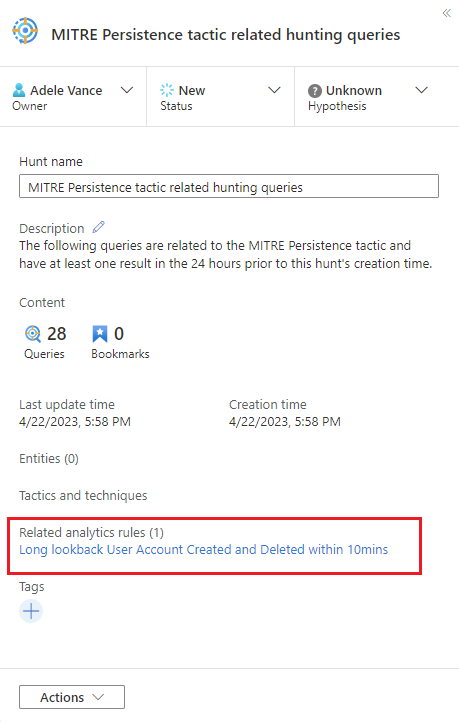
Sonuçları görüntüleme
Sonuçları görüntüle özelliği, Log Analytics arama deneyiminde tehdit avcılığı sorgu sonuçlarını görmenize olanak tanır. Buradan sonuçlarınızı analiz edin, sorgularınızı geliştirin ve bilgileri kaydetmek ve tek tek satır sonuçlarını daha ayrıntılı incelemek için yer imi ekleyin.
- Sonuçları görüntüle düğmesini seçin.
- Microsoft Sentinel portalının başka bir bölümüne geçerseniz ve ardından Avlanma sayfasından LA günlük arama deneyimine geri dönerseniz, LA sorgu sekmelerinizin tümü açık kalır.
- Tarayıcı sekmesini kapatırsanız bu LA sorgu sekmeleri kaybolur. Sorguları uzun vadede kalıcı hale getirmek istiyorsanız sorguyu kaydetmeniz, yeni bir avlanma sorgusu oluşturmanız veya daha sonra av içinde kullanmak üzere bir açıklama eklemeniz gerekir.
Yer işareti ekle
İlginç sonuçlar veya önemli veri satırları bulduğunuzda, bir yer imi oluşturarak bunları Hunt’a ekleyin. Daha fazla bilgi için veri araştırmalarında avlama yer imlerini kullanma konusuna bakın.
İstenen satırı veya satırları seçin.
Sonuçlar tablosunun üst kısmında Yer işareti ekle'yi seçin.
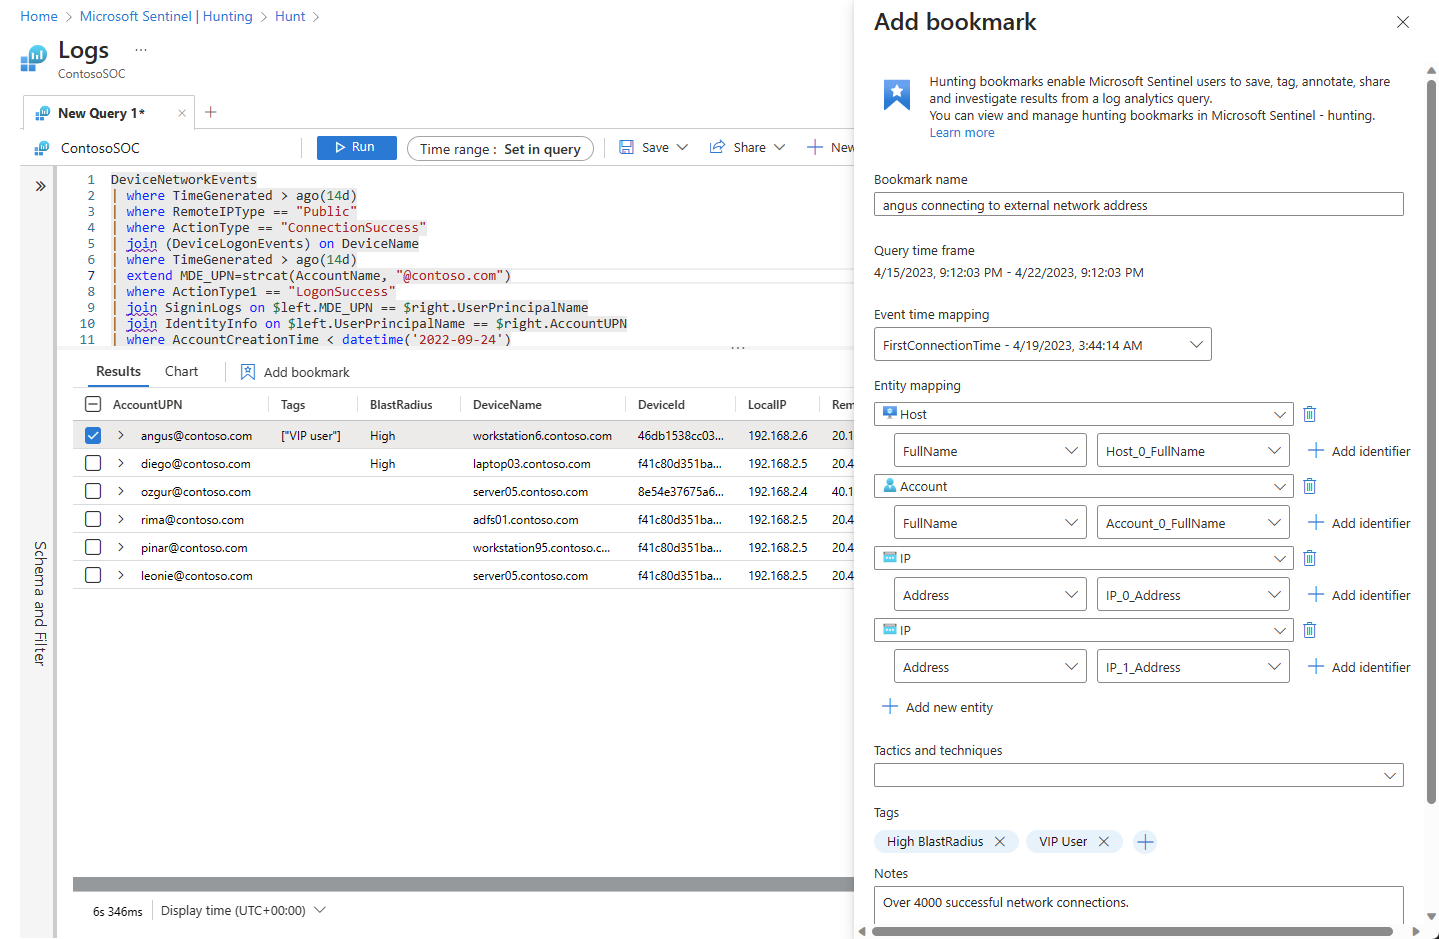
Yer işaretine ad verin.
Olay zamanı sütununu ayarlayın.
Varlık tanımlayıcılarını eşleyin.
MITRE taktiklerini ve tekniklerini ayarlayın.
Etiketler ekleyin ve notlar ekleyin.
Yer işaretleri belirli satır sonuçlarını, KQL sorgusunu ve sonucu oluşturan zaman aralığını korur.
Yer işaretini ava eklemek için Oluştur'u seçin.
Yer işaretlerini görüntüleme
Kaydedilen bulguları gözden geçirmek ve izleme eylemleri yapmak için Yer İşaretleri sekmesini kullanın.
Yer işaretlerinizi görüntülemek için avdaki Yer İşaretleri sekmesine gidin.
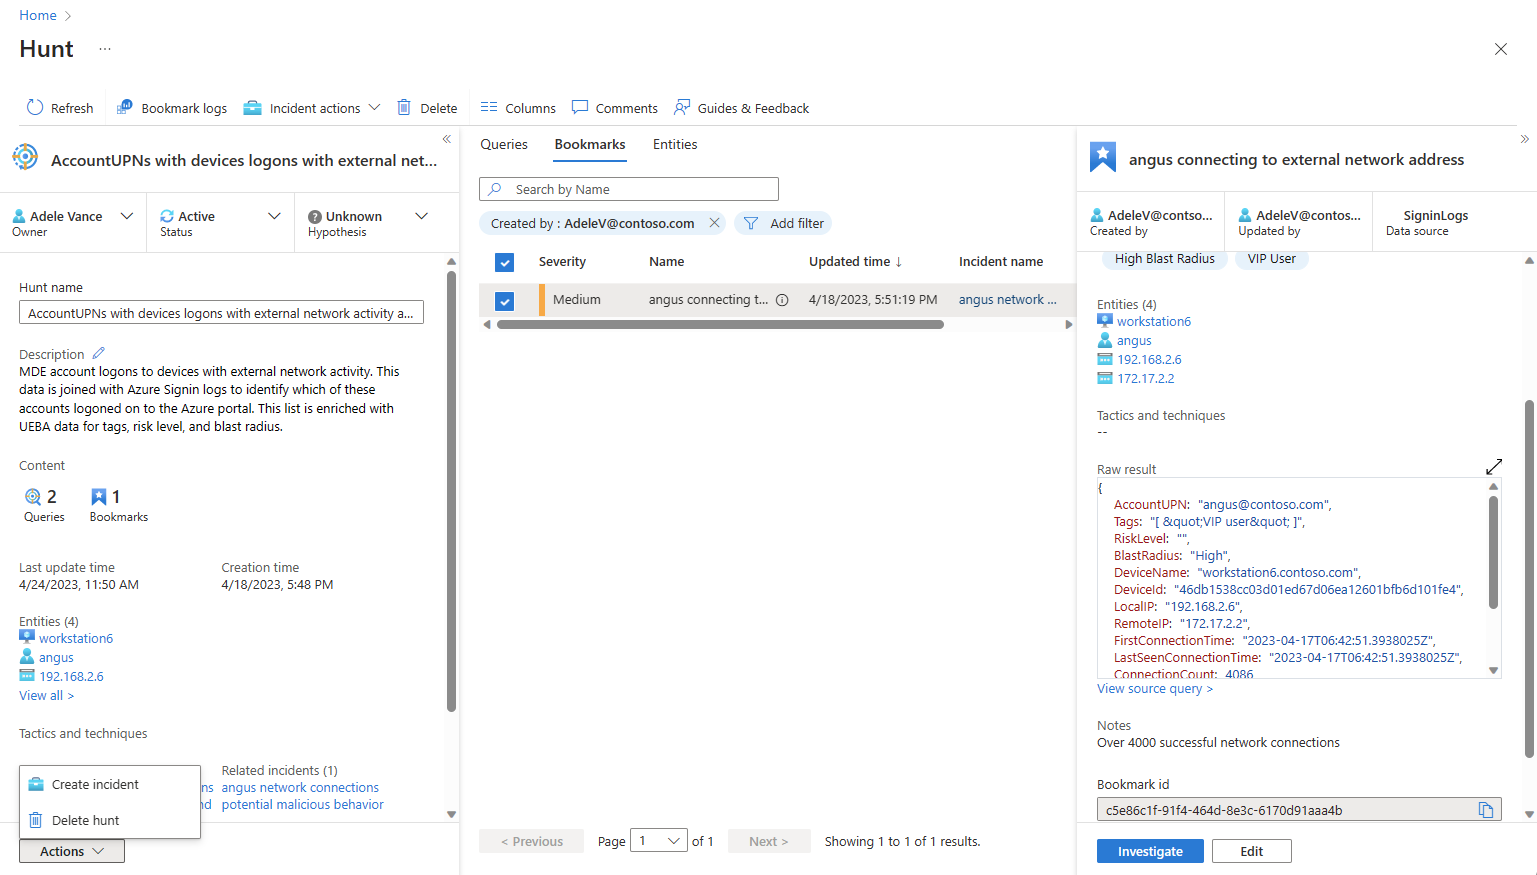
İstenen yer işaretini seçin ve aşağıdaki eylemleri gerçekleştirin:
- İlgili UEBA varlık sayfasını görüntülemek için varlık bağlantılarını seçin.
- Ham sonuçları, etiketleri ve notları görüntüleyin.
- Kaynak sorguyu Log Analytics'te görmek için Kaynak sorguyu görüntüle'yi seçin.
- Log Analytics avcılık yer işareti tablosunda yer işareti içeriğini görmek için Yer işareti günlüklerini görüntüle seçeneğini belirleyin.
- Araştırma grafiğindeki yer işaretini ve ilgili varlıkları görüntülemek için Araştır düğmesini seçin.
- Etiketleri, MITRE taktiklerini ve tekniklerini ve notları güncelleştirmek için Düzenle düğmesini seçin.
Varlıklarla etkileşim kurma
Araştırmadaki yer işaretlerinden toplanan varlıkları incelemek için Varlıklar sekmesini kullanın.
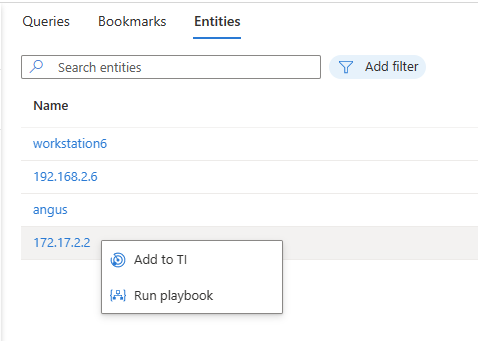
Avınızda bulunan varlıkları görüntülemek, aramak ve filtrelemek için avınızın Varlıklar sekmesine gidin. Bu liste, yer işaretlerindeki varlıkların listesinden oluşturulur. Varlıklar sekmesi, yinelenen girişleri otomatik olarak çözümler.
İlgili Kullanıcı ve Varlık Davranış Analitiği (UEBA) varlık sayfasını ziyaret etmek için varlık adlarını seçin.
Varlık türlerine uygun işlemler yapmak için varlığa sağ tıklayın; örneğin Threat Intelligence (TI)'ye IP adresi eklemek veya varlık türüne özel bir oyun kitabı çalıştırmak gibi.
Açıklama ekleme
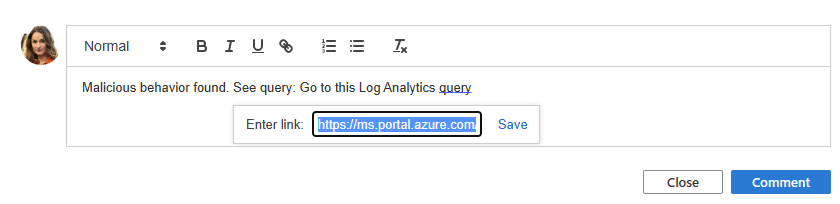
Yorumlar, iş arkadaşlarınızla işbirliği yapmak, notları korumak ve bulguları belgelemek için mükemmel bir yerdir.
Seçin

Düzenleme kutusuna açıklamanızı yazın ve biçimlendirin.
İş ortaklarının bağlamı hızla anlaması için bir sorgu sonucunu bağlantı olarak ekleyin.
Açıklamalarınızı uygulamak için Açıklama düğmesini seçin.
Olay oluşturma
Avcılık sırasında olay oluşturmak için iki seçenek vardır.
Seçenek 1: Yer işaretlerini kullanın
Yer işareti veya yer işaretleri seçin.
Olay eylemleri düğmesini seçin.
Yeni olay oluştur veya Mevcut olaya ekle'yi seçin

- Yeni olay oluştur için kılavuzlu adımları izleyin. Yer işaretleri sekmesi, seçtiğiniz yer işaretleriyle önceden doldurulmuş olarak gelir.
- Mevcut olaya ekle için olayı seçin ve kabul et düğmesini seçin.
Seçenek 2: Avcı Eylemlerini Kullanın
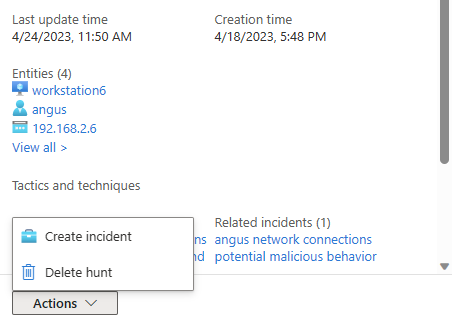
Avların Eylemler menüsünden >Olay oluştur seçeneğini belirleyin ve yönlendirmeli adımları izleyin.
Yer işareti ekle adımı sırasında, olaya eklemek üzere avdan yer işaretlerini seçmek için Yer işareti ekle eylemini kullanın. Yalnızca bir olaya atanmamış yer imlerini kullanabilirsiniz.
Olay oluşturulduktan sonra, söz konusu av için İlgili olaylar listesi altında ilişkilendirilir.
Güncelleştirme durumu
Araştırmanız ilerledikçe, mevcut durumu yansıtacak şekilde hipotez ve av durumlarını güncelleyin.
Hipotezinizi doğrulamak veya geçersiz hale getirmek için yeterli kanıtı yakaladığınızda, hipotez durumunuzu güncelleştirin.
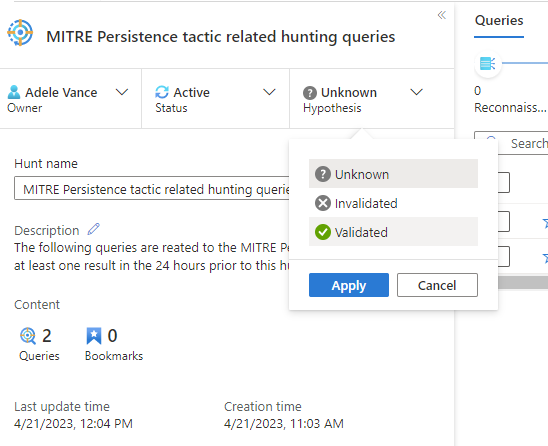
Avla ilişkili tüm eylemler (örneğin analiz kuralları ve olaylar oluşturma veya TI'ye ihlal göstergeleri (IOC'ler) ekleme) tamamlandığında avı kapatın.
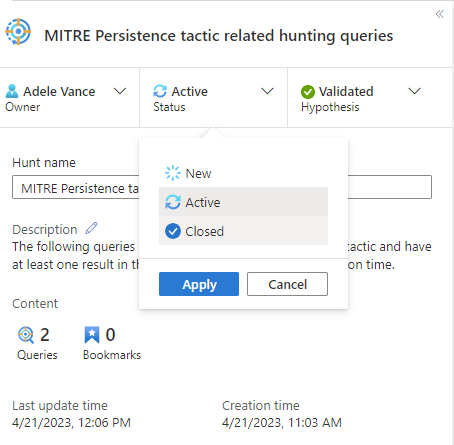
Hipotez durumu ve av durumu ana Tehdit Avcılığı sayfasında görünür ve Avlar sekmesinde gösterilen avlanma ölçümlerine katkıda bulunur.
Metrikleri izleyin
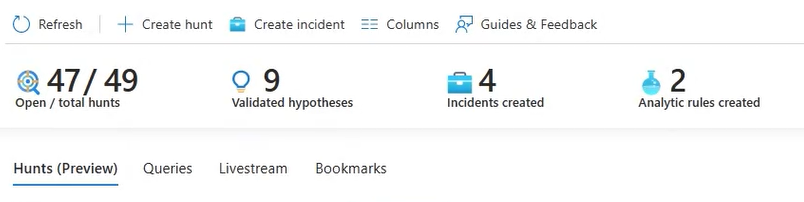
Avlanma etkinliğinden somut sonuçları izlemek için Avlar sekmesinin üst kısmındaki ölçüm çubuğunu kullanın. Ölçümler doğrulanmış hipotez sayısını, oluşturulan yeni olayları ve oluşturulan yeni analiz kurallarını gösterir. Avcılık metriklerini hedefler belirlemek veya avcılık programınızın dönüm noktalarını kutlamak için kullanın.