Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, uzak kaynaklarınıza özel olarak bağlanmak için Azure Sanal Masaüstü ile Özel Bağlantı nasıl ayarlayacağınız gösterilmektedir. Sınırlamalar da dahil olmak üzere Özel Bağlantı Azure Sanal Masaüstü ile kullanma hakkında daha fazla bilgi için bkz. Azure Sanal Masaüstü ile Azure Özel Bağlantı.
Önkoşullar
Özel LinkÖzel Bağlantı öğesini AzureAzure Sanal Masaüstü ile kullanmak için şunlara ihtiyacınız vardır:
Oturum konakları, bir uygulama grubu ve çalışma alanı olan mevcut bir konak havuzu.
Özel uç noktalar için kullanmak istediğiniz mevcut bir sanal ağ ve alt ağ .
Özel uç noktalar oluşturmak için gerekli Azure rol tabanlı erişim denetimi izinleridir.
Uzak bir oturuma erişmek için yerel bir cihazda desteklenen bir uygulama:
- Herhangi bir platformda Uzak Masaüstü uygulaması. Windows için Uzak Masaüstü istemcisini kullanıyorsanız, özel uç nokta kullanarak bağlanmak için 1.2.4066 veya sonraki bir sürümü kullanmanız gerekir.
- Windows UygulamasıWindows Uygulaması on macOS or iOS/iPadOS.
Azure CLI veya Azure PowerShell yerel olarak kullanmak istiyorsanız, Masaüstü sanallaştırma Azure CLI uzantısının veya Az.DesktopVirtualization PowerShell modülünün yüklü olduğundan emin olmak için Azure Sanal Masaüstü ile Azure CLI ve Azure PowerShell kullanma bölümüne bakın. Alternatif olarak, Azure Cloud Shell kullanın.
Azure PowerShellAzure PowerShell cmdlet'leri for AzureAzure Sanal Masaüstü that support Özel BağlantıÖzel Bağlantı önizleme aşamasındadır. 5.0.0 sürümünde eklenen bu cmdlet'leri kullanmak için Az.DesktopVirtualization modülünün önizleme sürümünü indirip yüklemeniz gerekir.
Abonelikte Azure Sanal Masaüstü ile Özel Bağlantı etkinleştirme
Özel Bağlantı'i Azure Sanal Masaüstü ile kullanmak için, Özel Bağlantı Azure Sanal Masaüstü ile kullanmak istediğiniz her abonelikte Microsoft.DesktopVirtualization kaynak sağlayıcısını yeniden kaydettirmeniz gerekir.
Senaryonuza uygun sekmeyi seçin.
TAzureAzure Sanal Masaüstü kaynak sağlayıcısını yeniden kaydedin
AzureAzure Sanal Masaüstü ile Özel BağlantıÖzel Bağlantı kullanabilmeniz için önce Microsoft.DesktopVirtualization kaynak sağlayıcısını yeniden kaydetmeniz gerekir. TÖzel BağlantıÖzel Bağlantı with AzureAzure Sanal Masaüstü için kullanmak istediğiniz her abonelik için bunu yapmanız gerekir:
Azure portalda oturum açın.
Arama çubuğuna Abonelikler yazın ve eşleşen hizmet girişini seçin.
Aboneliğinizin adını seçin, ardından Ayarlar bölümünde Kaynak sağlayıcıları'nı seçin.
Microsoft.DesktopVirtualization için arama yapın ve seçin, ardından Yeniden kaydol'u seçin.
Microsoft.DesktopVirtualization durumunun Kayıtlı olduğunu doğrulayın.
Özel uç noktalar oluşturma
Kurulum işlemi sırasında, senaryonuza bağlı olarak aşağıdaki kaynaklara özel uç noktalar oluşturmanız gerekir.
Bağlantının tüm bölümleri - ilk akış bulma, akış indirme ve istemciler ve oturum konakları için uzak oturum bağlantıları - özel yollar kullanır. Aşağıdaki özel uç noktalara ihtiyacınız vardır:
Amaç Kaynak türü Hedef alt kaynak Uç nokta miktarı Konak havuzlarına bağlantılar Microsoft.DesktopVirtualization/hostpools Bağ Konak havuzu başına bir adet Akış indirme Microsoft.DesktopVirtualization/workspaces besleme Çalışma alanı başına bir adet İlk akış keşfi Microsoft.DesktopVirtualization/workspaces Küresel Tüm AzureAzure Sanal Masaüstü dağıtımlarınız için yalnızca bir tane İstemciler ve oturum konakları için akış indirme ve uzak oturum bağlantıları özel yollar kullanır, ancak ilk akış keşfi genel yolları kullanır. Aşağıdaki özel uç noktalara ihtiyacınız vardır. İlk akış keşfi için uç nokta gerekli değildir.
Amaç Kaynak türü Hedef alt kaynak Uç nokta miktarı Konak havuzlarına bağlantılar Microsoft.DesktopVirtualization/hostpools Bağ Konak havuzu başına bir adet Akış indirme Microsoft.DesktopVirtualization/workspaces besleme Çalışma alanı başına bir adet Yalnızca istemciler ve oturum konakları için uzak oturum bağlantıları özel yollar kullanır, ancak ilk akış bulma ve akış indirme genel yolları kullanır. Aşağıdaki özel uç noktalara ihtiyacınız vardır. Çalışma alanlarına uç noktalar gerekli değildir.
Amaç Kaynak türü Hedef alt kaynak Uç nokta miktarı Konak havuzlarına bağlantılar Microsoft.DesktopVirtualization/hostpools Bağ Konak havuzu başına bir adet Hem istemciler hem de oturum konağı VM'leri genel yolları kullanır. Özel BağlantıÖzel Bağlantı bu senaryoda kullanılmaz.
Önemli
İlk akış keşfi için özel bir uç nokta oluşturursanız, genel alt kaynak için kullanılan çalışma alanı paylaşılan Tam Etki Alanı Adı'nı (FQDN) yönetir ve tüm çalışma alanlarında akışların ilk keşfini kolaylaştırır. Yalnızca bu amaç için kullanılan ve kayıtlı herhangi bir uygulama grubu olmayan ayrı bir çalışma alanı oluşturmanız gerekir. Bu çalışma alanını silmek, tüm akış keşif işlemlerinin çalışmayı durdurmasına neden olur.
İlk akış bulma için kullanılan çalışma alanına (genel alt kaynak) erişimi denetleyemezsiniz. Bu çalışma alanını yalnızca özel erişime izin verecek şekilde yapılandırırsanız, ayar yoksayılır. Bu çalışma alanına her zaman genel yollardan erişilebilir.
IP adresi tahsisleri, IP adreslerine olan talep arttıkça değişebilir. Kapasite genişletmeleri sırasında özel uç noktalar için ek adresler gerekir. Olası adres alanı tükenmesini göz önünde bulundurmanız ve büyüme için yeterli boşluk sağlamanız önemlidir. Hub veya uç topolojisindeki özel uç noktalar için uygun ağ yapılandırmasını belirleme hakkında daha fazla bilgi için Özel Bağlantı bkz.
Konak havuzlarına bağlantılar
Bir konak havuzuna bağlantılar için bağlantı alt kaynağına yönelik bir özel uç nokta oluşturmak için, senaryonuza uygun sekmeyi seçin ve adımları izleyin.
Bir konak havuzuna bağlantılar için bağlantı alt kaynağı için özel uç nokta şu şekilde oluşturulur: Azure portalAzure portal.
Azure portalda oturum açın.
Arama çubuğuna Azure Sanal Masaüstü yazın ve Azure Sanal Masaüstü'ne genel bakışa gitmek için eşleşen hizmet girişini seçin.
Konak havuzları'nı seçin, ardından bağlantı alt kaynağı oluşturmak istediğiniz konak havuzunun adını seçin.
Konak havuzuna genel bakıştan Ağ'ı, ardından Özel uç nokta bağlantılarını ve son olarak Yeni özel uç nokta'yı seçin.
Temel Bilgiler sekmesinde aşağıdaki bilgileri tamamlayın:
Parametre Değer/Açıklama Abonelik Açılan listeden özel uç noktayı oluşturmak istediğiniz aboneliği seçin. Kaynak grubu Bu, özel uç nokta için çalışma alanınızla otomatik olarak aynı kaynak grubunu varsayılan olarak ayarlar, ancak açılan listeden alternatif bir kaynak grubu seçebilir veya yeni bir tane oluşturabilirsiniz. Name Yeni özel uç nokta için bir ad girin. Ağ arabirimi adı Ağ arabirimi adı, özel uç noktaya verdiğiniz ada göre otomatik olarak doldurulur, ancak farklı bir ad da belirtebilirsiniz. Bölge Bu, otomatik olarak çalışma alanıyla aynı AzureAzure bölgesine varsayılan olarak ayarlanır ve özel uç noktanın dağıtıldığı yerdir. Bu, sanal ağınız ve oturum konaklarınızla aynı bölge olmalıdır. Bu sekmeyi tamamladıktan sonra İleri: Kaynak'ı seçin.
Kaynak sekmesinde Abonelik, Kaynak türü ve Kaynak değerlerini doğrulayın, ardından Hedef alt kaynak için bağlantı'yı seçin. Bu sekmeyi tamamladıktan sonra İleri'yi seçin: Sanal AğSanal Ağ.
TSanal AğSanal Ağ sekmesinde aşağıdaki bilgileri tamamlayın:
Parametre Değer/Açıklama Sanal ağ Açılan listeden özel uç noktayı oluşturmak istediğiniz sanal ağı seçin. Alt ağ Açılan listeden özel uç noktayı oluşturmak istediğiniz sanal ağın alt ağını seçin. Özel uç noktalar için ağ ilkesi Bir alt ağ ağ ilkesi seçmek istiyorsanız düzenle'yi seçin. Daha fazla bilgi için bkz: Özel uç noktalar için ağ ilkelerini yönetme. Özel IP yapılandırması IP adresini dinamik olarak ayır veya IP adresini statik olarak ayır'ı seçin. Adres alanı seçtiğiniz alt ağdandır.
IP adreslerini statik olarak ayırmayı seçerseniz, listelenen her üye için Ad ve Özel IP'yi doldurmanız gerekir.Uygulama güvenlik grubu İsteğe bağlı: Açılan listeden özel uç nokta için mevcut bir uygulama güvenlik grubunu seçin veya yeni bir tane oluşturun. Daha sonra da bir tane ekleyebilirsiniz. Bu sekmeyi tamamladıktan sonra İleri: DNS'yi seçin.
DNS sekmesinde, Özel DNS bölgesiyle tümleştir için Evet'i veya Hayır'ı seçerek Azure Özel DNS Bölge'yi kullanmak isteyip istemediğinizi seçin. Evet'i seçerseniz, özel DNS bölgesinin
privatelink.wvd.microsoft.comoluşturulacağı aboneliği ve kaynak grubunu seçin. Daha fazla bilgi için Özel Uç Nokta DNS yapılandırması Azure bölümüne bakın.Bu sekmeyi tamamladıktan sonra İleri: Etiketler'i seçin.
İsteğe bağlı: Etiketler sekmesinde, ihtiyacınız olan ad/değer çiftlerini girebilir ve ardından İleri: Gözden geçir + oluştur'u seçebilirsiniz.
Gözden geçir + oluştur sekmesinde, doğrulamanın geçtiğinden emin olun ve dağıtım sırasında kullanılan bilgileri gözden geçirin.
Bağlantı alt kaynağının özel uç noktasını oluşturmak için Oluştur'u seçin.
Önemli
Özel Bağlantı ile kullanmak istediğiniz her konak havuzu için bağlantı alt kaynağı için bir özel uç nokta oluşturmanız gerekir.
Akış indirme
Bir çalışma alanının akış alt kaynağı için özel bir uç nokta oluşturmak için, senaryonuza uygun sekmeyi seçin ve adımları izleyin.
Azure Sanal Masaüstü'ne genel bakıştan Çalışma Alanları'nı seçin, ardından akış alt kaynağı oluşturmak istediğiniz çalışma alanının adını seçin.
Çalışma alanına genel bakıştan Ağ'ı, ardından Özel uç nokta bağlantılarını ve son olarak Yeni özel uç nokta'yı seçin.
Temel Bilgiler sekmesinde aşağıdaki bilgileri tamamlayın:
Parametre Değer/Açıklama Abonelik Açılan listeden özel uç noktayı oluşturmak istediğiniz aboneliği seçin. Kaynak grubu Bu, özel uç nokta için çalışma alanınızla otomatik olarak aynı kaynak grubunu varsayılan olarak ayarlar, ancak açılan listeden alternatif bir kaynak grubu seçebilir veya yeni bir tane oluşturabilirsiniz. Name Yeni özel uç nokta için bir ad girin. Ağ arabirimi adı Ağ arabirimi adı, özel uç noktaya verdiğiniz ada göre otomatik olarak doldurulur, ancak farklı bir ad da belirtebilirsiniz. Bölge Bu, otomatik olarak çalışma alanıyla aynı AzureAzure bölgesine varsayılan olarak ayarlanır ve özel uç noktanın dağıtıldığı yerdir. Bu, sanal ağınızla aynı bölge olmalıdır. Bu sekmeyi tamamladıktan sonra İleri: Kaynak'ı seçin.
Kaynak sekmesinde Abonelik, Kaynak türü ve Kaynak değerlerini doğrulayın, ardından Hedef alt kaynak için akışı seçin. Bu sekmeyi tamamladıktan sonra İleri'yi seçin: Sanal AğSanal Ağ.
TSanal AğSanal Ağ sekmesinde aşağıdaki bilgileri tamamlayın:
Parametre Değer/Açıklama Sanal ağ Açılan listeden özel uç noktayı oluşturmak istediğiniz sanal ağı seçin. Alt ağ Açılan listeden özel uç noktayı oluşturmak istediğiniz sanal ağın alt ağını seçin. Özel uç noktalar için ağ ilkesi Bir alt ağ ağ ilkesi seçmek istiyorsanız düzenle'yi seçin. Daha fazla bilgi için bkz: Özel uç noktalar için ağ ilkelerini yönetme. Özel IP yapılandırması IP adresini dinamik olarak ayır veya IP adresini statik olarak ayır'ı seçin. Adres alanı seçtiğiniz alt ağdandır.
IP adreslerini statik olarak ayırmayı seçerseniz, listelenen her üye için Ad ve Özel IP'yi doldurmanız gerekir.Uygulama güvenlik grubu İsteğe bağlı: Açılan listeden özel uç nokta için mevcut bir uygulama güvenlik grubunu seçin veya yeni bir tane oluşturun. Daha sonra da bir tane ekleyebilirsiniz. Bu sekmeyi tamamladıktan sonra İleri: DNS'yi seçin.
DNS sekmesinde, Özel DNS bölgesiyle tümleştir için Evet'i veya Hayır'ı seçerek Azure Özel DNS Bölge'yi kullanmak isteyip istemediğinizi seçin. Evet'i seçerseniz, özel DNS bölgesinin
privatelink.wvd.microsoft.comoluşturulacağı aboneliği ve kaynak grubunu seçin. Daha fazla bilgi için Özel Uç Nokta DNS yapılandırması Azure bölümüne bakın.Bu sekmeyi tamamladıktan sonra İleri: Etiketler'i seçin.
İsteğe bağlı: Etiketler sekmesinde, ihtiyacınız olan ad/değer çiftlerini girebilir ve ardından İleri: Gözden geçir + oluştur'u seçebilirsiniz.
Gözden geçir + oluştur sekmesinde, doğrulamanın geçtiğinden emin olun ve dağıtım sırasında kullanılan bilgileri gözden geçirin.
Akış alt kaynağının özel uç noktasını oluşturmak için Oluştur'u seçin.
Önemli
Özel Bağlantı ile kullanmak istediğiniz her çalışma alanı için akış alt kaynağı için özel bir uç nokta oluşturmanız gerekir.
İlk akış keşfi
İlk akış keşfi için kullanılan genel alt kaynak için özel bir uç nokta oluşturmak için, senaryonuza uygun sekmeyi seçin ve adımları izleyin.
Önemli
Tüm AzureAzure Sanal Masaüstü dağıtımlarınız için genel alt kaynak için yalnızca bir özel uç nokta oluşturun.
Herhangi bir çalışma alanının genel alt kaynağına yönelik özel bir uç nokta, ilk akış keşfi için paylaşılan tam etki alanı adını (FQDN) denetler. Bu da tüm çalışma alanları için akış keşfi sağlar. Özel uç noktaya bağlı çalışma alanı çok önemli olduğundan, silinmesi tüm akış bulma işlemlerinin çalışmayı durdurmasına neden olur. Genel alt kaynak için kullanılmayan bir yer tutucu çalışma alanı oluşturmanızı öneririz.
Azure Sanal Masaüstü'ne genel bakıştan Çalışma Alanları'nı ve ardından genel alt kaynak için kullanmak istediğiniz çalışma alanının adını seçin.
- İsteğe bağlı: Bunun yerine, Çalışma alanı oluşturma yönergelerini izleyerek genel uç noktayı sonlandırmak için bir yer tutucu çalışma alanı oluşturun.
Çalışma alanına genel bakıştan Ağ'ı, ardından Özel uç nokta bağlantılarını ve son olarak Yeni özel uç nokta'yı seçin.
Temel Bilgiler sekmesinde aşağıdaki bilgileri tamamlayın:
Parametre Değer/Açıklama Abonelik Açılan listeden özel uç noktayı oluşturmak istediğiniz aboneliği seçin. Kaynak grubu Bu, özel uç nokta için çalışma alanınızla otomatik olarak aynı kaynak grubunu varsayılan olarak ayarlar, ancak açılan listeden alternatif bir kaynak grubu seçebilir veya yeni bir tane oluşturabilirsiniz. Name Yeni özel uç nokta için bir ad girin. Ağ arabirimi adı Ağ arabirimi adı, özel uç noktaya verdiğiniz ada göre otomatik olarak doldurulur, ancak farklı bir ad da belirtebilirsiniz. Bölge Bu, otomatik olarak çalışma alanıyla aynı AzureAzure bölgesine varsayılan olarak ayarlanır ve özel uç noktanın dağıtılacağı yerdir. Bu, sanal ağınızla aynı bölge olmalıdır. Bu sekmeyi tamamladıktan sonra İleri: Kaynak'ı seçin.
Kaynak sekmesinde Abonelik, Kaynak türü ve Kaynak değerlerini doğrulayın, ardından Hedef alt kaynak için genel'i seçin. Bu sekmeyi tamamladıktan sonra İleri'yi seçin: Sanal AğSanal Ağ.
TSanal AğSanal Ağ sekmesinde aşağıdaki bilgileri tamamlayın:
Parametre Değer/Açıklama Sanal ağ Açılan listeden özel uç noktayı oluşturmak istediğiniz sanal ağı seçin. Alt ağ Açılan listeden özel uç noktayı oluşturmak istediğiniz sanal ağın alt ağını seçin. Özel uç noktalar için ağ ilkesi Bir alt ağ ağ ilkesi seçmek istiyorsanız düzenle'yi seçin. Daha fazla bilgi için bkz: Özel uç noktalar için ağ ilkelerini yönetme. Özel IP yapılandırması IP adresini dinamik olarak ayır veya IP adresini statik olarak ayır'ı seçin. Adres alanı seçtiğiniz alt ağdandır.
IP adreslerini statik olarak ayırmayı seçerseniz, listelenen her üye için Ad ve Özel IP'yi doldurmanız gerekir.Uygulama güvenlik grubu İsteğe bağlı: Açılan listeden özel uç nokta için mevcut bir uygulama güvenlik grubunu seçin veya yeni bir tane oluşturun. Daha sonra da bir tane ekleyebilirsiniz. Bu sekmeyi tamamladıktan sonra İleri: DNS'yi seçin.
DNS sekmesinde, Özel DNS bölgesiyle tümleştir için Evet'i veya Hayır'ı seçerek Azure Özel DNS Bölge'yi kullanmak isteyip istemediğinizi seçin. Evet'i seçerseniz, özel DNS bölgesinin
privatelink-global.wvd.microsoft.comoluşturulacağı aboneliği ve kaynak grubunu seçin. Daha fazla bilgi için Özel Uç Nokta DNS yapılandırması Azure bölümüne bakın.Bu sekmeyi tamamladıktan sonra İleri: Etiketler'i seçin.
İsteğe bağlı: Etiketler sekmesinde, ihtiyacınız olan ad/değer çiftlerini girebilir ve ardından İleri: Gözden geçir + oluştur'u seçebilirsiniz.
Gözden geçir + oluştur sekmesinde, doğrulamanın geçtiğinden emin olun ve dağıtım sırasında kullanılan bilgileri gözden geçirin.
Genel alt kaynağın özel uç noktasını oluşturmak için Oluştur'u seçin.
Halka açık yolların kapatılması
Özel uç noktaları oluşturduktan sonra, trafiğin genel yollardan gelmesine izin verilip verilmediğini de denetleyebilirsiniz. Bunu Azure Sanal Masaüstü kullanarak veya daha geniş anlamda bir ağ güvenlik grubu (NSG) veya Azure Güvenlik Duvarı kullanarak ayrıntılı düzeyde denetleyebilirsiniz.
TAzureile yolları denetleme Azure Sanal Masaüstü
Azure Sanal Masaüstü ile çalışma alanları ve konak havuzları için genel trafiği bağımsız olarak denetleyebilirsiniz. Senaryonuza uygun sekmeyi seçin ve adımları izleyin. Bunu AzureAzure CLI'da yapılandıramazsınız. Özel Bağlantı ile kullandığınız her çalışma alanı ve konak havuzu için bu adımları yinelemeniz gerekir.
Çalışma Alanları
Azure Sanal Masaüstü'ne genel bakıştan Çalışma Alanları'nı ve ardından genel trafiği denetlemek için çalışma alanının adını seçin.
Konak havuzuna genel bakıştan Ağ'ı ve ardından Genel erişim sekmesini seçin.
Aşağıdaki seçeneklerden birini seçin:
Ayar Açıklama Tüm ağlardan genel erişimi etkinleştir Son kullanıcılar genel İnternet veya özel uç noktalar üzerinden akışa erişebilir. Genel erişimi devre dışı bırakma ve özel erişimi kullanma Son kullanıcılar akışa yalnızca özel uç noktalar üzerinden erişebilir. Kaydet'i seçin.
Ana havuzlar
Azure Sanal Masaüstü'ne genel bakıştan Konak havuzları'nı seçin ve ardından genel trafiği denetlemek için konak havuzunun adını seçin.
Konak havuzuna genel bakıştan Ağ'ı ve ardından Genel erişim sekmesini seçin.
Aşağıdaki seçeneklerden birini seçin:
Ayar Açıklama Tüm ağlardan genel erişimi etkinleştir Son kullanıcılar, genel İnternet veya özel uç noktalar üzerinden akışa ve oturum ana bilgisayarlarına güvenli bir şekilde erişebilir. Son kullanıcılar için genel erişimi etkinleştir, oturum konakları için özel erişimi kullan Son kullanıcılar genel İnternet üzerinden akışa güvenli bir şekilde erişebilir, ancak oturum konaklarına erişmek için özel uç noktaları kullanmaları gerekir. Genel erişimi devre dışı bırakma ve özel erişimi kullanma Son kullanıcılar akışa ve oturum ana bilgisayarlarına yalnızca özel uç noktalar üzerinden erişebilir. Kaydet'i seçin.
Önemli
Oturum konakları için erişimin değiştirilmesi mevcut oturumları etkilemez. Özel uç noktayı konak havuzu olarak değiştirdikten sonra, konak havuzundaki her oturum konağında Uzak Masaüstü Aracısı Yükleyicisi (RDAgentBootLoader) hizmetini yeniden başlatmanız gerekir. Ayrıca, konak havuzunun ağ yapılandırmasını her değiştirdiğinizde bu hizmeti yeniden başlatmanız gerekir. Hizmeti yeniden başlatmak yerine her oturum ana bilgisayarını yeniden başlatabilirsiniz.
Ağ güvenlik grupları veya ile genel yolları engelleme Azure Güvenlik DuvarıAzure Güvenlik Duvarı
Kullanıcı istemci cihazlarından veya oturum konaklarınızdan özel uç noktalara olan bağlantıları denetlemek için ağ güvenlik grupları veya Azure Güvenlik Duvarı Azure Güvenlik Duvarı kullanıyorsanız, genel İnternet'ten gelen trafiği engellemek için WindowsVirtualDesktop hizmet etiketini kullanabilirsiniz. Bu hizmet etiketini kullanarak genel internet trafiğini engellerseniz, tüm hizmet trafiği yalnızca özel yolları kullanır.
Dikkat
Özel uç noktalarınız ile gerekli URL listesindeki adresler arasındaki trafiği engellemediğinizden emin olun.
Bağlantı alt kaynağını kullanarak kullanıcı istemci cihazlarından veya oturum konaklarınızdan bir konak havuzu kaynağının özel uç noktasına belirli bağlantı noktalarını engellemeyin. Bağlantı noktası eşlemesi, bağlantı alt kaynağına karşılık gelen tek özel uç nokta IP adresi aracılığıyla tüm genel ağ geçitlerine kullanıldığından, özel uç noktaya 1 - 65535 arasındaki TCP dinamik bağlantı noktası aralığının tamamı gereklidir. Bağlantı noktalarını özel uç noktayla kısıtlarsanız, kullanıcılarınız Azure Sanal Masaüstü'ne başarıyla bağlanamayabilir.
Verify Özel BağlantıÖzel Bağlantı with AzureAzure Sanal Masaüstü
Genel yolları kapattıktan sonra Azure Sanal Masaüstü ile Özel Bağlantı çalıştığını doğrulamanız gerekir. Bunu, her özel uç noktanın bağlantı durumunu, oturum konaklarınızın durumunu denetleyerek ve kullanıcılarınızın uzak kaynaklarına yenileyip bağlanıp bağlanabildiklerini test ederek yapabilirsiniz.
Her özel uç noktanın bağlantı durumunu denetleyin
Her özel uç noktanın bağlantı durumunu denetlemek için senaryonuza uygun sekmeyi seçin ve adımları izleyin. Özel Bağlantı ile kullandığınız her çalışma alanı ve konak havuzu için bu adımları yinelemeniz gerekir.
Çalışma Alanları
Azure Sanal Masaüstü'ne genel bakıştan Çalışma Alanları'nı ve ardından bağlantı durumunu denetlemek istediğiniz çalışma alanının adını seçin.
Çalışma alanına genel bakıştan Ağ'ı ve ardından Özel uç nokta bağlantıları'nı seçin.
Listelenen özel uç nokta için Bağlantı durumununOnaylandı olup olmadığını denetleyin.
Ana havuzlar
Azure Sanal Masaüstü'ne genel bakıştan Konak havuzları'nı ve ardından bağlantı durumunu denetlemek istediğiniz konak havuzunun adını seçin.
Konak havuzuna genel bakıştan Ağ'ı ve ardından Özel uç nokta bağlantıları'nı seçin.
Listelenen özel uç nokta için Bağlantı durumununOnaylandı olup olmadığını denetleyin.
Oturum barındırıcılarınızın durumunu denetleyin
Azure Sanal Masaüstü'nde oturum konaklarınızın durumunu denetleyin.
Azure Sanal Masaüstü'ne genel bakıştan Konak havuzları'nı ve ardından konak havuzunun adını seçin.
Yönet bölümünde, Oturum barındırıcıları'nı seçin.
Oturum barındıranların listesini gözden geçirin ve durumlarının Uygun olup olmadığını kontrol edin.
Kullanıcılarınızın bağlanabildiğini denetleme
Kullanıcılarınızın uzak kaynaklarına bağlanıp bağlanamadığını test etmek için:
Uzak Masaüstü istemcisini kullanın ve çalışma alanlarına abone olup yenileyebildiğinizden emin olun.
Son olarak, kullanıcılarınızın uzak oturuma bağlanabildiğinden emin olun.
UDP'yi üzerinden etkinleştirme Özel BağlantıÖzel Bağlantı (opt-in)
Sanal Masaüstü Özel Bağlantı üzerinden yönetilen ağlar için RDP Kısa Yolu gibi Azure UDP tabanlı aktarımları kullanmak için, çalışma alanında veya konak havuzunda UDP'yi açıkça etkinleştirmeniz ve genel Kısa Yol seçeneklerinin devre dışı bırakıldığından emin olmanız gerekir
TAzure portalAzure portal'da, AzureAzure SanalMasaüstü Konak havuzları veya Çalışma Alanları kaynağınızı açın.
Ağ iletişimi → Genel erişim'e gidin.
Genel erişim altında, aşağıdakilerden birini seçin:
Son kullanıcılar için genel erişimi etkinleştirme, oturum konakları için özel erişim kullanma veya
Genel erişimi devre dışı bırakma ve özel erişimi kullanma
Bu seçeneklerden herhangi biri belirlendiğinde, portal ek bir kabul etme onay kutusu görüntüler:
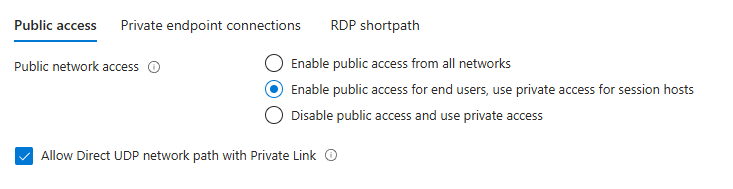
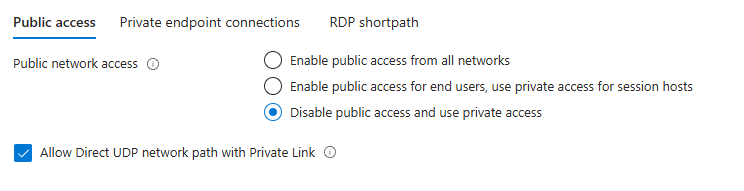
UDP tabanlı aktarımlara izin vermek için Özel BağlantıÖzel Bağlantı üzerinden Doğrudan UDP ağ yoluna izin ver seçeneğini açın (örneğin, RDP ShortpathRDP Kısa Yolu for managed networks).
RDP Kısa Yolu sekmesine gidin ve genel Kısa Yol seçeneklerini devre dışı bırakın:
RDP ShortpathRDP Kısa Yolu for public networks (via STUN)
RDP ShortpathRDP Kısa Yolu for public networks (via TURN) Bu genel seçenekler hala etkinse portal Kaydet'i engelleyecek ve bir Yapılandırma Hatası gösterecektir.
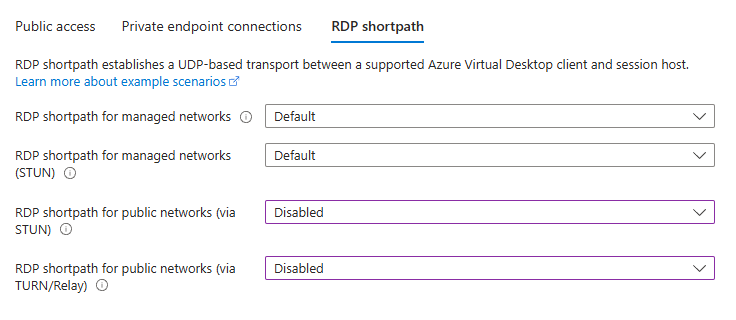
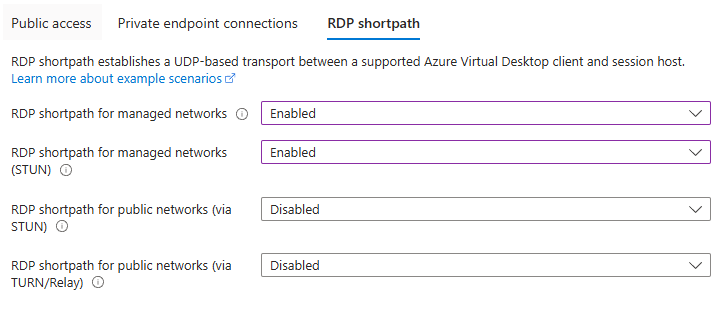
Kaydet'i seçin.
RDP ShortpathRDP Kısa Yolu for managed networks – configuration validation
Yönetilen ağlar için RDP Kısa Yolu etkinleştirildiğinde, portal genel Kısa Yol seçeneklerinin (STUN veya TURN) etkinleştirilmesini önler ve siz çakışmayı çözene kadar Kaydet'i engeller.
Yalnızca özel seçeneği etkinleştirilmemişse, tüm Kısa Yol seçenekleri devre dışı bırakılmalıdır; portal blokları Değilse kaydet
Önkoşullar ve sınırlamalar
Özel Bağlantı üzerinden UDP aktarımları için kabul etme gereklidir: Çalışma alanı/konak havuzu Ağ sayfasında Özel Bağlantı üzerinden Doğrudan UDP ağ yoluna izin verseçeneğinin etkinleştirilmesi gerekir.
Ortak Ağ Kısa Yolu (STUN/TURN) Özel Bağlantı ile desteklenmez; yönetilen ağlar için RDP Kısa Yolu veya Özel Bağlantı ile yönetilen ağlar için RDP Kısa Yolu (STUN) kullanın.
Önemli
UDP opt-in onay kutusu, RDP ShortpathRDP Kısa Yolu with Private link özelliğini etkinleştirmek için zorunlu hale gelecektir. Onay kutusu işaretlenmezse, RDP ShortpathRDP Kısa Yolu, Özel BağlantıÖzel Bağlantı bağlantıları için engellenecektir.
Sonraki adımlar
Yapılandırma RDP Kısa Yolu bölümünde RDP Kısa Yolu yapılandırma hakkında daha fazla bilgi edinin.
Azure Sanal Masaüstü için Özel Bağlantı hakkında daha fazla bilgi edinmek için Azure Sanal Masaüstü ile Özel Bağlantı kullanma bölümüne bakın.
TAzureAzure Private Endpoint DNS'i nasıl yapılandıracağınızı Özel BağlantıÖzel Bağlantı DNS tümleştirmesi hakkında bilgi edinin.
Özel Bağlantı için genel sorun giderme kılavuzları için bkz. Özel Uç Nokta bağlantı sorunlarını Azure.
Azure Sanal Masaüstü hizmetinin bağlantısının Azure Sanal Masaüstü ağ bağlantısında nasıl çalıştığını anlayın.
TAzureAzure Sanal Masaüstü hizmetine ağ erişimi sağlamak için engellemesini kaldırmanız gereken URL'lerin listesi için Gerekli URL listesine bakın.