Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
RDP Kısa Yolu, yerel bir cihaz Windows Uygulaması veya desteklenen platformlardaki Uzak Masaüstü uygulaması ile Azure Sanal Masaüstü'ndeki oturum ana bilgisayarı arasında UDP tabanlı bir aktarım oluşturur. Varsayılan olarak, Uzak Masaüstü Protokolü (RDP) TCP tabanlı bir ters bağlantı aktarımı başlatır, ardından UDP kullanarak uzak oturum oluşturmaya çalışır. UDP bağlantısı başarılı olursa TCP bağlantısı kesilir, aksi takdirde TCP bağlantısı bir geri dönüş bağlantı mekanizması olarak kullanılır.
UDP tabanlı aktarım, daha iyi bağlantı güvenilirliği ve daha tutarlı gecikme süresi sunar. TCP tabanlı ters bağlantı aktarımı, çeşitli ağ yapılandırmalarıyla en iyi uyumluluğu sağlar ve RDP bağlantıları kurmak için yüksek bir başarı oranına sahiptir.
RDP ShortpathRDP Kısa Yolu iki şekilde kullanılabilir:
Azure ExpressRoute veya siteden siteye sanal özel ağ (VPN) gibi özel bir bağlantı kullanıldığında istemci ile oturum ana bilgisayarı arasında doğrudan bağlantı kurulan yönetilen ağlar. Yönetilen bir ağ kullanarak aşağıdaki yollardan biriyle bağlantı kurulur:
İstemci cihaz ile oturum ana bilgisayarı arasında doğrudan bir UDP bağlantısı, burada RDP ShortpathRDP Kısa Yolu dinleyicisini etkinleştirmeniz ve her oturum ana bilgisayarında gelen bağlantı noktasının bağlantıları kabul etmesine izin vermeniz gerekir.
İstemci ve oturum ana bilgisayarı arasında basit Geçiş NAT (STUN) protokolünü kullanan, istemci cihaz ile oturum ana bilgisayarı arasında doğrudan UDP bağlantısı. Oturum ana bilgisayarındaki gelen bağlantı noktalarına izin verilmesi gerekmez.
Genel bir bağlantı kullanılırken istemci ile oturum ana bilgisayarı arasında doğrudan bağlantının kurulduğu ortak ağlar. Ortak bağlantı kullanırken iki bağlantı türü vardır ve bunlar burada tercih sırasına göre listelenmiştir:
İstemci ve oturum ana bilgisayarı arasında NAT Altında Basit Geçiş (STUN) protokolünü kullanan doğrudan bir UDP bağlantısı.
İstemci ve oturum ana bilgisayarı arasında Geçiş Kullanarak Geçiş NAT (TURN) protokolünü kullanan bir geçişli UDP bağlantısı.
RDP Kısa Yolu için kullanılan aktarım, Evrensel Hız Denetimi Protokolü'nü (URCP) temel alır. URCP, ağ koşullarının aktif olarak izlenmesi ile UDP'yi geliştirir ve adil ve tam bağlantı kullanımı sağlar. URCP gerektiğinde düşük gecikme ve kayıp seviyelerinde çalışır.
Önemli
- AzureAzure cloud: RDP ShortpathRDP Kısa Yolu STUN ve TURN yoluyla genel ağlar için genel kullanıma sunulmuştur.
- AzureAzure cloud for Government: RDP ShortpathRDP Kısa Yolu via STUN ve TURN is genel kullanıma sunulmuştur.
Önemli avantajlar
RDP Kısa Yolu kullanmanın aşağıdaki temel avantajları vardır:
UDP'yi geliştirmek için URCP'yi kullanmak, ağ parametrelerini dinamik olarak öğrenerek ve protokole bir hız kontrol mekanizması sağlayarak en iyi performansı elde eder.
Daha yüksek verim.
STUN kullanırken, ekstra röle noktalarının kaldırılması gidiş-dönüş süresini azaltır, bağlantı güvenilirliğini ve gecikmeye duyarlı uygulamalar ve giriş yöntemleriyle kullanıcı deneyimini geliştirir.
Ayrıca, yönetilen ağlar için:
RDP ShortpathRDP Kısa Yolu, Farklılaştırılmış Hizmetler Kod Noktası (DSCP) işaretleri aracılığıyla RDP bağlantıları için Hizmet Kalitesi (QoS) önceliğini yapılandırma desteği getiriyor.
RDP Kısa Yolu aktarımı, her oturum için bir azaltma oranı belirterek giden ağ trafiğinin sınırlandırılmasına olanak tanır.
RDP Kısa Yolu nasıl çalışır?
Yönetilen ağlarda ve ortak ağlarda RDP Kısa Yolu nasıl çalıştığını öğrenmek için aşağıdaki sekmelerin her birini seçin.
Aşağıdaki yöntemleri kullanarak, yönetilen ağlarla RDP Kısa Yolu kullanmak için gereken doğrudan görüş hattı bağlantısını elde edebilirsiniz.
Siteden siteye veya Noktadan siteye VPN (IPsec), örneğin Azure VPN Gateway
Doğrudan görüş hattı bağlantısına sahip olmak, istemcinin güvenlik duvarları tarafından engellenmeden doğrudan oturum ana bilgisayarına bağlanabileceği anlamına gelir.
Not
Azure'a bağlanmak için başka VPN türleri kullanıyorsanız UDP tabanlı bir VPN kullanmanızı öneririz. TCP tabanlı VPN çözümlerinin çoğu iç içe UDP'yi desteklese de, RDP performansını yavaşlatan TCP tıkanıklığı denetiminin devralınmış yükünü ekler.
Yönetilen ağlarda RDP ShortpathRDP Kısa Yolu kullanmak için oturum ana bilgisayarlarınızda bir UDP dinleyicisini etkinleştirmeniz gerekir. Varsayılan olarak, 3390 numaralı bağlantı noktası kullanılır, ancak farklı bir bağlantı noktası kullanabilirsiniz.
Aşağıdaki diyagramda, yönetilen ağlar ve bir Active Directory etki alanına katılmış oturum konakları için RDP Kısa Yolu kullanılırken ağ bağlantılarına üst düzey bir genel bakış sağlanır.

Bağlantı sırası
Tüm bağlantılar, Azure Sanal Masaüstü Ağ Geçidi üzerinden TCP tabanlı bir ters bağlantı aktarımı kurarak başlar. Ardından, istemci ve oturum ana bilgisayarı ilk RDP aktarımını oluşturur ve özelliklerini değiştirmeye başlar. Bu yetenekler aşağıdaki prosedür kullanılarak müzakere edilir:
Oturum ana bilgisayarı, IPv4 ve IPv6 adreslerinin listesini istemciye gönderir.
İstemci, doğrudan oturum konağının IP adreslerinden birine paralel UDP tabanlı bir aktarım oluşturmak için arka plan iş parçacığını başlatır.
İstemci sağlanan IP adreslerini yoklarken, kullanıcı bağlantısında gecikme olmadığından emin olmak için ters bağlantı aktarımı üzerinden ilk bağlantıyı kurmaya devam eder.
İstemcinin oturum ana bilgisayarına doğrudan bağlantısı varsa, istemci güvenilir UDP üzerinden TLS kullanarak güvenli bir bağlantı kurar.
RDP Kısa Yolu aktarımı oluşturulduktan sonra uzak grafikler, giriş ve cihaz yeniden yönlendirmesi dahil olmak üzere tüm Dinamik Sanal Kanallar (DVC'ler) yeni aktarıma taşınır. Ancak, bir güvenlik duvarı veya ağ topolojisi istemcinin doğrudan UDP bağlantısı kurmasını engelliyorsa, RDP ters bağlantı aktarımıyla devam eder.
Kullanıcılarınızın hem yönetilen ağ hem de genel ağlar için RDP Kısa Yolu varsa, ilk bulunan algoritma kullanılır. Kullanıcı, o oturum için önce hangi bağlantı kurulursa onu kullanır.

Bağlantı güvenliği
RDP Kısa Yolu, RDP'nin çoklu taşıma yeteneklerini genişletir. Ters bağlantı aktarımının yerini almaz, ancak onu tamamlar. İlk oturum aracısı, Azure Sanal Masaüstü hizmeti ve ters bağlantı aktarımı aracılığıyla yönetilir. Tüm bağlantı girişimleri, önce ters bağlantı oturumuyla eşleşmedikçe yoksayılır. RDP Kısa Yolu kimlik doğrulamasından sonra oluşturulur ve başarıyla kurulursa, ters bağlantı aktarımı bırakılır ve tüm trafik RDP Kısa Yolu üzerinden akar.
RDP ShortpathRDP Kısa Yolu, oturum ana bilgisayarının sertifikalarını kullanarak istemci ve oturum ana bilgisayarı arasında güvenilir UDP üzerinden TLS kullanan güvenli bir bağlantı kullanır. Varsayılan olarak, RDP şifrelemesi için kullanılan sertifika, dağıtım sırasında işletim sistemi tarafından kendi kendine oluşturulur. AzureAzure Sanal Masaüstü şu anda bir sertifika yetkilisinden verilen sertifikanın kullanımını desteklememektedir.
Not
RDP Kısa Yolu tarafından sunulan güvenlik, TCP ters bağlantı aktarımının sunduğu güvenlikle aynıdır. Bağlantı güvenliği hakkında daha fazla bilgi edinin.
Örnek senaryolar
Burada, RDP Kısa Yolu farklı ağ topolojilerinde kullanılıp kullanılmayacağına karar vermek için bağlantıların nasıl değerlendirildiğini gösteren bazı örnek senaryolar verilmiştir.
Senaryo 1
UDP bağlantısı yalnızca istemci cihaz ile oturum ana bilgisayarı arasında genel bir ağ (internet) üzerinden kurulabilir. VPN gibi doğrudan bir bağlantı kullanılamaz. UDP'ye güvenlik duvarı veya NAT cihazı üzerinden izin verilir.
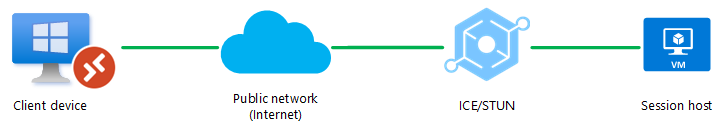
Senaryo 2
Bir güvenlik duvarı veya NAT cihazı doğrudan UDP bağlantısını engelliyor, ancak geçişli bir UDP bağlantısı, istemci cihaz ile oturum ana bilgisayarı arasında genel bir ağ (internet) üzerinden TURN kullanılarak aktarılabilir. VPN gibi başka bir doğrudan bağlantı kullanılamaz.
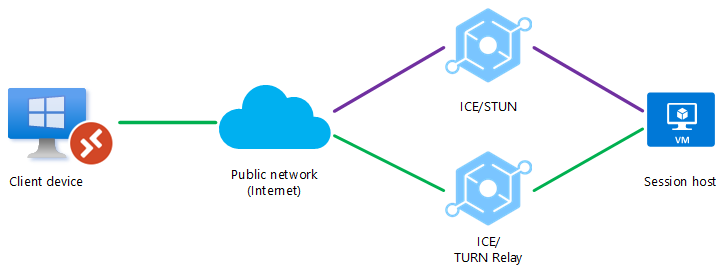
Senaryo 3
İstemci cihaz ile oturum ana bilgisayarı arasında genel bir ağ üzerinden veya doğrudan VPN bağlantısı üzerinden bir UDP bağlantısı kurulabilir, ancak yönetilen ağlar için RDP Kısa Yolu etkinleştirilmez. İstemci bağlantıyı başlattığında, ICE/STUN protokolü birden çok rota görebilir ve her rotayı değerlendirir ve en düşük gecikme süresine sahip olanı seçer.
Bu örnekte, doğrudan VPN bağlantısı üzerinden genel ağlar için RDP Kısa Yolu kullanan bir UDP bağlantısı, yeşil çizgide gösterildiği gibi en düşük gecikme süresine sahip olduğu için yapılacaktır.
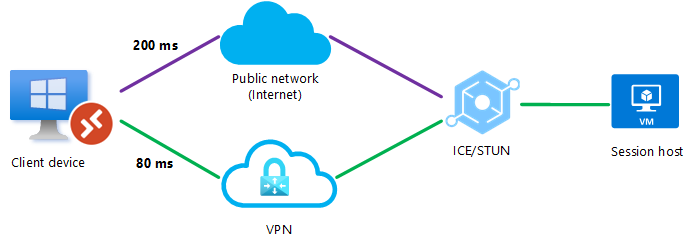
Senaryo 4
Hem genel ağlar hem de yönetilen ağlar için RDP Kısa Yolu etkinleştirilir. İstemci cihaz ile oturum ana bilgisayarı arasında genel bir ağ üzerinden veya doğrudan bir VPN bağlantısı üzerinden bir UDP bağlantısı kurulabilir. İstemci bağlantıyı başlattığında, 3390 numaralı bağlantı noktası üzerinden (varsayılan olarak) yönetilen ağlar için RDP Kısa Yolu ve ICE/STUN protokolü aracılığıyla genel ağlar için RDP Kısa Yolu kullanarak eşzamanlı bağlanma girişimleri vardır. İlk bulunan algoritma kullanılacak ve kullanıcı o oturum için önce hangi bağlantı kurulursa onu kullanacaktır.
NAT cihazı, yük dengeleyici veya STUN sunucusu gibi genel bir ağ üzerinden geçmek daha fazla adıma sahip olduğundan, ilk bulunan algoritmanın yönetilen ağlar için RDP Kısa Yolu kullanarak bağlantıyı seçmesi ve ilk olarak kurulması muhtemeldir.
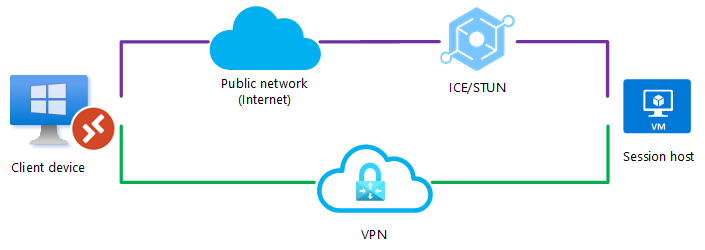
Senaryo 5
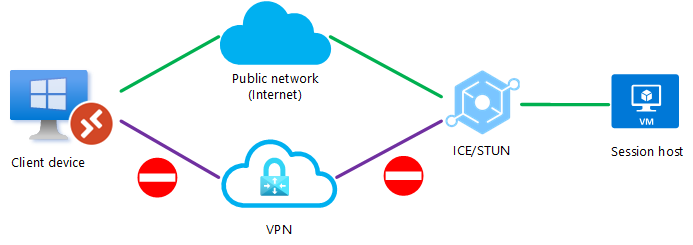
İstemci cihaz ile oturum ana bilgisayarı arasında genel bir ağ üzerinden veya doğrudan VPN bağlantısı üzerinden bir UDP bağlantısı kurulabilir, ancak yönetilen ağlar için RDP Kısa Yolu etkinleştirilmez. ICE/STUN'un belirli bir rotayı kullanmasını önlemek için bir yönetici, UDP trafiği rotalarından birini engelleyebilir. Yolun engellenmesi, kalan yolun her zaman kullanılmasını sağlar.
Bu örnekte, doğrudan VPN bağlantısında UDP engellenir ve ICE/STUN protokolü ortak ağ üzerinden bir bağlantı kurar.
Senaryo 6
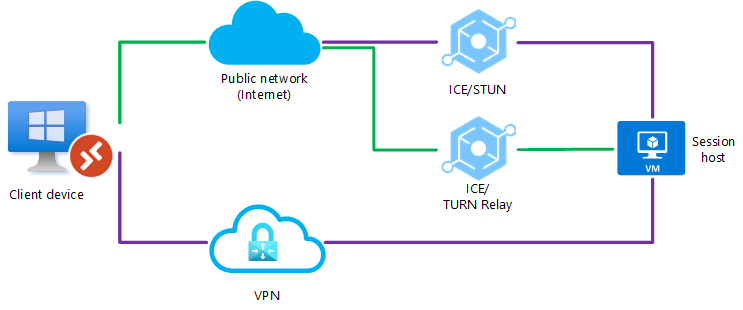
Hem genel ağlar hem de yönetilen ağlar için RDP Kısa Yolu yapılandırılmıştır, ancak doğrudan VPN bağlantısı kullanılarak bir UDP bağlantısı kurulamamıştır. Bir güvenlik duvarı veya NAT cihazı da genel ağı (internet) kullanan doğrudan UDP bağlantısını engelliyor, ancak genel bir ağ (internet) üzerinden istemci cihaz ile oturum ana bilgisayarı arasında TURN kullanılarak geçişli bir UDP bağlantısı geçirilebilir.
Senaryo 7
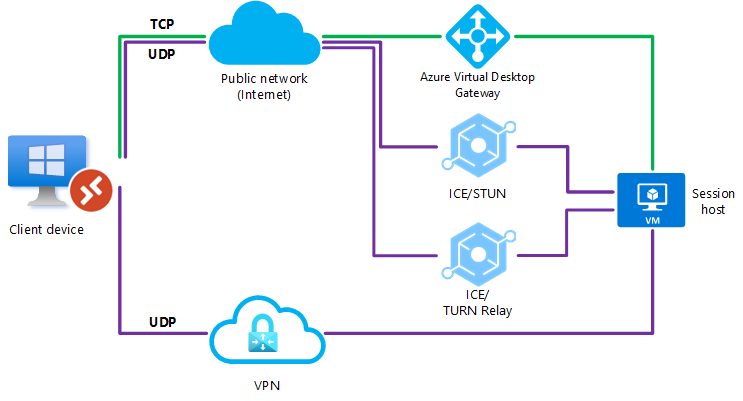
Hem ortak ağlar hem de yönetilen ağlar için RDP Kısa Yolu yapılandırılmıştır, ancak bir UDP bağlantısı kurulamamıştır. Bu durumda, RDP Kısa Yolu başarısız olur ve bağlantı, TCP tabanlı ters bağlantı aktarımına geri döner.
Sonraki adımlar
- RDP Kısa Yolu Yapılandırmayı öğrenin.
- Sanal Masaüstü ağ bağlantısını anlama bölümünde Sanal Masaüstü ağ bağlantısını Azure Azure hakkında daha fazla bilgi edinin.
- Çıkış ağı ücretlerini Azure anlayın.
- RDP tarafından kullanılan bant genişliğinin nasıl tahmin edileceğini anlamak için RDP bant genişliği gereksinimlerine bakın.