Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bazı senaryolarda sanal makinelerin veya işlem örneklerinin İnternet'e giden bağlantısı olması gerekir. Genel yük dengeleyicinin ön uç IP'leri, arka uç örnekleri için İnternet'e giden bağlantı sağlamak için kullanılabilir. Bu yapılandırma, sanal makinenin özel IP'sini yük dengeleyicinin genel IP adresine çevirmek için kaynak ağ adresi çevirisini (SNAT) kullanır. SNAT, arka ucun IP adresini yük dengeleyicinizin genel IP adresiyle eşleştirir. SNAT, dış kaynakların arka uç örneklerine doğrudan bir adres olmasını önler.
Giden bağlantı yöntemi seçin
Bir iş yükünü dağıtmadan önce açık bir çıkış bağlantı yöntemi seçin:
- Bir alt netten ölçeklenebilir, sadece dışa giden bağlantı için Azure NAT Gateway kullanın.
- Bir sanal makinenin kendi genel adresine ihtiyacı olduğunda örnek seviyesinde bir kamu IP'si kullanın.
- Backend örnekleri çıkış bağlantısı için yük dengeleyici ön uç IP'si kullandığında çıkış kurallarını kullanın.
- Üretim iş yükleri için varsayılan çıkış erişiminden kaçının. Yeni sanal ağlar varsayılan olarak özel alt ağlar kullanır.
Azure'un giden bağlantı yöntemleri
Aşağıdaki yöntemler, birden çok yöntem kullanıldığında öncelik sırasına göre listelenen Azure giden bağlantıyı etkinleştirmek için en yaygın kullanılan yöntemleridir:
| # | Metot | Port ayırma türü | Üretim kalitesinde mi? | Derecelendirme |
|---|---|---|---|---|
| 1 | Azure NAT Gateway’i alt ağ ile ilişkilendirin | Dinamik, açık | Yes | En iyi |
| 2 | Sanal makineye genel IP atama | Statik, açık | Yes | Tamam |
| 3 | Yük dengeleyicinin ön uç IP adreslerini ağ çıkışı için çıkış kuralları aracılığıyla kullanın. | Statik, açık | Evet, ancak uygun ölçekte değil | Tamam |
| 4 | Giden kuralları olmaksızın çıkış için yük dengeleyicinin ön uç IP adres(ler)ini kullanın. | Statik, Gizli | Hayır | Kötü |
| 5 | Varsayılan giden erişim | Örtük | Hayır | Kötü |
1. Azure NAT Gateway’i alt ağ ile ilişkilendirin
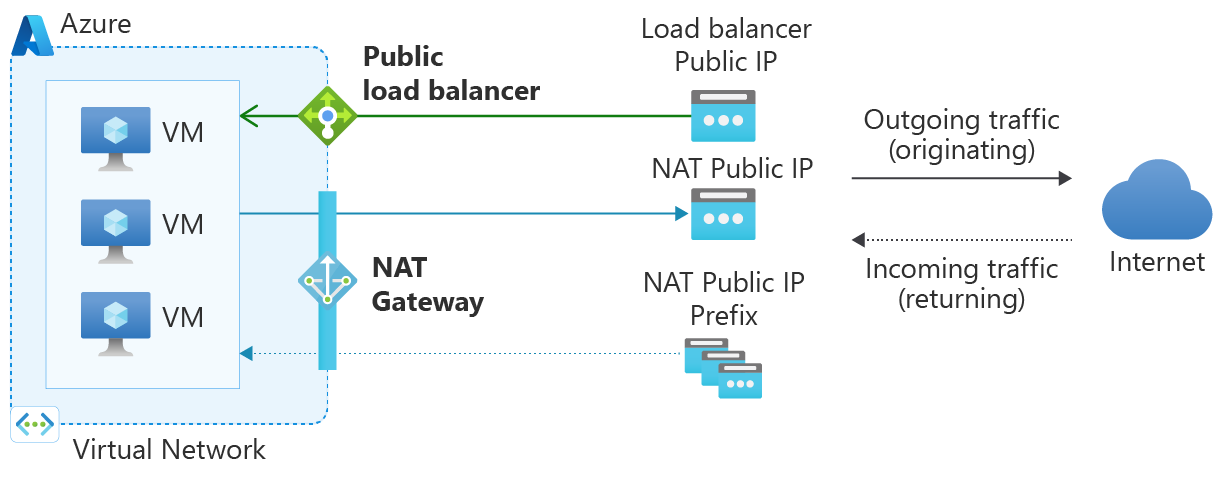
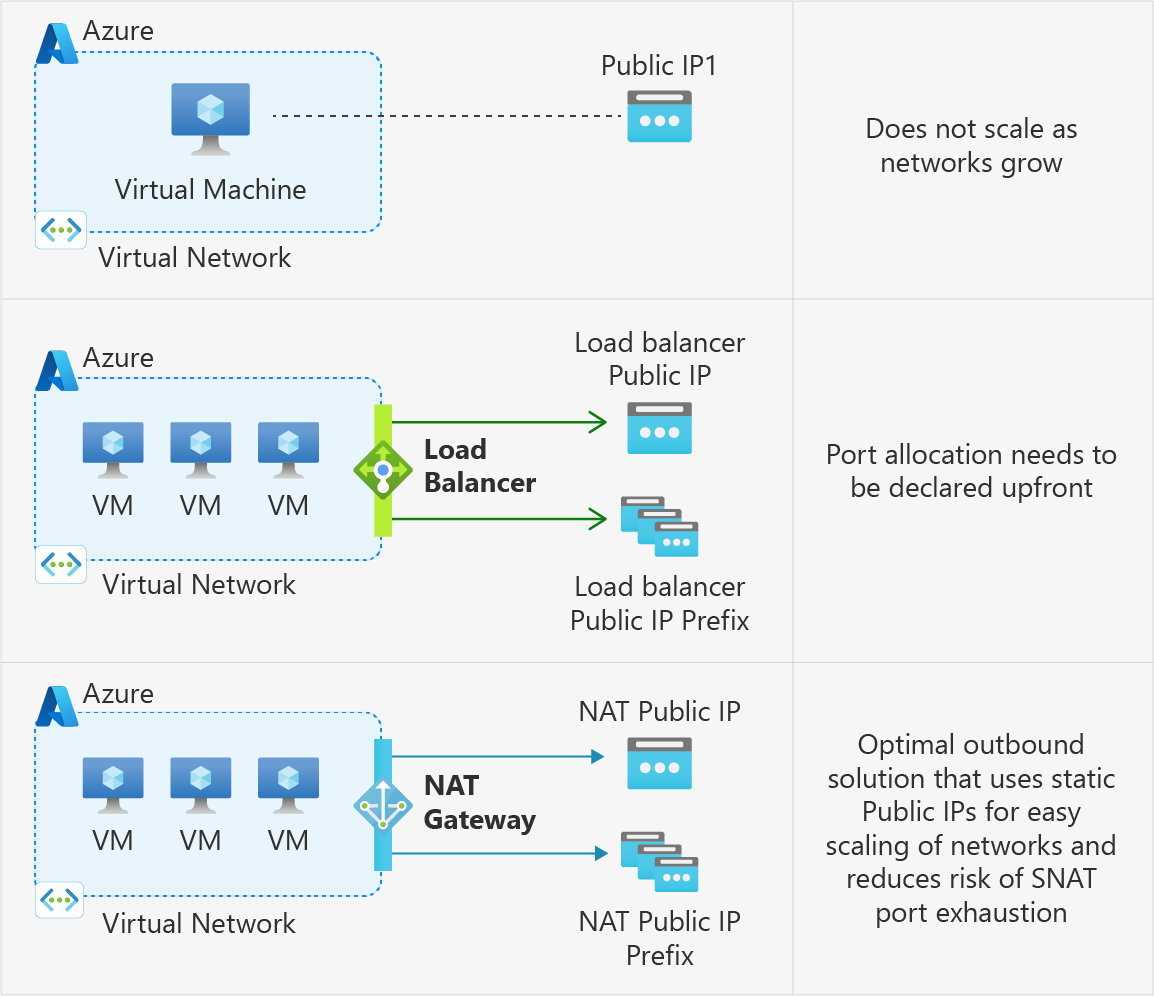
Azure NAT Gateway, sanal ağlar için sadece dışa giden internet bağlantısını basitleştirir. Bir alt ağda yapılandırdığınızda, tüm dış bağlantılar belirttiğiniz statik genel IP adreslerini kullanır. Yük dengeleyici veya sanal makinelere doğrudan bağlı genel IP adresleri olmadan da dışa giden bağlantı sağlayabilirsiniz. NAT Gateway tam olarak yönetilir ve yüksek oranda dayanıklıdır.
NAT Gateway kullanmak, çıkış bağlantısı için en iyi yöntemdir. NAT Gateway oldukça genişletilebilir, güvenilirdir ve SNAT portlarının tükenmesiyle ilgili aynı endişeleri yoktur.
NAT Gateway, yük dengeleyici, örnek düzeyinde genel IP adresleri ve Azure Güvenlik Duvarı dahil olmak üzere diğer dış bağlantı yöntemlerinden önceliklidir.
Azure NAT Gateway hakkında daha fazla bilgi için bkz. Azure NAT Gateway nedir? SNAT davranışının NAT Gateway ile nasıl çalıştığı hakkında ayrıntılı bilgi için SNAT ile NAT Ağ Geçidi bölümüne bakın.
2. Sanal makineye genel IP atama
| Dernekler | Metot | IP protokolleri |
|---|---|---|
| VM'nin NIC'sinde genel IP | SNAT (Kaynak Ağ Adresi Çevirisi) kullanılmaz. |
TCP (İletim Denetimi Protokolü) UDP (Kullanıcı Veri Birimi Protokolü) ICMP (İnternet Denetim İletisi Protokolü) ESP (Kapsülleyen Güvenlik Yükü) |
Trafik, sanal makinenin genel IP adresinden (Örnek Düzeyi IP) istekte bulunan istemciye döner.
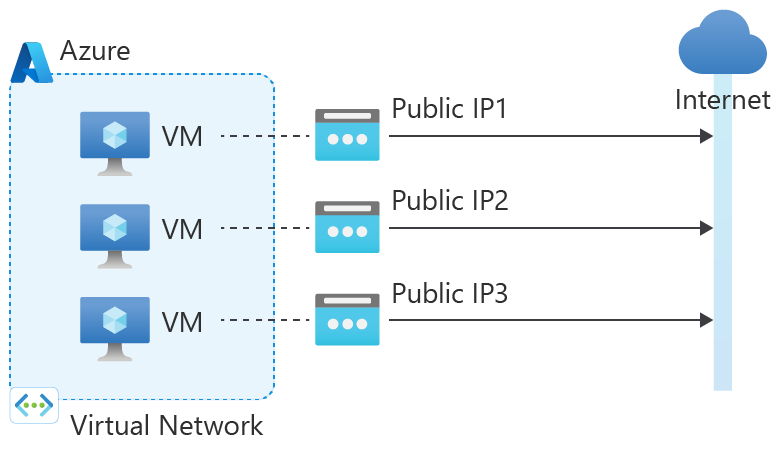
Azure, tüm giden akışlar için örneğin NIC'sinin IP yapılandırmasına atanan genel IP'yi kullanır. Örnekte tüm geçici portlar mevcuttur. VM'nin yük dengeli olup olmaması önemli değildir. Bu senaryo, NAT Ağ Geçidi dışında diğerlerinden önceliklidir.
VM'ye atanan genel IP, (1: çok yerine) 1:1 ilişkisidir ve durumsuz 1:1 NAT olarak uygulanır.
3. Yük dengeleyicilerinin ön uç IP adreslerini, giden kuralları aracılığıyla giden bağlantılar için kullanın.

Giden kuralları, standart SKU genel yük dengeleyici için SNAT'yi (kaynak ağ adresi çevirisi) açıkça tanımlamanıza olanak tanır. Bu yapılandırma, arka uç örneklerinin giden bağlantısı için yük dengeleyicinizin genel IP'ini veya IP'lerini kullanmanıza olanak tanır.
Bu yapılandırma şunları etkinleştirir:
IP maskeleme
İzin verilenler listelerinizi basitleştirme
Dağıtım için genel IP kaynaklarının sayısını azaltır
Giden bağlantı kuralları ile, giden internet bağlantısı üzerinde tamamen tanımlayıcı bir denetime sahipsiniz. Giden kuralları, manuel port ayırma yoluyla bu özelliği belirli gereksinimlerinize göre ölçeklendirmenize ve ince ayar yapmanıza olanak sağlar. Arka uç havuzu boyutuna ve ön uçIPConfigurations sayısına göre SNAT bağlantı noktasını el ile ayırmak, SNAT tükenmesini önlemeye yardımcı olabilir.
SNAT bağlantı noktalarını manuel olarak "örnek başına bağlantı noktaları" veya "arka uç sunucu örneklerinin üst sınırı" ile tahsis edebilirsiniz. Arka uçta sanal makineleriniz varsa maksimum SNAT bağlantı noktası kullanımı elde etmek için bağlantı noktalarını "örnek başına bağlantı noktaları" ile tahsis etmeniz önerilir.
Örnek başına bağlantı noktalarını aşağıdaki gibi hesaplayın:
Ön uç IP sayısı * 64K / Arka uç örneği sayısı
Arka uçta Sanal Makine Ölçek Kümeleri varsa, bağlantı noktalarını "en fazla arka uç örneği sayısına" göre ayırmanız önerilir. Arka uçta kalan izin verilen SNAT bağlantı noktalarından daha fazla sayıda VM eklenirse, Sanal Makine Ölçek Kümeleri ölçeğini genişletme engellenebilir veya yeni VM'ler yeterli SNAT bağlantı noktası almayabilir.
Not
Giden kurallar kullanılarak birden çok ön uç IP yapılandırıldığında, giden bağlantılar arka uç örneğine bağlı herhangi bir ön uç IP'sinden gelebilir. Bağlantılar için ön uç IP'lerinin seçilebileceği bağımlılıklar oluşturmanızı önermiyoruz.
Giden kuralları hakkında daha fazla bilgi için bkz Giden kuralları.
4. Giden işlemler için giden kurallar olmadan yük dengeleyicisinin ön uç IP adreslerini kullanın
Bu seçenek, giden kural oluşturulmamış olması dışında öncekine benzer. Bu durumda, yük dengeleyici ön uçları giden işlemler için hala kullanılır, ancak hangi ön ucun kullanılacağını belirleyen kurallar olmaksızın, bu işlem dolaylı olarak yapılır. Giden kurallarını kullanmamak, örtük giden bağlantısının, ön uç IP adresi başına belirli sayıda SNAT portuna sahip olması nedeniyle, giden bağlantıların ölçeklenebilirliğini de azaltır. Bu da yüksek trafikli senaryolarda port tükenmesine yol açabilir.
5. Varsayılan giden erişim
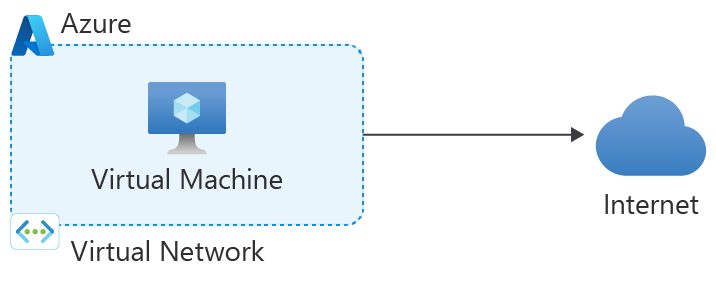
Azure'da, açık giden bağlantısı belirtilmemiş bir sanal ağda oluşturulan sanal makineler, varsayılan giden genel IP adresine atanır. Bu IP adresi, kaynaklardan İnternet'e giden bağlantıyı etkinleştirir. Bu erişim varsayılan giden erişim olarak adlandırılır. Güvenli olmadığından ve IP adresleri değiştirilebilir olduğundan bu erişim yöntemi önerilmez .
Önemli
31 Mart 2026'da, yeni sanal ağlar varsayılan olarak özel alt ağları kullanır. Daha fazla bilgi için resmi duyuruya bakın. Yukarıdaki 1-3 seçeneklerinde gösterildiği gibi açık bağlantı biçimlerinden birini kullanın.
Azure Load Balancer SNAT bağlantı noktaları
Bağlantı noktaları, ayrı akışları koruyan benzersiz tanımlayıcılar oluşturur. İnternet bu ayrımı sağlamak için beşli küme kullanır.
Bir bağlantı noktasını gelen bağlantılar için kullanıyorsanız, bu bağlantı noktasında gelen bağlantı istekleri için bir dinleyici bulunur. Bu bağlantı noktası giden bağlantılar için kullanılamaz. Giden bir bağlantı kurmak için, hedefe iletişim kurabileceği bir bağlantı noktası sağlamak ve ayrı bir trafik akışını sürdürmek amacıyla geçici bir bağlantı noktası kullanın. Bu kısa ömürlü bağlantı noktaları SNAT için kullanıldığında, bunlara SNAT bağlantı noktaları denir.
Tanım gereği, her IP adresinin 65.535 bağlantı noktası vardır. Her bağlantı noktası TCP (İletim Denetimi Protokolü) ve UDP (Kullanıcı Veri Birimi Protokolü) için gelen veya giden bağlantılar için kullanılabilir. Genel IP adresini yük dengeleyiciye ön uç IP olarak eklediğinizde, 64.000 bağlantı noktası SNAT için uygundur.
Yük dengeleme veya gelen NAT kuralında kullanılan her bağlantı noktası, 64.000 kullanılabilir SNAT bağlantı noktasından sekiz bağlantı noktası aralığı kullanır. Bu kullanım, giden bağlantı için aynı ön uç IP'sinin kullanılması durumunda SNAT için uygun bağlantı noktası sayısını azaltır. Yük dengeleme veya gelen NAT kuralları tarafından kullanılan bağlantı noktaları başka bir kural tarafından kullanılan sekiz bağlantı noktasının aynı bloğundaysa, kurallar fazladan bağlantı noktası gerektirmez.
Not
Azure Depolama, Azure SQL veya Azure Cosmos DB gibi desteklenen Azure PaaS hizmetlerine bağlanmanız gerekiyorsa, SNAT'yi tamamen önlemek için Azure Özel Bağlantı kullanın. Azure Özel Bağlantı, sanal ağınızdan gelen trafiği İnternet yerine Azure omurga ağı üzerinden Azure hizmetlere gönderir.
Özel Bağlantı, barındırılan Azure hizmetlere özel erişim için hizmet uç noktaları üzerinden önerilen seçenektir. Özel Bağlantı ve service endpoint'ları arasındaki fark hakkında daha fazla bilgi için Compare Private Endpoints and Service Endpoints bölümüne bakın.
Azure Yük Dengeleyici’nin varsayılan SNAT davranışı
Vm giden bir akış oluşturduğunda Azure kaynak IP adresini kısa ömürlü bir IP adresine çevirir. Azure bu çeviriyi SNAT aracılığıyla gerçekleştirir.
Genel yük dengeleyicisindeki giden kurallar olmadan SNAT kullanırsanız, sistem aşağıdaki varsayılan SNAT bağlantı noktası ayırma tablosunda açıklandığı gibi SNAT bağlantı noktalarını önceden tahsis eder:
Varsayılan bağlantı noktası ayırma tablosu
Varsayılan bağlantı noktası ayırmayı etkinleştirdiğinizde, sistem arka uç havuzu boyutuna göre SNAT bağlantı noktalarını ayırır. Her arka uç, her ön uç IP’si için tabloda tanımlanan sayıda bağlantı noktası alır; bu sayı en fazla 1.024 bağlantı noktasına kadar çıkabilir. Her arka uç örneğine en az sayıda bağlantı noktası ayırdığından ve SNAT bağlantı noktası tükenme riskini artırdığından üretim iş yükleri için varsayılan bağlantı noktası ayırmayı kullanmayın. Bunun yerine, Azure NAT Gateway kullanmayı veya yük dengeleyici çıkış kurallarında portları manuel olarak tahsis etmeyi düşünün.
Varsayılan bağlantı noktası ayırmayı birden çok yolla etkinleştirebilirsiniz:
-
disableOutboundSnatfalseolarak ayarlanmış bir yük dengeleme kuralı yapılandırın veya Azure portalında bir yük dengeleyici kuralında varsayılan bağlantı noktası tahsisi seçeneğini belirleyin. - Bir çıkış kuralı yapılandırın, ancak
allocatedOutboundPortsözelliğini0olarak ayarlayın veya Azure portalında Varsayılan bağlantı noktası ayırmayı etkinleştir seçeneğini belirleyin.
Örneğin, arka uç havuzunda 100 VM ve yalnızca bir ön uç IP'siyle her VM 512 bağlantı noktası alır. İkinci bir ön uç IP'sini eklerseniz, her VM fazladan 512 bağlantı noktası alır. Bu ayırma, her VM'ye toplam 1.024 bağlantı noktası ayrıldığı anlamına gelir. Sonuç olarak, üçüncü bir ön uç IP'sinin eklenmesi ayrılan SNAT bağlantı noktalarının sayısını 1.024 bağlantı noktasının ötesine artırmaz.
Temel kural olarak, varsayılan bağlantı noktası ayırması şu şekilde uygulandığında sağlanan SNAT bağlantı noktası sayısını hesaplayabilirsiniz: MIN(# of default SNAT ports provided based on pool size * number of frontend IPs associated with the pool, 1024).
Aşağıdaki tabloda, arka uç havuzu boyutuna bağlı olarak tek bir ön uç IP'sinin SNAT bağlantı noktası ön yüklemeleri gösterilmektedir:
| Havuz boyutu (VM örnekleri) | Varsayılan SNAT bağlantı noktaları |
|---|---|
| 1-50 | 1,024 |
| 51-100 | 512 |
| 101-200 | 256 |
| 201-400 | 128 |
| 401-800 | 64 |
| 801-1,000 | 32 |
Bağlantı noktası tükenmesi
Aynı hedef IP'ye ve hedef bağlantı noktasına yapılan her bağlantıda bir SNAT bağlantı noktası kullanılır. Bu bağlantı, arka uç örneğinden veya istemciden bir sunucuya doğru ayrı bir trafik akışı tutar. Bu işlem sunucuya trafiği ele almak için ayrı bir bağlantı noktası sağlar. Bu işlem olmadan, istemci makine bir paketin parçası olduğu akışın farkında değildir.
Aynı anda birden çok tarayıcının https://www.microsoft.com adresine gittiğini hayal edin:
Hedef IP = 23.53.254.142
Hedef Bağlantı Noktası = 443
Protokol = TCP
dönüş trafiği için SNAT bağlantı noktaları olmadan istemcinin bir sorgu sonucunu diğerinden ayırma yolu yoktur.
Giden bağlantılar patlayabilir. Bir arka uç örneğine yetersiz bağlantı noktaları tahsis edilebilir. Uygulamanızda bağlantı yeniden kullanma işlevini kullanın. Bağlantı yeniden kullanım olmadan, SNAT bağlantı noktası tükenme riski artar.
Azure App Service ile bağlantı havuzu oluşturma hakkında daha fazla bilgi için bkz. Azure App Service aralıklı giden bağlantı hatalarını giderme.
Bağlantı noktası tükenmesi oluştuğunda hedef IP'ye yeni giden bağlantılar başarısız oluyor. Bağlantı noktası kullanılabilir olduğunda bağlantılar başarılı olur. Bu tükenme, bir IP adresinden gelen 64.000 bağlantı noktasının birçok arka uç örneğine yayılmasıyla oluşur. SNAT bağlantı noktası tükenmesini azaltma yönergeleri için, Azure Load Balancer için Support ve sorun giderme bölümüne bakın.
Bağlantı noktasının yeniden kullanımı
TCP için her etkin bağlantı, hedef IP adresi ile hedef bağlantı noktasından oluşan belirli bir hedef tuple’ı için farklı bir çevrilmiş kaynak tuple’ı gerektirir. Farklı bir hedef IP adresine veya farklı bir hedef porta bağlantı için SNAT portunu yeniden kullanabilirsiniz. Aynı arka uç örneğinden aynı hedef IP adresine ve hedef porta başka bir etkin bağlantı için onu yeniden kullanamazsınız.
UDP bağlantıları için yük dengeleyici, hedef bağlantı noktasından bağımsız olarak hedef IP başına bir SNAT bağlantı noktası kullanan bağlantı noktası kısıtlı koni NAT algoritması kullanır.
Yeniden kullanıma izin verilen sınırsız sayıda bağlantı için (hedef IP veya bağlantı noktası farklı olduğunda) tek tek bağlantı noktalarını yeniden kullanabilirsiniz.
Aşağıdaki tablodaki örnekte, özel IP 10.0.0.1'e sahip bir arka uç örneği hedef IP'lere 23.53.254.142 ve 26.108.254.155 TCP bağlantıları sağlarken yük dengeleyici 192.0.2.0 ön uç IP adresiyle yapılandırılır. Hedef IP'ler farklı olduğundan, aynı SNAT bağlantı noktası birden çok bağlantı için yeniden kullanılabilir.
| Akış | Kaynak tanımlama grubu | SNAT'nin ardından kaynak tuple | Hedef tanımlama grubu |
|---|---|---|---|
| 1 | 10.0.0.1:80 | 192.0.2.0:1 | 23.53.254.142:80 |
| 2 | 10.0.0.1:80 | 192.0.2.0:1 | 26.108.254.155:80 |
Sınırlamalar
Aşağıdaki kısıtlamalar Azure Load Balancer SNAT için geçerlidir. Bireysel kısıtlamalar, yalnızca TCP, UDP, giden kurallar veya örnek düzeyindeki açık IP yapılandırmalarına ne zaman uygulandığını belirler.
Yeni paket gönderilmeden bir bağlantı boşta kaldığında, bağlantı noktaları 4-120 dakika sonra serbest bırakılır.
Bu eşiği çıkış kuralları aracılığıyla yapılandırabilirsiniz.
Her IP adresi, SNAT için kullanabileceğiniz 64.000 bağlantı noktası sağlar.
Her bağlantı noktası, hedef IP adresine hem TCP hem de UDP bağlantıları için kullanılabilir.
Hedef bağlantı noktasının benzersiz olup olmadığına bakılmaksızın bir UDP SNAT bağlantı noktası gerekir. Hedef IP'ye yapılan her UDP bağlantısı için bir UDP SNAT bağlantı noktası kullanılır.
Tcp SNAT bağlantı noktası, hedef bağlantı noktaları farklı olduğu sürece aynı hedef IP'ye birden çok bağlantı için kullanılabilir.
SNAT tükenmesi, bir arka uç örneğinin kendisine ayrılan SNAT bağlantı noktaları tükendiğinde meydana gelir. Yük dengeleyicide kullanılmayan SNAT bağlantı noktaları bulunabilir. Bir arka uç örneği tarafından kullanılan SNAT bağlantı noktaları, o örneğe atanan SNAT bağlantı noktalarını aşarsa, örnek yeni giden bağlantılar kuramaz.
Sistem, çıkış VM'nin NIC'inde bir örnek düzeyinde açık IP adresi üzerinden gerçekleşmediği sürece parçalanmış paketleri düşürür.
Giden kuralları bir ağ arabiriminin ikincil IPv4 yapılandırmalarını desteklemez. İkincil IPv4 yapılandırmalarında dış bağlantı için örnek düzeyinde açık IP adresleri ekleyin veya bunun yerine Azure NAT Gateway kullanın.
Sonraki adımlar
Azure Load Balancer - SNAT ölçümlerini gözden geçirin ve bunları filtrelemenin, bölmenin ve görüntülemenin doğru yolu hakkında bilgi edinin.
- Mevcut çıkış bağlantı yönteminizi Azure NAT Gateway'e nasıl taşıyacağınızı öğrenin.