Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makale, Microsoft Defender for Cloud Apps'ta etkinlik filtreleri ve kaydedilmiş sorguların olayları araştırmak, arama sonuçlarını daraltmak ve kullanıcı ile uygulama davranışlarını izlemek için nasıl kullanılacağını açıklar. Mevcut filtre alanlarını, özel sorguların nasıl oluşturulacağını ve kaydedileceğini ve altı aya kadar önceki faaliyetleri sorgulama veya dışa aktarma yöntemleri hakkında bilgi edineceksiniz.
Etkinlik filtrelerini kullanma
Aşağıdaki listede uygulanabilecek etkinlik filtreleri açıklanmaktadır. Filtrelerin çoğu, ilke oluşturma için size güçlü bir araç sunmak üzere birden çok değeri ve NOT ifadesini destekler.
Etkinlik Kimliği - Yalnızca kimliklerine göre belirli etkinlikleri arayın. Bu filtre, Microsoft Defender for Cloud Apps SIEM'inize (SIEM aracısını kullanarak) bağladığınızda ve Defender for Cloud Apps kullanarak uyarıları daha fazla araştırmak istediğinizde kullanışlıdır.
Etkinlik nesneleri – Etkinliğin yapıldığı nesneleri arayın. Bu filtre dosyalar, klasörler, kullanıcılar veya uygulama nesneleri için geçerlidir.
Etkinlik nesnesi kimliği - nesnenin kimliği (dosya, klasör, kullanıcı veya uygulama kimliği).
Öğe - Herhangi bir etkinlik nesnesinin (örneğin, kullanıcı adları, dosyalar, parametreler, siteler) adına veya kimliğine göre aramanızı sağlar. Etkinlik nesnesi Öğesi filtresinde, belirli öğeyi İçeren, Eşit olan veya ile başlayan öğeler için filtre uygulayıp uygulamayacağınızı seçebilirsiniz.
Not
Etkinlik İlkesi'nin Etkinlik nesnesi Öğe filtresi yalnızca Eşittir işlecini destekler.
Eylem türü - Uygulamada gerçekleştirilen daha belirli bir eylemi arayın.
Etkinlik türü - Uygulama etkinliğini arayın.
Not
Uygulamalar filtreye yalnızca ilgili uygulama için etkinlik varsa eklenir.
Yönetim etkinliği – Yalnızca yönetim etkinliklerini arayın.
Not
Defender for Cloud Apps tüm GCP etkinliklerini yönetim etkinlikleri olarak sınıflandırır.
Uyarı Kimliği - Uyarı kimliğine göre arama yapın.
Uygulama – Yalnızca belirli uygulamalardaki etkinlikleri arayın.
Uygulanan eylem - Uygulanan yönetim eylemine göre ara: Engellendi, Proxy’yi atla, Şifresi çözüldü, Şifrelendi, Şifreleme başarısız oldu, Eylem yok.
Tarih : Etkinliğin gerçekleştiği tarih. Filtre, tarih öncesi/sonrası tarihlerini ve tarih aralığını destekler.
Cihaz etiketi - Intune uyumlu, Microsoft Entra hibrit olarak birleştirilmiş veya Geçerli istemci sertifikası ile arayın.
Cihaz türü - Yalnızca belirli bir cihaz türü kullanılarak yapılan etkinlikleri arayın. Örneğin, mobil cihazlardan, bilgisayarlardan veya Tabletlerden gelen tüm etkinlikleri arayın.
Files ve klasörler - Etkinliğin gerçekleştirildiği dosya ve klasörleri arayın.
- Dosya Kimliği - Etkinliğin gerçekleştirildiği Dosya Kimliğine göre aramanızı sağlar.
- Ad - Dosya veya klasörlerin adı üzerindeki filtreler. Adın arama değerinizle bitip bitmediğini, eşleşip eşleşmediğini veya başlayıp başlamadığını seçebilirsiniz.
- Belirli dosya veya klasörler - Belirli dosya veya klasörleri dahil edebilir veya hariç tutabilirsiniz. Dosya veya klasörleri seçerken listeyi Uygulama, Sahip veya kısmi Dosya Adı'nagöre filtreleyebilirsiniz.
IP adresi – Etkinliğin gerçekleştirildiği ham IP adresi, kategori veya etiket.
- Ham IP adresi - Ham IP adresleri üzerinde veya ham IP adresleri tarafından gerçekleştirilen etkinlikleri aramanızı sağlar. Ham IP’ler belirli bir diziye eşit olabilir, eşit olmayabilir, belirli bir diziyle başlayabilir veya başlamayabilir.
- IP kategorisi - Etkinliğin gerçekleştirildiği IP adresinin kategorisi, örneğin, yönetim IP adresi aralığındaki tüm etkinlikler. Kategorilerin ilgili IP adreslerini içerecek şekilde yapılandırılması gerekir. Bazı IP'ler varsayılan olarak kategorilere ayrılmış olabilir. örneğin, Microsoft tehdit bilgileri kaynakları tarafından riskli olarak sınıflandırılacak IP adresleri vardır. IP kategorilerini yapılandırmayı öğrenmek için bkz. IP adresi etiketleri ve aralıklarıyla çalışma.
- IP etiketi - Etkinliğin gerçekleştirildiği IP adresinin etiketi, örneğin anonim ara sunucu IP adreslerinden gelen tüm etkinlikler. Defender for Cloud Apps, yapılandırılamayan bir dizi yerleşik IP etiketi oluşturur. Ayrıca, IP etiketlerinizi yapılandırabilirsiniz. IP etiketlerinizi yapılandırma hakkında daha fazla bilgi için bkz. IP adresi etiketleriyle çalışma.
Yerleşik IP etiketleri şunları içerir:
Microsoft uygulamaları (14 tanesi)
Anonim ara sunucu
Etkin - Anonimleştirici geçen ay içinde pozitif olarak test edildi.
Şüpheli - Anonimleştirici son üç ay içinde pozitif test edildi, ancak geçen ay değil.
Etkin değil - Anonimleştirici son altı ay içinde pozitif çıktı, ancak son üç ay içinde test edilmedi.
Özel - Anonimleştirici genel olarak erişilebilir değildir ve otomatik araçlar kullanılarak test edilemez. Bu adresler genellikle ticari VPN girişimlerine aittir.
Botnet (etkinliğin belirli bir botnet hakkında daha fazla bilgi edinmek için bir bağlantı içeren bir botnet tarafından gerçekleştirildiğini göreceksiniz)
Darknet tarama IP'si
Kötü amaçlı yazılım C&C sunucusu
Uzaktan Bağlantı Çözümleyicisi
Uydu sağlayıcıları
Akıllı proxy ve erişim proxy’si (özellikle hariç tutulmuştur)
Tor çıkış düğümleri
Zscaler
Kimliğine bürünülen etkinlik - Yalnızca başka bir kullanıcı adına gerçekleştirilen etkinlikleri arayın.
Örnek - Etkinliğin gerçekleştirildiği veya gerçekleştiril olmadığı uygulama örneği.
Konum - Etkinliğin gerçekleştirildiği ülke/bölge.
Eşleşen İlke - Portalda ayarlanan belirli bir ilkeyle eşleşen etkinlikleri arayın.
Kayıtlı ISS - Etkinliğin gerçekleştirildiği ISS.
Kaynak - Etkinliğin algılandığı kaynağa göre arama. Kaynak uygulama bağlayıcısı veya uygulama bağlayıcı analizi olabilir:
- Uygulama bağlayıcısı - Doğrudan uygulamanın API bağlayıcısından gelen loglar.
- Uygulama bağlayıcısı analizi - API bağlayıcısı tarafından taranan bilgilere dayalı Defender for Cloud Apps zenginleştirmeleri
Kullanıcı - Etki alanı, grup, ad veya kuruluş olarak filtrelenebilen etkinliği gerçekleştiren kullanıcı. Belirli bir kullanıcı olmadan etkinlikleri filtrelemek için 'ayarlanmadı' işlecini kullanabilirsiniz.
- Kullanıcı etki alanı - Belirli bir kullanıcı etki alanını arayın.
- Kullanıcı kuruluşu - Etkinliği gerçekleştiren kullanıcının kuruluş birimi( örneğin, EMEA_marketing kullanıcılar tarafından gerçekleştirilen tüm etkinlikler). Bu yalnızca kuruluş birimlerini kullanan bağlı Google Workspace örnekleri için geçerlidir.
- Kullanıcı grubu - Bağlı uygulamalardan içeri aktarabileceğiniz belirli kullanıcı grupları, örneğin Microsoft 365 yöneticileri.
- Kullanıcı adı - Belirli bir kullanıcı adını arayın. Belirli bir kullanıcı grubundaki kullanıcıların listesini görmek için Etkinlik çekmecesinde kullanıcı grubunun adını seçin. Tıklama sizi gruptaki tüm kullanıcıların listelendiği Hesaplar sayfasına götürür. Buradan, gruptaki belirli kullanıcıların hesaplarının ayrıntılarını inceleyebilirsiniz.
-
Kullanıcı grubu ve Kullanıcı adı filtreleri, Farklı filtresi kullanılarak ve aşağıdakilerden herhangi biri olabilecek kullanıcının rolü seçilerek daha fazla filtrelenebilir:
- Yalnızca etkinlik nesnesi - seçilen kullanıcı veya kullanıcı grubunun söz konusu etkinliği gerçekleştirmediğini gösterir; etkinliğin nesnesiydiler.
- Yalnızca aktör - kullanıcının veya kullanıcı grubunun etkinliği gerçekleştirdiği anlamına gelir.
- Herhangi bir rol - Etkinliği gerçekleştiren kişi veya etkinliğin nesnesi olarak kullanıcının veya kullanıcı grubunun etkinliğe dahil olduğu anlamına gelir.
Kullanıcı aracısı - Etkinliğin gerçekleştirildiği kullanıcı aracısı.
Kullanıcı aracısı etiketi - Eski işletim sistemlerinden veya eski tarayıcılardan gelen tüm etkinlikler gibi yerleşik kullanıcı aracısı etiketi.
Etkinlik sorguları oluşturma ve çalıştırma
Araştırmayı daha da basit hale getirmek için artık özel sorgular oluşturabilir ve bunları daha sonra kullanmak üzere kaydedebilirsiniz.
Etkinlik günlüğü sayfasında, gerektiğinde uygulamalarınızda detaya gitmek için etkinlik filtrelerini kullanın.
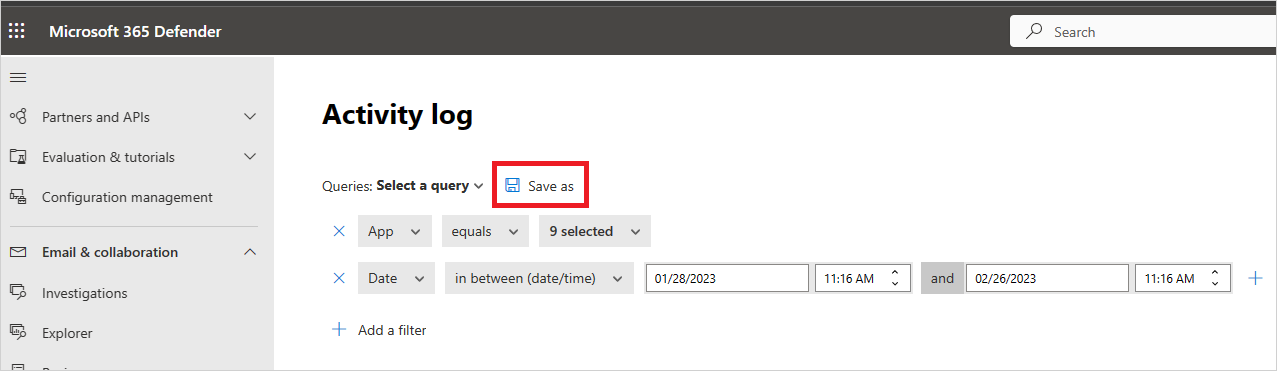
Sorgunuzu oluşturmayı tamamladıktan sonra Farklı kaydet düğmesini seçin.
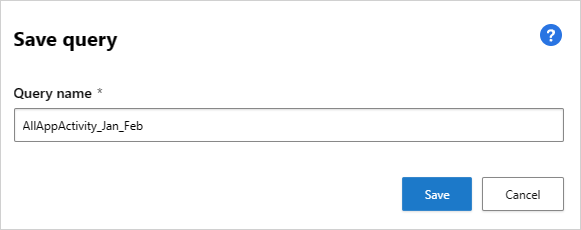
Sorguyu kaydet açılır penceresinde sorgunuzu adlandırın.
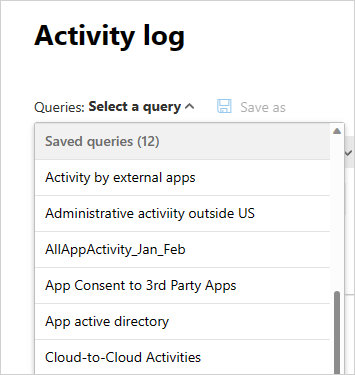
Gelecekte kaydedilen sorguyu yeniden kullanmak için Sorgular'ın altında Aşağı kaydırarak Kaydedilen sorgular'a gelin ve sorgunuzu seçin.
Defender for Cloud Apps ayrıca Önerilen sorgular da sunar. Önerilen sorgular, etkinliklerinizi filtreleyen önerilen araştırma yollarını sağlar. Bu sorguları düzenleyebilir ve özel sorgular olarak kaydedebilirsiniz. İsteğe bağlı olarak önerilen sorgular şunlardır:
Yönetici etkinlikleri - Tüm etkinliklerinizi yalnızca yöneticileri içeren etkinlikleri görüntüleyecek şekilde filtreler.
İndirme etkinlikleri - Kullanıcı listesini .csv dosyası olarak indirme, paylaşılan içeriği indirme ve klasör indirme gibi yalnızca indirme etkinlikleri olan etkinlikleri görüntülemek için tüm etkinliklerinizi filtreler.
Başarısız oturum açma - Tüm etkinliklerinizi yalnızca başarısız oturum açma denemelerini ve SSO üzerinden başarısız oturum açma denemelerini gösterecek şekilde filtreler
Dosya ve klasör etkinlikleri - Tüm etkinliklerinizi yalnızca dosya ve klasörlerle ilgili etkinlikleri görüntüleyecek şekilde filtreler. Filtre, klasörleri karşıya yükleme, indirme ve bunlara erişmenin yanı sıra dosya oluşturma, silme, karşıya yükleme, indirme, karantinaya alma ve dosyalara erişme ile içerik aktarmayı içerir.
Kimliğe bürünme etkinlikleri - Tüm etkinliklerinizi yalnızca kimliğe bürünme etkinliklerini görüntüleyecek şekilde filtreler.
Parola değişiklikleri ve sıfırlama istekleri - Tüm etkinliklerinizi yalnızca parola sıfırlama, parola değiştirme ve bir sonraki oturum açma işleminde kullanıcıyı parolayı değiştirmeye zorlama içeren etkinlikleri görüntüleyecek şekilde filtreler.
Paylaşım etkinlikleri - Tüm etkinliklerinizi yalnızca şirket bağlantısı oluşturma, anonim bağlantı oluşturma ve okuma/yazma izinleri verme gibi klasörleri ve dosyaları paylaşmayı içeren etkinlikleri görüntüleyecek şekilde filtreler.
Başarılı oturum açma - Tüm etkinliklerinizi, yalnızca başkasının kimliğine bürünme işlemi, başkasının kimliğine bürünerek oturum açma, tek oturum açma işlemleri ve yeni bir cihazdan oturum açma dahil olmak üzere başarılı oturum açmaları içeren etkinlikleri gösterecek şekilde filtreler.
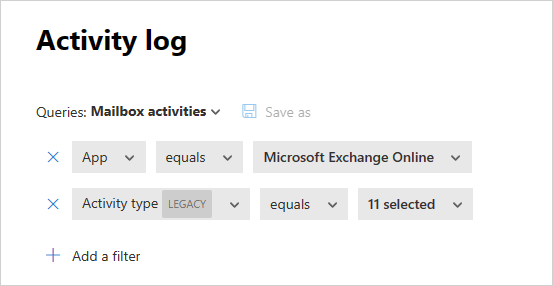
Ayrıca, önerilen sorguları yeni bir sorgu için başlangıç noktası olarak kullanabilirsiniz. İlk olarak, önerilen sorgulardan birini seçin. Ardından, gerektiği gibi değişiklikler yapın ve son olarak yeni bir kayıtlı sorgu oluşturmak için Farklı kaydet'i seçin.
Altı ay öncesine ait etkinlikleri sorgula
30 günden eski etkinlikleri araştırmak için Etkinlik günlüğüne gidebilir ve ekranın sağ üst köşesindeki Araştır 6 ay'ı seçebilirsiniz:
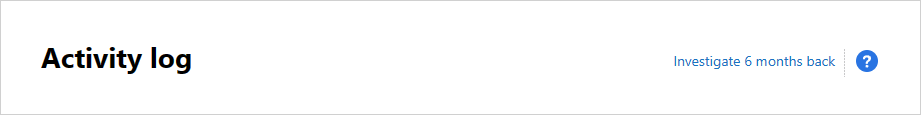
6 ay geriye doğru araştır görünümünde, aşağıdaki farklarla, filtreleri Etkinlik Günlüğü'nde normalde yaptığınız gibi tanımlayabilirsiniz:
Tarih filtresi zorunludur ve bir haftalık bir süreyle sınırlıdır. Bu, etkinlikleri altı aya kadar sorgulayabileceğiniz ancak aynı anda yalnızca bir hafta boyunca yapabileceğiniz anlamına gelir.
Yalnızca aşağıdaki alanlar için 30 günden fazla süre önce sorgulanması desteklenir:
- Etkinlik Kimliği
- Etkinlik türü
- Eylem türü
- Uygulama
- IP adresi
- Konum
- Kullanıcı Adı
Örneğin:
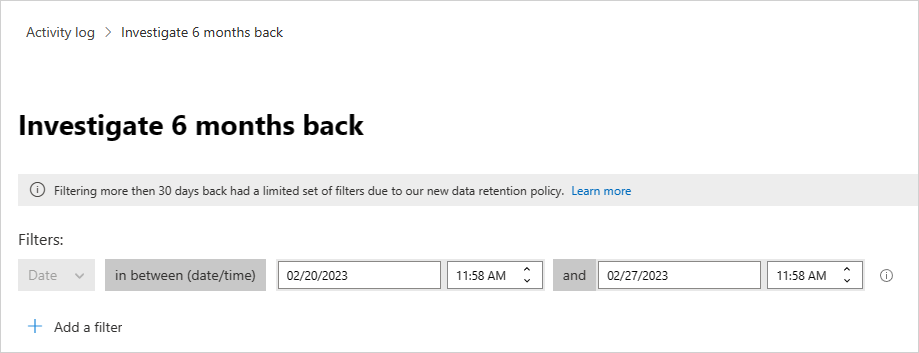
Altı ay önce ihracat etkinlikleri
Etkinlik günlüğü sayfasının sol üst köşesindeki Dışarı Aktar düğmesine tıklayarak son altı aydaki tüm etkinlikleri dışarı aktarabilirsiniz.
Not
Özellikleri Dışarı Aktarmak için Gerekli İzinler: Dışarı aktarma özelliklerinden yararlanmak için kullanıcılara aşağıdaki rollerden birinin atanması gerekir:
-
Defender for Cloud Apps'da yerleşik yönetici rolleri- En azından, aşağıdaki rollerden biri Microsoft Defender for Cloud Apps İzinleri ve rol ayarları aracılığıyla verilmelidir:
- Cloud Discovery Global Yönetici
- Güvenlik Operatörü
- Uyumluluk Yönetici
- Güvenlik Okuyucusu
-
Microsoft Entra ID Rolleri- Bu roller yerleşik Microsoft Entra ID roller aracılığıyla atanmalıdır:
- Güvenlik Yöneticisi
- Bulut Uygulamaları Güvenliği Yöneticisi
- Küresel Okuyucu
Verileri dışarı aktarırken:
- Altı aya kadar bir tarih aralığı seçebilirsiniz.
- Özel etkinlikleri hariç tutabilirsiniz.
- Dışarı aktarılan dosya 100.000 kayıtla sınırlıdır ve CSV biçiminde teslim edilir.
Dışarı aktarma işlemi tamamlandıktan sonra, dışarı aktarılan dosya Dışarı aktarılan raporlar altında kullanılabilir.
Dışarı aktarılan dosyalara erişmek ve dışarı aktarma durumunu denetlemek için, dışarı aktarma işleminin durumunu görüntülemek ve geçmiş dışarı aktarmalara erişmek için Microsoft 365 Defender portalında Raporlar -> Bulut Uygulamaları'na gidin.
Özel etkinlikler içeren raporlar, raporlar sayfasında Bir Göz simgesiyle işaretlenir.
