Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Defender'da kimlik, kuruluşunuzdaki bir kişiyi veya varlığı temsil eder. Kullanıcıların genellikle şirket içi Active Directory, Microsoft Entra ID, SaaS uygulamaları ve diğer IDP'ler gibi sağlayıcılar arasında birden çok hesabı vardır. Defender bu hesapları tek bir kimlikle ilişkilendirmektedir.
Her kimliğin bir birincil hesabı vardır. Bir kimlikle birden çok hesap ilişkilendirildiğinde, Microsoft Defender bir hesabı birincil olarak belirler ve kimlik düzeyi profil ayrıntıları için kullanır.
Kimlik sayfası kimlik ayrıntılarını, gözlemlenen etkinlikleri, uyarıları ve bağlı hesaplardaki açığa çıkarma işlemlerini birleştirerek güvenlik ekiplerinin riski hızla değerlendirebilmesini, olası güvenliği tehlikeye atabileceğini belirleyebilmesini, kimliğin ortam genelinde erişimini anlamasını ve düzeltme eylemleriyle buna yanıt vermesini sağlar. Microsoft Defender portalında aşağıdakiler dahil olmak üzere çeşitli alanlardan bir kimlik seçerek Kimlik sayfasını açabilirsiniz:
- Kimlik envanteri
- Uyarı sırası
- Tek tek uyarı sayfaları
- Olaylar veya cihazlar
- Gelişmiş avcılık sonuçları
- Etkinlik günlüğü
- İşlem merkezi
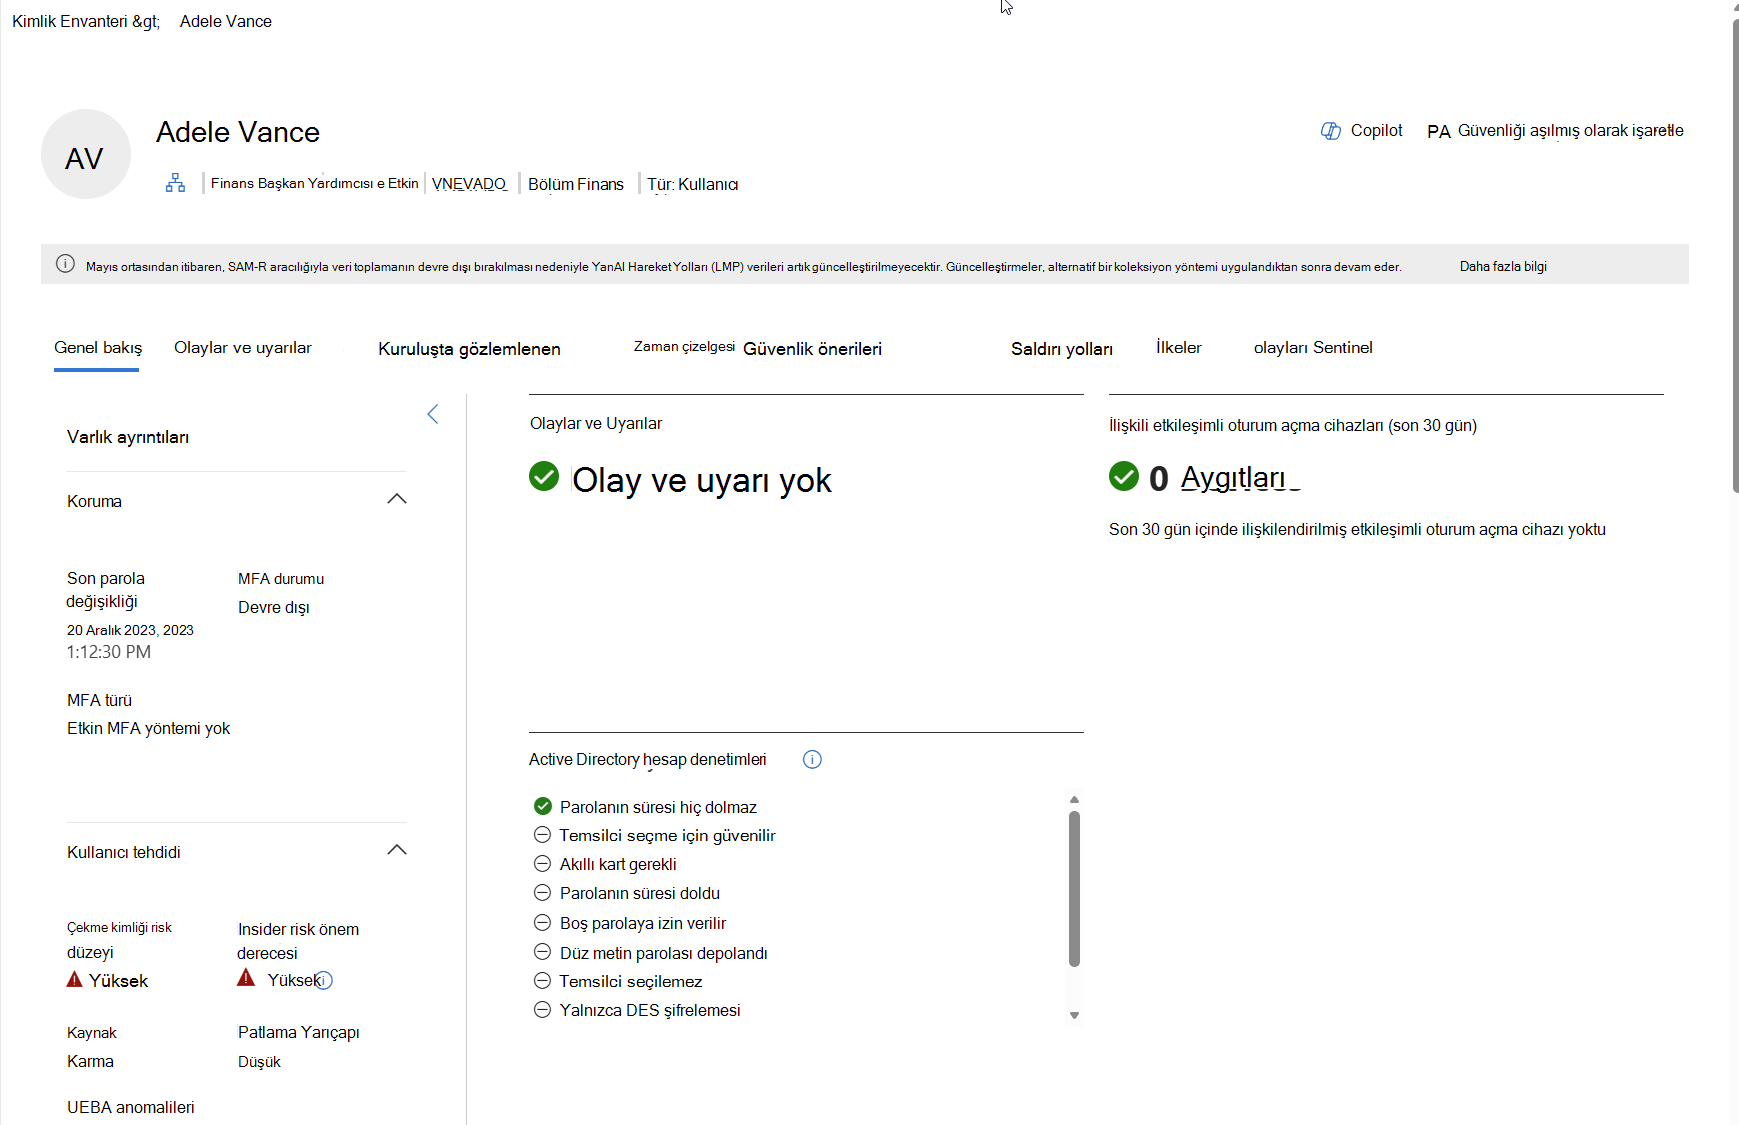
Kimlik sayfası bir üst bölüm ve bir sekme kümesi halinde düzenlenmiştir. Üst bölüm, kuruluş bilgileri ve etiketleri gibi kimlik bağlamını gösterir ve Eylemler menüsünü içerir. Özet ayrıntılarını, ilgili uyarıları ve daha ayrıntılı araştırma görünümlerini gözden geçirmek için sekmeleri kullanın.
- Kuruluş bilgileri: Kimliğin iş unvanı, departmanı ve daha fazlası.
- Hesap etiketleri: Kimlikle ilişkilendirilmiş Active Directory etiketleri
Kimlik işlemleri
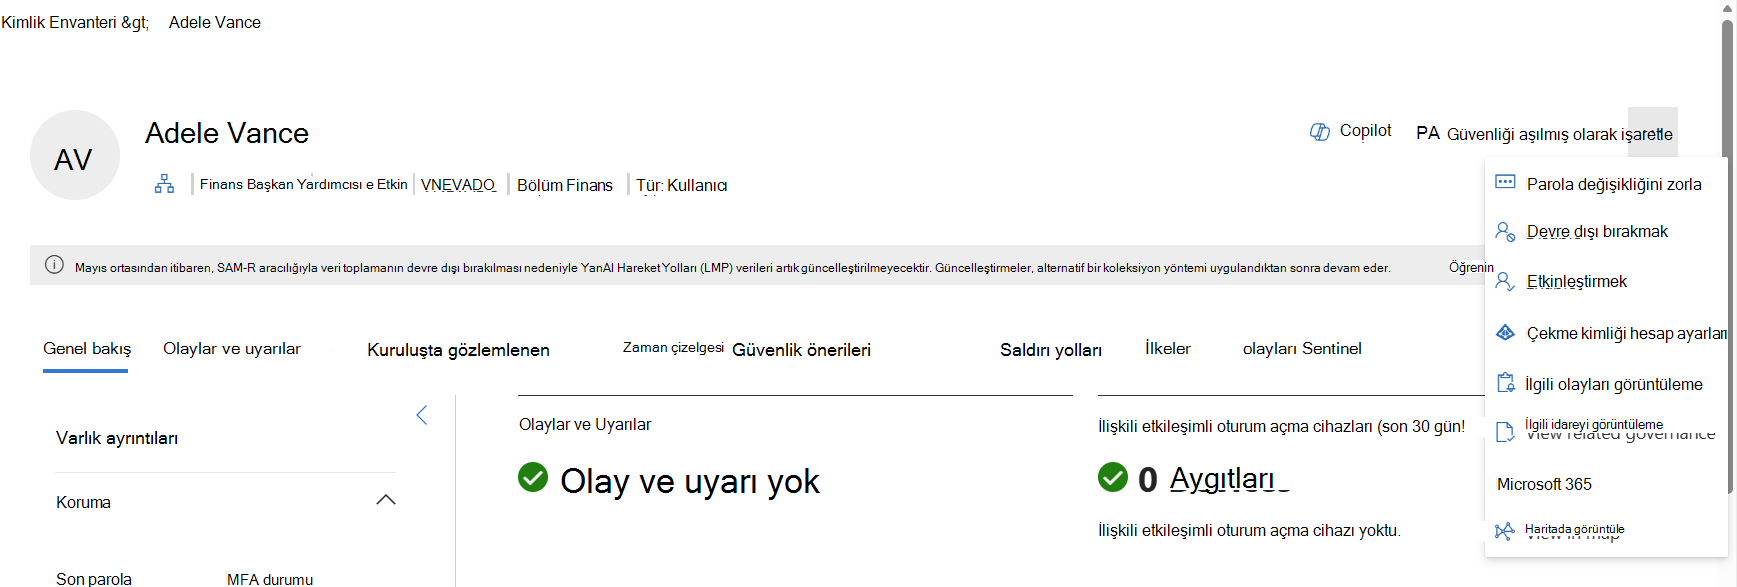
Genel Bakış sayfasında, kimlikte düzeltme eylemlerini tetikleme amacıyla Eylemler menüsünü kullanın. Eylemler kimlikle ilişkili hesaplar için geçerlidir ve şirket içi Active Directory, Microsoft Entra ID, kimlik ve erişim yönetimi (IAM) sistemleri ve SaaS uygulamalarını kapsayan hangi bağlayıcıların etkinleştirildiğine bağlıdır. Kullanılabilir eylemler arasında hesapları devre dışı bırakma veya etkinleştirme, oturumları iptal etme, parola değişikliğini zorlama ve kullanıcıyı tehlikede olarak işaretleme sayılabilir. Ayrıca kimliğin hesap ayarlarını da görüntüleyebilirsiniz.
Düzeltme eylemlerinin ve bunları destekleyen kimlik sağlayıcılarının ve bağlı uygulamaların tam listesi için bkz. Kimlik için Microsoft Defender düzeltme eylemleri.
Genel Bakış sekmesi
Genel Bakış sekmesi, analistlerin riski hızla değerlendirmesine ve daha derin araştırma gerekip gerekmediğine karar vermesine yardımcı olan üst düzey bir anlık görüntü sağlar.
Genel bakış sekmesi şunlara yönelik bölümler içerir:
- Varlık ayrıntıları
- Olaylar ve uyarılar
- İlişkili etkileşimli oturum açma cihazları
Varlık ayrıntıları
Varlık ayrıntıları panelinde aşağıdakiler dahil olmak üzere önemli kimlik bilgileri ve araştırma sinyalleri özetlenir:
- Microsoft Entra ID öznitelikleri ve kişi bilgileri
- Koruma ve Kullanıcı tehdit göstergeleri
- İlk görülen ve son görülen zaman damgaları
- Kimliğin oturum açtığı cihaz sayısı
- Bağlı kullanıcı hesapları, cihazlar ve grup üyelikleri
- Önem derecesine göre gruplandırılmış ilgili uyarılar ve olaylar
Etkinleştirilmiş hizmetlere ve özelliklere bağlı olarak diğer ayrıntılar görüntülenir. Örneğin:
- Kimlik için Microsoft Defender bulunan ortamlar şunları görebilir:
- Parolanın süresi hiç dolmaz veya hesap kilitleme durumu gibi Active Directory hesap denetimi bayrakları
- Kimliğin raporlama hiyerarşisindeki konumunu gösteren kuruluş ağacı.
- (Önizleme) Microsoft Purview İç Risk Yönetimi bulunan ortamlarda, kullanıcı sayfasında bir kullanıcının iç risk önem derecesi görüntülenebilir ve şüpheli etkinlikleri hakkında içgörü edinilebilir. Kullanıcı hakkındaki risk içgörülerini görmek için insider risk önem derecesini seçin.
- (Önizleme) Microsoft Sentinel Kullanıcı ve Varlık Davranış Analizi (UEBA) içeren ortamlar şunları görebilir:
- Kullanıcının son 30 gündeki ilk üç UEBA anomalisi.
- Önceden oluşturulmuş gelişmiş tehdit avcılığı sorgularını başlatma ve Microsoft Sentinel olayları sekmesinde kullanıcıyla ilgili tüm anormal davranışları görüntüleme bağlantıları.
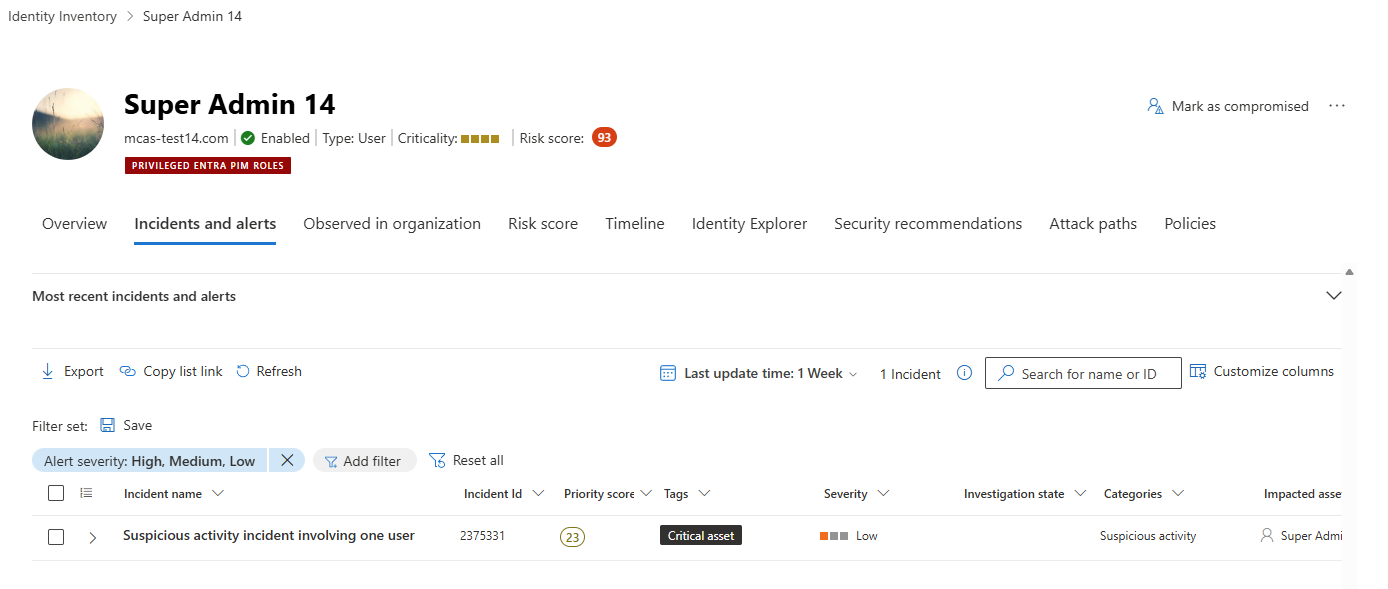
Olaylar ve uyarılar sekmesi
Olaylar ve uyarılar sekmesi, kimliği içeren tüm uyarıları ve olayları desteklenen saklama penceresinde listeler. Belirli bir öğenin ayrıntılı açıklaması için olaylar sayfasına veya uyarılar sayfasına bakın.
Kuruluş sekmesinde gözlemlenenler
Kuruluşta gözlemlenen sekmesi, kimliğin ortamda nerede ve nasıl göründüğünü gösterir ve analistlerin patlama yarıçapını ve olası yanal hareketi anlamasına yardımcı olur.
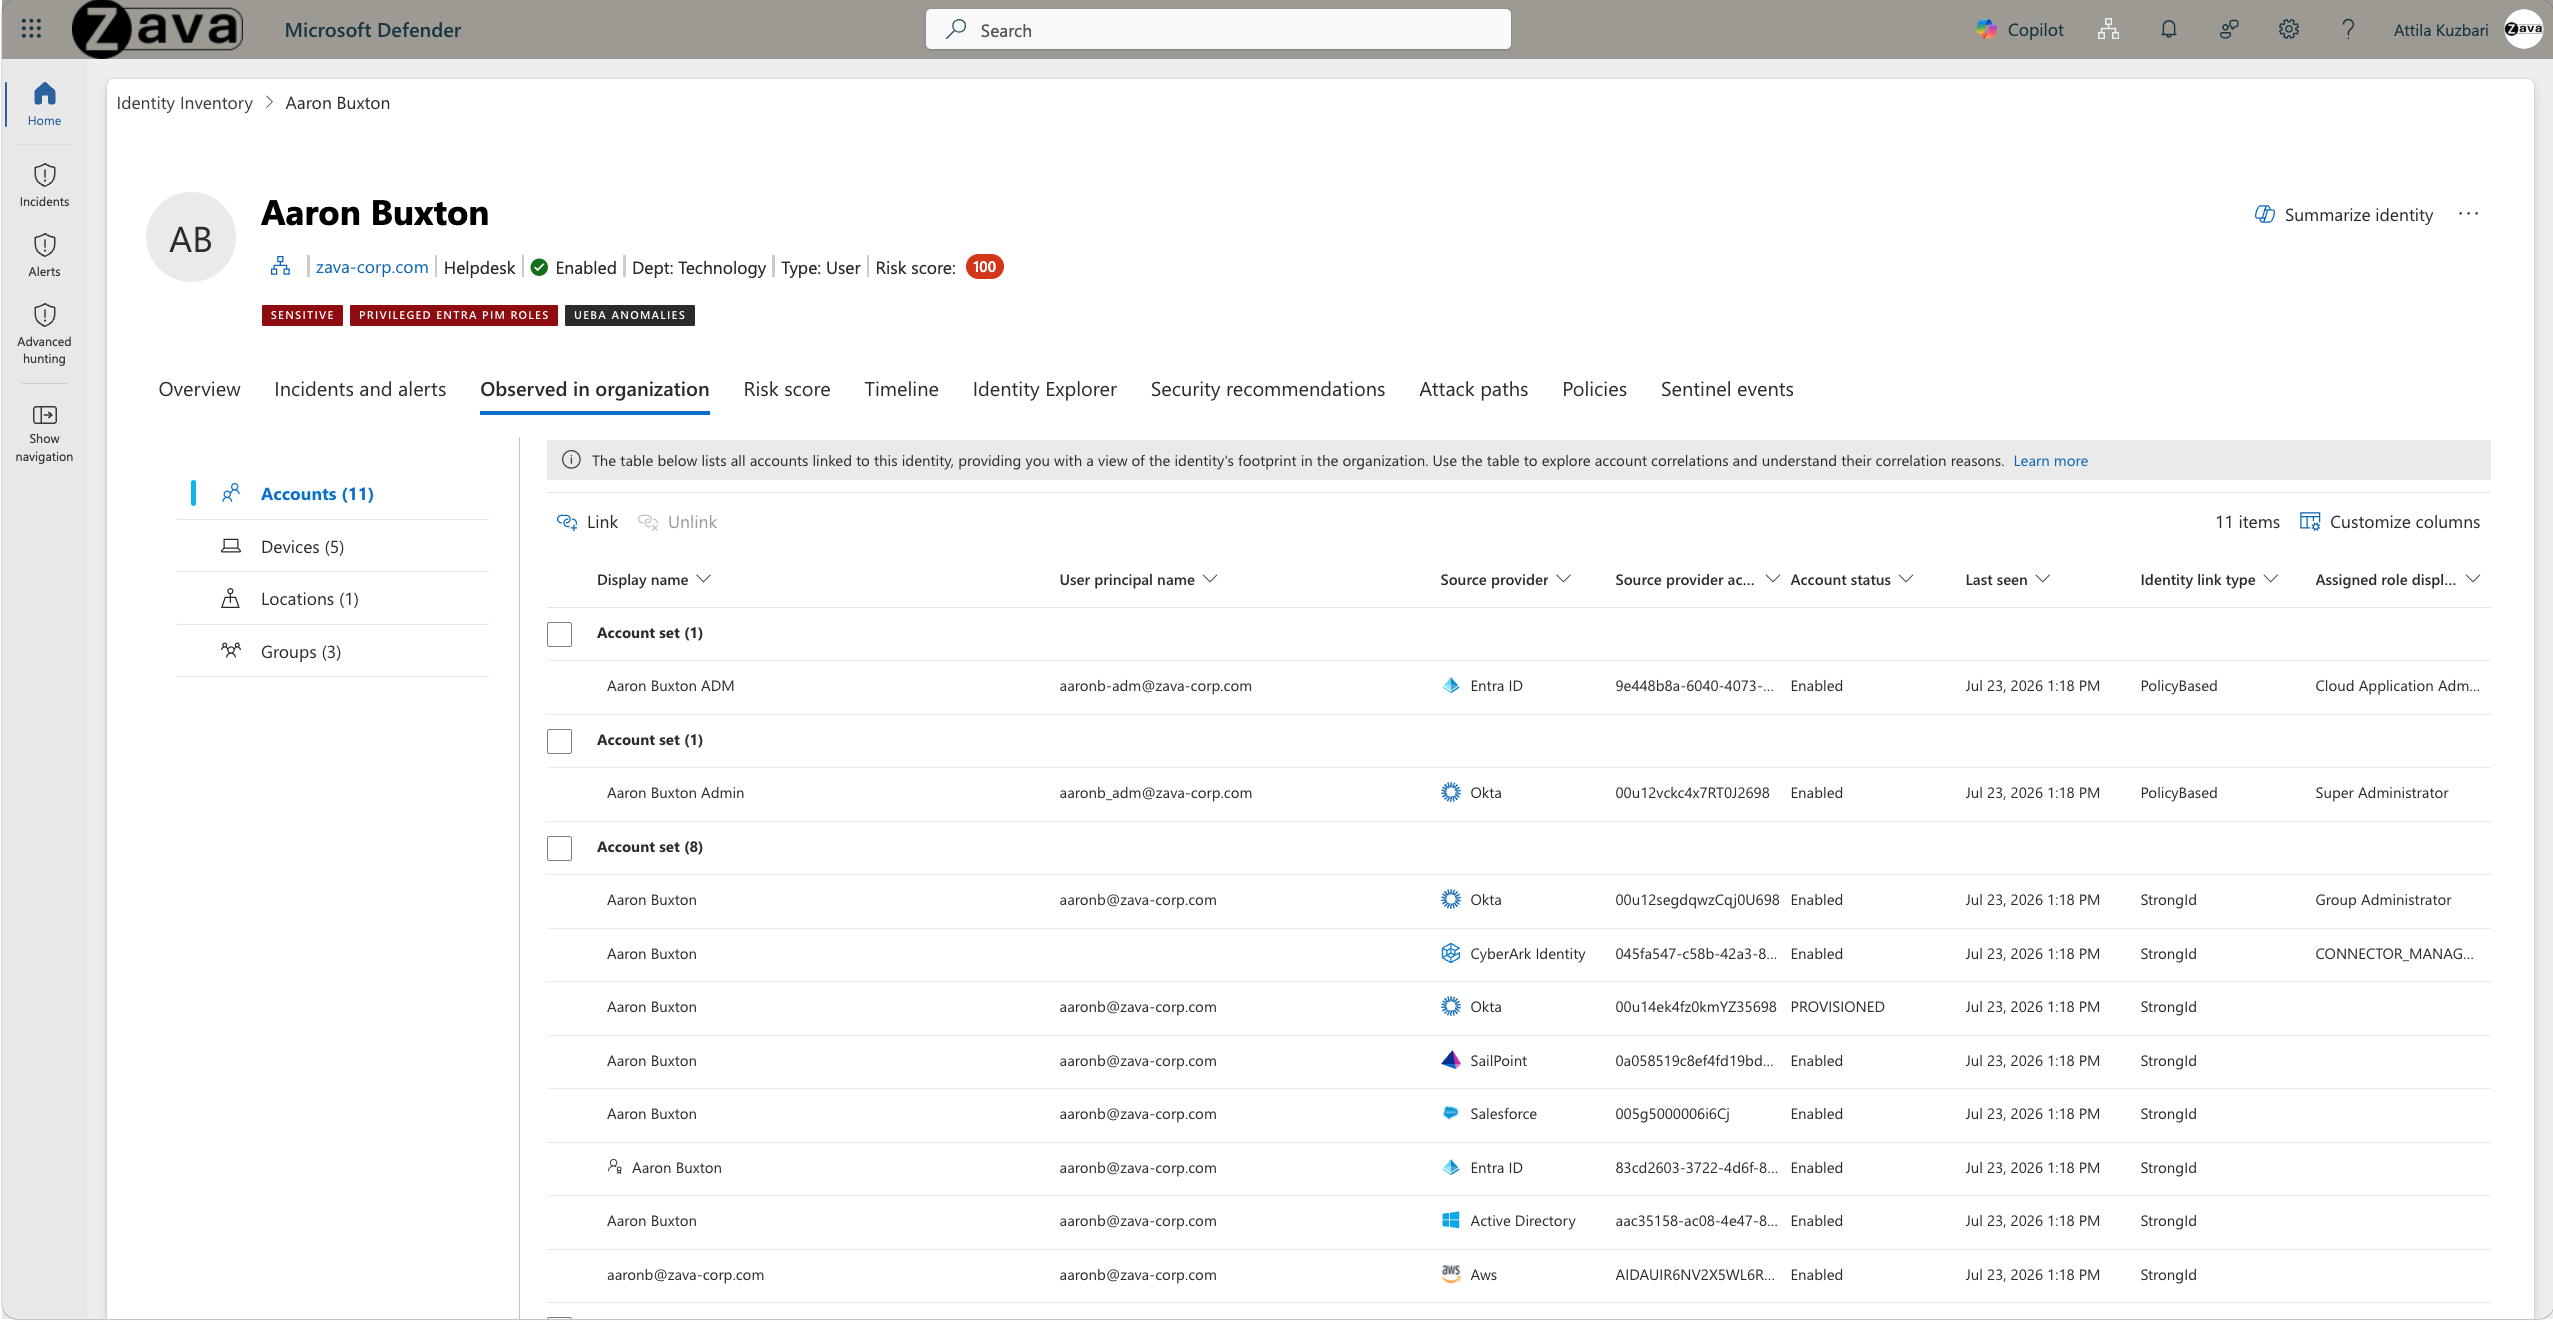
Bu sekme şunları içerebilir:
| Bölüm | Açıklama |
|---|---|
| Hesaplar | Kimlik sistemleri genelinde kimlikle ilişkilendirilen tüm hesaplar; buna otomatik ve manuel olarak eşleştirilen hesaplar da dahildir. Analistler diğer ilgili hesapları el ile bağlayabilir. Hangi hesabın birincil hesap olduğunu gösteren bir gösterge. |
| Aygıtları | Kimliğin oturum açtığı cihazlar. Bu genellikle size son etkinlikleri gösterir, |
| Konumlar | Oturum açma işlemleri için gözlemlenen konumlar |
| Gruplar | Kimlikle ilişkilendirilmiş gruplar (varsa) |
Birincil hesaplar
Her kimlik, farklı kimlik sağlayıcılarından birden çok ilişkili hesap içerebilir. Microsoft Defender bir hesabı birincil hesap olarak tanımlar ve görünen ad ve iş unvanı gibi kimlik düzeyi alanlar için bu hesabın profil değerlerini kullanır.
Microsoft Defender, birincil hesabı belirlemek için iç bağıntı mantığını kullanır.
Hesaplar tablosunda ana hesap, hesabın görünüm adının yanında yer alan birincil hesap simgesiyle tanımlanır.
Risk puanı sekmesi
Risk puanı sekmesi, uyarı etkinliğini rol atamaları ve duyarlılık sınıflandırması gibi kimlik öznitelikleriyle birleştirerek kimliğin risk düzeyini özetler. Bir kimliğin risk puanını anlamak, katkıda bulunan faktörleri belirlemek ve araştırmanın önceliğini belirlemek için bu sekmeyi kullanın.
| Bölüm | Açıklama |
|---|---|
| Risk Özeti | Görüntü -ler:
|
| Uzlaşma Olasılığı | Her hesap kümesi için olasılık ve ciddiyet düzeyini gösterir ve uyarıları MITRE ATT&CK saldırı zinciri aşamasına göre dağıtır (örneğin, İlk Erişim, Kalıcılık ve Ayrıcalık Yükseltme). |
| İhlalin Etkisi | Kimliğin kritiklik düzeyine, sınıflandırmaya (örneğin, Genel Yönetici) ve Microsoft Entra Privileged Identity Management (PIM) rol atamalarına göre olası etki düzeyini gösterir. |
| Risk Eğilimi | Risk puanının yapılandırılabilir bir zaman aralığında (örneğin, 30 gün) nasıl değiştiğini gösteren çizgi grafik. Etkinlik zaman çizelgesinin tamamını görüntülemek için Zaman çizelgesine git'i seçin. |
| İhlal Olasılığı Ayrıntıları | Filtrelenebilir bir uyarı tablosuyla MITRE ATT&CK kategorileri arasında uyarı dağılımını gösteren çubuk grafik. Çözümlenmemiş uyarılara odaklanmak için Yalnızca etkin uyarılar geçiş düğmesini kullanın. Hesap kümesine, duruma veya sonlandırma zinciri aşamasına göre filtreleyin. |
Güvenli Onay eylemi artık hem kimlik risk puanı hem de Microsoft Entra risk seviyesi için Risk Sıfırlamayı içeriyor. Daha fazla bilgi için Kimlik için Microsoft Defender’deki düzeltme eylemleri bölümüne bakın.
Not
Kimlik için Microsoft Defender’deki kimlik riski, SOC’nin önceliklendirme yapabilmesini sağlamak için otomatik azaltma mantığını kullanır. Yeni risk faktörleri algılanmazsa kimlik risk puanı zaman içinde azalır. Microsoft Entra ID kendi risk düzeyini bağımsız olarak korur ve çürüme uygulamaz. Sonuç olarak, Entra risk güncelleştirme süresi 30 günden eski olduğunda karşılık gelen kimlik risk puanı olmayan bir Entra risk düzeyi görebilirsiniz.
Zaman Çizelgesi sekmesi
Zaman Çizelgesi sekmesi, ortamınızdaki kimlikle ilişkili etkinlik ve uyarıların kronolojik, kimlik odaklı bir görünümünü sunar: şirket içi Active Directory, Microsoft Entra ID, IAM ve diğer kimlik sağlayıcıları, SaaS uygulamaları, bulut ve uç noktalar. Kimlik için Microsoft Defender, Uç Nokta için Microsoft Defender, Microsoft Defender for Cloud Apps gibi entegre Microsoft güvenlik ürünlerinden verileri toplar ve Microsoft Sentinel.
Zaman çizelgesi, giriş işlemleri, denetim olayları, risk sinyalleri, uygulanan kontroller ve Koşullu Erişim değerlendirmelerini tüm iş yükü faaliyetleriyle birlikte bir araya getirir; böylece bir soruşturma sırasında etkinlik dizilerini yeniden oluşturabilir ve olayları ilişkilendirebilirsiniz. Etkinlik kimlik düzeyinde ilişkilendirildiği için, zaman çizelgesi kimliğin aktör veya hedef olduğu olayları içerir. Elle ve poliçe tabanlı (özel) ilişkilendirilmiş hesaplar dahil olmak üzere, kimliğe bağlı tüm hesapları kapsar. Tekrarlanan olaylar kaldırılır, böylece aynı etkinlik iki kez gösterilmez; örneğin, hem Entra ID'de hem de bulut uygulama verilerinde bir giriş göründüğünde, zaman çizelgesi Entra ID kaynağını tercih eder.
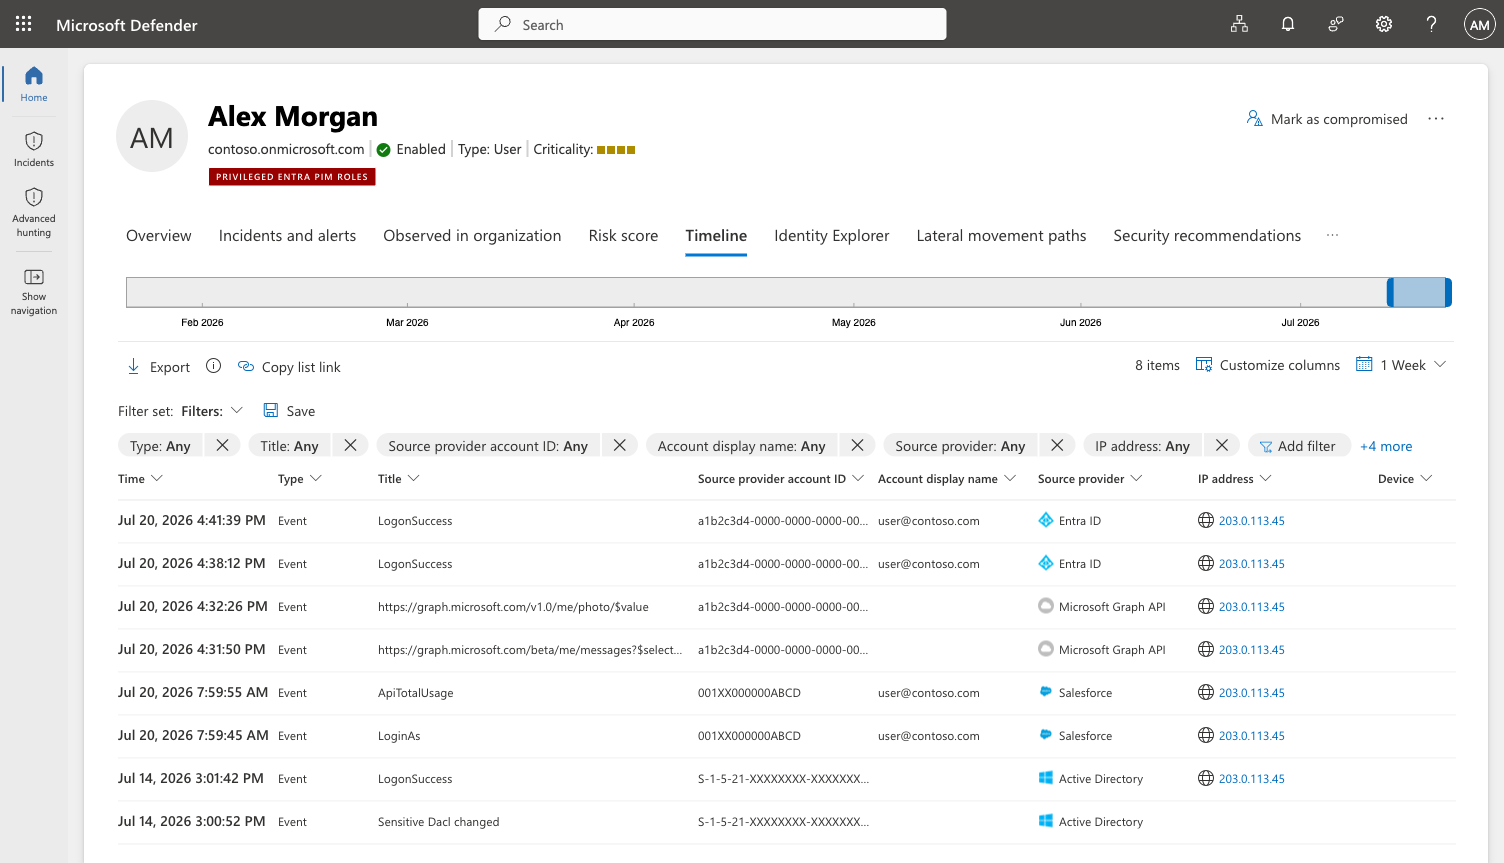
Zaman çizelgesinde görünen etkinlik türleri
Zaman çizelgesinde aşağıdaki veri türleri kullanılabilir:
- Bir kullanıcının etkilenen uyarıları
- Microsoft Entra girişleri ve Microsoft Graph etkinlik (denetim) olayları dahil olmak üzere Active Directory ve Microsoft Entra ID faaliyetleri
- Microsoft Entra ID risk sinyalleri ve Koşullu Erişim değerlendirme sonuçları, inline gösteriliyor
- Bulut uygulamaları olayları
- Cihaz oturum açma olayları
- Dizin hizmetleri değişiklikleri
- Özel (manuel veya politika bazlı) ilişkili hesaplarla ilişkili faaliyetler
Zaman çizelgesine toplanmış tablolar
Zaman çizelgesi, birden fazla gelişmiş av masasından yararlanır ve bunları tek bir şemaya normalleştirir. Kimlik zaman çizelgesi oluşturmak için aşağıdaki tablolar kullanılır:
- AlertInfo
- IdentityLogonEvents
- IdentityQueryEvents
- IdentityDirectoryEvents
- CloudAppEvents
- DeviceLogonEvents
- EntraIdSignInEvents
- GraphApiAuditEvents
Zaman çizelgesi şeması
Zaman çizelgesi, farklı kaynak tablolardaki olayları birleşik bir şema haline getirir. Bazı sütunlar varsayılan olarak gösterilir; diğerleri ise Özelleştir sütunlarından eklenebilir. Aşağıdaki sütunlar kullanılabilir:
Not
Bir alan, ancak o olayın kaynak tablosunda varsa doldurulur. Kaynak tablo bir sütun için değer sağlamıyorsa, o sütun olay için boş olur.
| Köşe yazısı | Türü | Varsayılan olarak gösteriliyor | Varsayılan olarak filtrelenebilir |
|---|---|---|---|
| Time | Tarih Saat | Yes | Yes |
| Türü | Enum (Olay veya Uyarı) | Yes | Yes |
| Başlık | String | Yes | Yes |
| Kaynak sağlayıcı hesap kimliği | String | Yes | Yes |
| Hesap görünen adı | String | Yes | Yes |
| Kaynak sağlayıcı | String | Yes | Yes |
| IP Adresi | String | Yes | Yes |
| Cihaz | String | Yes | Yes |
| Risk/Şiddet | String | Yes | Yes |
| Yer | String | Yes | Yes |
| Koşullu Erişim ilkeleri | Dynamic | Yes | Hayır |
| Kaynak tablo | String | Yes | Hayır |
| Sentinel çalışma alanı | String | Hayır | Hayır |
| Target | Dynamic | Hayır | Filtrelenemez |
| Oturum Kimliği | String | Hayır | Hayır |
| Benzersiz belirteç tanımlayıcısı | String | Hayır | Hayır |
| Ek bilgiler | Dynamic | Hayır | Filtrelenemez |
| ReportId | String | Hayır | Hayır |
Etkinlik detayları paneli
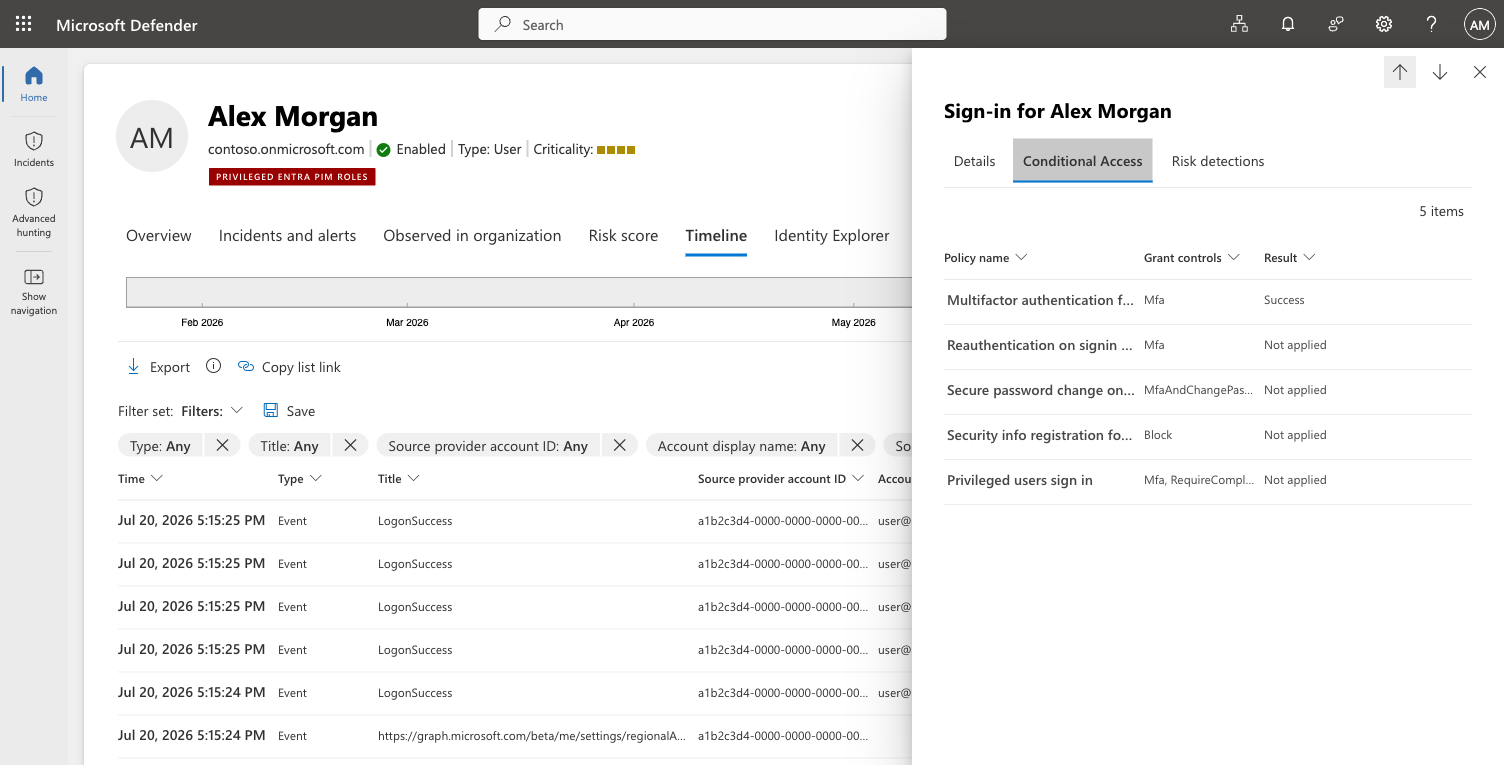
Zaman çizelgesinde bir olay seçin ve etkinlik detaylarının olduğu yan paneli açın. Panel bilgileri sekmelere düzenler. Microsoft Entra ID giriş olayları için, panelde giriş sırasında değerlendirilen Koşullu Erişim politikalarını, her politikanın adı, izin kontrolleri ve sonuç (örneğin, Başarı, Uygulanmadı veya Engelleme) gösteren bir Koşullu Erişim sekmesi bulunur. Bu değerlendirme sonuçlarının gözden geçirilmesi, analistlerin soruşturma sırasında hangi kontrollerin uygulandığını anlamalarına yardımcı olur.
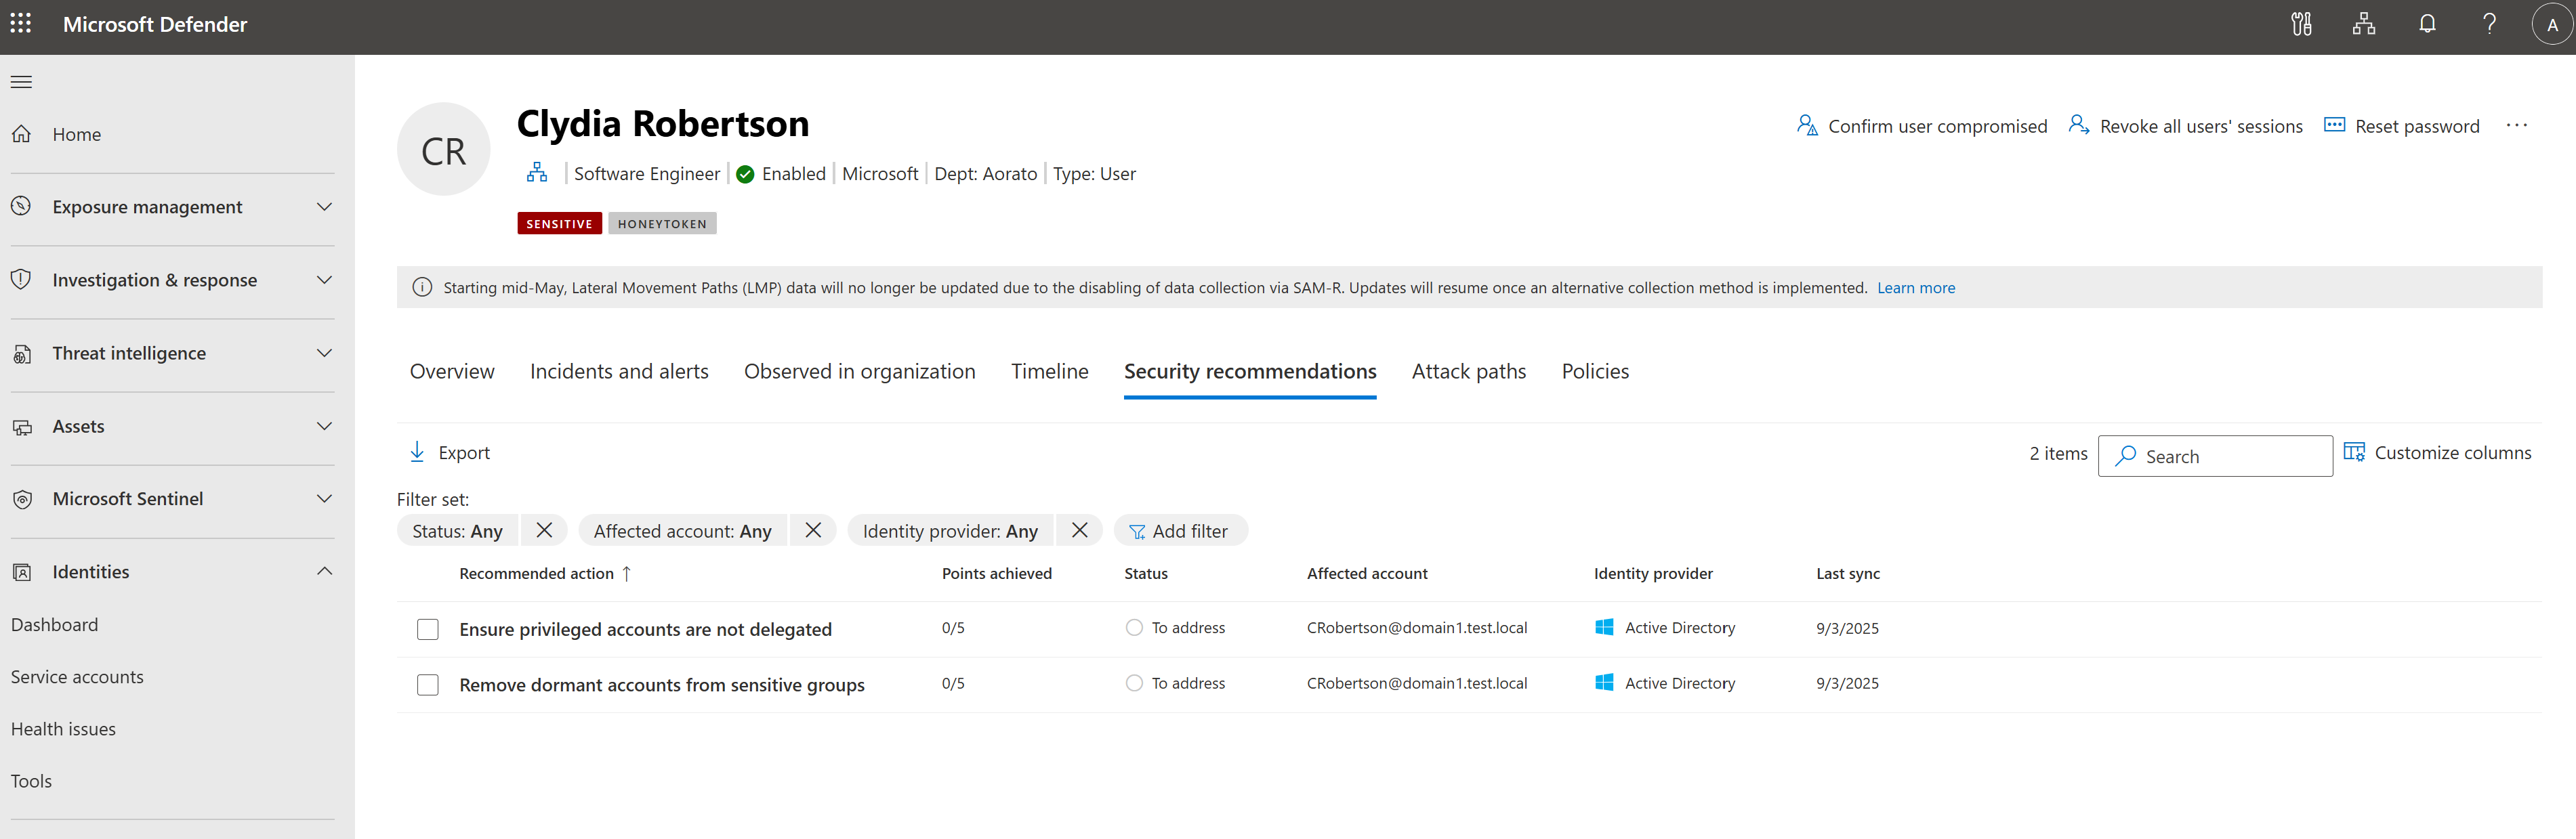
Güvenlik önerileri sekmesi
Güvenlik önerileri sekmesi, Kimlik Güvenliği Duruş Yönetimi (ISPM) aracılığıyla tanımlanan kimlikle ilgili duruş değerlendirmelerini görüntüler. Bu öneriler, kimliğe ait hesaplardaki hatalı yapılandırmaları veya riskli ayarları vurgular; bir önerinin seçilmesi, düzeltme yönergelerini görmek için Microsoft Güvenlik Puanı'da ayrıntılarını açar.
Saldırı yolları sekmesi
Saldırı yolları sekmesi, kimliği içeren veya buna yol açan olası yanal hareket yollarını görselleştirir. Bu içgörüler, güvenlik ekiplerinin sömürülebilir ilişkileri anlamasına ve kimlik tabanlı saldırı yüzeyini azaltmaya yardımcı olur.
İlkeler sekmesi
İlkeler sekmesi, kimliğin özniteliklerine, rollerine ve gözlemlenen etkinliğine bağlı olarak onunla ilişkili güvenlik ilkelerini görüntüler.
Bu görünüm, kimliğe hangi ilkelerin uygulandığını ve bunların erişimi veya risk değerlendirmesini nasıl etkilediğini göstererek araştırma bağlamı sağlar. İlkeler başka bir yerde yönetilir; bu sekme analistlerin ilke zorlamasını oturum açma işlemleri, uyarılar ve araştırma bulgularıyla ilişkilendirmelerine yardımcı olur.
Kimlik Gezgini sekmesi (Önizleme)
Not
Kimlik Gezgini sekmesi bir Microsoft Sentinel Veri Gölü lisansı gerektirir.
Kimlik Gezgini sekmesi, kimlik saldırı yollarını ve maruz kalma senaryolarını etkileşimli grafikler olarak görselleştirmek için avcılık grafını kullanır. Graf, mevcut kimlikle önceden doldurulduğundan, kimliğin ortamınızdaki diğer varlıklarla nasıl ilişkili olduğunu hemen görebilirsiniz.
Yanal taşıma yollarını, ayrıcalık yükseltme yollarını ve kimlikle ilişkili kimlik bilgisi erişim risklerini bulmak için Kimlik Gezgini'ni kullanın.
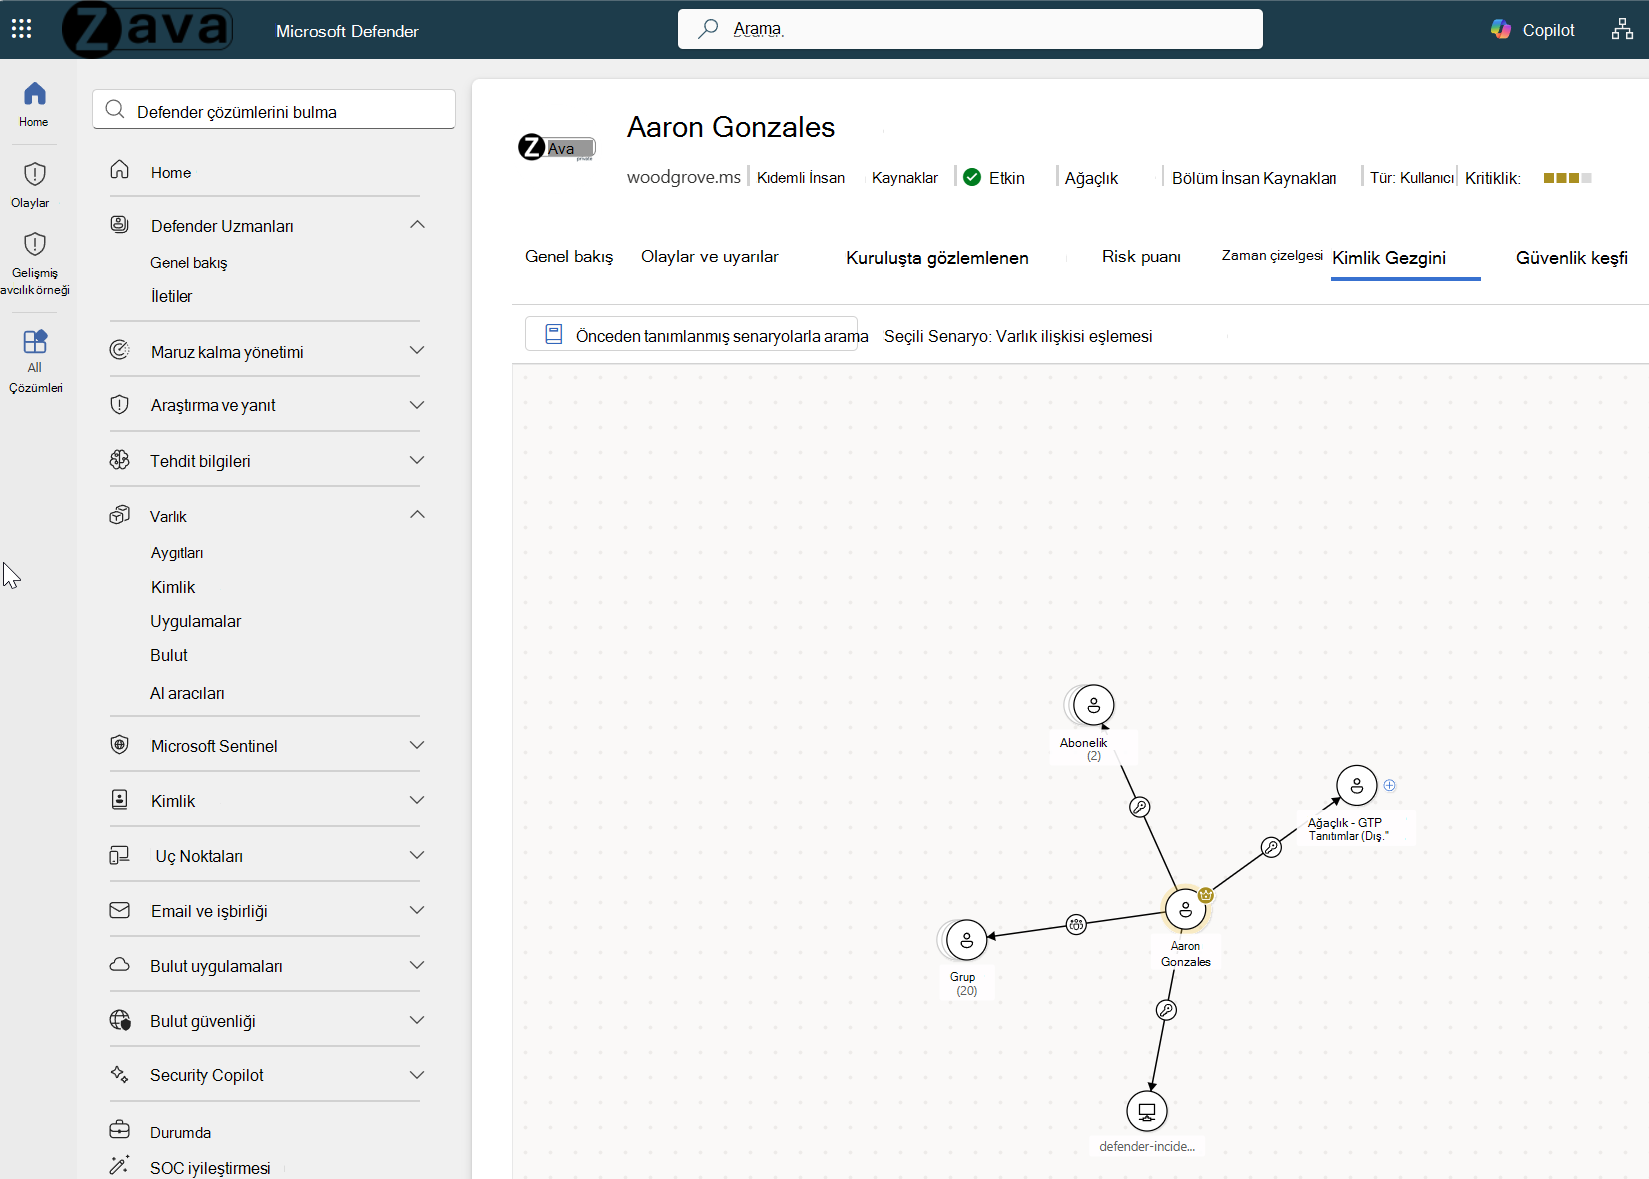
Önceden tanımlanmış senaryolarla arama
Kimliğe odaklanan sorguları çalıştırmak için Önceden tanımlı senaryolarla ara seçeneğini belirleyin. Her senaryo bir veya daha fazla MITRE ATT&CK tekniğine eşlenir ve belirli bir kimlik riski türüne odaklanır.
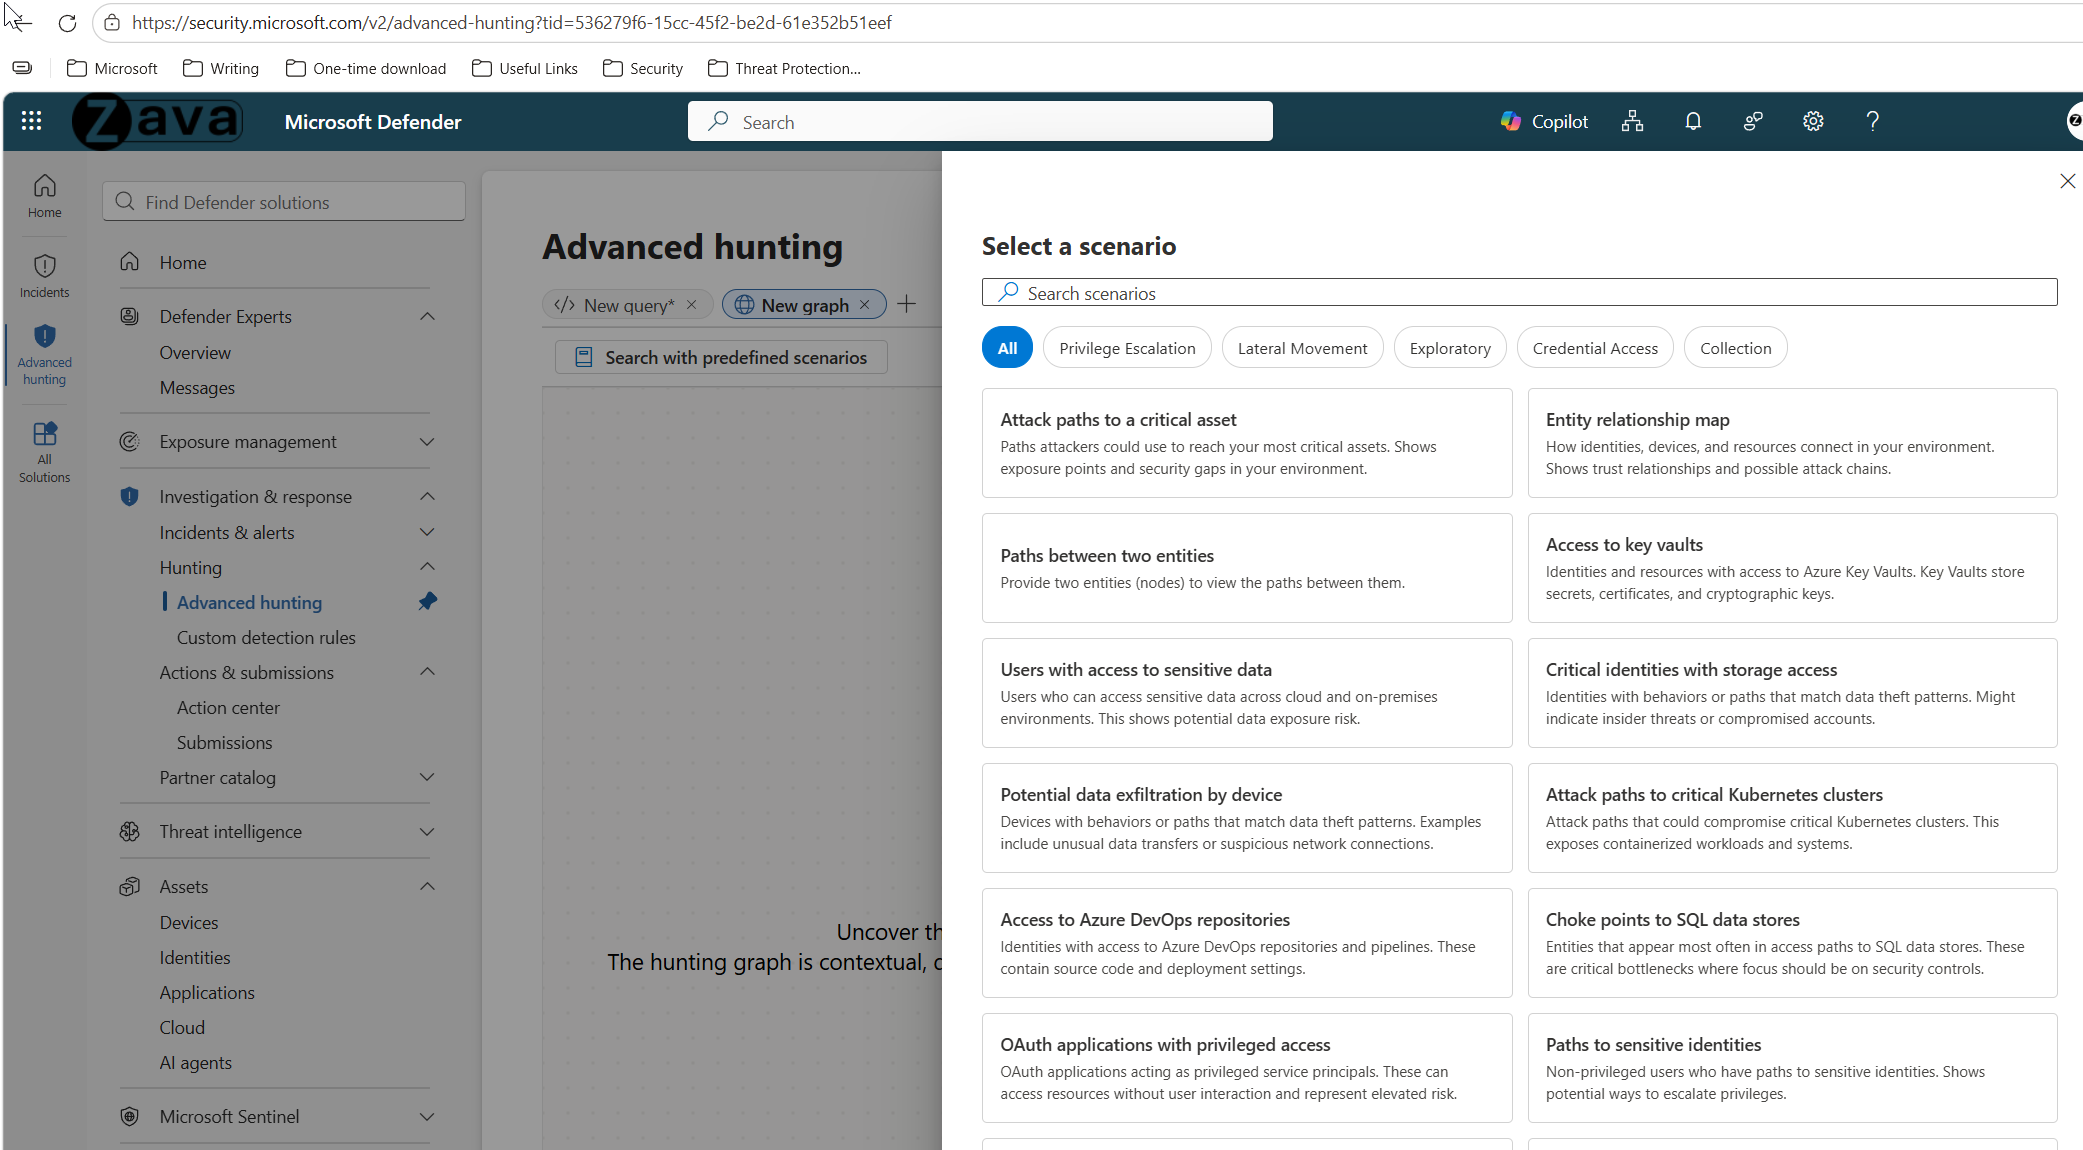
Aşağıdaki tabloda, Kimlik Gezgini'nde kullanılabilen önceden tanımlanmış kimlik senaryoları açıklanmaktadır.
| Senaryo | Açıklama | MITRE Tekniği |
|---|---|---|
| OAuth uygulamasında izinlere sahip, Entra ile eşitlenen kullanıcılar; ayrıcalıklı bir Hizmet Asıl Öğesi olarak kimlik doğrulamaya olanak tanır | Kullanıcı etkileşimi olmadan kaynaklara erişebilen ayrıcalıklı hizmet sorumluları olarak davranan OAuth uygulamaları. | Ayrıcalık Yükseltme, Yanal Hareket |
| Ayrıcalıklı olmayan kullanıcıların hassas kullanıcıya veya gruba (Şirket İçi/Bulut) erişim sağlayan bir yolu vardır | Hassas kimliklere erişim yolları bulunan ve potansiyel ayrıcalık yükseltmesine işaret eden ayrıcalıklı olmayan kullanıcılar. | Ayrıcalık Yükseltme, Yanal Hareket |
| Kritik cihaza RDP erişimi olan hizmet hesapları | Kritik cihazlara RDP aracılığıyla uzaktan erişebilen hizmet hesapları, tehlikeye atılırsa kalıcı erişim riskleri oluşturur. | Yanal Hareket |
| Kritik bir varlığa giden yola sahip Kerberoastable kullanıcıları | Kritik varlıklara yönelik saldırı yolları olan Kerberoastable kullanıcıları, ayrıcalık yükseltmesine yol açabilecek çevrimdışı parola saldırılarına izin verir. | Yetki Yükseltme, Kimlik Bilgilerine Erişim |
| Bulut kaynaklarına doğrudan erişim izinlerine sahip eşitlenmiş Entra kullanıcıları | Birden çok bulut kaynağında hibrit izinlere sahip, güvenlik sınırlarını aşan ve en az ayrıcalık ilkesini ihlal eden Microsoft Entra kullanıcıları | Yanal Hareket |
| Bulut kaynaklarına doğrudan izinlere sahip dış Entra kullanıcıları | Bulut kaynaklarına doğrudan erişimi olan dış kimlikler, üçüncü taraf riskini ve olası verilerin açığa çıkışlarını temsil eder. | Yanal Hareket |
| AD etki alanını ele geçirme yolu bulunan ayrıcalıksız kullanıcılar (DCSync) | DCSync aracılığıyla tam Active Directory etki alanı güvenliğinin aşılmasına olanak tanıyan yollara sahip ayrıcalıklı olmayan kullanıcılar. | Yetki Yükseltme, Kimlik Bilgilerine Erişim |
| Domain Admins grubuna ulaşabilen ayrıcalıklı olmayan kullanıcılar (<5 atlama) | Domain Admins grubuna beşten az adımda ulaşabilen ayrıcalıklı olmayan kullanıcılar. | Ayrıcalık Yükseltme, Yanal Hareket |
| Kritik bir varlığa erişim yolu bulunan ASREPRoastable kullanıcılar | AS-REP saldırısına açık, kritik varlıklara erişim yolları bulunan ve çevrimdışı parola kırma saldırılarıyla hedef alınabilen hesaplar. | Yetki Yükseltme, Kimlik Bilgilerine Erişim |
| Birden çok cihazda kullanıma sunulan ayrıcalıklı olmayan kullanıcı hesabı, kritik varlıklar (Şirket İçi/Bulut) için RDP oturum açma izinlerine sahiptir | RDP üzerinden kritik varlıklara uzaktan erişebilen, birden fazla cihazda bulunan ayrıcalıksız kullanıcılar. | Kimlik Bilgilerine Erişim |
Avcılık grafiği ve özellikleri hakkında daha fazla bilgi için bkz. Tehdit avcılığı grafını kullanarak tehditleri avlama.
Microsoft Sentinel olaylar sekmesi
Microsoft Sentinel Defender portalına bağlandığında, bu sekme kimlik için Microsoft Sentinel bir zaman çizelgesi gösterir. Zaman çizelgesi, Olaylar ve uyarılar sekmesinde gösterilen uyarılar ve Microsoft Sentinel tarafından oluşturulan uyarılar da dahil olmak üzere kimlikle ilişkili uyarıları içerir. Ayrıca, kimliğe atıfta bulunan yer işaretlenmiş avları, harici veri kaynaklarından gelen etkinlik olaylarını ve Microsoft Sentinel anomali kuralları tarafından tanımlanan olağan dışı davranışları da gösterir.

İçgörüler
İçgörüler bölümünde, analistlerin kimlikleri daha verimli araştırmalarına yardımcı olmak için Microsoft güvenlik araştırmacıları tarafından tanımlanan araştırma sorguları olan varlık içgörüleri gösterilir. Bu içgörüler oturum açma etkinliği, grup değişiklikleri ve anormal davranış gibi önemli güvenlik sinyallerini otomatik olarak vurgular ve sonuçları tablo ve grafik olarak sunar. İçgörüler, Microsoft Entra ID günlükleri ve etkinleştirildiğinde Microsoft Sentinel UEBA dahil olmak üzere Microsoft Sentinel ve ona bağlı veri kaynakları tarafından desteklenmektedir.
İçgörü türleri
Aşağıda gösterilen içgörülerden bazıları yer alır:
- Güvenlik grubu üyeliğine göre eşdüzey kullanıcılar
- Hesaba göre eylemler
- Hesapta eylemler
- Kullanıcı tarafından temizlenen olay günlükleri
- Grup eklemeleri
- Anormal yüksek ofis işlem sayısı
- Kaynak erişimi
- Anormal yüksek Azure oturum açma sonucu sayısı
- UEBA içgörüleri
- Azure abonelikleri için kullanıcı erişim izinleri
- Kullanıcıyla ilgili tehdit göstergeleri
- İzleme listesi içgörüleri (Önizleme)
- Windows oturum açma etkinliği
İçgörüler için veri kaynakları
İçgörüler aşağıdaki veri kaynaklarını temel alır:
- Syslog (Linux)
- SecurityEvent (Windows) - Güvenlik Olayı (Windows)
- DenetimGünlükleri (Microsoft Entra ID)
- SigninLogs (Microsoft Entra ID)
- OfficeActivity (Office 365)
- BehaviorAnalytics (Microsoft Sentinel UEBA)
- Sinyali (Azure İzleyici Aracısı)
- CommonSecurityLog (Microsoft Sentinel)
Gelişmiş avcılıkta içgörüleri keşfedin
İçgörüleri daha fazla keşfetmek için içgörüye eşlik eden bağlantıyı seçin. Bağlantı, içgörü ve ham sonuçları temel alan sorgunun yer aldığı Gelişmiş avcılık sayfasını açar. Araştırmanızı genişletmek için sorguyu değiştirebilir veya sonuçlarda detaya gidebilirsiniz.
