Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Şunlar için geçerlidir:  İş gücü kiracıları (daha fazla bilgi edinin)
Bu makalede, kaynaklarınıza nasıl erişip gerekli onay adımlarını tamamladıkları da dahil olmak üzere konuk kullanıcılar için Microsoft Entra B2B davet kullanım süreci açıklanmaktadır. Davet e-postası göndermeniz veya doğrudan bağlantı sağlamanız fark etmeksizin, kuruluşunuzun gizlilik koşulları ve kullanım koşullarıyla uyumluluğu sağlamak için konuklara güvenli bir oturum açma ve onay süreci boyunca yol gösterilir.
Dizininize konuk kullanıcı eklediğinizde, konuk kullanıcı hesabının başlangıçta PendingAcceptance olarak ayarlanmış bir onay durumu (PowerShell'de görüntülenebilir) vardır. Bu ayar, konuk davetinizi kabul edene ve gizlilik ilkenizi ve kullanım koşullarınızı kabul edene kadar kalır. Bundan sonra, onay durumu Kabul Edildi olarak değişir ve onay sayfaları artık konukta sunulmaz.
Not
Onmicrosoft varsayılan etki alanlarından gelen B2B davet e-postaları Exchange Online gönderme sınırlarına tabidir. Daha fazla bilgi için bkz. E-posta Göndermek için Onmicrosoft Etki Alanı Kullanımını Sınırlama . Daha yüksek sınırlara ihtiyacınız varsa özel bir etki alanına güncelleştirmeyi göz önünde bulundurun. Daha fazla bilgi için bkz: Kiralayıcınıza özel etki alanı adınızı ekleyin.
Ortak bir uç nokta üzerinden kullanım işlemi ve oturum açma
Konuk kullanıcılar artık ortak bir uç nokta (URL) aracılığıyla çok kiracılı veya Microsoft birinci taraf uygulamalarınızda oturum açabilir. Örneğin https://myapps.microsoft.com. Daha önce ortak bir URL, konuk kullanıcıyı kimlik doğrulaması için kaynak kiracınız yerine kendi ev kiracısına yönlendireceğinden kiracıya özgü bir bağlantı gerekiyordu (örneğin https://myapps.microsoft.com/?tenantid=<tenant id>). Artık konuk kullanıcı uygulamanın ortak URL'sine gidebilir, Oturum açma seçeneklerini seçebilir ve ardından Kuruluşa oturum aç'ı seçebilir. Kullanıcı sonra kuruluşunuzun etki alanı adını yazar.

Kullanıcı daha sonra kiracıya özgü uç noktanıza yönlendirilir ve burada e-posta adresiyle oturum açabilir veya yapılandırdığınız bir kimlik sağlayıcısını seçebilir.
Doğrudan bağlantı aracılığıyla geri ödeme işlemi
Davet e-postasına veya uygulamanın ortak URL'sine alternatif olarak, bir konuğunuza uygulamanıza veya portalınıza doğrudan bir bağlantı verin. İlk olarak, Microsoft Entra yönetim merkezi veya powershell aracılığıyla konuk kullanıcıyı dizininize ekleyin. Ardından, doğrudan oturum açma bağlantıları da dahil olmak üzere kullanıcılara uygulama dağıtmak içinözelleştirilebilir yollardan herhangi birini kullanın. Konuk davet e-postası yerine doğrudan bağlantı kullandığında, bağlantı yine de ilk kez onay deneyiminde onlara yol gösterir.
Not
Doğrudan bağlantı kiracıya özgüdür. Başka bir deyişle, paylaşılan uygulamanın bulunduğu kiracınızda konuğun kimliğinin doğrulanabilmesi için bir kiracı kimliği veya doğrulanmış etki alanı içerir. Kiracı bağlamı ile doğrudan bağlantı örnekleri aşağıda verilmiştir:
- Uygulamalar erişim paneli:
https://myapps.microsoft.com/?tenantid=<tenant id> - Doğrulanmış bir etki alanı için uygulamalar erişim paneli:
https://myapps.microsoft.com/<;verified domain> - Microsoft Entra yönetim merkezi:
https://entra.microsoft.com/<tenant id> - Tek tek uygulama: Doğrudan oturum açma bağlantısının nasıl kullanıldığını görün
Doğrudan bağlantı ve davet e-postası kullanma konusunda dikkate almaları gereken bazı noktalar şunlardır:
E-posta diğer adları: Davet edilen e-posta adresinin diğer adını kullanan konuklara e-posta daveti gerekir. (Diğer ad, bir e-posta hesabıyla ilişkilendirilmiş başka bir e-posta adresidir.) Kullanıcının, davet e-postasında belirtilen geri alma URL'sini seçmesi gerekir.
Çakışan kişi nesneleri: Geri kazanım işlemi, bir konuk kullanıcı nesnesi dizindeki bir kişi nesnesiyle çakıştığında oturum açma sorunlarına çözüm sağlar. Mevcut bir kişiyle eşleşen bir e-posta ile konuk eklediğinizde veya davet ettiğiniz her durumda, konuk kullanıcı nesnesinde proxyAddresses özelliği boş bırakılır. Daha önce, Dış Kimlik yalnızca proxyAddresses özelliğini aradı, bu nedenle doğrudan bağlantı kullanım bir eşleşme bulamadığından başarısız oldu. Artık Dış Kimlik ID'si, hem proxyAddresses hem de davet edilen e-posta özelliklerinde arama yapar.
Davet e-postası aracılığıyla tahsil işlemi
Microsoft Entra yönetim merkezini kullanarakdizininize konuk kullanıcı eklediğinizde, konuk için bir davet e-postası gönderilir. Dizininize konuk kullanıcılar eklemek için PowerShell kullanırken davet e-postaları göndermeyi de seçebilirsiniz. Konuğun, e-postadaki bağlantıyı kullandıklarında yaşadığı deneyimin bir açıklaması aşağıdadır.
- Konuk, adına Microsoft Davetleri'nden gelen bir
<primary domain> <invites@<primary domain>.onmicrosoft.com>alır. - Konuk, e-postada Daveti kabul et'i seçer.
- Konuk, dizininizde oturum açmak için kendi kimlik bilgilerini kullanır. Konuğun dizininize bağlanabilen bir hesabı yoksa ve e-posta tek seferlik geçiş kodu (OTP) özelliği etkinleştirilmemişse, konuktan kişisel bir Microsoft hesabı (MSA)oluşturması istenir. Ayrıntılar için davet kullanım akışına bakın.
- Konuk, konuk için onay deneyimi bölümünde açıklanan onay deneyiminde yönlendirilir.
Davet kullanım akışı
Kullanıcı davet e-postadaveti kabul et bağlantısını seçtiğinde, Microsoft Entra ID varsayılan kullanım sırasına göre daveti otomatik olarak kullanır:
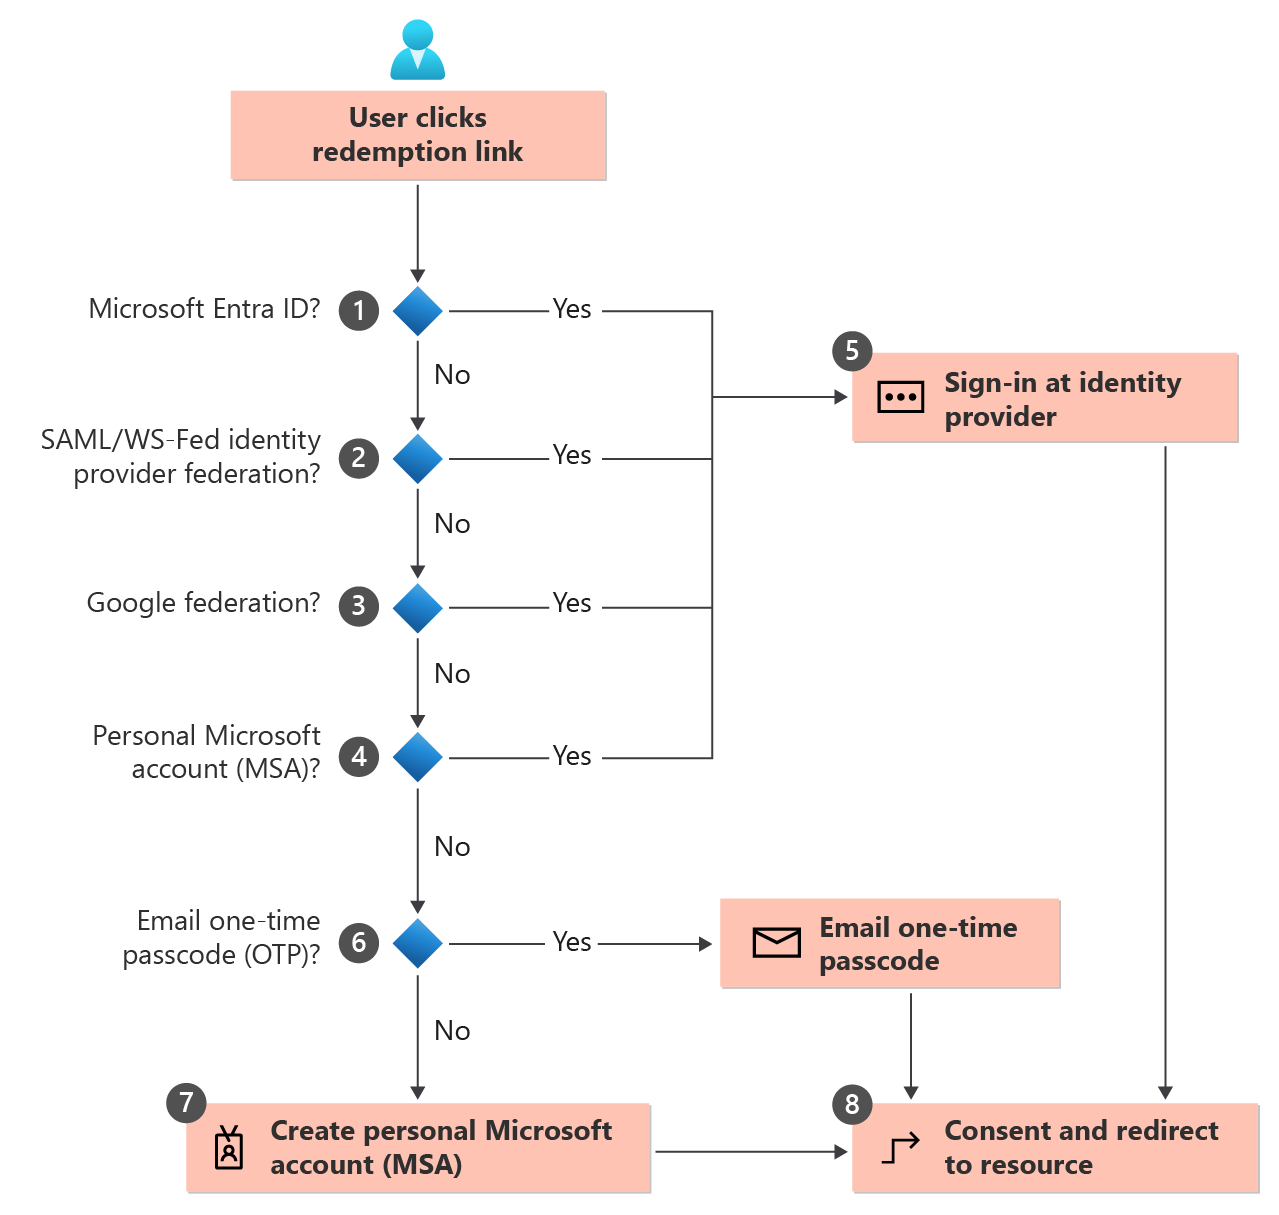
Microsoft Entra Id, kullanıcının yönetilen bir Microsoft Entra kiracısında zaten var olup olmadığını belirlemek için kullanıcı tabanlı bulma gerçekleştirir. (Yönetilmeyen Microsoft Entra hesapları kullanım akışı için kullanılamaz.) Kullanıcının kullanıcı asıl adı (UPN) hem mevcut bir Microsoft Entra hesabı hem de kişisel bir MSA ile eşleşiyorsa, kullanıcıdan hangi hesapla kullanmak istediğini seçmesi istenir.
Yönetici SAML/WS-Fed IdP federasyonuna olanak tanırsa, Microsoft Entra ID kullanıcının etki alanı sonekinin yapılandırılmış bir SAML/WS-Fed kimlik sağlayıcısının etki alanıyla eşleşip eşleşmediğini denetler ve kullanıcıyı önceden yapılandırılmış kimlik sağlayıcısına yönlendirir.
Not
İki Microsoft Entra kiracısı arasındaki doğrudan SAML/WS-Fed federasyonu desteklenen veya önerilen bir yapılandırma değildir. İki Entra kiracısı arasında teknik olarak bir SAML güveni yapılandırılsa bile, Microsoft Entra hala SAML değil yerel Entra-to-Entra B2B işbirliği modelini kullanır.
Yönetici Google federasyonuna olanak tanırsa, Microsoft Entra Id kullanıcının etki alanı soneki gmail.com veya googlemail.com olup olmadığını denetler ve kullanıcıyı Google'a yönlendirir.
Geri alma işlemi, kullanıcının mevcut bir kişisel MSA'sı olup olmadığını denetler. Kullanıcının zaten bir MSA'sı varsa, mevcut MSA'sıyla oturum açar.
Kullanıcının giriş dizini belirlendikten sonra, kullanıcı oturum açmak için ilgili kimlik sağlayıcısına gönderilir.
Giriş dizini bulunamazsa ve konuklar için tek seferlik e-posta geçiş kodu özelliği etkinleştirilirse , davet edilen e-posta aracılığıyla kullanıcıya bir geçiş kodu gönderilir . Kullanıcı bu geçiş kodunu alır ve Microsoft Entra oturum açma sayfasına girer.
Ana dizin bulunmazsa ve konuklar için e-posta tek seferlik geçiş kodu devre dışı bırakılırsa, kullanıcıdan davet edilen e-posta ile bir tüketici Microsoft hesabı (MSA) oluşturması istenir. Microsoft Entra ID, Microsoft Entra ID'de doğrulanmamış etki alanlarında iş e-postalarıyla MSA oluşturmayı destekler.
Doğru kimlik sağlayıcısında kimlik doğrulaması yaptıktan sonra kullanıcı, onay deneyimini tamamlamak için Microsoft Entra Id'ye yönlendirilir.
Yapılandırılabilir ödül kullanımı
Yapılandırılabilir tahsil, davetiyelerinizi kullandıklarında konuklara sunulan kimlik sağlayıcıların sırasını özelleştirmenize olanak tanır. Bir konuk Daveti kabul et bağlantısını seçtiğinde, Microsoft Entra ID daveti varsayılan sıraya göre otomatik olarak kullanır. Kiracılar arası erişim ayarlarınızdaki kimlik sağlayıcısı kullanım sırasını değiştirerek bu sırayı geçersiz kılın.
Konuk için onay deneyimi
Konuk, iş ortağı kuruluştaki bir kaynakta ilk kez oturum açtığında aşağıdaki onay deneyimini görür. Konuk bu onay sayfalarını yalnızca oturum açtıktan sonra görür ve kullanıcı bunları zaten kabul ettiyse hiç görüntülenmez.
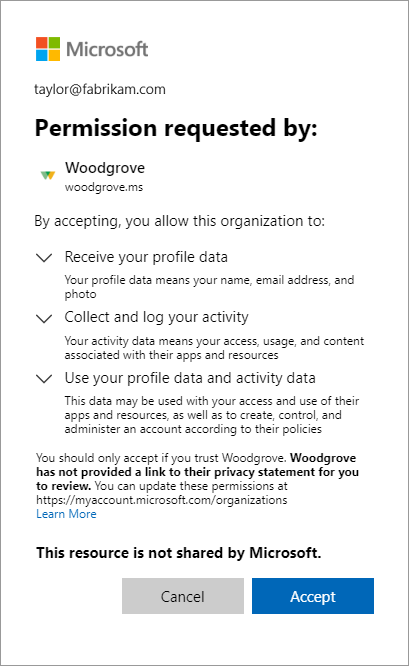
Konuk, davet eden kuruluşun gizlilik bildirimini açıklayan İzinleri gözden geçir sayfasını gözden geçirir. Devam etmek için, kullanıcının davet eden kuruluşun gizlilik ilkelerine uygun olarak bilgilerinin kullanımını kabul etmesi gerekir.
Bu onay istemini kabul ederek hesabınızın belirli öğelerinin paylaşıldığını kabul etmiş olursunuz. Bu öğeler adınız, fotoğrafınız ve e-posta adresinizin yanı sıra diğer kuruluşun hesabınızı daha iyi yönetmek ve kuruluşlar arası deneyiminizi geliştirmek için kullanabileceği dizin tanımlayıcılarını içerir.
Not
Kiracı yöneticisi olarak kuruluşunuzun gizlilik bildirimine nasıl bağlanabileceğiniz hakkında bilgi için bkz . Nasıl yapılır: Microsoft Entra Id'de kuruluşunuzun gizlilik bilgilerini ekleme.
Kullanım koşulları yapılandırıldıysa konuk açılır ve kullanım koşullarını gözden geçirip Kabul Et'i seçer.

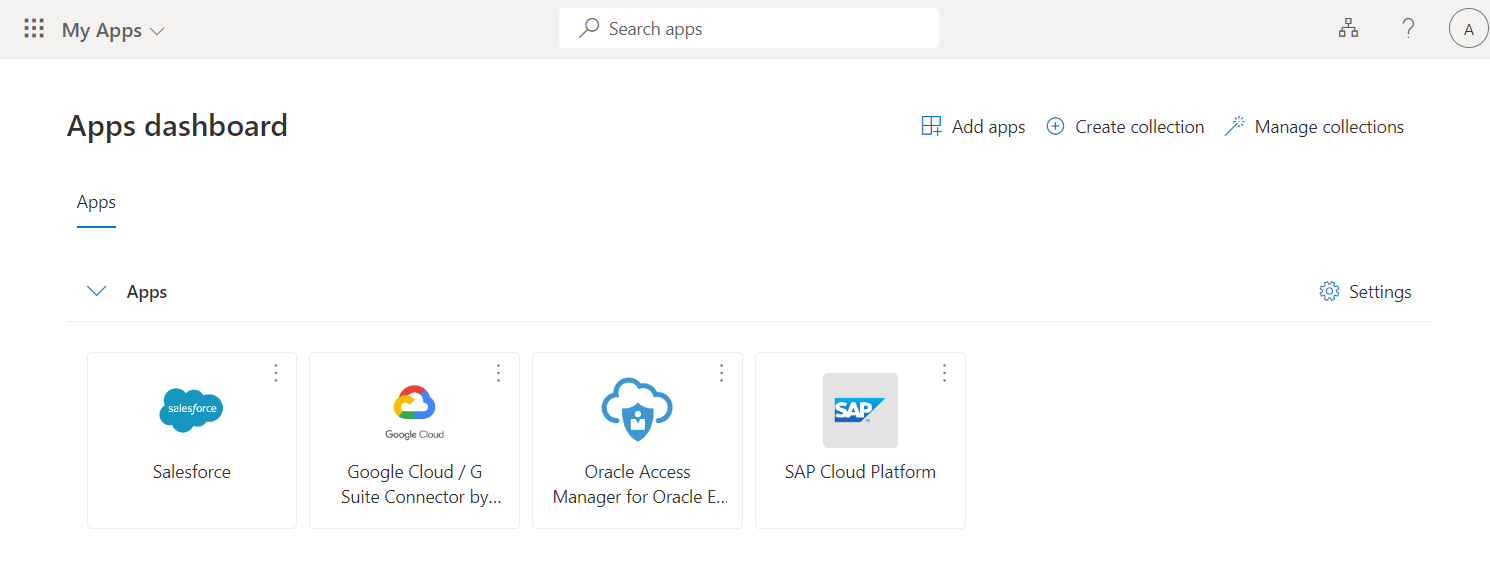
Aksi belirtilmediği sürece konuk, konuğun erişebileceği uygulamaları listeleyen Uygulamalar erişim paneline yönlendirilir.
Dizininizde konuğun Davet kabul edilen değeri Evet olarak değişir. MSA oluşturulduysa, konuğun Kaynağı Microsoft Hesabı'nı gösterir. Konuk kullanıcı hesabı özellikleri hakkında daha fazla bilgi için bkz . Microsoft Entra B2B işbirliği kullanıcısının özellikleri. Bir uygulamaya erişirken yönetici onayı gerektiren bir hata görürseniz, uygulamalara yönetici onayı verme bölümüne bakın.
Otomatik itfa işlemi ayarı
Başka bir kiracıya B2B işbirliği amacıyla kullanıcıları eklerken onay istemini kabul etmelerine gerek kalmaması için davetleri otomatik olarak düzenlemek isteyebilirsiniz. Bu ayarı yapılandırdığınızda, B2B işbirliği kullanıcısı herhangi bir işlem gerektirmeyen bir bildirim e-postası alır. Kullanıcılar bildirim e-postasını doğrudan alır ve e-postayı almadan önce kiracıya erişmeleri gerekmez.
Davetiyeleri otomatik olarak kullanma hakkında bilgi için Kiracılar Arası Erişime Genel Bakış ve B2B işbirliği için Kiracılar Arası Erişim Ayarlarını Yapılandırma konularına bakın.
Ek bilgiler
12 Temmuz 2021'den itibaren, Microsoft Entra B2B müşterileri özel veya iş kolu uygulamaları için self servis kaydolma ile kullanılmak üzere yeni Google tümleştirmeleri ayarlarsa, kimlik doğrulamaları sistem web görünümlerine taşınana kadar Google kimlikleriyle kimlik doğrulaması çalışmaz. Ayrıntılar için bkz. Google web-view oturum açmanın kullanımdan kaldırılması.
Google, 30 Eylül 2021'den itibaren tümleşik web görünümü oturum açma desteğini kullanımdan kaldırıyor. Uygulamalarınız ekli web görünümüyle kullanıcıların kimliğini doğrularsa ve dış kullanıcı davetleri veya self servis kaydolma için Azure AD B2C veya Microsoft Entra B2B ile Google federasyonu kullanıyorsanız, Google Gmail kullanıcıları kimlik doğrulaması yapamaz. Ayrıntılar için bkz. Google web-view oturum açmanın kullanımdan kaldırılması.
Tek seferlik e-posta geçiş kodu özelliği artık tüm yeni kiracılar ve açıkça kapatmadığınız mevcut kiracılar için varsayılan olarak açıktır. Bu özellik kapatıldığında, geri dönüş kimlik doğrulama yöntemi davetlilerin bir Microsoft hesabı oluşturmasını istetmektir.