Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
macOS Platform Çoklu Oturum Açma (PSSO), Microsoft'un Kurumsal SSO eklentisi macOS için Platform Kimlik Bilgileri tarafından desteklenen ve kullanıcıların Microsoft Entra ID kimlik bilgilerini kullanarak Mac cihazlarda oturum açmasını sağlayan yeni bir özelliktir. Bu özellik, kullanıcılar için oturum açma işlemini basitleştirerek ve hatırlamaları gereken parola sayısını azaltarak yöneticilere avantajlar sağlar. Ayrıca kullanıcıların akıllı kart veya donanıma bağlı bir anahtarla Microsoft Entra ID ile kimlik doğrulaması yapmasına da olanak tanır. Bu özellik, iki ayrı parolayı hatırlamak zorunda kalmadan son kullanıcı deneyimini geliştirir ve yöneticilerin yerel hesap parolasını yönetme gereksinimini azaltır.
Son kullanıcı deneyimini belirleyen üç farklı kimlik doğrulama yöntemi vardır;
- macOS için Platform Kimlik Bilgileri: Kimlik doğrulaması için Microsoft Entra Id kullanan uygulamalar arasında SSO için kullanılan güvenli bir kapanım destekli donanıma bağlı şifreleme anahtarı sağlar. Kullanıcının yerel hesap parolası etkilenmez ve Mac'te oturum açmak için gereklidir.
- Akıllı kart: Kullanıcı, harici bir akıllı kart veya akıllı kart uyumlu sabit belirteç (örneğin, Yubikey) kullanarak makinede oturum açar. Cihazın kilidi açıldığında akıllı kart, kimlik doğrulaması için Microsoft Entra Id kullanan uygulamalar arasında SSO vermek üzere Microsoft Entra Id ile birlikte kullanılır.
- Kimlik doğrulama yöntemi olarak parola: Kullanıcının Microsoft Entra Id parolasını yerel hesapla eşitler ve kimlik doğrulaması için Microsoft Entra Id kullanan uygulamalar arasında SSO'ya olanak tanır.
Apple cihazlardaki Microsoft Enterprise SSO eklentisi ile güçlendirilmiş PSSO;
- Kullanıcıların Touch ID kullanarak parolasız çalışmasına izin verir.
- İş İçin Windows Hello teknolojisine dayalı kimlik avına dayanıklı kimlik bilgilerini kullanır.
- Güvenlik anahtarları gereksinimini ortadan kaldırarak müşteri kuruluşlarına para tasarrufu sağlar.
- Güvenli Bölge entegrasyonunu kullanarak Sıfır Güven hedeflerini ilerletir.
Bunu etkinleştirmek için bir yöneticinin PsSO'yı Microsoft Intune veya desteklenen diğer MDM aracılığıyla yapılandırması gerekir. Cihazın nasıl yapılandırıldığına bağlı olarak, son kullanıcı güvenli kapanım, akıllı kart veya parola tabanlı kimlik doğrulama yöntemi aracılığıyla PSSO ile cihazını ayarlayabilir.
Gereksinimler
macOS için Platform SSO dağıtmak için aşağıdaki minimum gereksinimleri karşılamanız gerekir.
- Önerilen en düşük macOS 14 Sonoma sürümü. macOS 13 Ventura desteklense de en iyi deneyim için macOS 14 Sonoma kullanmanızı kesinlikle öneririz.
- Microsoft Authenticator
- Microsoft Intune Şirket Portalı uygulama sürümü 5.2404.0 veya üzeri yüklü. PSSO için kullanıcılar hedeflenmeden önce bu sürüm gereklidir.
- Kullanıcıların cihazları Microsoft Entra Id'ye kaydetmek ve bu kimliğe katmak için yeterli izinlere sahip olması gerekir.
Yapılandırma
Yapılandırma hakkında daha fazla bilgi ve yönergeyi şu makalelerde bulabilirsiniz:
Uyarı
Üçüncü taraf bir MDM kullanarak macOS cihazları için Platform SSO'sunu yapılandırıyorsanız, Platform SSO'nun nasıl yapılandırıldığına ilişkin belirli yönergeler için MDM satıcınız tarafından sağlanan belgelere bakın.
Üçüncü taraf bir MDM çözümünün geliştiricisiyseniz, PSSO'nun MDM çözümünüzle tümleştirilmesi hakkında daha fazla bilgi için macOS Platformu Çoklu Oturum Açma'yı (PSSO) MDM çözümünüzle tümleştirme kılavuzuna bakın.
Dağıtım
Bu makalelerde macOS için Platform SSO'nun nasıl dağıtılacağı hakkında daha fazla bilgi ve yönergeler bulabilirsiniz.
- Kutudan çıkarma deneyimi sırasında bir Mac cihazıyla Microsoft Entra ID'ye katılma
- Şirket Portalı kullanarak Microsoft Entra ID ile Mac cihazına katılma
Parolasız kimlik doğrulaması
Parolalar kötü aktörler için birincil saldırı vektörü. Parolaları tehlikeye atmak için sosyal mühendislik, kimlik avı ve sprey saldırıları kullanırlar. Parolasız kimlik doğrulama stratejisi bu saldırıların riskini azaltır.
Kuruluşunuzda parolasız kimlik doğrulamasını etkinleştirmek için macOS için Platform SSO'sunu nasıl kullanabileceğinizi öğrenin.
- Microsoft Entra Id'de Geçiş Anahtarları (FIDO2) kimlik doğrulama yöntemi
- Microsoft Entra Id'de parolasız kimlik doğrulaması dağıtımı planlama
macOS için Platform Kimlik Bilgileri, WebAuthn sınamalarında (tarayıcı yeniden kimlik doğrulama senaryoları dahil) kullanılmak üzere kimlik avına dayanıklı kimlik bilgileri olarak da kullanılabilir. FIDO ilkenizde önemli kısıtlamalar kullanıyorsanız, izin verilen AAGUID'ler listenize macOS Platformu Kimlik Bilgileri için AAGUID'yi eklemeniz gerekir: 7FD635B3-2EF9-4542-8D9D-164F2C771EFC
Microsoft Platform SSO: UserSecureEnclaveKeyBiometricPolicy
Microsoft Platform SSO, UserSecureEnclaveKey kimlik doğrulama yöntemiyle Platform SSO kullanılırken UserSecureEnclaveKeyBiometricPolicy seçeneğini destekler. Bu ilke, Kullanıcı Güvenli Kapanım Anahtarına her erişilmesi gerektiğinde kullanıcıların Touch ID ile kimlik doğrulaması yapmalarını zorunlu kılarak güvenliği artırır.
- Bu ilke etkinleştirildiğinde, Kullanıcı Güvenli Kapanım Anahtarına her erişildiğinde kullanıcılardan Touch ID kimlik doğrulaması istenir. PSSO kaydı sırasında istem, kullanıcı anahtarını geçiş anahtarı olarak kullanan tarayıcı yeniden kimlik doğrulama senaryoları ve PSSO belirtecini almak için oturum açma sırasında kimlik doğrulaması gerçekleşir.
- Bu ilkenin etkinleştirilmesi için cihazın Touch ID biyometrik kimlik doğrulamasını desteklemesi gerekir. Kullanıcıların PSSO kaydına devam etmek için Touch ID'yi yapılandırması gerekir. Yöneticiler, bu ilkeyi etkinleştirmeden önce kullanıcıların biyometrik olarak desteklenen bir cihaza veya Touch ID'yi destekleyen bir dış klavyeye sahip olduğundan emin olmalıdır.
Uyarı
UserSecureEnclaveKeyBiometricPolicy etkinleştirildiğinde Kullanıcı Güvenli Kapanım Anahtarı ile kimlik doğrulaması yaparken parola geri dönüş seçeneği yoktur. Bu nedenle, kullanıcılar Touch ID biyometrisi yoksa Microsoft Entra ID'de kimlik doğrulaması yapamaz.
UserSecureEnclaveKeyBiometricPolicy gereksinimleri
İşletim sistemi: macOS 14.6 ve üzeri
Şirket Portalı sürümü: 2504 ve üzeri
Önemli
PSSO kaydı tamamlandıktan sonra bu özellik etkinleştirilirse, ilkenin geçerli olması için tüm kullanıcıların tam bir PSSO yeniden kayıt işleminden geçmesi gerekir. Kullanıcılar yeniden kayıt istemi göremeyecekleri için bu yeniden kayıt işlemi yönetici temelli olmalıdır. Yöneticiler bu ilkeyi etkinleştirmeyi ve PSSO dağıtımını uygun şekilde planlamayı dikkatle düşünmelidir.
UserSecureEnclaveKeyBiometricPolicy'yi Etkinleştirme
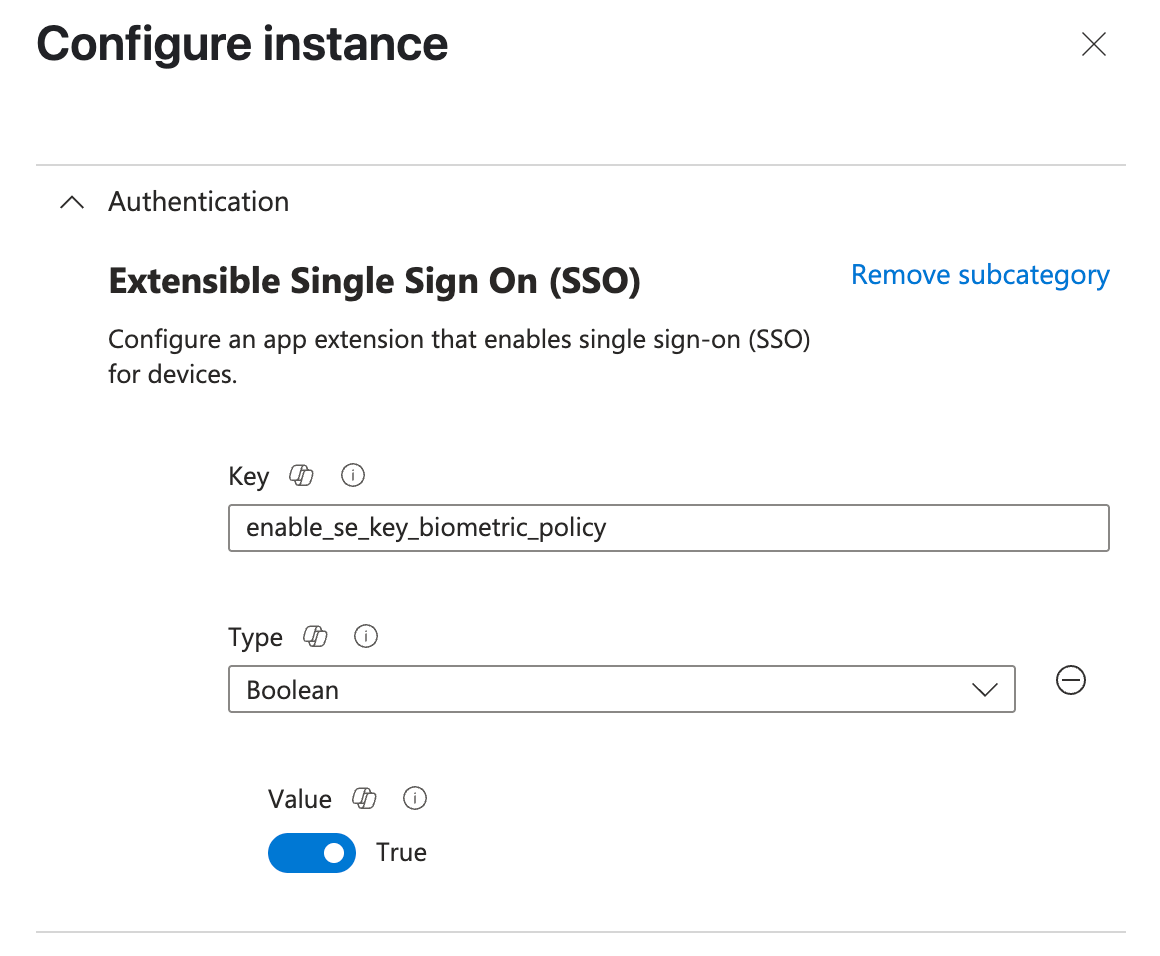
Yüksek güvenlikli müşteriler, SSO uzantısının veri sözlüğünde bir bayrak ayarlayarak bu özelliği etkinleştirmeyi kabul edebilir.
- Anahtar Adı: enable_se_key_biometric_policy
- Değer: doğru
UserSecureEnclaveKeyBiometricPolicy Avantajları
- Gelişmiş Güvenlik: Kullanıcı Güvenli Alan Anahtarı erişimi donanım korumalıdır ve yalnızca başarılı Touch ID kimlik doğrulamasından sonra erişilebilir, böylece ek bir güvenlik katmanı sağlar.
UserSecureEnclaveKeyBiometricPolicy'nin Dezavantajları
- Diğer istemler: İşlem sırasında anahtara birden çok kez erişildiğinden kullanıcılar PSSO kaydı sırasında ek istemlerle karşılaşır.
- Biometric-Only Erişimi: PSSO geçiş anahtarına yalnızca biyometrik kimlik doğrulamasıyla erişilebilir. Parola geri dönüşü yoktur. Cihazın kilidi bir parolayla açılırsa kullanıcılardan PSSO belirtecini almak için biyometrik kimlik doğrulaması istenir.
Şirket içi Active Directory ve Microsoft Entra Id Kerberos kaynaklarına Kerberos SSO
macOS, kullanıcıların Microsoft Entra ID'ye SSO'ya ek olarak, Şirket içi ve bulut kaynaklarına Kerberos tabanlı SSO desteği sağlamak için Platform SSO yapılandırmasına olanak tanır. Kerberos SSO, Platform SSO içinde isteğe bağlı bir özelliktir, ancak kullanıcıların kimlik doğrulaması için Kerberos kullanan şirket içi Active Directory kaynaklarına erişmesi gerekiyorsa önerilir.
Daha fazla bilgi edinmek için bkz. Kerberos SSO-şirket içi Active Directory ve Microsoft Entra Id Kerberos kaynakları.
Graph API desteği
PlatformCredential kimlik doğrulama yöntemini yönetmek için Microsoft Graph API'sini kullanabilirsiniz.
Aşağıdaki API'ler kullanılabilir:
- platformCredentialAuthenticationMethod kaynak türü.
- platformCredentialAuthenticationMethods'ı listeleyin.
- platformCredentialAuthenticationMethod öğesini silin.
Ulusal Standartlar ve Teknoloji Enstitüsü (NIST)
Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), ABD Ticaret Bakanlığı'na bağlı, kayıt dışı bir federal kurumdur. NIST, federal kurumların bilgi ve bilgi sistemlerini korumak için uygun maliyetli programları yönetmelerine yardımcı olmak için standartlar, yönergeler ve diğer yayınlar geliştirir ve yayımlar.
Bu makalelerde NIST gereksinimlerini karşılamak için macOS Platform SSO kullanma hakkında daha fazla bilgi edinebilirsiniz.
- Microsoft Entra Id'yi NIST kimlik doğrulayıcı güvence düzeylerini karşılayacak şekilde yapılandırma
- NIST kimlik doğrulayıcı türleri ve hizalanmış Microsoft Entra yöntemleri.
- Microsoft Entra Id kullanarak NIST kimlik doğrulayıcı güvence düzeyi 3
EnableRegistrationDuringSetup ile Platform Tek Oturum Açma (PSSO)
EnableRegistrationDuringSetup ile Platform Tek Sign-On (PSSO), macOS cihazlarının Otomatik Cihaz Kaydı (ADE) sırasında PSSO kaydını otomatik olarak tamamlayabilmesini sağlar.
Bu özelliği etkinleştirmek için bir yöneticinin Microsoft Intune veya desteklenen diğer MDM aracılığıyla PSSO yapılandırması gerekir. Cihazın nasıl yapılandırıldığına bağlı olarak, son kullanıcı güvenli kapanım, akıllı kart veya parola tabanlı kimlik doğrulama yöntemi aracılığıyla PSSO ile cihazını ayarlayabilir.
Modern kimlik doğrulaması ve Şirket Portalı SSO uzantısı ile Kurulum Yardımcısı ile birleştirildiğinde, Intune kayıt akışının başlarında kimlik önyüklemesini ve cihaz kaydını tamamlayabilir; istemleri azaltır ve cihazın masaüstüne ulaşır ulaşmaz kullanıma hazır olmasını sağlar.
Intune'da EnableRegistrationDuringSetup ile PSSO ayarlamaya yönelik adım adım yönergeler için şu belgeye bakın: macOS cihazları için Otomatik Cihaz Kaydı sırasında Platform Tek Sign-On Yapılandırma (PSSO)
Uyarı
Kurulum Yardımcısı'nda Akıllı Kart ile kimlik doğrulaması desteklenmez. Kimlik doğrulama yöntemi olarak Akıllı Kart kullanmak istiyorsanız, Kurulum Yardımcısı tamamlandıktan sonra PSSO kaydını tamamlamanız gerekir.
Sorun giderme
macOS Platform SSO'larını uygularken sorunlarla karşılaşıyorsanız macOS Platformu çoklu oturum açma ile ilgili bilinen sorunlar ve sorun giderme belgelerimize bakın