Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, RoleMapper'ı Microsoft Entra Id ile tümleştirmeyi öğreneceksiniz. RoleMapper'ı Microsoft Entra Id ile tümleştirdiğinizde şunları yapabilirsiniz:
- Microsoft Entra Id'de RoleMapper'a kimlerin erişimi olduğunu denetleyin.
- Kullanıcılarınızın Microsoft Entra hesaplarıyla RoleMapper'da otomatik olarak oturum açmasını sağlayın.
- Hesaplarınızı tek bir merkezi konumda yönetin.
Önkoşullar
Bu makalede özetlenen senaryo, aşağıdaki önkoşullara zaten sahip olduğunuzu varsayar:
- Etkin aboneliği olan bir Microsoft Entra kullanıcı hesabı. Henüz bir hesabınız yoksa ücretsiz hesap oluşturabilirsiniz.
- Aşağıdaki rollerden biri:
- uygulama yöneticisi
- Bulut Uygulaması Yöneticisi
- Uygulama Sahibi.
- RoleMapper çoklu oturum açma (SSO) özellikli abonelik.
Senaryo açıklaması
Bu makalede Microsoft Entra SSO'larını bir test ortamında yapılandırıp test edebilirsiniz.
- RoleMapper , SP ve IDP tarafından başlatılan SSO'ları destekler.
- RoleMapper Tam Zamanında kullanıcı sağlamayı destekler.
Galeriden RoleMapper ekleme
RoleMapper'ın Microsoft Entra ID ile tümleştirmesini yapılandırmak için, yönetilen SaaS uygulamaları listenize galeriden RoleMapper eklemeniz gerekir.
- Microsoft Entra yönetim merkezinde en az Bir Bulut Uygulaması Yöneticisi olarak oturum açın.
- Entra ID>Kurumsal uygulamalar>Yeni uygulama'ya göz atın.
- Galeriden ekle bölümünde, arama kutusuna RoleMapper yazın.
- Sonuçlar panelinden RoleMapper seçin ve uygulamayı ekleyin. Uygulama kiracınıza eklenirken birkaç saniye bekleyin.
Alternatif olarak, Kurumsal Uygulama Yapılandırma Sihirbazı'nı da kullanabilirsiniz. Bu sihirbazda, kiracınıza bir uygulama ekleyebilir, uygulamaya kullanıcı/grup ekleyebilir, roller atayabilir ve SSO yapılandırmasında da gezinebilirsiniz. Microsoft 365 sihirbazları hakkında daha fazla bilgi edinin.
RoleMapper için Microsoft Entra SSO yapılandırma ve test
B.Simon adlı bir test kullanıcısını kullanarak RoleMapper ile Microsoft Entra SSO'larını yapılandırın ve test edin. SSO'nun çalışması için, Bir Microsoft Entra kullanıcısı ile RoleMapper'daki ilgili kullanıcı arasında bir bağlantı ilişkisi kurmanız gerekir.
Microsoft Entra SSO'u RoleMapper ile yapılandırmak ve test etmek için aşağıdaki adımları gerçekleştirin:
- Kullanıcılarınızın bu özelliği kullanmasını sağlamak için Microsoft Entra SSO'sını yapılandırın.
- B.Simon ile Microsoft Entra çoklu oturum açmayı test etmek için bir Microsoft Entra test kullanıcısı oluşturun.
- B.Simon'un Microsoft Entra çoklu oturum açma özelliğini kullanmasını sağlamak için Microsoft Entra test kullanıcısını atayın.
- Uygulama tarafında çoklu oturum açma ayarlarını yapılandırmak için RoleMapper SSO'sunu yapılandırın.
RoleMapper test kullanıcısı oluştur - Kullanıcının Microsoft Entra'daki temsilini RoleMapper'da B.Simon'a karşılık gelen biriyle eşleştirmek için.
- Yapılandırmanın çalışıp çalışmadığını doğrulamak için SSO test edin.
Microsoft Entra SSO'sını yapılandırma
Microsoft Entra SSO'nun Microsoft Entra yönetim merkezinde etkinleştirilmesi için bu adımları izleyin.
Microsoft Entra yönetim merkezinde en az Bir Bulut Uygulaması Yöneticisi olarak oturum açın.
Entra ID>Kurumsal uygulamalar>RoleMapper>Tek oturum açma'ya göz atın.
Çoklu oturum açma yöntemi seçin sayfasında SAML'yi seçin.
SamL ile çoklu oturum açmayı ayarla sayfasında, ayarları düzenlemek için Temel SAML Yapılandırması'nın kalem simgesini seçin.
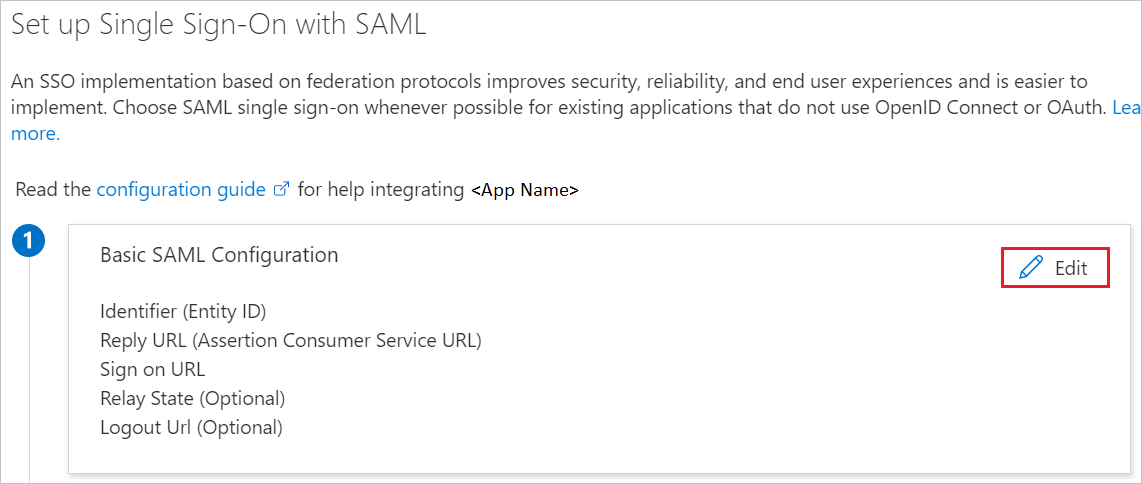
Temel SAML Yapılandırması bölümünde aşağıdaki adımları gerçekleştirin:
a. Tanımlayıcı metin kutusuna aşağıdaki deseni kullanarak bir değer yazın:
api.role-mapper.com/sso/<CustomerName>b. Yanıt URL'si metin kutusuna aşağıdaki deseni kullanarak bir URL yazın:
https://api.role-mapper.com/sso/saml2/<CustomerName>Uygulamayı SP tarafından başlatılan modda yapılandırmak istiyorsanız aşağıdaki adımı gerçekleştirin:
Oturum açma URL'si metin kutusuna aşağıdaki deseni kullanarak bir URL yazın:
https://api.role-mapper.com/sso/<CustomerName>Not
Bu değerler gerçek değildir. Bu değerleri gerçek Tanımlayıcı, Yanıt URL'si ve Oturum Açma URL'si ile güncelleştirin. Bu değerleri almak için RoleMapper destek ekibi ile iletişime geçin. Ayrıca, Microsoft Entra yönetim merkezindeki Temel SAML Yapılandırması bölümünde gösterilen desenlere de başvurabilirsiniz.
SAML ile çoklu oturum açmayı ayarlama sayfasında, SAML İmzalama Sertifikası bölümünde Federasyon Meta Verileri XML'sini bulun ve İndir'i seçerek sertifikayı indirip bilgisayarınıza kaydedin.
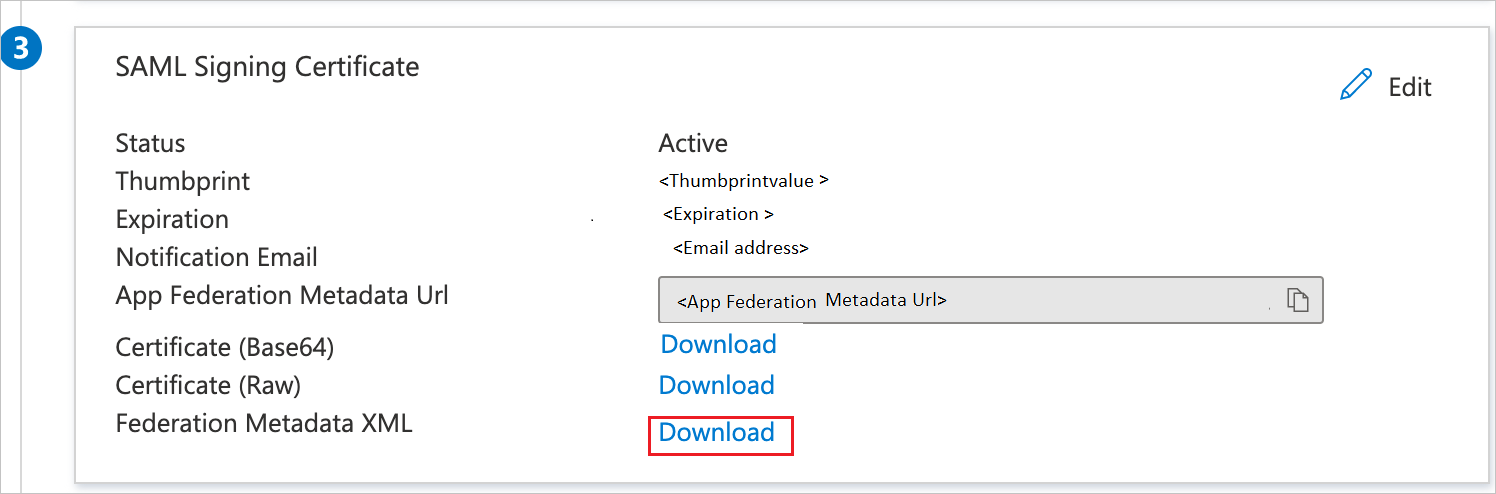 Sertifika indirme bağlantısını gösteren ekran görüntüsü. sertifikaCertificate
RoleMapper'ı Ayarlama bölümünde, gereksinimlerinize göre uygun URL'leri kopyalayın.
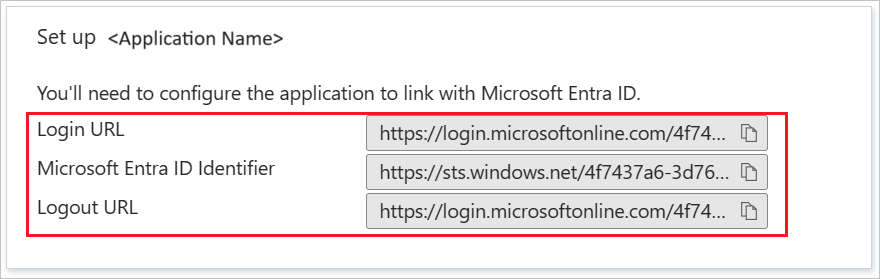 Yapılandırma URL'lerinin kopyalanmasını gösteren ekran görüntüsü. meta veriMetadata
Microsoft Entra test kullanıcısı oluşturma ve atama
B.Simon adlı bir test kullanıcısı hesabı oluşturmak için kullanıcı hesabı oluşturma ve atama hızlı başlangıcındaki yönergeleri izleyin.
RoleMapper SSO'sını yapılandırma
RoleMapper tarafında çoklu oturum açmayı yapılandırmak için indirilen Federasyon Meta Verileri XML'sini ve uygun kopyalanmış URL'leri Microsoft Entra yönetim merkezinden RoleMapper destek ekibine göndermeniz gerekir. Bu ayarı SAML SSO bağlantısının her iki tarafta da düzgün ayarlanmış olması için ayarlar.
RoleMapper test kullanıcısı oluşturma
Bu bölümde, RoleMapper'da Britta Simon adlı bir kullanıcı oluşturulur. RoleMapper, varsayılan olarak etkin olan tam zamanında kullanıcı sağlamayı destekler. Bu bölümde sizin için eylem öğesi yok. RoleMapper'da henüz bir kullanıcı yoksa, kimlik doğrulaması sonrasında yeni bir kullanıcı oluşturulur.
SSO'ları test edin
Bu bölümde, Microsoft Entra çoklu oturum açma yapılandırmanızı aşağıdaki seçeneklerle test edin.
SP başlatıldı:
Bu uygulamayı Microsoft Entra yönetim merkezinde test et'i seçin. bu seçenek, oturum açma akışını başlatabileceğiniz RoleMapper Oturum Açma URL'sine yönlendirilir.
Doğrudan RoleMapper Oturum Açma URL'sine gidin ve buradan oturum açma akışını başlatın.
IDP başlatıldı:
- Microsoft Entra yönetim merkezinde Bu uygulamayı test et'i seçtiğinizde SSO'nun ayarlandığı RoleMapper'da otomatik olarak oturum açmanız gerekir.
Uygulamayı herhangi bir modda test etmek için Microsoft Uygulamalarım'ı da kullanabilirsiniz. Uygulamalarım'da RoleMapper kutucuğunu seçtiğinizde, SP modunda yapılandırıldıysa oturum açma akışını başlatmanız için uygulama oturum açma sayfasına yönlendirilirsiniz ve IDP modunda yapılandırıldıysanız, SSO'nun ayarlandığı RoleMapper'da otomatik olarak oturum açmanız gerekir. Uygulamalarım hakkında daha fazla bilgi için bkz. Uygulamalarım'a Giriş.
İlgili içerik
RoleMapper'ı yapılandırdıktan sonra, kuruluşunuzun hassas verilerinin gerçek zamanlı olarak sızdırılmasını ve izinsiz erişimi önleyen oturum denetimini uygulayabilirsiniz. Oturum denetimi, Koşullu Erişim'den türetilmiştir. Cloud Apps için Microsoft Defender ile oturum denetimini zorunlu kılmayı öğrenin.