Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Security Copilot, yöneticilerin doğal dil sorgularını kullanarak kapsamlı idare uygulamalarına ve Microsoft Entra ortamlarını sürekli iyileştirmelerine yardımcı olmaktadır. Bu özellik öneriler aracılığıyla güvenlik duruşunu geliştirmenize, gözden geçirmeler ve yetkilendirme yönetimi aracılığıyla erişim yaşam döngüsünü yönetmenize ve tam zamanında denetimlerle ayrıcalıklı erişimin güvenliğini sağlamanıza yardımcı olur.
Bu makalede, bir BT yöneticisinin Microsoft Entra yönetim merkezinde aşağıdaki kullanım örnekleri için Microsoft Güvenlik Copilot idare ve iyileştirme becerilerini kullanarak yıllık idare ve uyumluluk denetimine nasıl hazırlanabileceği açıklanır;
- Erişim gözden geçirmeleri aracılığıyla erişimi doğrulama
- Yetkilendirme yönetimi aracılığıyla yapılandırılmış erişimi yönetme
- Ayrıcalıklı kimlik yönetimi aracılığıyla ayrıcalıklı erişimin güvenliğini sağlama
Bulgularınızı ekibiniz veya yönetiminiz tarafından yapılan incelemeler ve denetimler için eyleme dönüştürülebilir içgörüler ve raporlar halinde derlemek için bu makaledeki istemleri ve örnekleri kullanın.
Önkoşullar
Güvenlik Copilot'un etkinleştirildiği bir kiracı. Daha fazla bilgi için Bkz. Microsoft Security Copilot ile çalışmaya başlama .
Aşağıdaki roller ve lisanslar farklı idare ve iyileştirme kullanım örnekleri için gereklidir.
Kullanım örneği Rol(ler) Lisans Tenant Erişim gözden geçirmeleri Kimlik İdaresi Yöneticisi Microsoft Entra Kimliği P2 Erişim gözden geçirmeleri yapılandırılmış kiracı Hak yönetimi Kimlik İdaresi Yöneticisi Microsoft Entra Kimliği P2 Herhangi bir kiracı Ayrıcalıklı Kimlik Yönetimi Güvenlik Yöneticisi, Genel Okuyucu, Güvenlik Okuyucusu Microsoft Entra Kimliği P2 PIM yapılandırması yapılmış kiracı
Microsoft Entra'da Güvenlik Copilot'ı başlatma
Belirli kullanım örneklerine göre senaryonuz için uygun yönetim rolleriyle Microsoft Entra yönetim merkezinde oturum açın.
Microsoft Entra yönetim merkezindeki Copilot düğmesinden Güvenlik Copilot'ını başlatın.
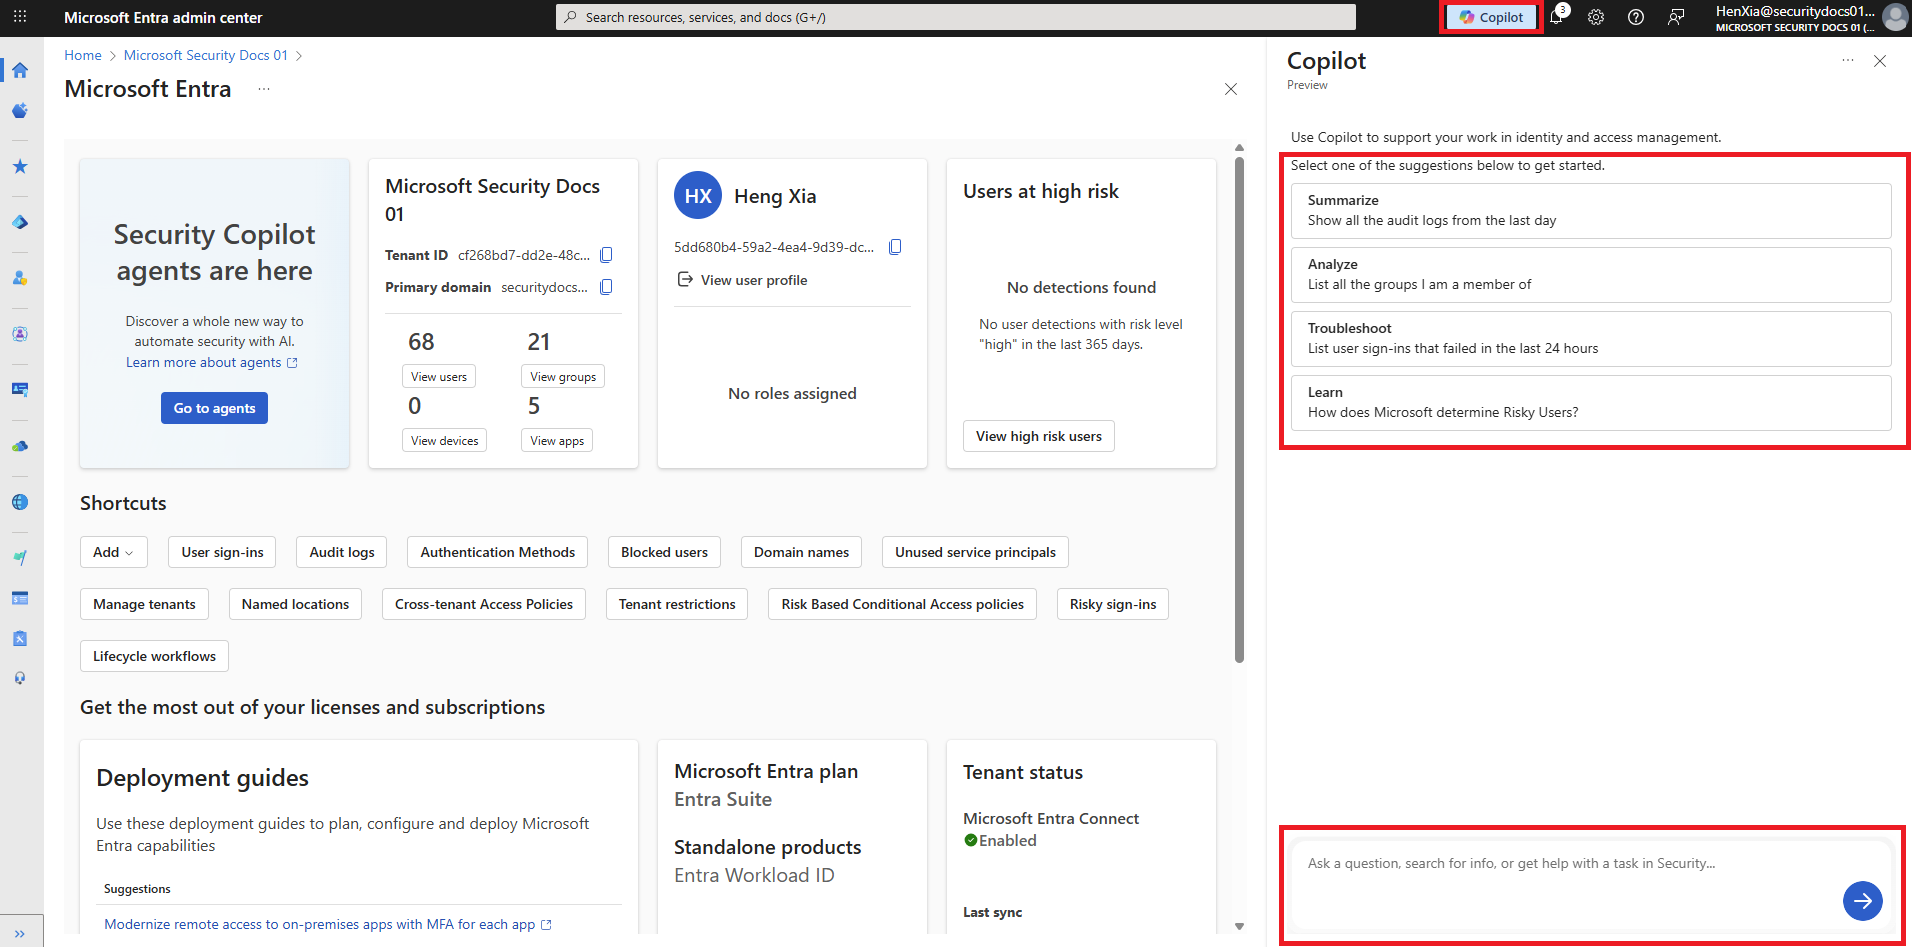
Doğal dil sorgularını kullanarak bilgi almak veya eylem gerçekleştirmek için aşağıdaki kullanım örneklerine ve istemlere bakın.
Uyarı
Bir eylem yetersiz izinlerle engellenirse önerilen bir rol görüntülenir. Gerekli rolü etkinleştirmek için Güvenlik Copilot sohbetinde aşağıdaki istemi kullanabilirsiniz. Bu, gerekli erişimi sağlayan uygun bir rol atamasının olmasına bağlıdır.
- {gerekli rolü} etkinleştirerek {istenen görevi} gerçekleştirebilmem için.
Erişim gözden geçirmeleri aracılığıyla erişimi doğrulama
Değerlendirmenize başlamak için kuruluşunuzdaki erişim gözden geçirmelerinin geçerli durumunu analiz edebilirsiniz. Erişim gözden geçirmeleri, kullanıcıların kaynaklara uygun erişime sahip olmasını ve artık gerekli olmadığında erişimin kaldırıldığından emin olmak için erişim izinlerinin düzenli olarak uyumluluk açısından doğrulanmasını sağlar. Erişim gözden geçirme verilerini ayıklayabilir ve analiz ederek erişim gözden geçirmelerini büyük ölçekte inceleyebilir, izleyebilir ve analiz edebilir, onay desenlerini anlayabilir ve dikkat edilmesi gereken gözden geçirenleri tanımlayabilirsiniz.
Erişim incelemesi keşfi ve yönetimi
Kuruluşunuzdaki incelemelerin kapsamını ve durumunu anlamak için geçerli erişim gözden geçirmelerinizi inceleyerek ve belirli gözden geçirme örnekleri hakkındaki bilgileri alarak başlayın. İhtiyacınız olan bilgileri almak için aşağıdaki istemleri kullanın:
- Beklemede olan en iyi 10 erişim incelemesini göster.
- Finance Microsoft 365 Groups Q2 için erişim gözden geçirme ayrıntılarını alın.
- Sales App Access Q2 gözden geçirmesi için değerlendirilenler kimler?
Erişim inceleme karar analizi
Onay desenlerini anlamak, dikkat edilmesi gereken gözden geçirenleri belirlemek ve yapay zeka önerilerinin nerede geçersiz kılındığını araştırmak için erişim gözden geçirme kararlarını analiz edin. Bu, erişim gözden geçirme süreçlerinizin verimliliğini belirlemenize ve iyileştirme alanlarını belirlemenize yardımcı olabilir. İhtiyacınız olan bilgileri almak için aşağıdaki istemleri kullanın:
- Q2 finans gözden geçirmesinde kim erişimi onayladı veya reddetti?
- Alex Chen'in inceleyici olarak atandığı incelemeleri listele
- Hangi erişim gözden geçirme kararları yapay zeka tarafından önerilen eylemleri aşmış?
Yetkilendirme yönetimi aracılığıyla yapılandırılmış erişimi yönetme
Artık erişim paketlerinin ve ilkelerin düzgün yapılandırıldığından ve yönetildiğinden emin olmak için yetkilendirme yönetimi yapılandırmanızı değerlendirebilirsiniz. Otomatik iş akışları aracılığıyla kimlik ve erişim yaşam döngüsünü büyük ölçekte yönetmek için erişim paketleri, ilkeler, bağlı kuruluşlar ve katalog kaynakları hakkındaki bilgilere hızlı erişim elde edin.
Katalog ve erişim paketi yönetimi
Kaynakların nasıl düzenlenip yapılandırıldığını anlamak için kataloglar ve erişim paketleri dahil olmak üzere yetkilendirme yönetimi yapınızı keşfedebilirsiniz. İhtiyacınız olan bilgileri almak için aşağıdaki istemleri kullanın:
- "XYZ" kataloğunda hangi kaynaklar var?
- Kiracıda kaç katalog var?
- "XYZ" kataloğunda hangi erişim paketleri var?
- Kiracıda kaç erişim paketi var?
- "XYZ" erişim paketinde hangi kaynak rolü kapsamları var?
- ** Adında "Sales" geçen tüm erişim paketlerini bulun.
Kullanıcı atamaları ve bağlı kuruluşlar
Hem iç kullanıcıların hem de kuruluşunuzun kaynaklarına erişimi olan dış iş ortaklarının düzgün idaresini sağlamak için erişim paketi atamalarını ve dış kuruluş ilişkilerini gözden geçirebilirsiniz. İhtiyacınız olan bilgileri almak için aşağıdaki istemleri kullanın:
- "Kullanıcı" hangi erişim paketi atamalarına sahip?
- Bağlı "XYZ" kuruluşunun dış kullanıcıları kimlerdir?
- Bağlantılı "XYZ" kuruluşunun sponsorları kimlerdir?
- Katalog "XYZ" hangi özel uzantılara sahiptir?
Ayrıcalıklı kimlik yönetimi aracılığıyla ayrıcalıklı erişimin güvenliğini sağlama
Son olarak, tam zamanında (JIT) erişim mekanizmalarının ve yüksek riskli rollerin düzgün yönetildiğinden ve izlendiğinden emin olmak için ayrıcalıklı kimlik yönetimi (PIM) yapılandırmalarını gözden geçirebilirsiniz.
PIM rol atama sorguları
PIM yapılandırmalarını, JIT erişiminin etkili bir şekilde kullanıldığını anlamak ve ayrıcalıklı erişimle ilişkili olası riskleri belirlemek için geçerli ve uygun ayrıcalıklı rol atamalarını inceleyin. İhtiyacınız olan bilgileri almak için aşağıdaki istemleri kullanın:
- Şu anda "Kullanıcı"ya hangi PIM rolleri atanmıştır?
- "Kullanıcı"ya hangi PIM uygun roller atanmıştır?
- "Kullanıcı"ya hangi PIM etkin rolleri atanır?
- Kimler {Belirli Rol} için PIM'e uygun atamaya sahip?
- {Belirli bir rol} için PIM etkin ataması olan kim?
Rolünüzü devre dışı bırakma
Microsoft Security Copilot ile görevlerinizi tamamladıktan sonra, en iyi güvenlik uygulamalarını korumak için oturumunuz sırasında etkinleştirdiğiniz yükseltilmiş rolleri devre dışı bıraktığınızdan emin olun. Rolünüzü devre dışı bırakmak için aşağıdaki istemi kullanın:
- Araştırmamı veya {istenen görevi} bitirdim, erişimimi devre dışı bırakın.
Ayrıca bakınız
- Microsoft Entra Id'de erişim gözden geçirmeleri hakkında daha fazla bilgi edinin
- Microsoft Entra Id'de yetkilendirme yönetimi hakkında daha fazla bilgi edinin
- Microsoft Entra Id'de Privileged Identity Management hakkında daha fazla bilgi edinin