Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Yetkilendirme yönetimi
Kuruluşlardaki kişilerin işlerini gerçekleştirmek için çeşitli gruplara, uygulamalara ve SharePoint Çevrimiçi sitelere erişmesi gerekir. Gereksinimler değiştikçe bu access yönetmek zordur. Yeni uygulamalar eklenir veya kimlikler daha fazla access haklarına ihtiyaç duyar. Bu senaryo, dış kuruluşlarla işbirliği yaptığınızda daha karmaşık hale gelir. Diğer kuruluşta kimlerin kuruluşunuzun kaynaklarına access ihtiyacı olduğunu ve kuruluşunuzun hangi uygulamaları, grupları veya siteleri kullandığını bilmeyebilirsiniz.
Yetkilendirme yönetimi, şirket içi kimlikler için gruplara, uygulamalara ve SharePoint Çevrimiçi sitelerine erişimi daha verimli bir şekilde yönetmenize ve ayrıca kuruluşunuzun dışındaki bu kaynaklara erişmesi gereken kimlikler için daha verimli bir şekilde yönetmenize yardımcı olabilir. Ayrıca önizlemede yetkilendirme yönetimini kullanarak grupları, API izinlerini ve rolleri ajan ID'lerine atalayabilirsiniz.
Yetkilendirme yönetimini neden kullanmalısınız?
Kurumsal kuruluşlar genellikle aşağıdaki gibi kaynaklara yönelik iş gücü access yönetirken zorluklarla karşılaşır:
- Kimlikler, access, doğrudan raporları veya sponsor oldukları aracılar hakkında bilgi sahibi olmayabilir ve olsalar bile, access onaylamak için doğru bireyleri bulmakta zorlanabilirler
- Kaynaklara access bulunup atandıktan sonra kimlikler, iş gereksinimleri için gerekenden daha uzun süre access tutabilir
Bu sorunlar, tedarik zinciri kuruluşlarından veya diğer iş ortaklarından gelen dış kimlikler gibi başka bir kuruluştan access gereken kimlikler için birleştirilmiştir. Örneğin:
- Başka bir kuruluşun dizinlerindeki belirli kişilerin tümünü davet edebilmek için hiç kimse tanıyamaz
- Bu kimlikleri davet edebilse bile, bu kuruluştaki hiç kimse tutarlı bir şekilde access tüm kimlikleri yönetmeyi hatırlamayabilir
Yetkilendirme yönetimi bu zorlukların giderilmesine yardımcı olabilir. Müşterilerin yetkilendirme yönetimini nasıl kullandığı hakkında daha fazla bilgi edinmek için Mississippi Division of Medicaid, Storebrand ve Digital Security and Resilience ekibini Microsoft örnek olay incelemelerinde okuyabilirsiniz. Bu video, yetkilendirme yönetimine ve değerine genel bir bakış sağlar:
Yetkilendirme yönetimiyle ne yapabilirim?
Yetkilendirme yönetiminin bazı özellikleri şunlardır:
- Çok aşamalı onay ile uygulamalara, gruplara, Teams'e, SharePoint sitelerine, SAP IAG erişim haklarına ve diğer kaynaklara kimlerin erişebileceğini denetleyin ve zaman sınırlı atamalar ve yinelenen erişim gözden geçirmeleri aracılığıyla kimliklerin erişimi süresiz olarak korumadığından emin olun.
- Departman veya maliyet merkezi gibi kimlik özelliklerine göre bu kaynaklara otomatik olarak access kimlikler verin ve bu özellikler değiştiğinde bir kimliğin access kaldırın.
- Gerekli kaynaklara access aracı kimlikleri verin ve aracı kimliklerinin sponsorlarının access yalnızca gerekli olduğunda korundığından emin olmasına izin verin.
- Yönetici olmayanlara access paketleri oluşturma olanağını devretme. Bu access paketleri kimliklerin isteyebileceği kaynakları içerir ve temsilci access paket yöneticileri kimliklerin istekte bulunabileceği, access onaylaması gereken ve access süresi dolduğunda kurallarla ilkeler tanımlayabilir.
- Kimlikleri access isteyebilecek bağlı kuruluşları seçin. Henüz dizin isteklerinizde olmayan bir kimlik access ve onaylandığında, otomatik olarak dizininize davet edilir ve access atanır. access süresi dolduğunda, başka access paket atamaları yoksa dizininizdeki B2B hesapları otomatik olarak kaldırılabilir.
Not
Yetkilendirme yönetimini denemeye hazırsanız ilk access paketinizi oluşturmak için tutorial ile get started .
Ayrıca yaygın senaryoları okuyabilir veya video izleyebilirsiniz.
- Kuruluşunuzda yetkilendirme yönetimi dağıtma
- Yetkilendirme yönetimi kullanımınızı izleme ve ölçeklendirme
- Yetkilendirme yönetiminde temsilci atama
access paketleri nedir ve bunlarla hangi kaynakları yönetebilirim?
Yetkilendirme yönetimi, access paketi kavramını tanıtır. access paketi, kimliğin bir project üzerinde çalışması veya görevini gerçekleştirmesi gereken access sahip tüm kaynakların bir paketidir. Access paketleri hem iç kimlikler hem de kuruluşunuzun dışından gelen kimlikler için access idare etmek için kullanılabilir.
Yetkilendirme yönetimiyle kimliklerin access yönetebileceğiniz kaynak türleri şunlardır:
- Microsoft Entra güvenlik gruplarının üyeliği
- Microsoft 365 Grupları ve Teams üyeliği
- SaaS uygulamaları ve federasyon/çoklu oturum açmayı ve/veya sağlamayı destekleyen özel tümleşik uygulamalar dahil olmak üzere Microsoft Entra kurumsal uygulamalara atama
- SharePoint Online sitelerinin üyeliği
- Api izinleri, aracı kimlikleri veya hizmet sorumluları olan aracılar için önizlemede Microsoft Entra Aracı Kimliği
- SAP IAG iş rolleri ve diğer access hakları önizlemede
Ayrıca Microsoft Entra güvenlik gruplarına veya Microsoft 365 Grupları kullanan diğer kaynaklara erişimi de denetleyebilirsiniz. Örneğin:
- Erişim paketinde Microsoft Entra bir güvenlik grubu kullanarak ve bu grup için group tabanlı lisanslama yapılandırarak Microsoft 365 için kimlik lisansı verebilirsiniz.
- Bir erişim paketinde Microsoft Entra güvenlik grubu kullanarak ve bu grup için Azure rol ataması oluşturarak kimliklere Azure kaynaklarını yönetme erişimi verebilirsiniz.
- Bir erişim paketindeki Microsoft Entra rollere atanabilir grupları kullanarak ve bu gruba Microsoft Entra rolü atayarak kimliklere Microsoft Entra rolleri yönetme erişimi verebilirsiniz.
kimin access How do I?
Erişim paketiyle, yönetici veya temsilci erişim paketi yöneticisi kaynakları (gruplar, uygulamalar ve siteler, Microsoft Entra rolleri ve API izinleri) ve kimliklerin bu kaynaklar için ihtiyaç duyduğu rolleri listeler.
Access paketleri ayrıca bir veya daha fazla policies içerir. İlke, access paketine atanacak kuralları veya korumaları tanımlar. Her ilke, yalnızca uygun kimliklerin access atamalara sahip olmasını sağlamak için kullanılabilir ve access süresi, yenilenmediği takdirde süresi dolacak şekilde sınırlıdır.

kimliklerin access istemesine yönelik ilkeleriniz olabilir. Bu tür ilkelerde, bir yönetici veya access package manager tanımlar
- Mevcut kimlikler (genellikle çalışanlar veya zaten davet edilen konuklar) veya access istemeye uygun dış kimliklerin iş ortağı kuruluşları
- Onay işlemi ve access onaylayan veya reddedebilen kimlikler
- Kimliğin access atamasının süresi onaylandıktan sonra, atamanın süresi dolmadan önce
Ayrıca, access atanacak kimliklere yönelik ilkeler de yönetici tarafından, kurallar veya yaşam döngüsü iş akışları aracılığıyla otomatik olarak atanabilir.
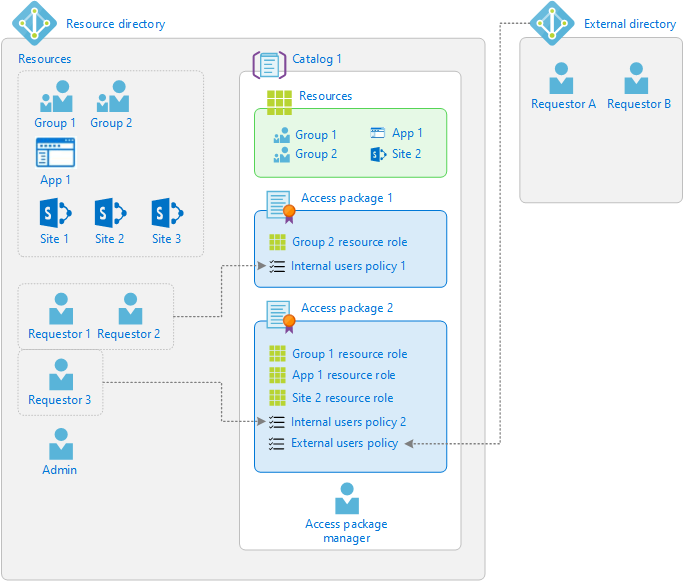
Aşağıdaki diyagramda yetkilendirme yönetimindeki farklı öğelerin bir örneği gösterilmektedir. İki örnek access paketi içeren bir katalog gösterir.
- Access paket 1 tek bir grubu kaynak olarak içerir. Access, dizindeki kimlik kümesinin access istemesini sağlayan bir ilkeyle tanımlanır.
- Access paketi 2 kaynak olarak bir grup, uygulama ve SharePoint Online sitesi içerir. Access iki farklı ilkeyle tanımlanır. İlk ilke, dizinde bir kimlik kümesinin access istemesini sağlar. İkinci ilke, dış dizindeki kimliklerin access istemesini sağlar.
access paketlerini ne zaman kullanmalıyım?
Access paketleri, access atama için diğer mekanizmaları değiştirmez. Bunlar aşağıdaki gibi durumlarda en uygun olanlardır:
- Erişim ilkesi tanımlarını üçüncü taraf enterprise rol yönetimi Microsoft Entra ID geçirme.
- Kimlikler belirli bir görev için zaman sınırlı access gerekir. Örneğin, tüm çalışanların Exchange Online posta kutusuna sahip olduğundan emin olmak için grup tabanlı lisanslama ve dinamik bir grup kullanabilir ve ardından çalışanların daha fazla erişim haklarına ihtiyaç duyduğu durumlarda erişim paketlerini kullanabilirsiniz. Örneğin, başka bir departmandan departman kaynaklarını okuma hakları.
- Access kişinin yöneticisinin veya atanan diğer kişilerin onayı gerekir.
- Access bu iş rolünde bulundukları süre boyunca kuruluşun belirli bir bölümündeki kişilere otomatik olarak atanması gerekir, ancak aynı zamanda kuruluşun başka bir yerindeki veya iş ortağı kuruluştaki kişilerin istemesi için de kullanılabilir.
- Departmanlar, BT katılımı olmadan kaynakları için kendi access ilkelerini yönetmek ister.
- İki veya daha fazla kuruluş bir proje üzerinde işbirliği içindedir ve sonuç olarak, başka bir kuruluşun kaynaklarına erişmek için bir kuruluştaki birden çok kimliğin Microsoft Entra B2B aracılığıyla getirilmesi gerekir.
access temsilci How do I?
Access paketleri catalogs adlı kapsayıcılarda tanımlanır. Tüm access paketleriniz için tek bir kataloğa sahip olabilir veya kendi kataloglarını oluşturup sahip olacak kişiler belirleyebilirsiniz. Yönetici herhangi bir kataloğa kaynak ekleyebilir, ancak yönetici olmayan bir kişi kataloğa yalnızca sahip olduğu kaynakları ekleyebilir. Katalog sahibi diğer kimlikleri katalog ortak sahipleri veya access paket yöneticileri olarak ekleyebilir. Bu senaryolar, yetkilendirme yönetimindeki makale temsilcisi ve rolleri bölümünde daha ayrıntılı olarak açıklanmıştır.
Terminolojinin özeti
Yetkilendirme yönetimini ve belgelerini daha iyi anlamak için aşağıdaki terim listesine geri dönebilirsiniz.
| Süre | Açıklama |
|---|---|
| access paketi | Bir ekibin veya project ihtiyaç duyduğu ve ilkelerle yönetilen bir kaynak paketi. access paketi her zaman bir katalogda yer alır. Kimliklerin kendileri için access istemesi gereken bir senaryo için yeni bir access paketi oluşturursunuz. |
| access isteği | access paketindeki kaynakları access isteği. İstek genellikle bir onay iş akışından geçer. Onaylanırsa, istekte bulunan kimlik bir access paket ataması alır. |
| Atama | Bir access paketinin bir kimliğe atanması, kimliğin bu access paketinin tüm kaynak rollerine sahip olmasını sağlar. Access paket atamalarının süresi dolmadan önce genellikle bir zaman sınırı vardır. |
| katalog | İlgili kaynakların ve access paketlerinin kapsayıcısı. Kataloglar, yönetici olmayanların kendi access paketlerini oluşturabilmesi için temsilci seçme için kullanılır. Katalog sahipleri, sahip oldukları kaynakları kataloğa ekleyebilir. |
| katalog oluşturucu | Yeni kataloglar oluşturma yetkisine sahip bir kimlik koleksiyonu. Katalog oluşturucu olmaya yetkili olan yönetici olmayan bir kimlik yeni bir katalog oluşturduğunda, otomatik olarak o kataloğun sahibi olur. |
| bağlı kuruluş | İlişkiniz olan bir dış Microsoft Entra dizini veya etki alanı. Bağlı bir kuruluştaki kimlikler, access istemesine izin verilen bir ilkede belirtilebilir. |
| ilke | Kimliklerin nasıl access, kimlerin onaylayabileceğiniz ve atama aracılığıyla ne kadar süre access gibi access yaşam döngüsünü tanımlayan bir dizi kural. İlke bir access paketine bağlanır. Örneğin, bir access paketi iki ilkeye sahip olabilir: biri çalışanların access istemesi için, diğeri de dış kimliklerin access istemesi için. |
| kaynak | Office grubu, güvenlik grubu, uygulama veya SharePoint Online sitesi gibi, kimliğe izin verilebilen bir role sahip bir varlık. |
| kaynak dizini | Paylaşacak bir veya daha fazla kaynağı olan bir dizin. |
| kaynak rolü | Bir kaynakla ilişkilendirilmiş ve kaynak tarafından tanımlanan izin koleksiyonu. Bir grubun iki rolü vardır: üye ve sahip. SharePoint sitelerin genellikle üç rolü vardır ancak başka özel rolleri de olabilir. Uygulamaların özel rolleri olabilir. |
Lisans gereksinimleri
Bu özellik, kuruluşunuzun kullanıcıları için Microsoft Entra ID Yönetimi veya Microsoft Entra Paketi abonelikleri gerektirir. Bu özellik içindeki bazı özellikler Microsoft Entra ID P2 aboneliğiyle çalışabilir. Daha fazla bilgi için, daha fazla ayrıntı için her özelliğin makalelerine bakın. Gereksinimleriniz için doğru lisansı bulmak için bkz. Microsoft Entra ID Yönetimi lisanslama temelleri.
access paketlerine aracı atamak için lisans gereksinimleri (önizleme)
Aracı kimlikleri için Microsoft Entra ID Yönetimi kullanmak için aşağıdaki lisans planlarından biri gerekir:
- Kullanıcı ve aracı kimliklerinin idaresini sağlamak için Aracı 365 ve Microsoft Entra Paketi içeren Microsoft 365 E7.
- En az Microsoft Entra P1 veya Microsoft 365 E3 ile eşleştirilmiş Microsoft Agent 365 lisansı.
Daha fazla bilgi için bkz. Microsoft Agent 365 planları ve fiyatlandırması. Aracıya özgü özelliklerin tam listesi için Microsoft Entra ID Yönetimi lisans tablosundaki MicrosoftAgent 365 sütununa bakın.
Sonraki adımlar
- Kaynaklara erişimi yönetmek için Microsoft Entra yönetim merkezi kullanmak istiyorsanız bkz. Tutorial: Kaynaklara erişimi yönetme - Microsoft Entra.
- Kaynaklara erişimi yönetmek için Microsoft Graph kullanmak istiyorsanız bkz. Tutorial: kaynaklara erişimi yönetme - Microsoft Graph
- Genel senaryolar