Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Power Platform hem kişisel verileri hem de müşteri verilerini işler. Bu işleme şunlardan gelen veriler dahildir:
- Özel bağlayıcılar
- Dataverse
- Microsoft Dynamics 365 Uzaktan Yardım
- Power Apps
- Power Automate
- Güçlü Sayfalar
Kişisel veriler ve müşteri verileri hakkında daha fazla bilgi edinmek için Microsoft Trust Center'a bakın.
Veri yerleşimi
Microsoft Entra kiracısı, bir kuruluşla ve onun güvenliğiyle ilgili bilgileri depolar. Microsoft Entra bir kiracı Power Platform hizmetlerine kaydolduğunda, kiracının seçili makro bölgesi, Power Platform dağıtımının bulunduğu en uygun Azure makro bölgesi coğrafyasına eşlenir. Power Platform, kuruluşlar hizmetleri birden çok bölgede dağıtmadığı sürece müşteri verilerini kiracının atanmış Azure makro bölgesi coğrafyasında veya ana coğrafyasında depolar. Makro bölge coğrafyası, belirli bir coğrafya için veri yerleşimi yasalarıyla uyumlu olan veri yerleşimi sınırını temsil eder. Belirli bir makro bölge coğrafyasında kullanılabilen bölgeler hakkında bilgi edinmek için bkz. Power Platform ve Dynamics 365 makro bölge coğrafyası.
Yönetici olarak, belirli bir veri merkezi bölgesi yerine Kuzey Amerika, Avrupa veya Asya-Pasifik gibi bir makro bölge coğrafyası seçebilirsiniz. Platform daha sonra kapasite, kullanılabilirlik ve performans konuları temelinde seçili makro bölgesi coğrafyası içinde en uygun veri merkezi bölgesini otomatik olarak atar. Bu yaklaşım, veri yerleşimi taahhütlerine saygı duymaya devam ederken tüm müşteriler için daha ölçeklenebilir, dayanıklı ve performanslı bir deneyim sağlamaya yardımcı olur. Akıllı bölge seçimi, ortamların en uygun kapasite ve sistem durumuna sahip bölgelere yerleştirilmesini sağlayarak çalışma süresini ve yanıt hızını artırır.
Bazı kuruluşlar küresel çapta faaliyet gösterir. Örneğin, bir işletmenin merkezi Birleşik Devletler'de yer alır ancak Avustralya'da iş yapıyor olabilir. Yerel düzenlemelere uymak için Avustralya'da belirli Power Platform verilerinin depolanması gerekebilir. Power Platform hizmetleri birden çok Azure coğrafyasına dağıtıldığında bu durum multi-geo dağıtımı olarak ifade edilir. Bu durumda, yalnızca ortamla ilgili meta veriler home macro geo'da depolanır. Söz konusu ortamın tüm üst verileri ve ürün verileri, uzak makro coğrafi bölgede depolanır.
Power Platform hizmetleri belirli Azure coğrafi bölgelerinde kullanılabilir. Power Platform hizmetlerinin nerede kullanılabilir olduğu, verilerinizin nerede depolandığı ve dayanıklılık için nereye çoğaltıldığı ve nasıl kullanıldığı hakkında daha fazla bilgi için Microsoft Trust Center'ne gidin. Bekleyen müşteri verilerinin konumu hakkındaki taahhütler Microsoft Çevrimiçi Hizmet Şartlarının Bilgi İşleme Koşulları bölümünde belirtilir. Microsoft egemen kuruluşlar için de veri merkezleri sağlar.
Veri işleme
Bu bölümde, Power Platform'un müşteri verilerini nasıl depoladığı, işlediği ve aktardığı açıklanmaktadır.
Bekleyen veriler
Belgede başka bir şekilde belirtilmediği sürece, müşteri verileri özgün kaynağında kalır (örneğin, Dataverse veya SharePoint). Power Platform uygulamaları, bir ortamın parçası olarak Azure Depolama'da depolanır. Mobil uygulama verileri şifrelenir ve SQL Express'de depolanır. Çoğu durumda uygulamalar, Power Platform hizmet verilerini kalıcı olarak depolamak için Azure Depolama'yı ve hizmet meta verilerini kalıcı olarak depolamak için Azure SQL Veritabanı'nı kullanır. Uygulama kullanıcılarının girdiği veriler, dataverse gibi hizmetin ilgili veri kaynağında depolanır.
Power Platform varsayılan olarak tüm kalıcı verileri Microsoft tarafından yönetilen anahtarlar kullanarak şifreler. Azure SQL Veritabanında depolanan müşteri verileri Azure SQL’in Saydam Veri Şifreleme (TDE) teknolojisi kullanılarak tamamen şifrelenir. Azure Blob depolama içinde depolanan müşteri verileri, Azure depolama şifrelemesi kullanılarak şifrelenir.
Veriler işleniyor
Veriler, etkileşimli bir senaryonun parçası olarak kullanıldığında veya yenileme gibi bir arka plan işlemi bu verilere temas ettiğinde işleniyor durumda olur. Power Platform, işlenen verileri bir veya daha fazla hizmet iş yükünün bellek alanına yükler. İş yükünün işlevselliğini kolaylaştırmak için, bellekte depolanan veriler şifrelenmemiştir.
Aktarım halindeki veriler
Power Platform, TLS 1.2 veya üzerini kullanarak tüm gelen HTTP trafiğini şifreler. Platform, TLS 1.1 veya daha düşük sürümlerini kullanmaya çalışan istekleri reddeder.
Gelişmiş güvenlik özellikleri
Power Platform'un gelişmiş güvenlik özelliklerinden bazıları belirli lisanslar gerektirir.
Hizmet etiketleri
Servis etiketi, belirli bir Azure hizmetinden gelen bir grup IP adresi önekidir. Ağ güvenlik gruplarında veya Azure Güvenlik Duvarı’nda ağ erişim denetimlerini tanımlamak için Service Tags kullanabilirsiniz.
Hizmet etiketleri, ağ güvenlik kurallarında sık sık yapılan güncelleştirmelerin karmaşıklığını en aza indirmeye yardımcı olur. İlgili hizmet için trafiğe izin veren veya trafiği reddeden güvenlik kuralları oluştururken belirli IP adresleri yerine hizmet etiketlerini kullanın.
Microsoft, hizmet etiketindeki adres öneklerini yönetir ve adresler değiştikçe bunları otomatik olarak günceller. Daha fazla bilgi edinmek için bkz. Azure IP Aralıkları ve Hizmet Etiketleri - Genel Bulut.
Veri ilkeleri
Power Platform, veri güvenliğini yönetmeye yardımcı olmak için kapsamlı veri ilkesi özellikleri içerir.
Depolama Paylaşımlı Erişim İmzası (SAS) IP kısıtlaması
Not
Bu iki SAS özelliğinden birini etkinleştirmeden önce müşterilerin https://*.api.powerplatformusercontent.com etki alanına erişime izin vermeleri gerekir; aksi takdirde SAS işlevlerinin çoğu çalışmaz.
Bu özellik kümesi, Depolama Paylaşılan Erişim İmzası (SAS) belirteçlerini sınırlayan ve Power Platform yönetim merkezindeki bir menü aracılığıyla denetlenen kiracıya özgü bir işlevselliktir. Bu ayar, IP'ye (IPv4 ve IPv6) bağlı olarak kurumsal SAS belirteçlerini kimlerin kullanabileceğini kısıtlar.
Bu ayarları bir ortamın Gizlilik + Güvenlik ayarlarında yönetim merkezinde bulabilirsiniz. IP adresi tabanlı Depolama Paylaşılan Erişim İmzası (SAS) kuralını etkinleştir seçeneğini açın.
Yöneticiler bu ayar için şu dört seçenekten birini seçebilir:
| Seçenek | Ayar | Açıklama |
|---|---|---|
| 1 | Yalnızca IP Bağlaması | Bu ayar SAS anahtarlarını istek sahibinin IP'sine kısıtlar. |
| 2 | Yalnızca IP Güvenlik Duvarı | Bu, SAS anahtarlarının kullanımını yalnızca yönetici tarafından belirtilen bir aralık içinde olacak şekilde kısıtlar. |
| 3 | IP Bağlama ve Güvenlik Duvarı | Bu, SAS anahtarlarının kullanımını yönetici tarafından belirlenen bir aralıkta ve yalnızca istekte bulunanın IP’si için geçerli olacak şekilde kısıtlar. |
| 4 | IP Bağlama veya Güvenlik Duvarı | Belirtilen aralıkta SAS anahtarlarının kullanılmasına izin verir. İstek aralığın dışından geliyorsa IP Binding uygulanır. |
Not
IP Güvenlik Duvarı'na izin vermeyi seçen yöneticiler (yukarıdaki tabloda listelenen Seçenek 2, 3 ve 4), kullanıcılarının uygun şekilde kapsandığından emin olmak için ağlarının IPv4 ve IPv6 aralıklarının ikisini de girmelidir.
Uyarı
Seçenek 1 ve 3, IP Bağlama özelliğini kullanır. Bu özellik, müşterilerin ağlarında IP Havuzları, Ters Ara Sunucu veya ağ adresi çevirisi (NAT) özellikli ağ geçitleri etkinleştirilmişse düzgün çalışmaz. Bu, kullanıcının IP adresinin, istekte bulunanın SAS'nin okuma/yazma işlemleri arasında güvenilir bir şekilde aynı IP'ye sahip olamayacağı kadar sık değişmesine neden olur.
Seçenek 2 ve 4 amaçlandığı gibi çalışır.
Etkinleştirildiğinde IP Bağlamayı zorlayan ürünler:
- Dataverse
- Power Automate
- Özel Bağlayıcılar
- Power Apps
Kullanıcı deneyiminde etki
Bir ortamın IP adresi kısıtlamalarını karşılamayan bir kullanıcı bir uygulama açtığında: Kullanıcılar genel bir IP sorununu belirten bir hata iletisi alır.
IP adresi kısıtlamalarına uyan bir kullanıcı bir uygulamayı açtığında: Aşağıdaki olaylar oluşur:
- Kullanıcılar, bir IP ayarının yapıldığını bildiren ve ayrıntılar için yöneticiyle iletişime geçmelerini veya bağlantıyı kaybeden sayfaları yenilemelerini söyleyen, hızla kaybolan bir bildirim bandı görebilirler.
- Bu güvenlik ayarının kullandığı IP doğrulaması nedeniyle, bazı işlevler bu ayar kapalı olduğunda olduğundan daha yavaş performans gösterebilir.
Ayarları programlı olarak güncelle
Yöneticiler, otomasyonu kullanarak IP bağlama ve güvenlik duvarı ayarlarını, izin verilen IP aralığını ve Günlüğe kaydetme seçeneğini ayarlayabilir ve güncelleyebilir. Daha fazla bilgi: Öğretici: Ortam Yönetimi Ayarları oluşturma, güncelleştirme ve listeleme.
SAS çağrılarının günlüğe kaydedilmesi
Bu ayar, Power Platform içindeki tüm SAS çağrılarının Purview'a kaydedilmesini sağlar. Bu günlük kaydı, tüm oluşturma ve kullanım etkinliklerine ilişkin meta verileri gösterir ve yukarıdaki SAS IP kısıtlamalarından bağımsız olarak etkinleştirilebilir. Power Platform hizmetleri şu anda 2024 yılında SAS çağrılarını sisteme dahil etmektedir.
| Alan adı | Alan açıklaması |
|---|---|
response.status_message |
Olayın başarılı olup olmadığını gösterir: SASSuccess veya SASAuthorizationError. |
response.status_code |
Olayın başarılı olup olmadığını gösterir: 200, 401 veya 500. |
ip_binding_mode |
Etkinse, kiracı yönetici tarafından ayarlanan IP bağlama modu. Yalnızca SAS oluşturma olayları için geçerlidir. |
admin_provided_ip_ranges |
Varsa, kiracı yönetici tarafından ayarlanan IP aralıkları. Yalnızca SAS oluşturma olayları için geçerlidir. |
computed_ip_filters |
IP bağlama modunu ve bir kiracı yönetici tarafından ayarlanan aralıkları temel alan SAS URI'lerine bağlı son IP filtreleri kümesi. Hem SAS oluşturma hem de kullanım olayları için geçerlidir. |
analytics.resource.sas.uri |
Erişilmeye veya oluşturulmaya çalışılan veri. |
enduser.ip_address |
Arayanın public IP adresi. |
analytics.resource.sas.operation_id |
Oluşturma olayındaki benzersiz tanımlayıcı Buna göre arama yapmak, oluşturma olayından SAS çağrılarına ilişkin tüm kullanım ve oluşturma olaylarını gösterir.
x-ms-sas-operation-id yanıt üst bilgisiyle eşlenir. |
request.service_request_id |
İstek veya yanıttan gelen benzersiz tanıtıcıdır ve tek bir kaydı bulmak için kullanılabilir.
x-ms-service-request-id yanıt başlığına eşlenmiş. |
version |
Bu günlük şemasının sürümü. |
type |
Genel yanıt. |
analytics.activity.name |
Bu olayın aktivite türü şöyleydi: Oluşturma veya Kullanım. |
analytics.activity.id |
Purview'da kaydın benzersiz kimliği. |
analytics.resource.organization.id |
Kuruluş Kimliği |
analytics.resource.environment.id |
Ortam kimliği |
analytics.resource.tenant.id |
Kiracı kimliği |
enduser.id |
Oluşturma olayındaki oluşturucunun Microsoft Entra ID GUID’si. |
enduser.principal_name |
Oluşturanın UPN/e-posta adresi. Kullanım olayları için bu genel bir yanıttır: "system@powerplatform". |
enduser.role |
Genel yanıt: Oluşturma olayları için Normal ve kullanım olayları için Sistem. |
Purview'da denetim günlüğünü etkinleştirin
Günlüklerin Purview örneğinizde gösterilmesi için, önce günlükleri istediğiniz her ortam için bunu etkinleştirmeniz gerekir. Bu ayar, bir tenant yöneticisi tarafından Power Platform yönetim merkezinde güncellenebilir.
- Kiracı yöneticisi kimlik bilgileriyle Power Platform yönetim merkezinde oturum açın.
- Gezinti bölmesinde Yönet'i seçin.
- Yönet bölmesinde Ortamlar'ı seçin.
- Yönetici günlüğünü açmak istediğiniz ortamı seçin.
- Komut çubuğunda Ayarlar'ı seçin.
- Ürün>Gizlilik + Güvenlik'i seçin.
- Depolama Paylaşımlı Erişim İmzası (SAS) Güvenlik Ayarları (Önizleme) altında, Purview'da SAS Günlüğünü Etkinleştir özelliğini açın.
Denetim günlüklerini ara
Kiracı yöneticileri, SAS işlemleri için oluşturulan denetim günlüklerini görüntülemek için Purview'u kullanabilir ve IP doğrulamasıyla ilgili sorunlarda dönebilecek hataları kendi başına teşhis edebilir. Purview günlükler en güvenilir çözümdür.
Sorunları tanılamak veya kiracınızdaki SAS kullanım desenlerini daha iyi anlamak için aşağıdaki adımları kullanın.
Ortam için denetim günlüğünün açık olduğundan emin olun. Bkz. Purview denetim günlüğünü açın.
Microsoft Purview uyumluluk portalına gidin ve kiracı yönetici kimlik bilgilerinizle oturum açın.
Sol gezinti bölmesinde, Denetim'i seçin. Bu seçeneği kullanamıyorsanız bu, oturum açmış kullanıcının denetim günlüklerini sorgulama konusunda yönetici erişimi olmadığı anlamına gelir.
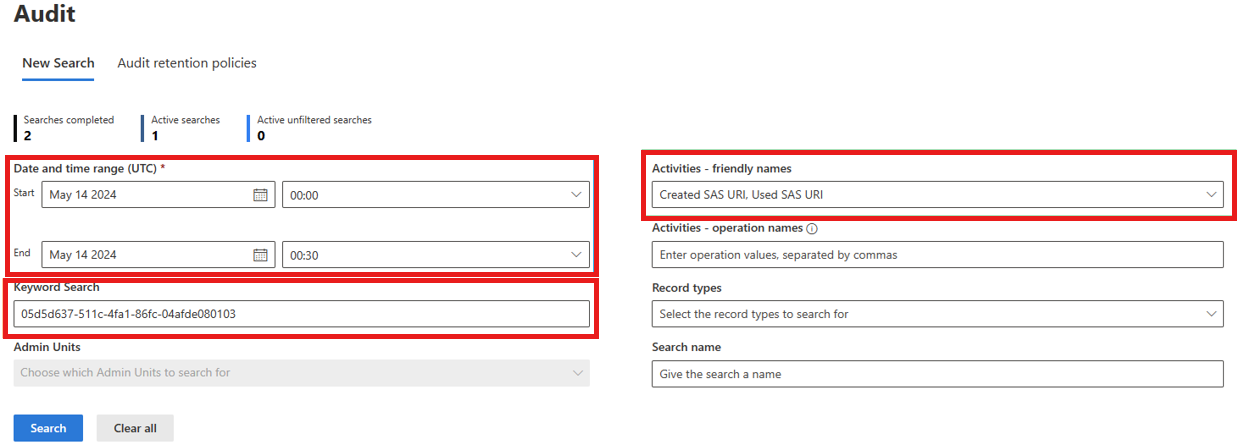
Günlükleri aramak için UTC'de tarih ve zaman aralığını seçin. Örneğin, unauthorized_caller hata koduna sahip bir 403 Yasak hatası döndürüldüğünde.
Activities - friendly namesaçılır listesinden Power Platform depolama işlemleri öğesini arayın ve Oluşturulan SAS URI ile Kullanılan SAS URI öğelerini seçin.Anahtar Sözcük Arama'da bir anahtar sözcük belirtin. Bu alan hakkında daha fazla bilgi edinmek için Purview belgelerindeki Aramaya başlama bölümüne bakın. Senaryonuza bağlı olarak yukarıdaki tabloda açıklanan alanlardan herhangi birinden bir değer kullanabilirsiniz, ancak arama yapmak için önerilen alanlar aşağıdadır (tercih sırasına göre):
- Yanıt üst bilgisinin
x-ms-service-request-iddeğeri. Bu değer, üst bilginin hangi istek türünden olduğuna bağlı olarak sonuçları bir SAS URI oluşturma olayına veya bir SAS URI kullanım olayına filtreler. Kullanıcıya döndürülen bir 403 Forbidden hatasını araştırırken kullanışlıdır.powerplatform.analytics.resource.sas.operation_iddeğerini almak için de bunu kullanabilirsiniz. - Yanıt üst bilgisinin
x-ms-sas-operation-iddeğeri. Bu değer, kaç kez erişildiğine bağlı olarak sonuçları bir SAS URI oluşturma olayına ve bu SAS URI'sine yönelik bir veya daha fazla kullanım olayına filtreler.powerplatform.analytics.resource.sas.operation_idalanına eşlenir. - Tam veya kısmi SAS URI'si (imza hariç). Bu, birçok SAS URI oluşturma ve birçok SAS URI kullanım olayları döndürebilir, çünkü aynı URI'nin gerektiği kadar çok kez oluşturulması istenebilir.
- Çağıran IP adresi. Bu IP için tüm oluşturma ve kullanım olaylarını döndürür.
- Ortam Kimliği. Bu, Power Platform'un birçok farklı bileşenine yayılan büyük bir veri kümesi döndürebilir, bu nedenle mümkünse bundan kaçının veya arama aralığını daraltmayı düşünün.
Uyarı
User Principal Name (UPN) veya Nesne Kimliği'ni aramayın çünkü bu değerler kullanım olaylarına değil yalnızca oluşturma olaylarına yayılır.
- Yanıt üst bilgisinin
Ara seçeneğini tıklayın ve sonuçların görünmesini bekleyin.
Uyarı
Purview'a günlüklerin içeri alınması bir saat veya daha uzun süre gecikebilir, bu nedenle son olayları ararken bunu göz önünde bulundurun.
403 Forbidden/unauthorized_caller hatasının giderilmesi
Bir çağrının neden unauthorized_caller hata koduyla 403 Forbidden hatasına yol açtığını belirlemek için oluşturma ve kullanım günlüklerini kullanabilirsiniz.
- Önceki bölümde açıklandığı gibi Purview'da günlükleri bulun. Yanıt üst bilgilerindeki x-ms-service-request-id veya x-ms-sas-operation-id değerlerinden birini arama anahtar sözcüğü olarak kullanmayı göz önünde bulundurun.
- Kullanım olayını, Used SAS URI, açın ve PropertyCollection altında powerplatform.analytics.resource.sas.computed_ip_filters alanını arayın. Bu IP aralığı, isteğin devam etmesine izin verilip verilmediğini belirlemek için SAS çağrısının kullandığı aralıktır.
- Bu değeri, isteğin neden başarısız olduğunu belirlemek için yeterli olması gereken günlüğün IP Adresi alanıyla karşılaştırın.
- powerplatform.analytics.resource.sas.computed_ip_filters değerinin yanlış olduğunu düşünüyorsanız sonraki adımlarla devam edin.
- SAS URI Oluşturuldu adlı oluşturma olayını, x-ms-sas-operation-id yanıt başlığı değerini (veya oluşturma günlüğündeki powerplatform.analytics.resource.sas.operation_id alanının değerini) kullanarak arayarak açın.
- powerplatform.analytics.resource.sas.ip_binding_mode alanının değerini alın. Eksik veya boşsa bu, söz konusu istek sırasında bu ortam için IP bağlamanın açık olmadığı anlamına gelir.
- powerplatform.analytics.resource.sas.admin_provided_ip_ranges değerini alın. Eksik veya boşsa bu, söz konusu istek sırasında bu ortam için IP güvenlik duvarı aralıklarının belirtilmediği anlamına gelir.
- Kullanım olayıyla aynı olması gereken ve IP bağlama modu ve yönetici tarafından sağlanan IP güvenlik duvarı aralıklarına göre türetilen powerplatform.analytics.resource.sas.computed_ip_filters değerini alın. Türetme mantığını Power Platform'de veri depolama ve yönetimi bölümünde inceleyin.
Bu bilgiler, kiracı yöneticilerinin ortamın IP bağlama ayarlarındaki yanlış yapılandırmaları düzeltmesine yardımcı olur.
Uyarı
SAS IP bağlaması için ortam ayarlarında yapılan değişikliklerin geçerlilik kazanması en az 30 dakika sürebilir. İş birliği yaptığımız ekiplerin kendi önbellekleri varsa daha fazla olabilir.
İlgili makaleler
Güvenliğe genel bakış
Power Platform hizmetlerinde kimlik doğrulama
Veri kaynaklarına bağlanma ve kimlik doğrulama
Power Platform güvenliği hakkında SSS