Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Dataverse , birçok iş senaryosu için esnek bir güvenlik modeli sağlar. Model yalnızca Dataverse veritabanı olan ortamlar için geçerlidir. Yönetici olarak, kullanıcıları yönetir, güvenlik yapılandırmasını doğrular ve erişim sorunlarını giderirsiniz.
Rol tabanlı güvenlik
Dataverse, ayrıcalıkları gruplandırmak için güvenlik rollerini kullanır. Güvenlik rollerini doğrudan kullanıcılara veya Dataverse ekiplerine atayın. Ekip üyeleri, takıma atanan ayrıcalıkları alır.
Güvenlik ayrıcalıkları kümülatiftir. Kullanıcı, tüm rolleri ve ekip üyelikleri tarafından verilen en geniş erişimi alır. Örneğin, bir rol tüm kişi kayıtlarına kuruluş düzeyinde okuma erişimi verirse, başka bir rol belirli bir kişiyi kullanıcıdan gizleyemez.
İş birimleri
Dataverse'deki iş birimlerini anlamak için bu videoyu izleyin:
İş birimleri, kullanıcının erişimini belirlemek için güvenlik rolleriyle çalışır. Kullanıcıları ve verileri yönetmenize yardımcı olan güvenlik sınırlarını tanımlar. Her Dataverse veritabanının bir kök iş birimi vardır.
Kullanıcıları ve verileri daha küçük güvenlik sınırlarına bölmek için alt iş birimleri oluşturun. Bir ortamdaki her kullanıcı bir iş birimine aittir. İş birimi yapınız kuruluş hiyerarşinizle eşleşebilir, ancak buna gerek yoktur.
Aşağıdaki örneklerde üç iş birimi kullanılır. Woodgrove kök iş birimidir ve hiyerarşinin en üstünde kalır. A ve B bölümleri alt iş birimleridir. Her bölümün kullanıcılarının farklı erişim gereksinimleri vardır.
Hiyerarşik veri erişim yapısı
Ağaç benzeri bir hiyerarşideki kullanıcıları ve verileri ayırmak için hiyerarşik bir yapı kullanın.
Her kullanıcıyı bir iş birimine atayın ve kullanıcıya bu departmandan bir güvenlik rolü atayın. Varsayılan olarak kullanıcının iş birimi, kullanıcının oluşturduğu kayıtların sahibidir. Güvenlik rolü, kullanıcının bu departmanda erişebileceği kayıtları belirler.
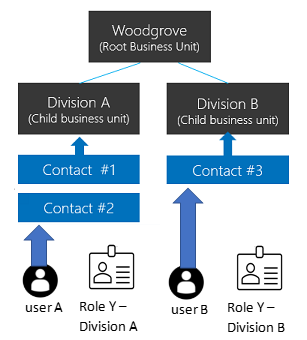
Bu örnekte, A kullanıcısı Bölüm A'ya aittir ve Bölüm A'dan Y güvenlik rolüne sahiptir. A kullanıcısı Kişi #1 ve Kişi #2'ye erişebilir. B kullanıcısı Bölüm B'ye ait olduğundan B kullanıcısı Bölüm A'nın kişilerine erişemez ancak Kişi #3'e erişebilir.
Matris veri erişim yapısı (modernleştirilmiş iş birimleri)
Kullanıcıların ait oldukları iş biriminden bağımsız olarak birden çok iş birimindeki verilere erişmesine izin verirken ağaç benzeri bir hiyerarşideki verileri düzenlemek için matris yapısı kullanın.
Kullanıcıya verilerine erişmesi gereken her iş biriminden bir güvenlik rolü atayın. Kullanıcı bir kayıt oluşturduğunda, kaydın sahibi olan departmanı seçebilir.
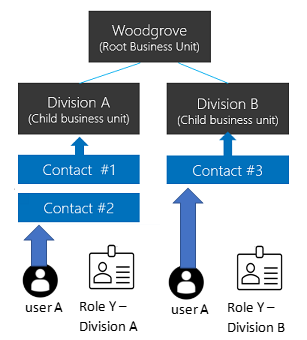
Bu örnekte, A kullanıcısı kök iş birimi de dahil olmak üzere herhangi bir departmana ait olabilir. A Bölümündeki güvenlik rolü Y, A kullanıcısına Kişi #1 ve Kişi #2’ye erişim sağlar. B Bölümü'nden güvenlik rolü Y, A kullanıcısına Kişi #3'e erişim verir.
Matris veri erişim yapısını etkinleştirme
Not
Bu özelliği etkinleştirmeden önce, özelliğin yeni tablolara uygulanabilmesi için tüm özelleştirmeleri yayımlayın. Özelliği etkinleştirdikten sonra yayımlanmamış bir tablo çalışmazsa, Microsoft Dynamics CRM için OrgDBOrgSettings aracını kullanarak RecomputeOwnershipAcrossBusinessUnits ayarını true olarak ayarlayın. Bu ayar , Sahip Olunan İş Birimi sütununu ayarlamanıza ve güncelleştirmenize olanak tanır.
- Power Platform yönetim merkezinde Dynamics 365 yöneticisi veya Microsoft Power Platform yöneticisi olarak oturum açın.
- Gezinti bölmesinde, Yönet öğesini seçin.
- Yönet bölmesinde Ortamlar'ı ve ardından ortamı seçin.
- Ayarlar>Ürün>Özellikler'i seçin.
- İş birimleri arasında sahipliği kaydetme seçeneğini açın.
- Kaydet'i seçin.
Özelliği etkinleştirdikten sonra, kullanıcıya güvenlik rolü atarken bir departman seçin. Bu seçenek, kullanıcıya farklı iş birimlerinden roller atamanızı sağlar. Model temelli uygulamaları çalıştırmak için, kullanıcının gerekli kullanıcı ayarları ayrıcalıklarını içeren kendi iş birimlerinden bir role de ihtiyacı vardır. Temel Kullanıcı rolü, hangi kullanıcı ayarları ayrıcalıklarının etkinleştirileceği gösterir.
Güvenlik rollerinden biri kaydın tablosu için Okuma ayrıcalığı verirse, kullanıcıyı herhangi bir departmanda kayıt sahibi yapabilirsiniz. Kullanıcının kaydın sahibi olan iş biriminden bir güvenlik rolüne ihtiyacı yoktur. Daha fazla bilgi için bkz: Modernleştirilmiş iş birimlerinde kayıt sahipliği.
Not
EnableOwnershipAcrossBusinessUnits ayarı bu özelliğin durumunu depolar. Ayrıca, Microsoft Dynamics CRM için OrgDBOrgSettings aracıyla da ayarı değiştirebilirsiniz.
Bir iş birimini Microsoft Entra güvenlik grubuyla ilişkilendirin
Kullanıcı yönetimini ve rol atamasını basitleştirmek için iş birimlerini Microsoft Entra güvenlik gruplarıyla eşleyin.
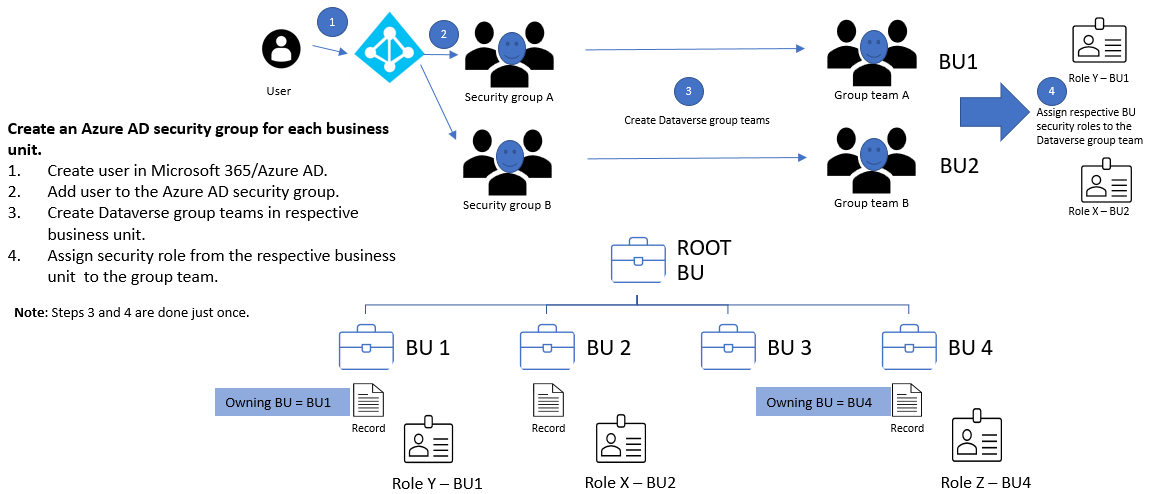
Her iş birimi için:
- Bir Microsoft Entra güvenlik grubu oluşturun.
- Güvenlik grubu için bir Dataverse grup ekibi oluşturun.
- Departmanın güvenlik rolünü Dataverse grup ekibine atayın.
- kullanıcıları Microsoft Entra güvenlik grubuna ekleyin.
Bir kullanıcı ortama ilk kez eriştiğinde Dataverse, kullanıcıyı kök iş biriminde oluşturur. Kullanıcı ve Dataverse grup ekipleri kök iş biriminde kalabilir. Atanan güvenlik rolleri, ilgili iş birimlerindeki verilere erişim verir.
Matris veri erişimi için, erişmeleri gereken her iş birimi için kullanıcıları Microsoft Entra güvenlik grubuna ekleyin.
İş birimine sahip olan
Her kayıtta, kaydın sahibi olan iş birimini belirten bir Sahibi Olan İş Birimi sütunu vardır. Kullanıcı bir kayıt oluşturduğunda, sütun varsayılan olarak kullanıcının iş birimine göre belirlenir. Değeri yalnızca İş birimleri genelinde sahiplik kaydı açıkken değiştirebilirsiniz.
Not
Sahip olan iş birimini değiştirmek, basamaklı değişikliklere neden olabilir. Daha fazla bilgi için bkz. .NET için SDK'yı kullanarak basamaklı davranışı yapılandırma.
Kullanıcının Sahip Olan İş Birimi sütununu ayarlamasına izin vermek için, kullanıcının güvenlik rolüne İş Birimi tablosu için yerel düzeyde Ekleme Ayrıcalığı verin.
Sütunu şu sütuna ekleyin:
- Bir formun metni veya üst bilgisi.
- Bir görünüm.
- Bir sütun eşlemesi. AutoMapEntity kullanıyorsanız, sütunu eşlemeye ekleyin.
Not
Bir veri eşitleme işinin şemasında Sahip İş Birimi yer alıyorsa, hedef ortamda aynı değer bulunmadığında iş, yabancı anahtar kısıtı ihlali nedeniyle başarısız olur. Sütunu kaynak şemadan kaldırın veya kaynak değerini hedef ortamda var olan bir iş birimiyle değiştirin.
Verileri Power BI gibi bir dış kaynağa kopyaladığınızda, Sahip Olan İş Birimi öğesini yalnızca hedef bu sütunu destekliyorsa ekleyin.
Tablo ve kayıt sahipliği
Dataverse iki kayıt sahipliği türünü destekler:
- Kuruluş sahipliğinde: Bir ayrıcalık ya tüm kayıtlar için geçerlidir ya da geçerli değildir.
- Kullanıcıya veya takıma ait: Ayrıcalıkların çoğu kullanıcı, departman, üst-alt departman ve kuruluş erişim düzeylerini destekler.
Tablo oluştururken sahiplik türünü seçersiniz ve daha sonra değiştiremezsiniz. Örneğin, Kişi tablosuna kullanıcı düzeyinde Okuma erişimi, kullanıcıların yalnızca sahip oldukları kişi kayıtlarını okumasına olanak tanır.
A kullanıcısı Bölüm A'ya aitse ve kişi tablosuna iş birimi düzeyinde Okuma erişimine sahipse, A kullanıcısı Kişi #1 ve Kişi #2'yi okuyabilir ancak Kişi #3'ü okuyamayabilir.
Bir güvenlik rolü yapılandırırken, her ayrıcalık için bir erişim düzeyi seçin.
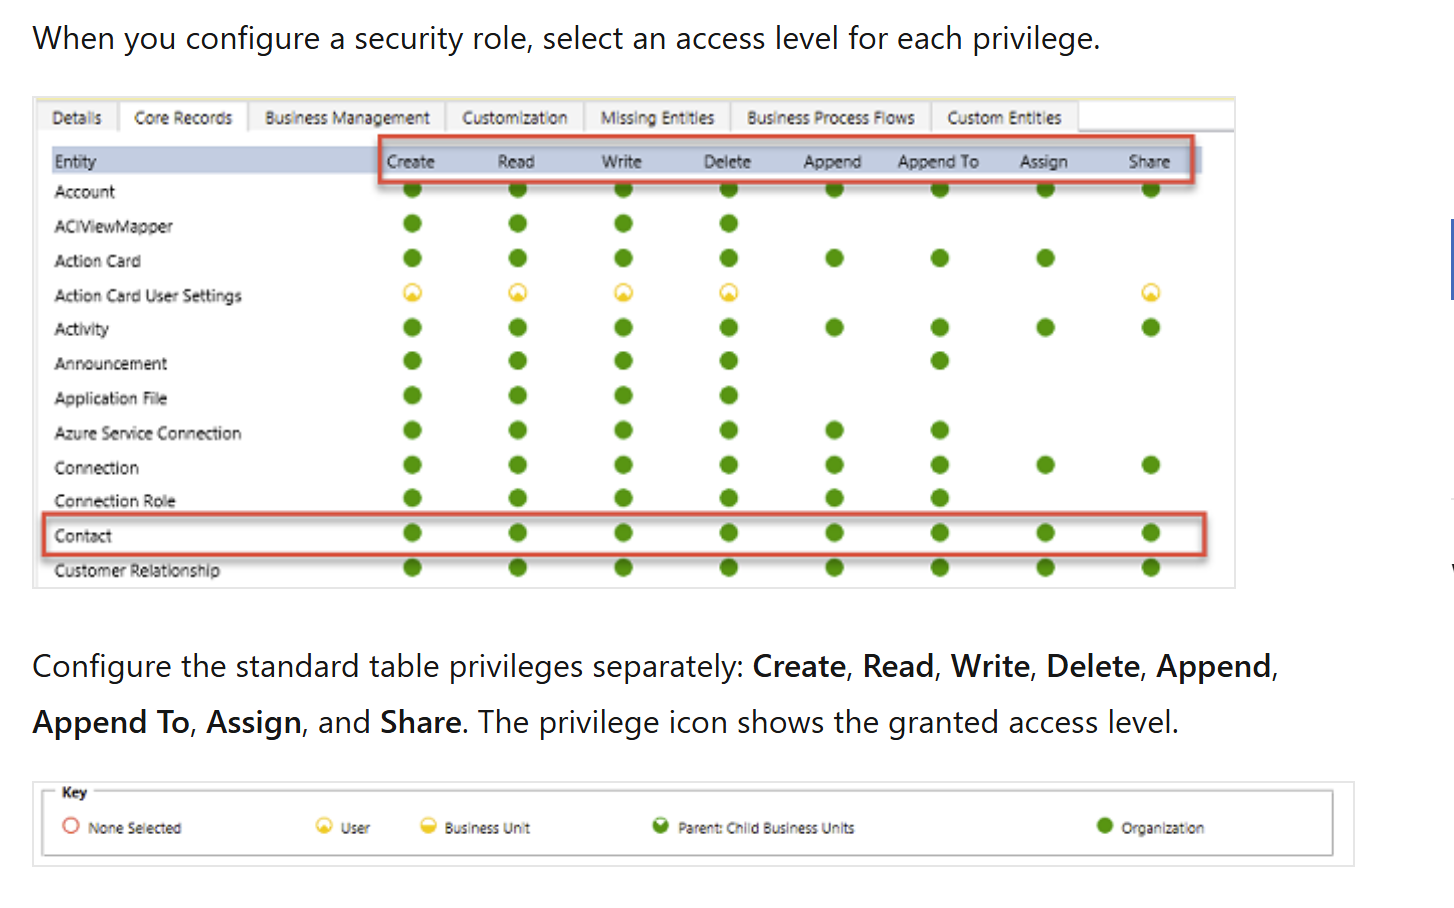
Standart tablo ayrıcalıklarını ayrı olarak yapılandırın: Oluşturma, Okuma, Yazma, Silme, Ekleme, Ekleme, Atama ve Paylaşma. Ayrıcalık simgesi verilen erişim düzeyini gösterir.
Filtrelenmiş tablo kayıt sahipliği (önizleme)
Önizleme özellikleri, üretimde kullanıma yönelik değildir ve sınırlı işlevselliğe sahip olabilir. Bu özellikler, müşterilerin erken erişim elde etmesi ve geri bildirim sağlaması amacıyla resmi sürümden önce kullanıma sunulur.
Filtrelenmiş kayıt sahipliği, yöneticilerin sütun-değer filtreleri ile Dataverse kayıtlarına erişimi denetlemesine olanak tanır. Örneğin, yalnızca sütunun CityRedmond'a eşit olduğu kayıtlara erişim izni verin. Kullanıcılar yalnızca güvenlik rollerindeki filtrelerle eşleşen kayıtları oluşturabilir, okuyabilir, güncelleştirebilir ve silebilir.
Geleneksel Dataverse tablolarının aksine, filtrelenmiş kayıt sahipliğine sahip tablolar kayıt sahipliğini, paylaşımı veya atamayı desteklemez. Filtre tabanlı ayrıcalıklar kayıt erişimini denetler ve tabloları, sütunları veya diğer model nesnelerini kısıtlamadan ayrıntılı satır düzeyi erişim sağlar.
Not
Filtre ölçütüne uyan kayıtlara satır düzeyi erişim vermek için filtrelenmiş kayıt sahipliğini kullanın. Filtrelenmiş kayıt sahipliği tablolarına ve kullanıcıya ait veya kuruluşa ait mevcut tablolara filtre tabanlı ayrıcalıklar uygulayın. Mevcut tablolar için bu yaklaşım temel alınan sahiplik modelini korur.
Modernleştirilmiş iş birimlerinde sahiplik kaydını tutun
Modernleştirilmiş iş birimleriyle, kullanıcılar herhangi bir iş biriminde kayıtların sahibi olabilir. Kullanıcının, kaydın tablosu için Okuma ayrıcalığı veren herhangi bir iş biriminden bir güvenlik rolüne ihtiyacı vardır. Kullanıcının, sahibi olduğu bir kaydı içeren her iş biriminden bir role ihtiyacı yoktur.
Önizleme süresi boyunca üretim ortamındaki iş birimleri genelinde Kayıt sahipliğini etkinleştirdiyseniz:
- Kuruluş Ayarları düzenleyicisini yükleyin.
-
RecomputeOwnershipAcrossBusinessUnits değerini
trueolarak ayarlayın. Sistem yeniden hesaplama sırasında kilitler ve bu işlem beş dakikaya kadar sürebilir. Yeniden hesaplamadan sonra, kullanıcılar her bir departmandan ayrı bir güvenlik rolü olmadan iş birimleri genelinde kayıtların sahibi olabilir. Kayıt sahipleri, kaydın sahibi olan iş birimi dışındaki kullanıcılara da kayıt atayabilir. -
AlwaysMoveRecordToOwnerBusinessUnit değerini olarak
falseayarlayın. Ardından, sahiplik değiştiğinde kayıtlar özgün sahip oldukları departmanda kalır.
Üretim dışı ortamlar için AlwaysMoveRecordToOwnerBusinessUnit değerini olarak falseayarlayın.
Not
İş birimleri arasında kayıt sahipliğini kapatırsanız veya RecomputeOwnershipAcrossBusinessUnits öğesini false olarak ayarlarsanız, Sahip İş Birimi sütununu ayarlayamaz veya güncelleştiremezsiniz. Dataverse ayrıca, etkilenen her kaydın sahip olan iş birimini kayıt sahibinin iş birimiyle eşleşecek şekilde değiştirir.
Takımlar (grup takımları dahil)
Her ekip bir iş birimine aittir. Dataverse, her iş birimi için otomatik olarak bir varsayılan ekip oluşturur ve üyeliğini yönetir. Varsayılan ekip her zaman iş birimindeki tüm kullanıcıları içerir. Üyelerini el ile ekleyemez veya kaldıramazsınız. Dataverse, kullanıcıları iş birimiyle ilişkilendirdiğinizde veya ilişkisini kaldırdığınızda üyeliği güncelleştirir.
Dataverse iki tür takım sağlar:
- Sahip ekipler kayıtların sahibi olabilir. Her ekip üyesi, ekibin kayıtlarına doğrudan erişim alır. Bir kullanıcı birden çok sahip ekibine ait olabilir.
- Erişim ekipleri paylaşılan kayıtlara erişim sağlar ancak kayıtların sahibi değildir veya güvenlik rollerine sahip değildir.
Kayıt paylaşma
Sahiplik ve iş birimi modelinizin kapsamadığı özel durumları işlemek için tek tek kayıtları bir kullanıcı veya ekiple paylaşın. Paylaşımı yalnızca özel durumlar için kullanın çünkü daha az verimli bir performans sergiler ve sorun gidermesi rol tabanlı erişime göre daha zor olabilir. Ekiple paylaşmak, her kullanıcıyla ayrı ayrı paylaşmaktan daha verimlidir.
Otomatik olarak erişim ekibi oluşturmak ve kayıt izinlerini tanımlamak için bir erişim ekibi şablonu kullanın. Ayrıca, şablon olmadan erişim ekipleri oluşturabilir ve üyelerini el ile yönetebilirsiniz. Erişim ekipleri kayıtlarına sahip değildir ve güvenlik rollerine sahip olamaz. Kayıt ekiple paylaşıldığından ekip üyeleri erişim alır.
Dataverse'te kayıt düzeyinde güvenlik
Kullanıcının kayıt erişimi tüm güvenlik rollerini, iş birimi üyeliklerini, ekip üyeliklerini ve paylaşılan kayıtları birleştirir. Access, Dataverse veritabanında birikmeli olarak bulunur. Dataverse, her veritabanı için erişimi ayrı olarak izler ve kullanıcının uygun bir Dataverse lisansına sahip olması gerekir.
Dataverse'de sütun düzeyine güvenlik
Kayıt düzeyi güvenlik yeterli denetim sağlamadığında sütun düzeyinde güvenlik kullanın. Tüm özel sütunlar ve çoğu sistem sütunu için etkinleştirin. Kişisel bilgiler (PII) içeren sistem sütunlarının çoğu sütun düzeyinde güvenliği destekler. Sistem sütunlarının meta verileri, güvenli olup olmadığınızı gösterir.
Her sütun için sütun düzeyinde güvenliği ayrı ayrı etkinleştirin. Ardından güvenli sütunlara Oluşturma, Güncelleştirme ve Okuma erişimi veren bir sütun güvenlik profili oluşturun. Profili kullanıcılara veya ekiplere atayın.
Sütun düzeyinde güvenlik, kayda erişim izni vermez. Bir sütun güvenlik profilinin güvenli sütunlara erişim verebilmesi için kullanıcının zaten kayıt erişimi olmalıdır. Sütun düzeyinde güvenliği yalnızca gerektiğinde kullanın çünkü aşırı kullanım performansı düşürebilir.
Birden çok ortamda güvenliği yönetme
Güvenlik rollerini ve sütun güvenlik profillerini ortamlar arasında taşımak için Dataverse çözümlerini kullanın. her ortamda iş birimlerini ve ekipleri ayrı ayrı oluşturun ve yönetin. Ayrıca kullanıcıları her ortamda uygun güvenlik bileşenlerine atamanız gerekir.
Kullanıcı güvenliğini yapılandırma
Roller, ekipler ve iş birimleri oluşturduktan sonra her kullanıcının erişimini yapılandırın:
- Kullanıcıyı bir iş birimiyle ilişkilendirin. Dataverse varsayılan olarak kök iş birimini kullanır ve kullanıcıyı bu iş biriminin varsayılan ekibine ekler.
- Kullanıcının ihtiyaç duyduğu güvenlik rollerini atayın.
- Kullanıcıyı uygun takımlara ekleyin.
- Sütun düzeyinde güvenlik kullanıyorsanız kullanıcıya veya ekiplerinden birine bir sütun güvenlik profili atayın.
Kullanıcının etkin erişimi, doğrudan atanan güvenlik rollerini ekipler aracılığıyla atanan rollerle birleştirir. Dataverse her zaman bu rollerden en geniş izni verir. Ayrıntılı bir izlenecek yol için bkz. Ortam güvenliğini yapılandırma.
Değişiklikleri dağıtmadan önce uygulama oluşturucuları ve kullanıcı izinlerini yöneten yöneticilerle büyük güvenlik değişikliklerini koordine edin.