Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makale, WinDbg MCP'nin nasıl çalıştığını anlamanıza ve istemci desteği ile güvenlik ve gizlilik konularına göre kullanılıp kullanılmayeceğine karar vermenize yardımcı olur. WinDbg MCP, desteklenen bir yapay zeka istemcisini, istemcinin analiz sırasında hata ayıklayıcı araçlarını ve bağlamını kullanabileceği etkin bir WinDbg oturumuna bağlamak için Model Bağlam Protokolü'ni (MCP) kullanır.
WinDbg'de yapay zeka tarafından başlatılan hata ayıklayıcı eylemlerini gözden geçirirken bir hata ayıklama hedefini incelemek için bu bağlantıyı kullanabilirsiniz. Yapay zeka tarafından oluşturulan bulgular kesin değildir. Bulguları, kanıtları, varsayımları, hedef durumu ve komutları WinDbg'deki çıktıya karşı doğrulayın.
WinDbg MCP nasıl çalışır?
WinDbg MCP, bir yapay zeka istemcisi ile WinDbg'deki MCP sunucusu arasında yerel bir proxy kullanır. Bağlantı aşağıdaki mimariye sahiptir:
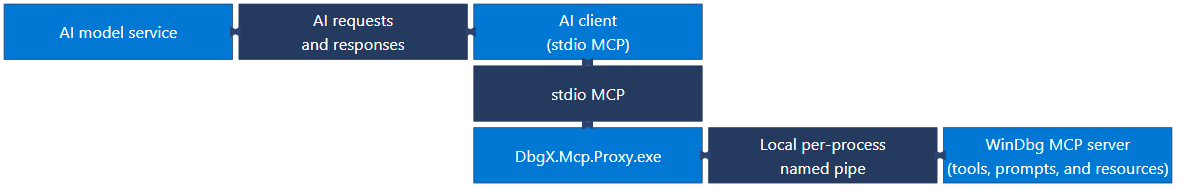
Diyagram, çift yönlü bağlantıları göstermek için kompakt basamaklı bir düzen kullanır. Yapay zeka modeli hizmeti ve yapay zeka istemcisi yapay zeka istekleri ve yanıtları alışverişinde bulunur. AI istemcisi ve DbgX.Mcp.Proxy.exe stdio MCP üzerinden iletişim kurar.
DbgX.Mcp.Proxy.exe ve WinDbg MCP sunucusu, işlem başına yerel bir adlandırılmış kanal üzerinden iletişim kurar. WinDbg MCP sunucusu araçlar, istemler ve kaynaklar sağlar.
Her WinDbg oturumu yerel, işlem başına bir adlandırılmış işlem hattı kullanır.
DbgX.Mcp.Proxy.exe standart giriş ve çıkış üzerinden yapay zeka istemcisiyle iletişim kurar ve istemciyi seçili bir WinDbg oturumuna bağlar.
Yapay zeka istemcisi, yapay zeka isteklerinin ve yanıtlarının bir parçası olarak yapılandırılmış model hizmetine hata ayıklama bağlamı gönderebilir. Hata ayıklama oturumunun denetiminde kalırsınız ve WinDbg'de yapay zeka tarafından başlatılan hata ayıklayıcı eylemlerini gözden geçirebilirsiniz.
İstemci desteği ve oturum sınırları
WinDbg MCP şu yapay zeka istemcilerini destekler:
- GitHub Copilot ile Visual Studio Code
- GitHub Copilot CLI
Diğer MCP uyumlu yapay zeka istemcileri özel yapılandırmayla, eldeki imkanlar ölçüsünde çalışabilir, ancak WinDbg bunları resmi olarak desteklemez. Özel istemciyi yalnızca MCP özelliklerinin ve güvenlik denetimlerinin kuruluşunuzun gereksinimlerini karşıladığını onayladıktan sonra kullanın.
WinDbg oturumuna aynı anda yalnızca bir etkin MCP istemcisi bağlanabilir. Ayrı WinDbg oturumları ayrı yerel adlandırılmış kanallar kullanır. Kısıtlı ortamlarda kuruluş politikası MCP denetimlerini gizleyebilir veya devre dışı bırakabilir.
WinDbg MCP araçları ve istemleri
WinDbg MCP bağlantı araçları, hata ayıklayıcı araçları ve yerleşik istemler sağlar. WinDbg'de MCP Yükle eylemi, WinDbg'yi seçilen yapay zeka istemcisiyle bir MCP sunucusu olarak kaydeder. Ara sunucu bir WinDbg oturumuna bağlandıktan sonra yapay zeka istemcisi uygun araçları otomatik olarak seçer.
WinDbg oturumunu bulmak ve seçmek için aşağıdaki bağlantı araçlarını kullanın:
| Bağlantı aracı | Purpose |
|---|---|
list_sessions |
Etkin MCP hizmetleriyle WinDbg oturumlarını listeler ve her oturumun kullanılabilir olup olmadığını bildirir. |
connect_session |
İşlem kimliğini kullanarak WinDbg oturumuna bağlanır. |
disconnect_session |
Proxy'nin geçerli WinDbg oturumuyla bağlantısını keser. |
Bağlantıdan sonra yapay zeka istemcisinden WinDbg MCP kullanarak şunları yapmasını isteyin:
- Hata ayıklama hedefini inceleyin veya kontrol edin.
- WinDbg komutlarını çalıştırın.
- Tanılamayı ve kaynak kodunu gözden geçirin.
- Hata ayıklayıcı verilerini görselleştirin.
- Analiz betikleri oluşturun.
Yerleşik WinDbg MCP istemlerini kullanın
AI istemcisi MCP istemlerini destekliyorsa, yönlendirmeli hata ayıklama iş akışı başlatmak için yerleşik bir istem seçin.
| Yerleşik istem | Purpose |
|---|---|
investigate_symbol_loading_issues |
Sembol yükleme sorunlarını tanılayın. |
write_extension |
WinDbg JavaScript uzantısı oluşturun. |
create_graph |
Hata ayıklayıcı verilerini grafik olarak görselleştirin. |
configure_ttd |
Zaman Yolculuğu Hata Ayıklama iş akışını yapılandırın. |
Hata ayıklama için WinDbg MCP kullanma
Aşağıdaki istemler desteklenen hata ayıklama senaryoları için başlangıç noktaları sağlar:
| Scenario | Örnek talimat |
|---|---|
| Kilitlenme dökümünün kök nedenini bulma | "Bu dökümü analiz edin ve olası kök nedeni, destekleyici kanıt ve kalan varsayımları sağlayın." |
| Canlı hedefi araştırma | "Hedef durumu denetleyin, gerekirse kırın ve çağrı yığınını ve modülleri hata sinyalleri için inceleyin." |
| Simgeyi veya kaynak yüklemeyi düzelt | Simgelerin veya kaynağın neden doğru yüklenmediğini belirlemek ve bir düzeltme önermek için günlükleri ve komut geçmişini kullanın. |
| Zaman Yolculuğu Hata Ayıklama izini çözümleme | "Bu TTD izlemesini analiz edin ve önemli geçişleri, kanıtları ve olası bir ayrışma noktasını belirleyin." |
| Hata ayıklayıcı sorgu sonuçlarını görselleştirin | Bu hata ayıklayıcısı veri modeli çıkışını ağaç, ızgara veya grafik olarak sorgulayıp görselleştirin. |
| Yinelenebilir analizi otomatikleştirin | "Bu analiz iş akışını otomatik hale getiren bir betik oluşturun ve doğrulayın." |
Yapay zeka istemcisinin sonuçlarını, üzerinde işlem yapmadan önce hedef durum ve görünür hata ayıklayıcı çıkışıyla karşılaştırın.
WinDbg MCP güvenlik ve gizlilik konuları
WinDbg MCP'yi kullanmadan önce hedefi, verilerini, seçili yapay zeka istemcisini ve yapılandırılmış model hizmetini değerlendirin. Aşağıdaki yönergelerin tümünü uygulayın:
- Yetkili kullanım: WinDbg MCP'yi yalnızca inceleme izniniz olan hedeflerle ve verilerle kullanın. Kuruluşunuzun yapay zeka, güvenlik, gizlilik ve veri işleme ilkelerini izleyin.
- Yapay zeka hizmetlerine gönderilen veriler: Yapay zeka istemcisi, yapılandırılan model hizmetine hata ayıklayıcı bağlamı gönderebilir. Kuruluşunuzun, hem seçili istemci hem de model hizmetiyle kullanılmak üzere hedef kaynağı ve verilerini onayladığını doğrulayın.
- Tanılama günlükleri: MCP tanılama günlükleri hata ayıklayıcı komutları ve hedef verileri içerebilir. Bu günlükleri kuruluşunuzun ilkelerine göre hassas veriler olarak depolayın, paylaşın ve saklayın.
- Yapay zeka doğrulaması: Yapay zeka çıktısını kesin bir sonuç yerine incelenmesi gereken bir öneri olarak değerlendirin. Üzerinde işlem yapmadan önce çıktıyı WinDbg'de görünen bilgilerle karşılaştırarak doğrulayın.
-
Yönetici denetimleri: Kuruluşlar, WinDbg kısıtlı modunu etkinleştirerek WinDbg MCP'yi devre dışı bırakabilir. Yöneticiler,
EnableRestrictedModeöğesini1olarak ayarlayarak kısıtlanmış modu yapılandırır. Bu ayarı değiştirdikten sonra WinDbg'i yeniden başlatın. Kısıtlı mod, MCP'ye ek olarak diğer WinDbg özelliklerini de etkiler.
Güvenli mod
Güvenli mod, güvenilmeyen kodu yükleme veya yürütme, işlemleri başlatma veya güvenli olmayan dosya işlemleri gerçekleştirme riskini azaltmak için hata ayıklayıcı işlevselliğini kısıtlar. Örneğin .shell yüksek riskli komutları engeller. Varsayılan olarak, MCP sunucusu başlatıldığında güvenli mod etkinleştirilir.
MCP sunucusunun varsayılan olarak güvenli modu etkinleştirip etkinleştirmediğini yapılandırmak için WinDbg'de Dosya>Ayarları>MCP hizmet ayarları'nı seçin ve ardından MCP Sunucusu için Güvenli Modu Etkinleştir'i seçin veya temizleyin.
Güvenli mod davranışı, ayarı seçip seçmediğinize ve bir hedefe bağlanmadan önce veya sonra MCP hizmetini başlatıp başlatmadığınıza bağlıdır:
- Tam güvenli mod: Bir hedefe bağlanmadan önce MCP hizmetini başlatın ve MCP sunucusu başlatıldığında Güvenli modu etkinleştir seçeneğini seçili bırakın.
- Kısmi güvenli mod: MCP hizmetini başlattığınızda bir hedefe zaten bağlandıysanız, WinDbg kısmi güvenli moda girer ve bir uyarı gösterir. Tam güvenli moda geçmek için WinDbg'yi yeniden başlatın, MCP hizmetini başlatın ve ardından hedefe bağlanın.
- Güvenli mod olmadan: Onay iletişim kutusunda MCP sunucusu başlatıldığında Güvenli modu etkinleştir'i temizleyin ve ardından seçimi onaylamak için Evet'i seçin.
Onay iletişim kutusundaki onay kutusunun temizlenmesi veya seçilmesi, Dosya>Ayarlar>MCP hizmet ayarları>MCP Sunucusu için Güvenli Modu Etkinleştir seçeneğini de günceller. Bu nedenle iletişim kutusu seçimi, gelecekteki MCP başlangıçları için varsayılan değer haline gelir.
Güvenli mod etkinleştirildikten sonra güvenli modu kapatamazsınız ve WinDbg'yi yeniden başlatana kadar etkin kalır. MCP hizmetini durdurmak onu devre dışı bırakmaz. WinDbg'yi yeniden başlattıktan sonra, MCP'yi güvenli mod olmadan kullanmak istiyorsanız MCP sunucusu başlatıldığında güvenli modu etkinleştir seçeneğinin işaretini kaldırın.
Daha fazla bilgi için bkz. Güvenli modun özellikleri.
Warning
Güvenli mod olmadan, yapay zeka istemcisinin doğrudan çalıştırdığı komutlar yine kısıtlanır, ancak dolaylı eylemler kısıtlı değildir. Örneğin, AI istemcisi bir komut çalıştıran bir kesme noktası ayarlarsa, kesme noktasına ulaşıldığında bu komut tam izinlerinizle birlikte çalışır.
İstemler arası enjeksiyon korumasını devre dışı bırakmak güvenli modu devre dışı bırakmaz.
Betikleri ve uzantıları güvenli bir şekilde kullanma
WinDbg MCP, hata ayıklama betikleri ve WinDbg JavaScript uzantıları oluşturmanıza veya değiştirmenize yardımcı olabilir. Bu öneriler yapay zeka tarafından oluşturulan, ekibiniz tarafından geliştirilen veya üçüncü taraf bir satıcı tarafından sağlanan tüm betikler ve uzantılar için geçerlidir. Oluşturulan veya değiştirilen kodu, güvenilmeyen başka bir kaynaktan alınan kod gibi değerlendirin. Özellikle müşteri ortamlarında veya hassas hedeflerde hata ayıklarken yüklemeden veya çalıştırmadan önce gözden geçirin ve onaylayın.
Herhangi bir betik veya uzantı kullanmadan önce şu önerileri uygulayın:
- Kodu gözden geçirin: Kaynak kullanılabilir olduğunda kodu gözden geçirin. Aksi takdirde yayımcıyı, dijital imzayı, indirme kaynağını, sürümünü, bağımlılıklarını ve belgelenmiş davranışı doğrulayın.
- Güven sınırını anlama: WinDbg uzantıları hata ayıklayıcı işleminde kod çalıştırabilir ve hata ayıklama verilerine erişebilir. Güvenli mod belirli işlemleri kısıtlar, ancak uzantıyı doğrulamaz, yalıtmaz veya bir uzantının güvenilir olduğunu göstermez.
- Güvenli bir şekilde test edin: Yalıtılmış bir ortamda hassas olmayan hedeflerle test edin. Testinize hatalı biçimlendirilmiş veya beklenmeyen hata ayıklayıcı verilerini, başarısızlık durumlarının ele alınmasını ve kaynak kullanımını ekleyin.
- En az ayrıcalık kullan: Hata ayıklama senaryosu yükseltme gerektirmediği sürece WinDbg'yi yönetici ayrıcalıkları olmadan çalıştırın.
- Müşteri verilerini koruyun: Kodun belleği, kaynak kodunu, sembolleri, dosya yollarını, tanılama çıkışını veya diğer hassas verileri onaylanmamış konumlara açıklamadığını onaylayın.
- Dağıtım denetimi: Yalnızca onaylanan kaynaklardan uzantıları kullanın. Yönetilen veya üretim ortamları için, onaylanan bir dağıtım kanalı aracılığıyla teslim edilen gözden geçirilmiş, imzalanmış, sürüme sabitlenmiş paketleri kullanın. Dağıtımdan önce her güncelleştirmeyi gözden geçirin ve test edin.
Güvenli modu yalnızca bir betik veya uzantıyı yüklemek veya çalıştırmak için devre dışı bırakmayın. Bir uzantı güvenli modu devre dışı bırakmanızı gerektiriyorsa, bu uzantının davranışını gözden geçirin, değişikliğin hangi kısıtlamaları kaldırdığını anlayın ve kuruluşunuzun güvenlik gözden geçirenlerinden onay alın. Daha fazla bilgi için bkz. Güvenli mod.
Çapraz prompt enjeksiyonu koruması
WinDbg bazı işlemleri korumalı olarak sınıflandırır. Korumalı bir işlem için WinDbg, işlemin hata ayıklayıcı çıkışını istemler arası enjeksiyon saldırılarına (XPIA) göre sınıflandırmak üzere yapay zeka istemcisinin yapılandırılmış model hizmetini kullanır. WinDbg, sınıflandırmanın potansiyel olarak güvenli olmadığını belirlediği çıkışı engeller.
XPIA koruması, MCP örneklemeye bağlıdır. WinDbg'nin yapılandırılmış model hizmetinden sınıflandırma istemesi için yapay zeka istemcisinin MCP örneklemesini desteklemesi ve izin vermesi gerekir. Sınıflandırma çalıştırılamıyorsa, korumalı işlem çıkış döndürmeden başarısız olur.
Çapraz Komut Enjeksiyonu Azaltmayı Etkinleştir ayarı XPIA korumasını denetler. Kuruluşunuzun güvenlik gözden geçirenleri kararı onayladıktan ve diğer denetimler istem ekleme riskini ele aldıktan sonra, bu korumayı yalnızca güvenilen bir ortamda, kuruluşunuzun onayladığı hedefler için devre dışı bırakın.
WinDbg MCP hakkında geri bildirim sağlayın
Geri bildiriminiz, Microsoft'un WinDbg MCP'yi geliştirmesine ve düzeltmelere ve özelliklere öncelik vermesine yardımcı olur. Bir hatayı bildirmek veya özellik önermek için WinDbg Geri Bildirim deposunda bir sorun oluşturun.