Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Kesinti, kaynak bilgisayarın ağ kimliğini hedef bilgisayara taşıyan geçiş aşamasıdır. Geçiş tamamlandıktan sonra, kaynak bilgisayar öncekiyle aynı dosyaları içermeye devam eder, ancak kullanıcılar ve uygulamalar tarafından kullanılamaz.
Summary
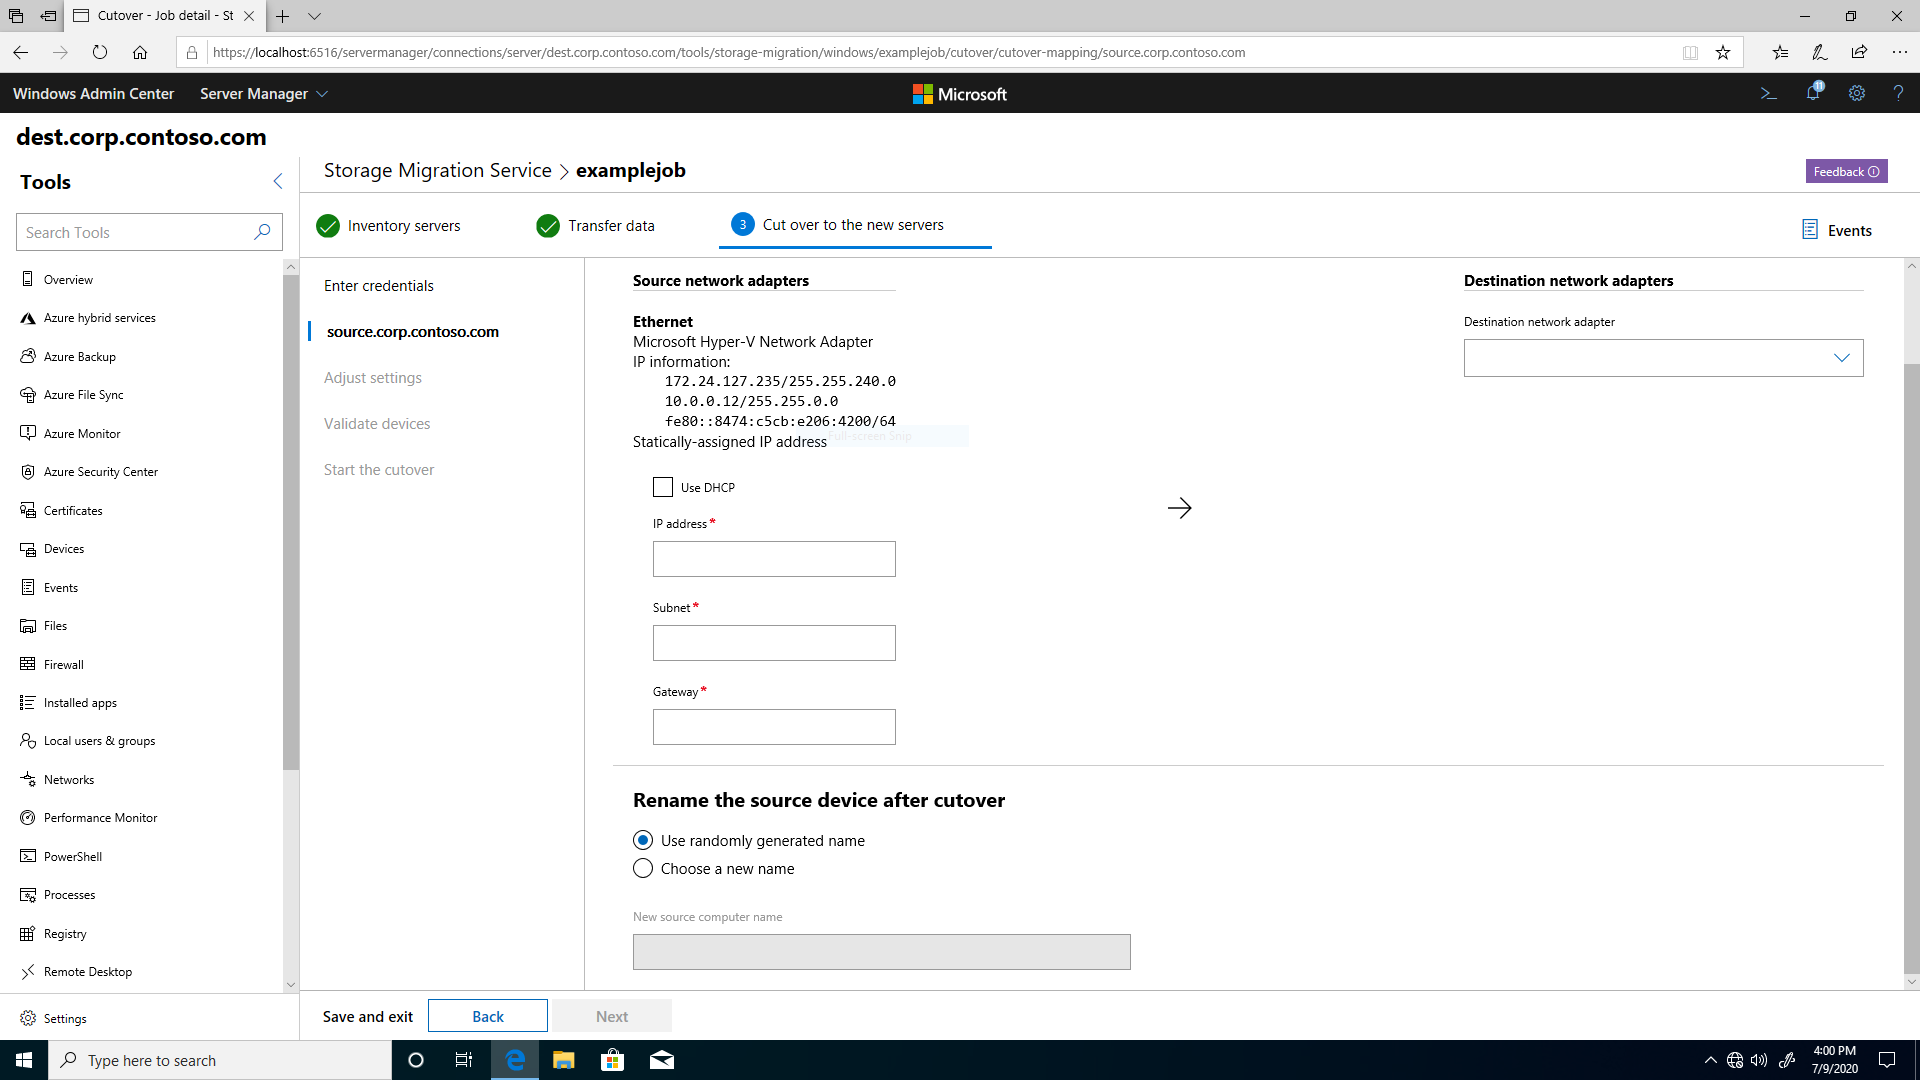 Şekil 1: Depolama Geçiş Hizmeti geçiş yapılandırması
Tam geçiş başlamadan önce, kaynak bilgisayardan hedef bilgisayara geçiş yapmak için gereken ağ yapılandırma bilgilerini sağlarsınız. Ayrıca, kaynak bilgisayar için yeni bir benzersiz ad seçebilir veya Depolama Geçiş Hizmeti'nin rastgele bir ad oluşturmasına izin vekleyebilirsiniz.
Ardından, Depolama Geçiş Hizmeti aşağıdaki adımları izleyerek kaynak bilgisayarı hedef bilgisayara devreder:
Kaynak ve hedef bilgisayarlara bağlanırız. Her ikisi de gelen güvenlik duvarı kurallarını etkinleştirmiş olmalıdır:
- Dosya ve Yazıcı Paylaşımı (SMB-In), TCP Bağlantı Noktası 445
- Netlogon Hizmeti (NP-In), TCP Bağlantı Noktası 445
- Windows Yönetim Araçları (DCOM-In), TCP Bağlantı Noktası 135
- Windows Yönetim Araçları (WMI-In), TCP, Herhangi Bir Bağlantı Noktası
Active Directory Etki Alanı Hizmetleri'ndeki hedef bilgisayarda güvenlik izinlerini kaynak bilgisayarın izinleriyle eşleşecek şekilde ayarladık.
Kaynak bilgisayarda geçici bir yerel kullanıcı hesabı oluştururuz. Bilgisayar etki alanına katılmışsa, hesap kullanıcı adı "MsftSmsStorMigratSvc" olur. Hesabın üzerinden geçmesine izin vermek için kaynak bilgisayarda yerel hesap belirteci filtre ilkesini devre dışı bırakır ve ardından kaynak bilgisayara bağlanırız. Bu geçici hesabı, kaynak bilgisayarı yeniden başlatıp daha sonra etki alanından kaldırdığımızda kaynak bilgisayara erişmeye devam edebilmemiz için yaparız.
Hedef bilgisayarda önceki adımı yineliyoruz.
Hedef bilgisayarın daha sonra devralacağı Active Directory hesabını boşaltmak için kaynak bilgisayarı etki alanından kaldırırız.
Kaynak bilgisayardaki ağ arabirimlerini eşler ve kaynak bilgisayarı yeniden adlandırırız.
Kaynak bilgisayarı yeniden etki alanına ekleyeceğiz. Kaynak bilgisayar artık yeni bir kimliğe sahip ve yöneticiler için kullanılabilir durumda, ancak kullanıcılar ve uygulamalar için değil.
Kaynak bilgisayarda, kalan diğer bilgisayar adlarını kaldırır, oluşturduğumuz geçici yerel hesabı kaldırır ve yerel hesap belirteci filtre ilkesini yeniden etkinleştiririz.
Hedef bilgisayarı etki alanından kaldırırız.
Hedef bilgisayardaki IP adreslerini kaynak tarafından sağlanan IP bilgileriyle değiştirir ve ardından hedef bilgisayarı kaynak bilgisayarın özgün adıyla yeniden adlandırırız.
Hedef bilgisayarı etki alanına geri ekleriz. Katıldığında, kaynak bilgisayarın özgün Active Directory bilgisayar hesabını kullanır. Bu, grup üyeliklerini ve güvenlik ACL'lerini korur. Hedef bilgisayar artık kaynak bilgisayarın kimliğine sahip.
Hedef bilgisayarda, kalan alternatif bilgisayar adlarını kaldırır, oluşturduğumuz geçici yerel hesabı sileriz. Ardından, yerel hesap yetki belirteci filtreleme ilkesini yeniden etkinleştirerek geçişi tamamlarız.
Geçiş tamamlandıktan sonra hedef bilgisayar, kaynak bilgisayarın kimliğini alır ve ardından kaynak bilgisayarı devre dışı bırakabilirsiniz.
El ile tam geçiş
Ortam koşulları nedeniyle tam geçiş başarısız oluyorsa, tam geçişi el ile tamamlayabilirsiniz. Örneğin ağ, özel güvenlik ayarları veya üçüncü taraf ürün etkileşimi gibi sorunların tümü tam geçişin başarısız olmasına neden olabilir. Şu adımları izleyerek tam geçişi el ile tamamlayın:
Tam geçişin başarısız olduğu veya kilitlendiği adıma dikkat edin. Ayrıntılı aşamalar tablosu, geçişin işlemlerinde tam olarak nerede olduğunu belirtir.
SMS orchestrator'da aşağıdaki PowerShell komutunu yükseltilmiş bir konsolda çalıştırın; burada
<name>geçiş işinin adıdır:Stop-SmsTransfer -Name <string>Önceki Özet bölümünde kalan adımları el ile izleyin.
a. İlerleme durumu 57%olduğunda gerçekleştirilen kaynak bilgisayar üzerindeki alternatif bilgisayar adlarını kaldırma adımı için, işlem kaynak bilgisayara atanan alternatif adları kaldırmak için
NETDOM COMPUTERNAME /REMOVEkullanılır. Ardından işlem, bu eski alternatif adları yeni hedef sunucunuza eklemek için kullanırNETDOM COMPUTERNAME /ADD.b. Aşağıdaki adımlar için, başarısız otomatik tam geçiş sırasında filtre politikası devre dışı bırakılmadıysa, filtre politikasının durumunu değiştirmenize gerek yoktur. İlkeyi etkinleştirilecek şekilde geri döndürmek için UAC uzaktan kısıtlamalarını devre dışı bırakma'daki ayarları silin.
- İlerleme durumu 13%olduğunda kaynak bilgisayarda yerel hesap simgesi filtreleme politikasının ayarlanması işlemi gösterilir.
- İlerleme 25%olduğunda hedef bilgisayarda yerel hesap belirteci filtre ilkesinin ayarlanması gösterilir.
- İlerleme durumu 61%olduğunda kaynak bilgisayardaki yerel hesap belirteci filtre ilkesinin sıfırlanması gösterilir.
- İlerleme durumu 97%olduğunda hedef bilgisayardaki yerel hesap belirteci filtre ilkesinin sıfırlanması gösterilir.
Ayrıntılı aşamalar
 Şekil 2: Tam aşama açıklamasını gösteren Depolama Geçiş Hizmeti
Her aşamanın şekil 2'de gösterildiği gibi açıklamaları üzerinden geçiş sürecinin ilerlemesini takip edebilirsiniz. Aşağıdaki tabloda ilerleme durumu, açıklaması ve tüm netleştirici notlarla birlikte her olası aşama gösterilmektedir.
| Progress | Description | Notes |
|---|---|---|
| 0% | Tam geçiş boşta. | |
| 2% | Kaynak bilgisayara bağlanıyor... | Lütfen hem kaynak hem de hedef bilgisayarlar için gereksinimlerin karşılandığından emin olun. |
| 5% | Hedef bilgisayara bağlanıyor... | |
| 6% | Active Directory'deki bilgisayar nesnesinde güvenlik izinleri ayarlanıyor... | Kaynak bilgisayardaki Active Directory nesne güvenlik izinlerini hedef bilgisayara kopyalar. |
| 8% | Oluşturduğumuz geçici hesabın kaynak bilgisayarda başarıyla silindiği emin olun... | Aynı ada sahip geçici bir hesap oluşturabildiğimizi unutmayın. |
| 11% | Kaynak bilgisayarda geçici bir yerel kullanıcı hesabı oluşturuluyor... | Kaynak bilgisayar etki alanına katılmışsa, geçici hesap kullanıcı adı "MsftSmsStorMigratSvc" olur. Parola harfler, sayılar, simgeler ve büyük/küçük harf değişiklikleri içeren 127 rastgele unicode geniş karakterden oluşur. Kaynak bilgisayar bir çalışma grubundaysa, özgün kaynak kimlik bilgilerini kullanırız. |
| 13% | Kaynak bilgisayarda yerel hesap jetonu filtre ilkesi ayarlanıyor... | etki alanına katılmadığında kaynağa bağlanabilmemiz için ilkeyi devre dışı bırakır. Yerel hesap belirteci filtre ilkesi hakkında daha fazla bilgiyi burada bulabilirsiniz. |
| 16% | Geçici yerel kullanıcı hesabı kullanılarak kaynak bilgisayara bağlanıyor... | |
| 19% | Oluşturduğumuz geçici hesabın hedef bilgisayarda başarıyla silindiği emin olun... | |
| 22% | Hedef bilgisayarda geçici bir yerel kullanıcı hesabı oluşturuluyor... | Hedef bilgisayar etki alanına bağlanmışsa, geçici hesap kullanıcı adı "MsftSmsStorMigratSvc" olur. Parola harfler, sayılar, simgeler ve büyük/küçük harf değişiklikleri içeren 127 rastgele unicode geniş karakterden oluşur. Hedef bilgisayar bir çalışma grubundaysa, özgün hedef kimlik bilgilerini kullanırız. |
| 25% | Hedef bilgisayarda yerel hesap belirteci filtre ilkesi ayarlanıyor... | Etki alanına katılmadığında hedefe bağlanabilmemiz için ilkeyi devre dışı bırakır. Yerel hesap belirteci filtre ilkesi hakkında daha fazla bilgiyi burada bulabilirsiniz. |
| 27% | Geçici yerel kullanıcı hesabı kullanılarak hedef bilgisayara bağlanıyor... | |
| 30% | Kaynak bilgisayar etki alanından kaldırılıyor... | |
| 31% | Kaynak bilgisayar IP adreslerini toplama. | Yalnızca Linux kaynak bilgisayarlar için geçerlidir. |
| 33% | Kaynak bilgisayar yeniden başlatılıyor... (1. yeniden başlatma) | |
| 36% | 1. yeniden başlatmadan sonra kaynak bilgisayarın yanıt vermesi bekleniyor... | Kaynak bilgisayar bir DHCP alt ağı kapsamında değilse ancak ağ yapılandırması sırasında DHCP'yi seçtiyseniz yanıt vermemeye devam etme olasılığı yüksektir. |
| 38% | Ağ arabirimlerini kaynak bilgisayarda eşleştirme... | |
| 41% | Kaynak bilgisayar yeniden adlandırılıyor... | |
| 42% | Kaynak bilgisayar yeniden başlatılıyor... (1. yeniden başlatma) | Yalnızca Linux kaynak bilgisayarlar için geçerlidir. |
| 43% | Kaynak bilgisayar yeniden başlatılıyor... (2. yeniden başlatma) | Yalnızca etki alanına katılmış Windows Server 2003 kaynak bilgisayarları için geçerlidir. |
| 43% | 1. yeniden başlatmadan sonra kaynak bilgisayarın yanıt vermesi bekleniyor... | |
| 43% | 2. yeniden başlatmadan sonra kaynak bilgisayarın yanıt vermesi bekleniyor... | |
| 44% | Kaynak bilgisayar etki alanına ekleniyor... | |
| 47% | Kaynak bilgisayar yeniden başlatılıyor... (1. yeniden başlatma) | |
| 50% | Kaynak bilgisayar yeniden başlatılıyor... (2. yeniden başlatma) | |
| 51% | Kaynak bilgisayarı yeniden başlatılıyor... (3. yeniden başlatma) | Yalnızca Windows Server 2003 kaynak bilgisayarları için geçerlidir. |
| 52% | Kaynak bilgisayarın yanıt vermesi bekleniyor... | |
| 52% | 1. yeniden başlatmadan sonra kaynak bilgisayarın yanıt vermesi bekleniyor... | |
| 55% | 2. yeniden başlatmadan sonra kaynak bilgisayarın yanıt vermesi bekleniyor... | |
| 56% | 3. yeniden başlatmadan sonra kaynak bilgisayarın yanıt vermesi bekleniyor... | |
| 57% | Kaynakta alternatif bilgisayar adları kaldırılıyor... | Kaynağa diğer kullanıcılar ve uygulamalar tarafından ulaşılamamasını sağlar. Daha fazla bilgi için bkz. Netdom computername. |
| 58% | Kaynak bilgisayarda oluşturduğumuz geçici bir yerel hesap kaldırılıyor... | |
| 61% | Kaynak bilgisayarda yerel hesap jeton filtre politikası sıfırlanıyor... | İlkeyi etkinleştirir. |
| 63% | Hedef bilgisayar etki alanından kaldırılıyor... | |
| 66% | Hedef bilgisayar yeniden başlatılıyor... (1. yeniden başlatma) | |
| 69% | 1. yeniden başlatmadan sonra hedef bilgisayarın yanıt vermesi bekleniyor... | |
| 72% | Hedef bilgisayarda ağ arabirimleri eşle... | Kaynak bilgisayardaki her ağ bağdaştırıcısını ve IP adresini hedef bilgisayardaki ile eşleştirerek, hedefin ağ bilgilerini değiştirir. |
| 75% | Hedef bilgisayarın adı değiştiriliyor... | |
| 77% | Hedef bilgisayar etki alanına ekleniyor... | Hedef bilgisayar, eski kaynak bilgisayarın Active Directory nesnesini devralır. Hedef kullanıcı Domain Admins üyesi değilse veya kaynak bilgisayar Active Directory nesnesi için yönetici haklarına sahip değilse bu başarısız olabilir. Tam geçiş başlamadan önce "Kimlik bilgilerini girin" adımında alternatif hedef kimlik bilgilerini belirtebilirsiniz. |
| 80% | Hedef bilgisayar yeniden başlatılıyor... (1. yeniden başlatma) | |
| 83% | Hedef bilgisayar yeniden başlatılıyor... (2. yeniden başlatma) | |
| 84% | Hedef bilgisayarın yanıt vermesi bekleniyor... | |
| 86% | 1. yeniden başlatmadan sonra hedef bilgisayarın yanıt vermesi bekleniyor... | |
| 88% | 2. yeniden başlatmadan sonra hedef bilgisayarın yanıt vermesi bekleniyor... | |
| 91% | Hedef bilgisayarın yeni adla yanıt vermesi bekleniyor... | Active Directory ve DNS çoğaltması nedeniyle uzun sürebilir. |
| 93% | Hedefteki alternatif bilgisayar adları kaldırılıyor... | Hedef adının değiştirildiğinden emin olur. |
| 94% | Hedef bilgisayarda oluşturduğumuz geçici bir yerel hesap kaldırılıyor... | |
| 97% | Hedef bilgisayarda yerel hesap belirteci filtre ilkesi sıfırlanıyor... | İlkeyi etkinleştirir. |
| (100%) | Succeeded |
FAQ
Etki alanı denetleyicisi geçişi destekleniyor mu?
Şu anda değil, ancak geçici bir çözüm için SSS sayfasına bakın.
Bilinen sorunlar
Depolama Geçiş Hizmeti'ne genel bakış bölümünden gereksinimleri karşıladığınızdan ve Depolama Geçiş Hizmeti'ni çalıştıran bilgisayara en son Windows güncelleştirmesini yüklediğinizden emin olun.
Aşağıdaki sorunlar hakkında daha fazla bilgi için bilinen sorunlar sayfasına bakın.