你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
剧作家工作区 是一个全托管的云浏览器平台,用于测试应用、自动化浏览器工作流程,并通过浏览器交互为 AI 代理提供动力。 剧作家工作区 提供可扩展的云托管浏览器、企业级安全、可观察性和调试功能,无需管理浏览器基础设施。 无论您是在进行端到端测试、自动化业务流程,还是构建基于浏览器的AI代理,剧作家工作区都能帮助您大规模可靠地执行浏览器交互。
入门:
为什么要使用剧作家工作区?
现代应用和工作流程越来越依赖浏览器交互。 管理浏览器基础设施、扩展执行、故障排除故障以及保护凭证安全可能变得操作复杂。 剧作家工作区通过提供以下功能消除了这种复杂性:
- 全托管云浏览器
- 可扩展的浏览器执行
- 企业级安全与隔离
- 内置调试和可观测性
- 会话录制与执行产物
- 与 Playwright 工具链和 AI 代理框架的集成
- 集中式工作空间管理
常见场景
大规模测试应用
在云托管的浏览器上运行Playwright测试,无需维护自己的测试基础设施。
常见的测试场景包括:
- 端到端测试
- 功能测试
- 回归测试
- 跨浏览器验证
- CI/CD自动化
- 大规模并行测试执行
通过使用 Playwright 工作区,测试工程师可以扩展浏览器执行,同时通过日志、录制、跟踪和调试工具保持对故障的可见性。 想了解更多,请参见 大规模运行 Playwright 测试。
构建由人工智能驱动的浏览器自动化代理
使用 剧作家工作区 为 AI 代理添加浏览器自动化工具。 代理可以连接到托管的云浏览器,与网站、应用程序和业务系统交互,而无需依赖本地机器或自托管的浏览器基础设施。
通过使用 剧作家工作区,AI 代理可以:
- 浏览网站和网页应用
- 读取、验证并提取信息
- 填写并提交表格
- 与认证应用交互
- 自动化重复的业务流程
- 执行复杂、多步骤的浏览器工作流程
通过将AI模型与可靠的云浏览器执行结合,组织可以构建自动化传统上需要人工操作的浏览器任务的代理。 欲了解更多信息,请参阅 Microsoft Foundry 中的浏览器自动化工具。
远程 MCP 服务器
剧作家工作区 包含一个远程模型上下文协议(MCP)服务器,使 AI 工具和代理能够与托管的云浏览器交互。
远程MCP服务器为AI系统与浏览器执行环境之间提供了安全且可扩展的接口。 你可以将 剧作家工作区 连接到兼容的 MCP 客户端和代理平台,支持以下场景:
- 代理式浏览器自动化
- 智能网页导航
- 浏览器辅助副驾驶
- 信息检索工作流程
- 人工介入式自动化
通过使用远程MCP服务器,您的组织可以集中管理浏览器基础设施,同时使多个AI工具和代理通过一致的界面访问云浏览器。 欲了解更多信息,请参阅 剧作家工作区 远程 MCP。
核心功能
剧作家本土执行
剧作家工作区 与现有的 Playwright 应用程序和工作流程无缝协作。 使用Playwright Test Runner运行Playwright测试,或通过Chrome DevTools协议(CDP)直接连接云浏览器。 无论你执行的是端到端测试、浏览器自动化脚本,还是AI驱动的工作流程,你都可以使用开发者已经熟悉并使用的Playwright的API和工具。
跨浏览器和跨平台测试
验证跨多个浏览器和操作系统组合的应用体验,无需管理浏览器基础设施。 剧作家工作区 提供云托管的浏览器环境,帮助团队大规模验证支持的浏览器和操作系统配置中的功能、兼容性和用户体验。
对私有应用的安全访问
测试和自动化那些不公开访问的应用。 剧作家工作区 支持连接私有网站和内部应用,支持浏览器在开发、预设和企业环境中的执行,同时保持组织安全需求和网络控制。
内置可观测性和浏览器会话数据
借助丰富的诊断工件和会话数据,深入了解浏览器执行情况。 剧作家工作区 收集的信息帮助团队理解测试失败、调查自动化问题并分析浏览器行为。 访问执行产物、日志、跟踪信息、截图、录制内容以及浏览器会话数据,加快故障排查并提高可靠性。
实时浏览视图与控制权
通过Live View实时观察浏览器活动。 在排查测试或自动化工作流程时,你可以连接到活跃的浏览器会话,实时查看执行过程中发生了什么。 为了更深入的调查,Take Control 让你能够直接与正在运行的浏览器交互,帮助你重现问题、验证修复和更高效地调试复杂工作流程。
企业认证与访问控制
剧作家工作区 与 Microsoft Entra ID 集成,提供安全的企业级认证和授权。 用户可以使用其组织身份访问工作区资源,而自动化工作流程和集成则可在适当情况下使用访问令牌进行身份验证。 这种方法实现了安全的访问管理、治理,并与现有企业安全策略集成。
Architecture
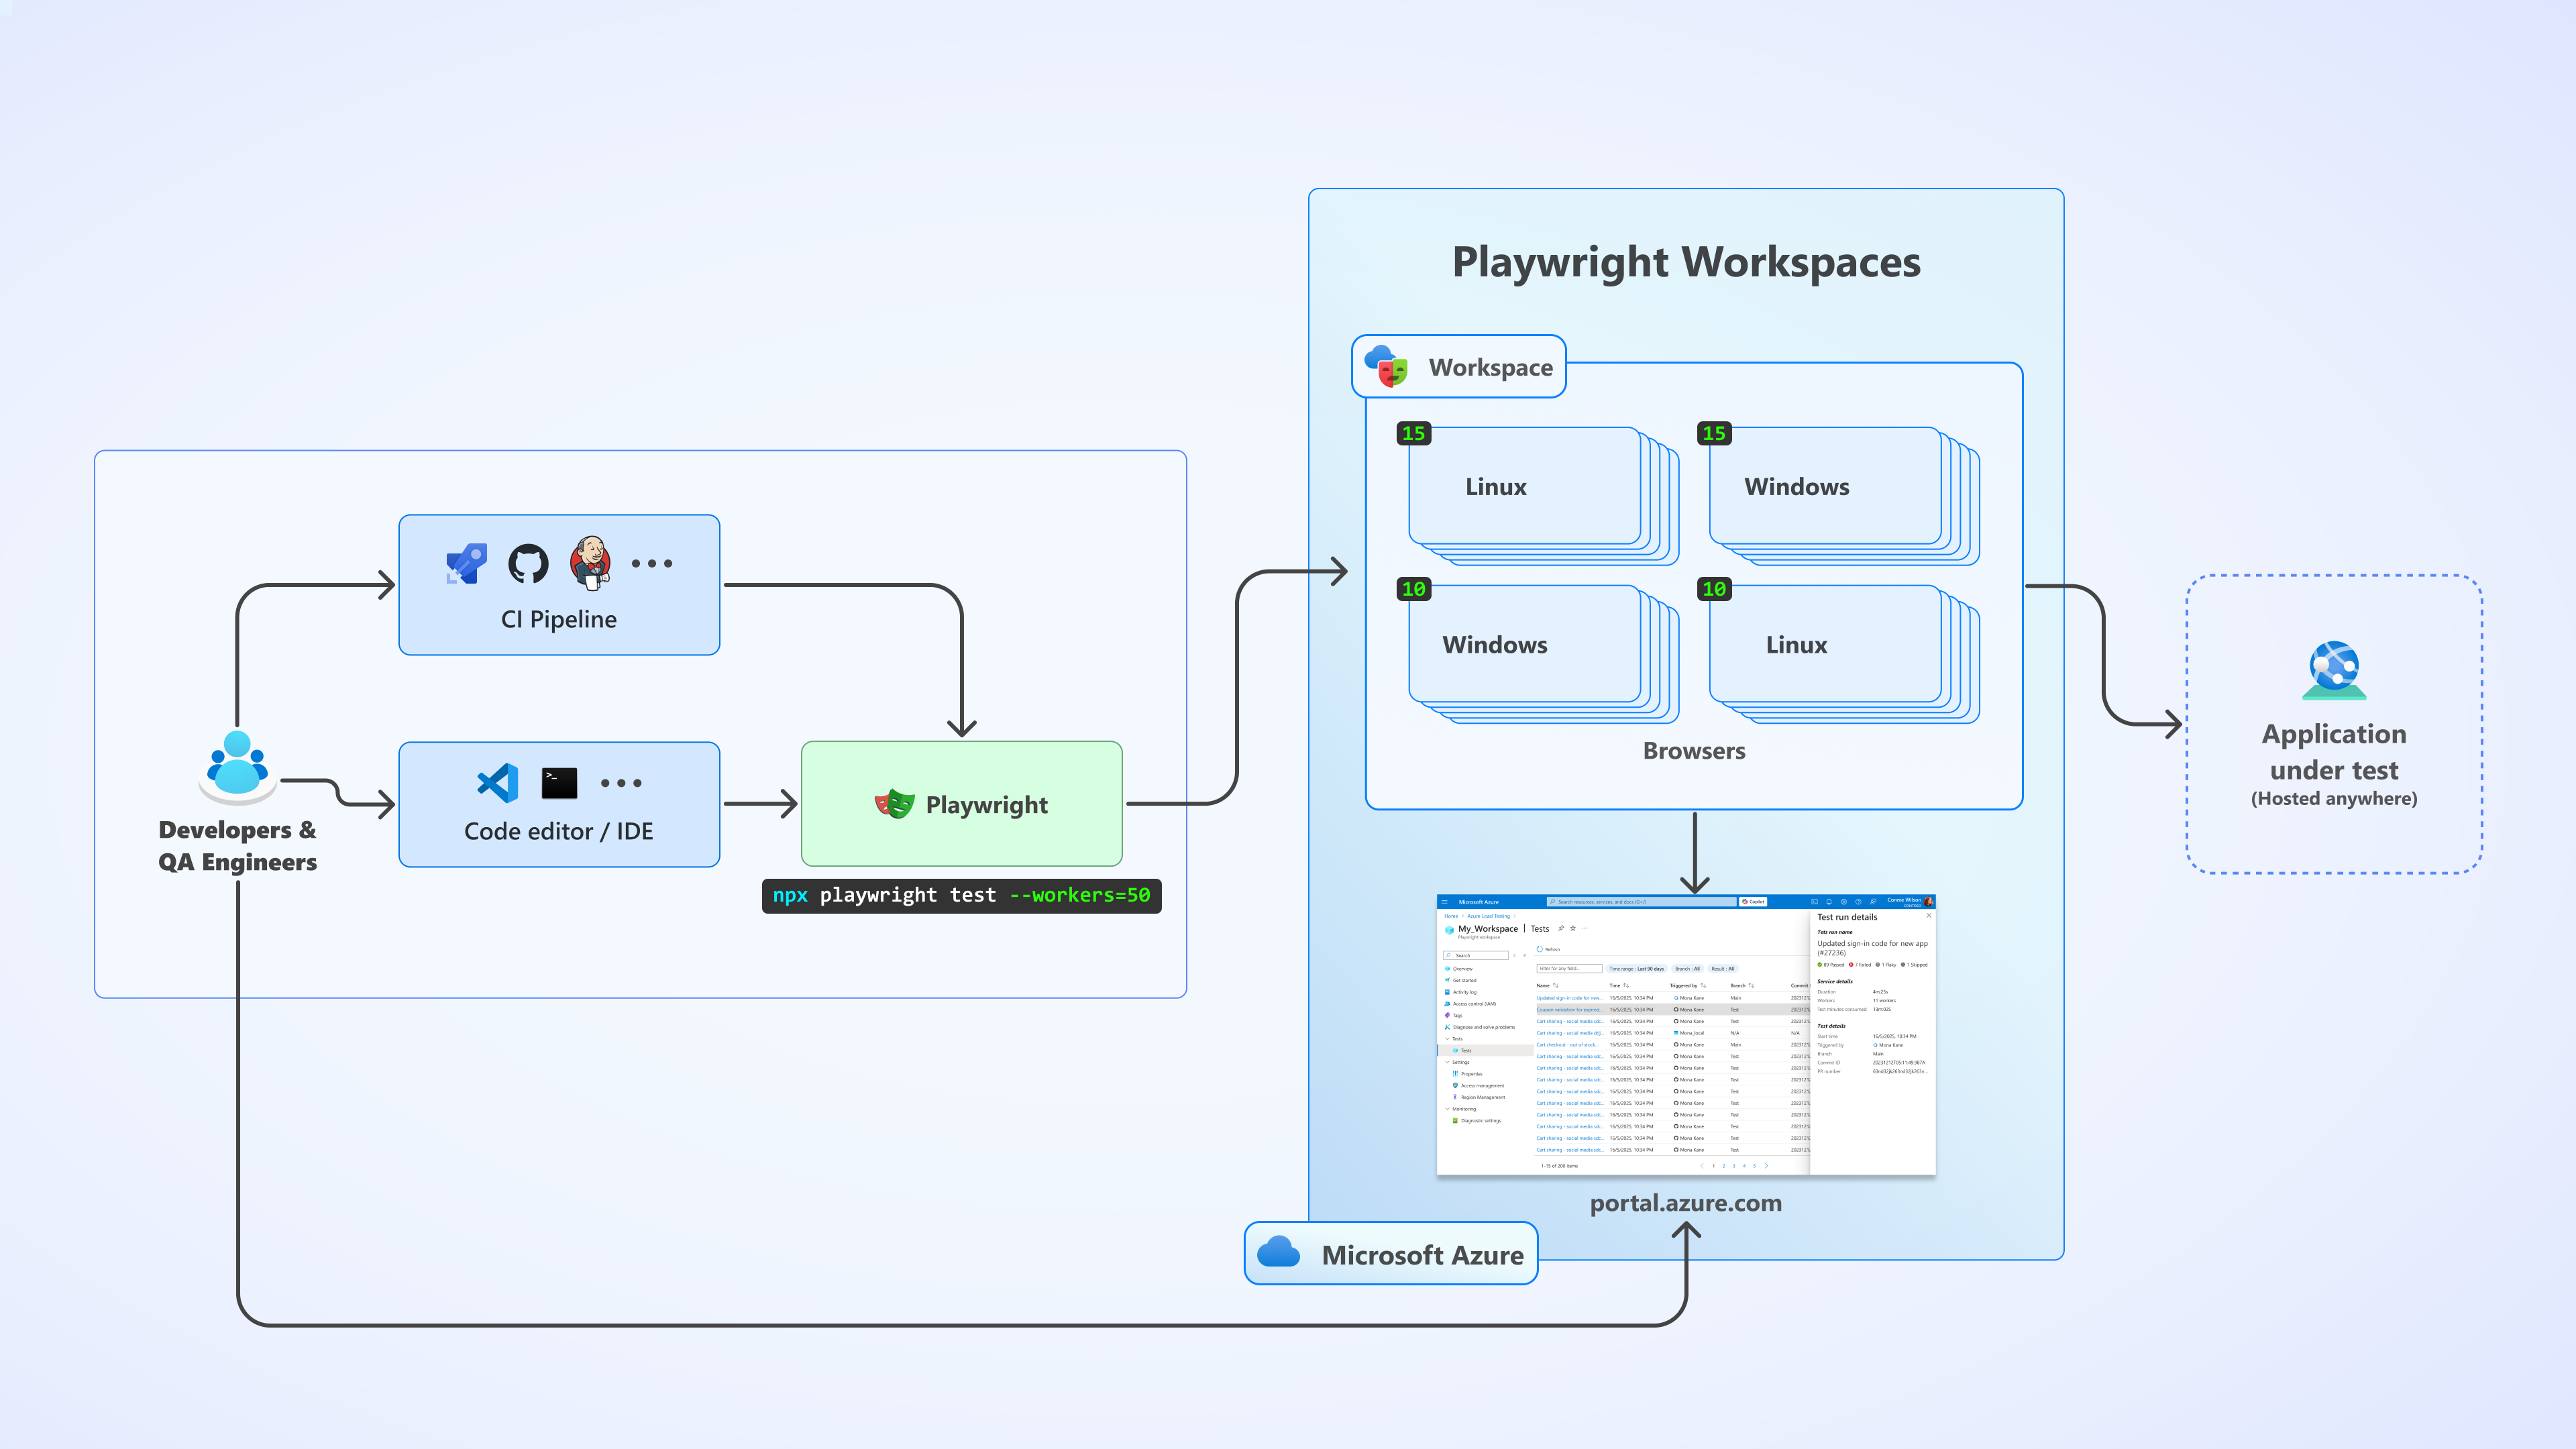
下图展示了 剧作家工作区 如何为不同工作负载提供云浏览器基础设施:
区域可用性
剧作家工作区 可在以下 Azure 区域使用:
| Region | 可用的 |
|---|---|
| Australia East | ✅ 是的 |
| 东亚 | ✅ 是的 |
| 美国东部 | ✅ 是的 |
| 日本东部 | ✅ 是的 |
| 瑞士北部 | ✅ 是的 |
| 西欧 | ✅ 是的 |
| 美国西部 3 | ✅ 是的 |
区域内数据驻留和静态数据
剧作家工作区 不会在部署工作区的区域之外存储或处理客户数据。 使用区域关联功能时,元数据将以安全合规的方式从云托管的浏览器区域传输到工作区区域。
剧作家工作区 使用Microsoft(服务管理的密钥)管理的密钥自动加密工作区中存储的所有数据。 这些数据包括工作区详细信息、浏览器自动化运行元数据(如开始和结束时间)、浏览器使用时长、有关谁运行了浏览器会话的信息,以及服务发布的录制内容和测试结果等产物。