本文介绍如何将 F5 与 Microsoft Entra ID 集成。 将 F5 与 Microsoft Entra ID 集成后,可以:
- 在 Microsoft Entra ID 中控制谁有权访问 F5。
- 让用户能够使用其 Microsoft Entra 帐户自动登录到 F5。
- 在一个中心位置管理帐户。
若要详细了解 SaaS 应用与 Microsoft Entra ID 的集成,请参阅 什么是应用程序访问和Microsoft Entra ID 的单一登录。
先决条件
本文中概述的方案假定你已具备以下先决条件:
已启用 F5 单一登录 (SSO) 的订阅。
部署联合解决方案需要以下许可证:
F5 BIG-IP® Best 捆绑包(或者)
F5 BIG-IP Access Policy Manager™ (APM) 独立许可证
现有的 BIG-IP F5 BIG-IP® Local Traffic Manager™ (LTM) 上的 F5 BIG-IP Access Policy Manager™ (APM) 加载项许可证。
除了上述许可证之外,F5 系统可能还获得许可使用:
URL 筛选订阅,用于使用 URL 类别数据库
F5 IP 智能订阅,用于检测和阻止已知攻击者和恶意流量
网络硬件安全模块 (HSM),用于保护和管理强身份验证使用的数字密钥
F5 BIG-IP 系统预配了 APM 模块(LTM 是可选的)
尽管是可选的,但强烈建议在 同步/故障转移设备组 (S/F DG)中部署 F5 系统,其中包括一个活动备用对,并使用浮动 IP 地址以实现高可用性(HA)。 可以使用链路聚合控制协议 (LACP) 实现进一步的接口冗余。 LACP 将连接的物理接口作为单个虚拟接口(聚合组)管理,并检测组内的任何接口故障。
对于 Kerberos 应用程序,使用本地 AD 服务帐户进行约束委派。 请参阅 F5 文档 ,了解如何创建 AD 委派帐户。
访问引导式配置
13.1.0.8 及更高版本的 F5 TMOS 支持访问引导式配置。 如果 BIG-IP 系统运行的版本低于 13.1.0.8,请参阅 “高级配置 ”部分。
访问引导配置提供了新的简化用户体验。 此体系结构基于工作流,提供针对选定拓扑定制的直观、可重入的配置步骤。
在继续执行配置之前,请从 downloads.f5.com 下载最新的用例包来升级引导配置。 若要升级,请按照以下流程操作。
注意
下面的屏幕截图适用于最新的已发布版本(AGC 版本为 5.0 的 BIG-IP 15.0)。 对于 13.1.0.8 版到 BIG-IP 最新版本,以下配置步骤对此用例有效。
在 F5 BIG-IP Web UI 上,选择 “访问 >> 指南配置”。
在“ 引导式配置 ”页上,选择左上角的 “升级引导式配置 ”。

在“升级引导配置”弹出屏幕上,选择选择文件以上传已下载的用例包,然后选择上传和安装按钮。

升级完成后,选择“ 继续 ”按钮。

方案描述
本文中,您将在测试环境中配置并测试 Microsoft Entra SSO。
- F5 支持 SP 和 IDP 发起的 SSO
- 可通过三种不同的方式配置 F5 SSO。
密钥身份验证方案
除了对新式验证协议(如 OpenID Connect、SAML 和 WS-Fed)的 Microsoft Entra 原生集成支持以外,F5 还为基于传统身份验证的应用扩展了安全访问,使其可采用 Microsoft Entra ID 进行安全的内部和外部访问,从而让这些应用程序可实现无密码访问等新式方案。 其中包括:
基于标头的身份验证应用
Kerberos 身份验证应用
匿名身份验证或非内置身份验证应用
NTLM 身份验证应用(通过针对用户的双重提示进行保护)
基于窗体的应用程序(通过针对用户的双重提示进行保护)
从库中添加 F5
若要配置 F5 与 Microsoft Entra ID 的集成,需要从库中将 F5 添加到托管 SaaS 应用程序列表。
- 以至少云应用程序管理员身份登录到 Microsoft Entra 管理中心。
- 请导航到 Entra ID>企业应用>新应用。
- 在 “从库中添加 ”部分的搜索框中,键入 F5 。
- 从结果面板中选择“F5”,然后添加应用。 等待几秒钟,以便将该应用添加到租户。
或者,也可以使用 企业应用配置向导。 在此向导中,还可以将应用程序添加到租户、将用户/组添加到应用、分配角色以及演练 SSO 配置。 进一步了解 Microsoft 365 助手。
配置并测试 F5 的 Microsoft Entra 单一登录
使用名为 B.Simon 的测试用户配置并测试 F5 的 Microsoft Entra SSO。 若要使 SSO 正常工作,需要在 Microsoft Entra 用户与 F5 中的相关用户之间建立关联。
若要配置并测试 F5 的 Microsoft Entra SSO,请完成以下构建基块:
-
配置 Microsoft Entra SSO - 使用户能够使用此功能。
- 创建 Microsoft Entra 测试用户 - 使用 B.Simon 测试 Microsoft Entra 单一登录。
- 分配 Microsoft Entra 测试用户 - 使 B.Simon 能够使用 Microsoft Entra 单一登录。
-
配置 F5 SSO - 在应用程序端配置单一登录设置。
- 创建 F5 测试用户 - 以在 F5 中创建一个与 B.Simon 对应的用户,并将其链接到 Microsoft Entra 中该用户的表示形式。
- 测试 SSO - 验证配置是否正常工作。
配置 Microsoft Entra SSO
按照以下步骤启用 Microsoft Entra SSO。
以至少云应用程序管理员身份登录到 Microsoft Entra 管理中心。
浏览到 Entra ID>企业应用>F5>单一登录。
在“选择单一登录方法”页上选择“SAML”。
在 设置单一登录(SAML) 页面上,选择 基本 SAML 配置 的编辑/笔图标来编辑设置。
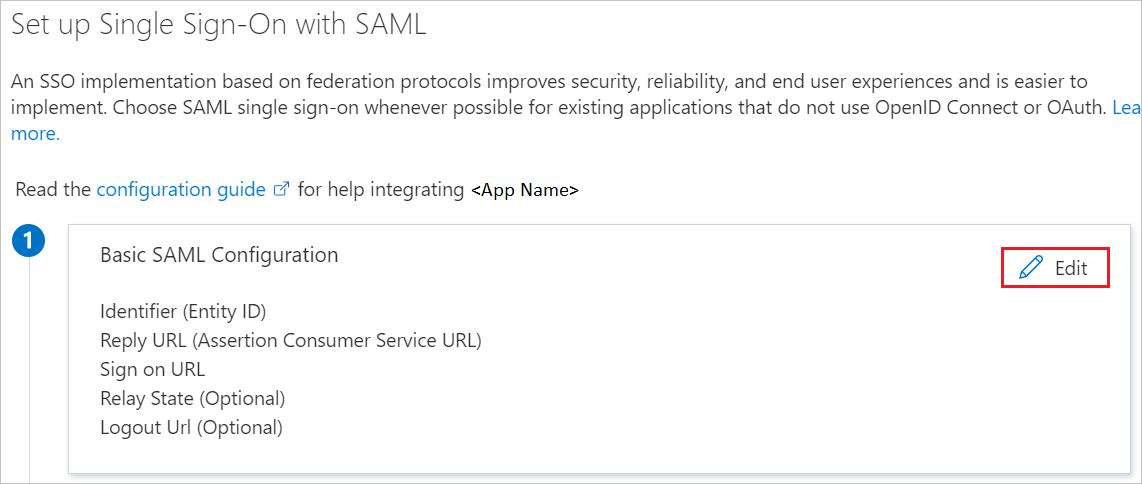
如果要在“IDP”发起的模式下配置应用程序,请在“基本 SAML 配置”部分中输入以下字段的值:
a。 在“标识符”文本框中,使用以下模式键入 URL:
https://<YourCustomFQDN>.f5.com/b. 在回复 URL 文本框中,使用以下模式键入 URL:
https://<YourCustomFQDN>.f5.com/若要在由 SP 发起的模式下配置应用程序,请选择“设置其他 URL”,并执行以下步骤:
在“登录 URL”文本框中,使用以下模式键入 URL:
https://<YourCustomFQDN>.f5.com/注意
这些值不是真实的。 请使用实际的“标识符”、“回复 URL”和“登录 URL”更新这些值。 请联系 F5 客户端支持团队 获取这些值。 还可参考“基本 SAML 配置”部分中显示的模式。
在使用 SAML 设置单一登录页的 SAML 签名证书部分中找到联合元数据 XML 和证书(Base64),然后选择下载以下载该证书并将其保存在计算机上。

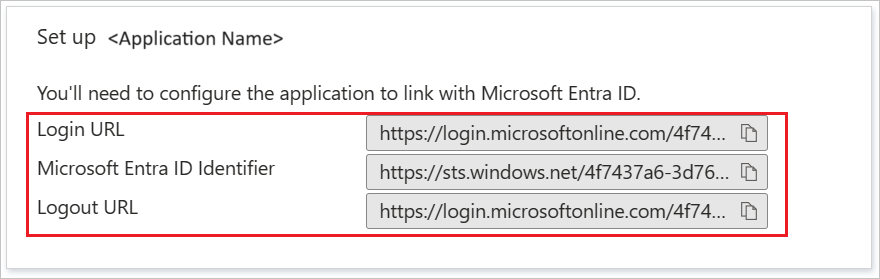
在“设置 F5”部分中,根据要求复制相应 URL。
创建和分配 Microsoft Entra 测试用户
请根据《创建和分配用户帐户快速入门指南》中的准则,创建一个名为 B.Simon 的测试用户帐户。
配置 F5 SSO
为 Kerberos 应用程序配置 F5 单一登录
引导式配置
打开新的 Web 浏览器窗口,以管理员身份登录到 F5 (Kerberos) 公司站点并执行以下步骤:
你需要将元数据证书导入到 F5 中,该证书稍后将在设置过程中使用。
导航到“系统”>“证书管理”>“流量证书管理”>“SSL 证书列表”。 在右下角选择导入。 指定 证书名称 (稍后在配置中引用)。 在证书源中,选择“上传文件”,指定在配置 SAML 单一登录时从 Azure 下载的证书。 选择“导入” 。

此外,您需要应用程序主机名的 SSL 证书。导航到系统>证书管理>流量证书管理>SSL 证书列表。 在右下角选择导入。 导入类型为 PKCS 12(IIS)。 指定 密钥名称 (稍后在配置中引用),并指定 PFX 文件。 为 PFX 指定密码。 选择“导入” 。
注意
在示例中,我们的应用名称是
Kerbapp.superdemo.live,我们使用了通配符证书,密钥名称为WildCard-SuperDemo.live
我们使用引导式体验来设置 Microsoft Entra 联合身份验证和应用程序访问权限。 转到 F5 BIG-IP 主页,选择“访问”“引导式配置”>“联合”>“SAML 服务提供程序”。> 选择“ 下一步 ”,然后选择 “下一步 ”开始配置。


提供“配置名称”。 指定实体 ID(与在 Microsoft Entra 应用程序配置中配置的 ID 相同)。 指定“主机名”。 添加引用的说明。 接受剩余的默认条目,然后选择“ 保存”和“下一步”。

在此示例中,我们将使用端口 443 创建一个新的虚拟服务器作为 192.168.30.200。 在目标地址中指定虚拟服务器 IP 地址。 选择客户端 SSL 配置文件,然后选择“新建”。 指定以前上传的应用程序证书(本示例中的通配符证书)和关联的密钥,然后选择“ 保存并下一步”。
注意
在本示例中,内部 Web 服务器在端口 80 上运行,我们希望使用端口 443 发布它。

在 Select 方法下配置 IdP 连接器,指定元数据,选择“ 选择文件 ”,然后上传之前从 Microsoft Entra ID 下载的元数据 XML 文件。 为 SAML IDP 连接器指定唯一名称。 选择之前上传的元数据签名证书。 选择“ 保存”和“下一步”。

在选择池下指定新建(或者选择已有的池)。 其余项保持默认值。 在“池服务器”下,在 IP 地址/节点名称下键入 IP 地址。 指定端口。 选择“ 保存”和“下一步”。

在“单一登录设置”屏幕上,选择E启用单一登录。
在选定单一登录类型下,选择 Kerberos。 在“用户名源”下,将 session.saml.last.Identity 替换为 session.saml.last.attr.name.Identity(此变量使用 Microsoft Entra ID 中的声明映射来设置)
选择“ 显示高级设置”
在“Kerberos 领域”下,键入“域名”。
在 “帐户名称/帐户密码”下,指定 APM 委派帐户和密码。
在 KDC 字段中指定域控制器 IP。
选择“ 保存”和“下一步”。
出于本指南的目的,我们将跳过终结点检查。 有关详细信息,请参阅 F5 文档。 在屏幕上,选择“ 保存”和“下一步”。
接受默认值,然后选择“ 保存并下一步”。 有关 SAML 会话管理设置的详细信息,请参阅 F5 文档。

查看摘要屏幕,然后选择部署以配置 BIG-IP。

配置应用程序后,选择“ 完成”。

高级配置
注意
选择参考资料,请点击这里
配置 Active Directory AAA 服务器
可以在 Access Policy Manager (APM) 中配置 Active Directory AAA 服务器,以指定供 APM 用于验证用户身份的域控制器和凭据。
在“主”选项卡上,选择 “访问策略 > AAA 服务器 > Active Directory”。 系统会打开 Active Directory 服务器列表屏幕。
选择“创建”。 系统会打开新服务器属性屏幕。
在名称字段中,为身份验证服务器键入唯一的名称。
在域名字段中,键入 Windows 域的名称。
对于服务器连接设置,选择以下选项之一:
选择“使用池”,为 AAA 服务器设置高可用性。
选择“直接”,为独立功能设置 AAA 服务器。
如果选择直接,请在域控制器字段中键入名称。
如果选择“使用池”,请配置池:
在域控制器池名称字段中键入名称。
通过键入每个 IP 地址和主机名并选择“添加”按钮来指定池中的域控制器。
若要监视 AAA 服务器的运行状况,可以选择运行状况监视器:在这种情况下,只有 gateway_icmp 监视器适用;可以从 “服务器池监视器 ”列表中选择它。
在“管理员名称”字段中,为具有 Active Directory 管理权限的管理员键入区分大小写的名称。 APM 使用管理员名称和管理员密码字段中的信息进行 AD 查询 。 如果 Active Directory 配置为匿名查询,则无需提供管理员名称。 否则,APM 需要具有足够特权的帐户才能绑定到 Active Directory 服务器、提取用户组信息以及提取 Active Directory 密码策略用于支持与密码相关的功能。 (例如,如果在 AD 查询操作中选择提示用户在密码到期前更改密码选项,APM 必须提取密码策略。)如果未在此配置中提供管理账户信息,APM 将使用用户账户提取信息。 如果用户帐户具有足够的特权,则此方法有效。
在管理员密码字段中,键入与域名关联的管理员密码。
在验证管理员密码字段中,重新键入与域名设置关联的管理员密码。
在组缓存生存期字段中,键入天数。 默认生存期为 30 天。
在密码安全对象缓存生存期字段中,键入天数。 默认生存期为 30 天。
从 Kerberos 预身份验证加密类型列表中选择加密类型。 默认值为 None。 如果指定加密类型,则 BIG-IP 系统将在第一个身份验证服务请求 (AS-REQ) 数据包中包括 Kerberos 预身份验证数据。
在“超时”字段中,为 AAA 服务器键入超时间隔(以秒为单位)。 (此设置可选。)
选择“已完成”。 新服务器在列表中显示。 这会将新的 Active Directory 服务器添加到 Active Directory 服务器列表中。

SAML 配置
你需要将元数据证书导入到 F5 中,该证书稍后将在设置过程中使用。 导航到“系统”>“证书管理”>“流量证书管理”>“SSL 证书列表”。 在右下角选择导入。

若要设置 SAML IDP,请导航到“访问”>“联合”> “SAML:服务提供程序”>“外部 Idp 连接器”,然后选择“创建”>“从元数据”。


若要设置 SAML SP,请导航到 访问 > 联合 > SAML 服务提供商 > 本地 SP 服务 并选择“ 创建”。 完成以下信息,然后选择“ 确定”。
- 类型名称:KerbApp200SAML
- 实体 ID*:https://kerb-app.com.cutestat.com
- SP 名称设置
- 方案:https
- 主机:kerbapp200.superdemo.live
- 说明:kerbapp200.superdemo.live

b. 选择 SP 配置 KerbApp200SAML,然后选择“绑定/取消绑定 IdP 连接器”。


c. 选择“ 添加新行 ”,然后选择上一步骤中创建 的外部 IdP 连接器 ,选择“ 更新”,然后选择“ 确定”。

若要配置 Kerberos SSO,请导航到 访问 > 单一登录 > Kerberos,完成信息,然后选择“ 完成”。
注意
需要创建和指定 Kerberos 委派帐户。 参阅 KCD 部分(查看附录中的“变量参考”)
用户名来源:session.saml.last.attr.name。http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname
用户领域源:session.logon.last.domain

若要配置 Access 配置文件,请导航到 Access > Profile/Policies > Access Profile(每个会话策略),选择“ 创建”,完成以下信息,然后选择“ 已完成”。
姓名:KerbApp200
配置文件类型:全部
配置文件范围:配置文件
语言:英语

选择名称 KerbApp200,完成以下信息,然后选择 “更新”。
域 Cookie:superdemo.live
SSO 配置:KerAppSSO_sso

选择 访问策略,然后为配置文件“KerbApp200”选择编辑访问策略。


session.logon.last.usernameUPN expr {[mcget {session.saml.last.identity}]}
session.ad.lastactualdomain TEXT superdemo.live

(userPrincipalName=%{session.logon.last.usernameUPN})


session.logon.last.username expr { “[mcget {session.ad.last.attr.sAMAccountName}]” }

mcget {session.logon.last.username}
mcget {会话.登录.最后.密码
若要添加新节点,请导航到 “本地流量 > 节点 > 列表”,选择“创建”,完成以下信息,然后选择“ 完成”。
姓名:KerbApp200
说明:KerbApp200
地址:192.168.20.200

若要创建新池,请导航到 “本地流量 > 池 > ”列表,选择“创建”,完成以下信息,然后选择“ 完成”。
名称:KerbApp200-Pool
说明:KerbApp200-Pool
运行状况监视器:http
地址:192.168.20.200
服务端口:81

若要创建虚拟服务器,请导航到 本地流量 > 虚拟服务器 > 列表 > +,完成以下信息,然后选择“ 已完成”。
姓名:KerbApp200
目标地址/掩码:Host 192.168.30.200
服务端口:Port 443 HTTPS
访问配置文件:KerbApp200
指定在上一步骤中创建的访问配置文件


设置 Kerberos 委派
注意
请点击这里查看参考内容。
步骤 1: 创建委派帐户
例:
域名: superdemo.live
Sam 帐户名称: big-ipuser
New-ADUser -Name“APM 委派帐户”-UserPrincipalName 主机/big-ipuser.superdemo.live@superdemo.live -SamAccountName“big-ipuser”-PasswordNeverExpires $true -Enabled $true -AccountPassword(Read-Host -AsSecureString“Password!1234”)
步骤 2:设置 SPN(在 APM 委派帐户上)
例:
- setspn –A host/big-ipuser.superdemo.live big-ipuser
步骤 3:SPN 委派(适用于应用程序服务帐户)
为 F5 委派帐户设置适当的委派。
以下示例为 FRP-App1.superdemo.live 应用配置 KCD 的 APM 委派帐户。 。

在此处提供上述参考文档中所述的详细信息。
创建 F5 测试用户
在本部分,你将在 F5 中创建名为 B.Simon 的用户。 请与 F5 客户端支持团队 协作,将用户添加到 F5 平台中。 使用单一登录前,必须先创建并激活用户。
测试 SSO
本部分需使用访问面板测试 Microsoft Entra 单一登录配置。
在访问面板中选择“F5”磁贴时,你应会自动登录到为其设置了 SSO 的 F5。 有关访问面板的详细信息,请参阅访问面板 简介。