你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
适用于: Azure SQL 数据库
网络安全边界(预览版)保护 Azure SQL 数据库 与其他平台即服务(PaaS)资源(如 Azure 存储 和 Azure 密钥保管库)之间的进出网络流量。 它阻止与边界外的 Azure 资源通信尝试。
Note
作为预览版功能,本文中介绍的技术受制于 Microsoft Azure 预览版补充使用条款。
开始
在 Azure 门户中,在资源列表中搜索 网络安全外围 ,然后选择“ 创建”。

提供“名称”和“区域”并选择订阅。
在“ 资源 ”部分下,选择 “添加 ”按钮并导航到要与外围关联的 SQL 数据库。
添加一个入站访问规则。 源类型可以是 IP 地址、订阅或其他网络安全外围。
添加一个出站访问规则,允许边界内的资源连接到边界外的资源。
如果您已经拥有 Azure SQL 数据库 并希望添加网络安全边界,请采用以下步骤:
在 Azure 门户中,搜索现有的网络安全外围。
从“设置”菜单中选择“关联资源”。
选择“ 添加 ”按钮,然后选择“ 将资源与现有配置文件关联”。

从下拉菜单中选择您的 个人资料 ,然后选择 添加。
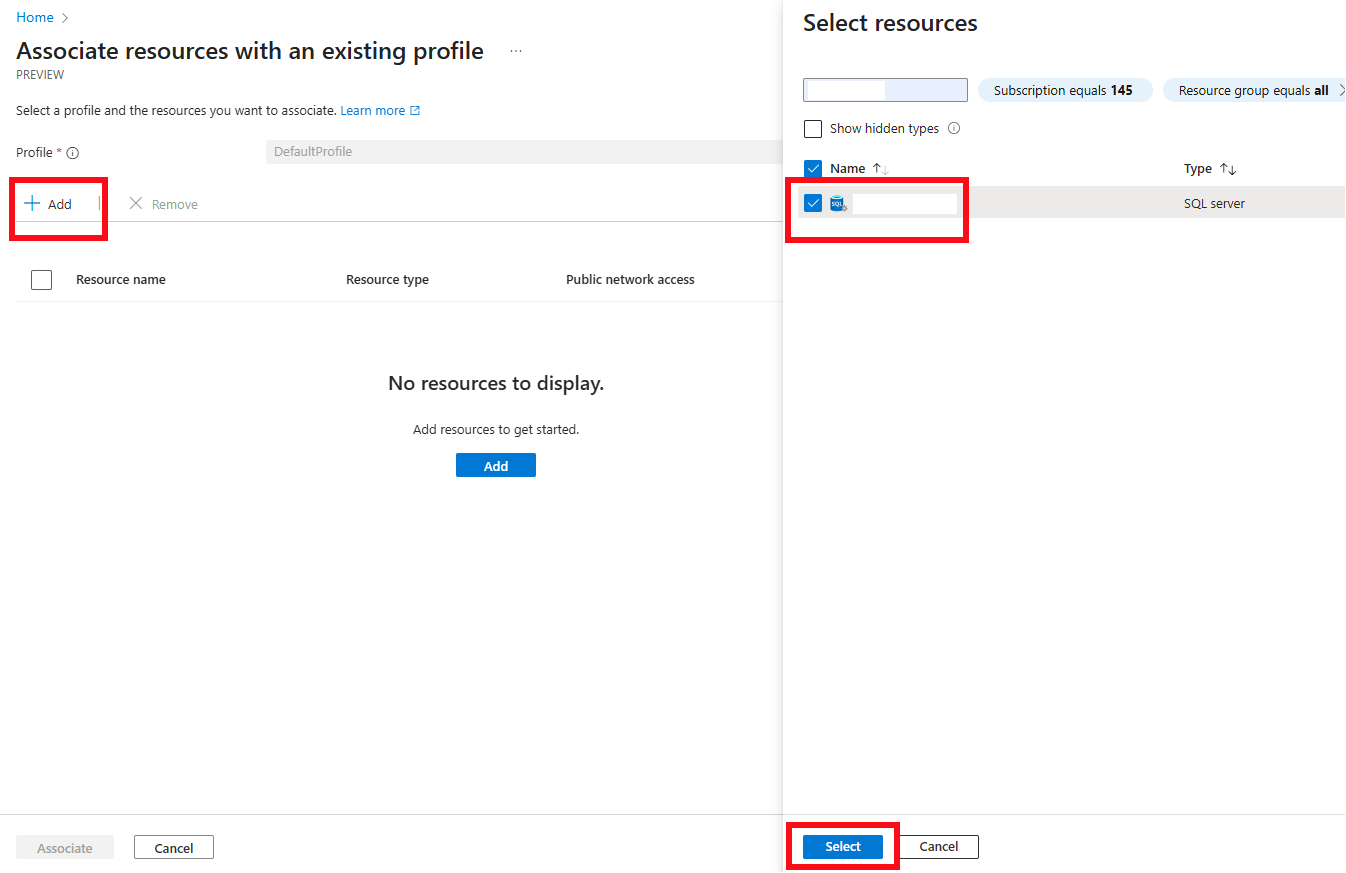
搜索你的SQL数据库资源,选择所需的资源,然后选择 “关联”。
使用带有网络安全边界的SQL数据库
默认情况下,网络安全边界使用 过渡模式,前称学习模式,你可以用它来记录所有进出SQL数据库的流量。 您可以通过使用 Azure 网络安全边界的诊断日志,将网络流量记录到 Log Analytics 工作区或 Azure 存储 账户。 准备就绪后,将边界切换为 强制执行 模式。 在 强制 模式下,拒绝访问会返回以下错误:
Error 42118
Login failed because the network security perimeter denied inbound access.
功能支持情况
并非所有 Azure SQL 数据库 功能都以相同方式与网络安全边界交互。 有些功能会在逻辑服务器之间移动数据,有些会出站连接到其他 Azure 服务,还有些则根本无法在安全边界内工作。 下表涵盖了迄今为止记录的特征。 随着更多功能完成周边验证,这个列表会不断增加。 选择一个功能以了解其如何与网络安全边界合作,包括设置步骤及任何限制。
| 功能 | 周边支援 | 需要了解的内容 |
|---|---|---|
| 扩展事件 | Supported |
event_file目标和读取事件数据的函数会与 Azure 存储建立出站连接。 在强制模式下,使用托管身份,或者在使用SAS令牌时为存储账户添加出站FQDN规则。 |
| 弹性查询 | 在单个网络安全边界内受支持 | 执行查询的数据库和远程数据库必须处于同一边界内。 Elastic 查询无需自身的边界配置。 |
| SQL 数据同步 | 设计上不受支持 | 数据同步作为代理服务运行,而不是Azure资源,因此它没有FQDN或IP地址来编写边界规则。 边界在过渡和强制模式下都阻挡了数据同步所需的网络路径。 |
局限性
- 如果 Azure SQL 数据库中的逻辑服务器包含一个或多个专用 SQL 池(以前为 SQL DW),则不能与网络安全外围相关联。
- Azure SQL 数据库 的网络安全边界支持可在 Azure 公有云区域中提供。 Azure 政府 中不可用。 有关当前已载入的服务列表,请参阅 已载入的专用链接资源。