你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
Important
对于大多数新的机密计算工作负载,建议从Azure机密虚拟机选项和机密容器开始。 本文重点介绍支持安全区的专用开发。
应用飞地(例如 Intel SGX)是用于保护特定代码和数据的隔离环境。 创建 enclave 时,必须确定应用程序在 enclave 中运行哪些部分。 创建或管理 enclave 时,请务必对所选部署堆栈使用兼容的 SDK 和框架。
注释
如果你还没读过 关于Intel SGX虚拟机和enclaves的介绍,请先读一读再继续阅读。
Microsoft Mechanics
开发应用程序
使用enclaves构建的应用程序有两个分区。
主机是“不受信任的”组件。 Enclave 应用程序在主机上运行。 主机是一个不受信任的环境。 在主机上部署 enclave 代码时,主机无法访问该代码。
enclave 是“受信任的”组件。 应用程序代码及其缓存的数据和内存在 enclave 中运行。 enclave 环境可保护机密和敏感数据。 确保您的安全计算在加密区域中进行。
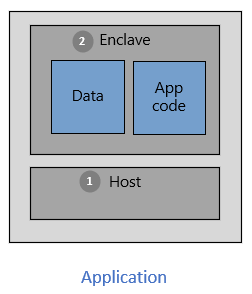
若要使用 enclave 和隔离环境的强大功能,请选择支持机密计算的工具。 各种工具支持 enclave 应用程序开发。 例如,可以使用以下开源框架:
在设计应用时,识别并确定哪些部分需要在enclaves中运行。 受信任的组件中的代码与应用程序的其余部分隔离。 enclave 初始化并代码加载到内存后,不受信任的组件无法读取或更改该代码。