Important
此功能在 Beta 版中。 Azure Databricks 在测试期间支持对符合条件工作空间的代码安全扫描。
Important
安全扫描可能产生误报,且可能无法识别所有安全漏洞。
Databricks Apps 每次部署源代码变更时都会扫描应用的源代码,以扫描常见的安全问题。 扫描不会阻断或使部署失败。 发现结果显示在应用的安全页面,应用管理员可以审核并进行分流。
代码安全扫描的工作原理
代码安全扫描会在部署过程中对应用源代码进行静态分析:
- 在源代码更改时运行:当你部署源代码变更时,扫描会自动运行。 重用现有构建且未更改源代码的部署不会被扫描。
- 仅读取你的源代码:扫描仪会分析你的源代码而不运行它,且从不修改你的应用。
- 非阻塞:扫描器会报告安全问题,但不会阻止或导致部署失败。 根据调查结果的严重程度和您的安全需求进行审查和处理。
- 故障安全:如果扫描无法完成,结果会被记录为不可用而非安全,因此缺失扫描绝不会被误认为是通过扫描。
扫描检测的内容
代码安全扫描仅分析应用的源代码。 它不会扫描应用的依赖,也不会对运行中的应用进行动态分析。
扫描程序使用由 Azure Databricks 为 Databricks 应用选择、创建和调优的检测规则。 Azure Databricks可能会随着时间增加、移除或更新规则,以提升检测覆盖范围和准确性。 这些规则检测常见的漏洞类别,包括:
- 硬编码凭据与秘密
- SQL 注入
- 跨站点脚本 (XSS)
- 服务器端请求伪造(SSRF)
- 路径遍历
- 不安全反序列化
- 允许的跨源资源共享(CORS)配置
- 不安全的YAML加载
- 用户(代表)令牌泄露
注释
干净的扫描并不能保证你的应用是安全的。 扫描程序会检测一组特定的问题,因此不会检测到其规则未覆盖的问题。 请持续执行自身的代码评审与安全做法,处理敏感数据的应用尤其需要注意。 更多安全指导请参见 安全最佳实践。
查看安全发现
你必须拥有应用的 CAN MANAGE 权限,才能查看其安全结果。 请参阅 配置 Databricks 应用的权限。
查看结果:
- 在你的工作区里,打开应用。 请参阅查看 Databricks 应用的详细信息。
- 选择安全性选项卡。
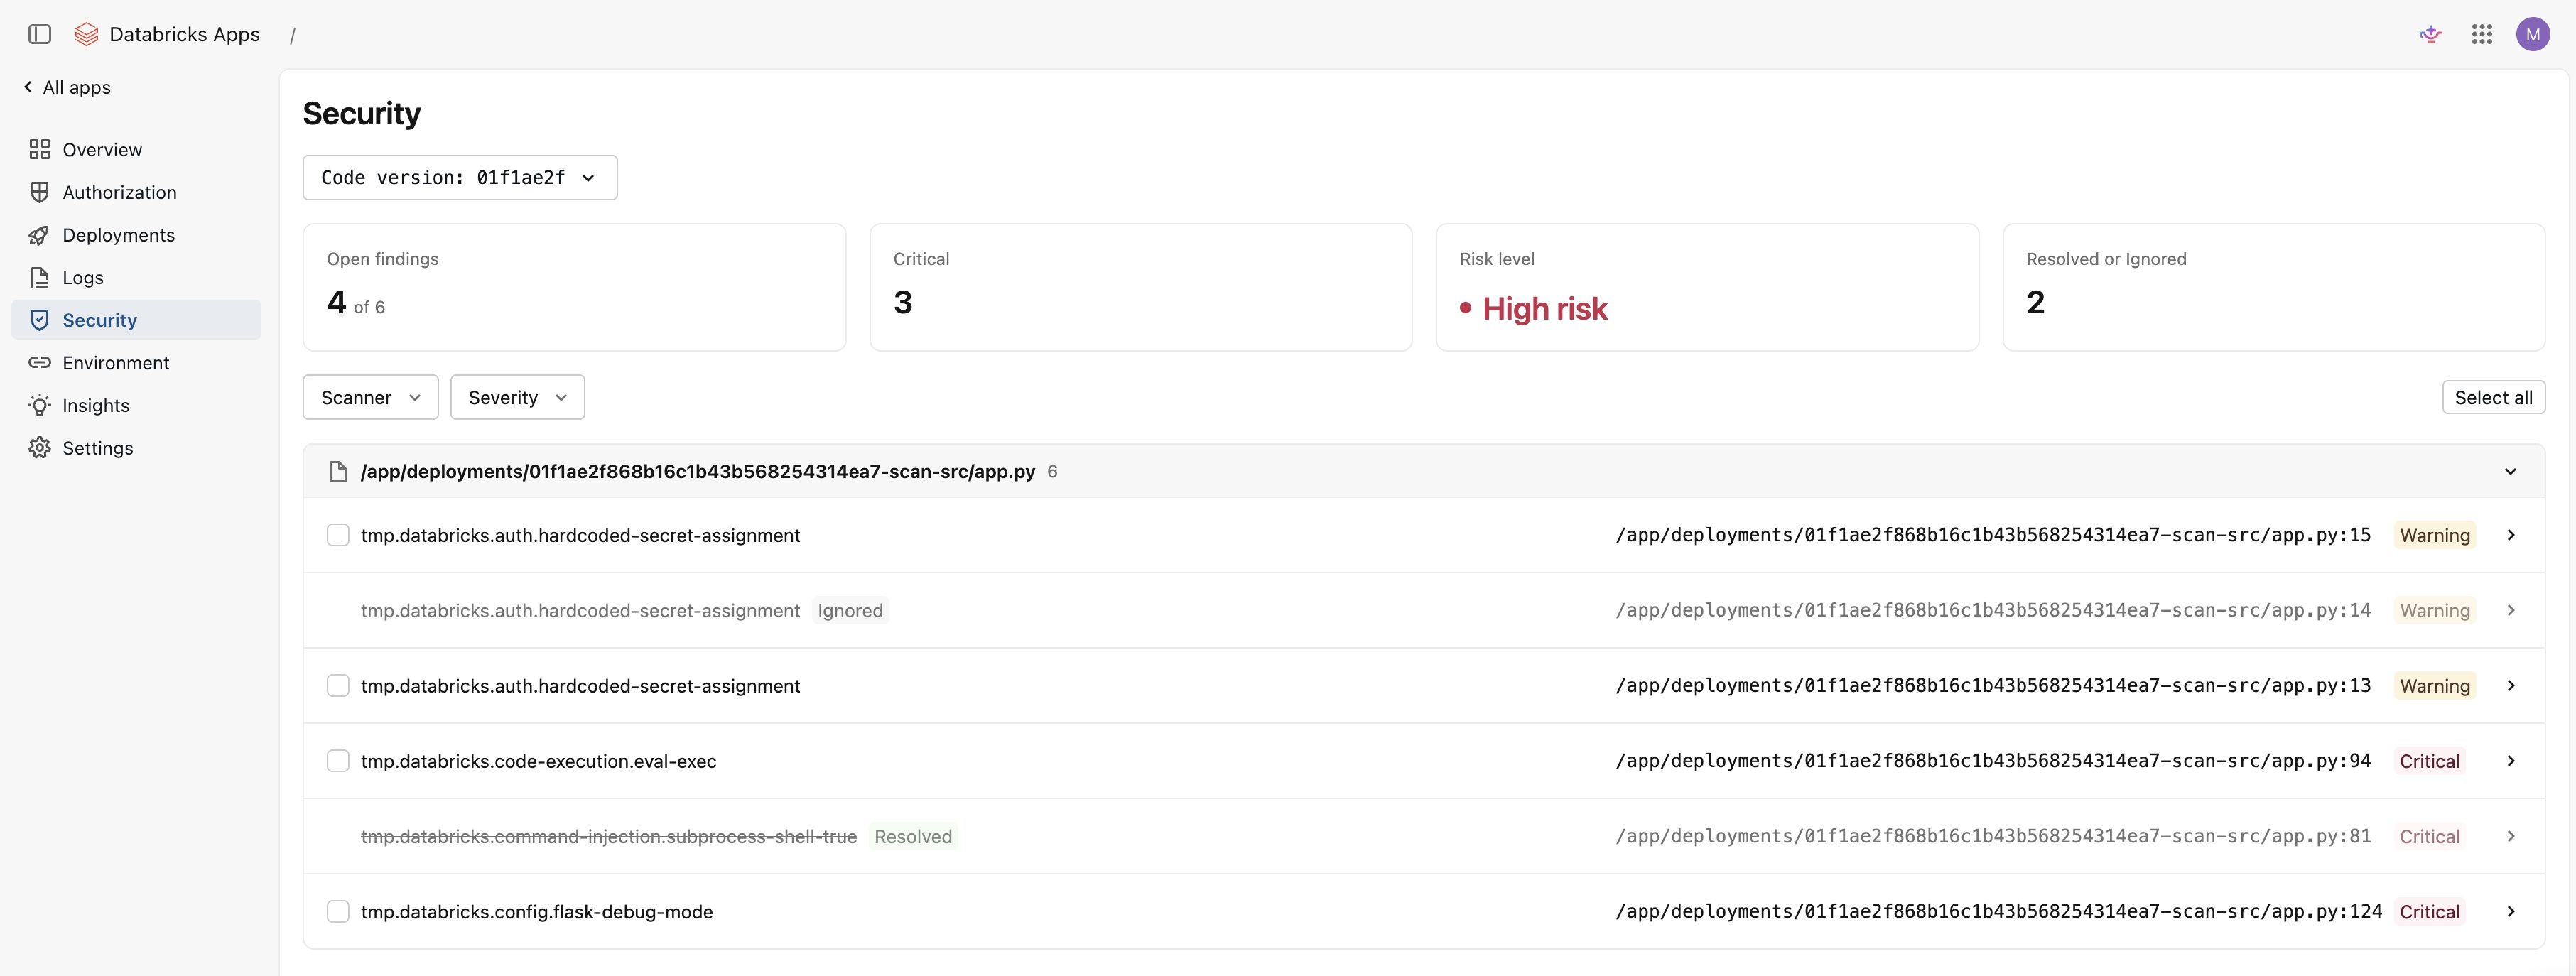
安全页面显示所选部署的发现,按文件分组。 每个发现项包括:
- 匹配的检查项
- 文件路径和行号
- 严重程度
- 问题的说明
研究结果采用以下严重程度等级:
- 严重:高严重性问题,比如可能存在的漏洞,你应该先解决,然后再依赖应用。
- 警告:如果适用于你的应用,你应检查并修复的潜在问题。
- 信息:一个风险较低的观察或安全编码建议。
页面顶部的摘要显示未解决发现数量、关键发现数量、整体风险等级以及您已解决或忽略的发现数量。 风险等级反映了你未解决的结果及其严重程度;你解决或忽视的结果不计入风险等级。 按严重程度筛选发现项,聚焦最重要的问题。
要查看早期部署的结果,请使用代码版本选择器选择之前的部署。
分诊结果
分类处置可用于跟踪你已处理的结果。 与查看结果一样,你必须拥有该应用的 CAN MANAGE 权限,才能对结果执行分类处置。
每个发现具有以下状态之一:
- 未解决:新结果的默认状态。
- 解决:在修复根本问题后将问题项标记为已解决。
- 忽视:忽略与你的申请无关或你已接受为已知风险的发现。
要对结果执行分类处置,请在该结果上选择标记为已解决或忽略。 如需将结果恢复为未解决状态,请选择重新打开。 要同时对多个结果进行分类处理,选择多个结果并批量应用一个操作。
分类处置状态按各结果保存,在多次部署之间保持不变。 如果同样的问题在后续部署中出现,它会保留你设置的状态,这样你就不会重新处理已经审查过的问题。
扫描结果
安全页面反映了部署扫描的结果。 扫描结果描述扫描发现了什么,扫描状态描述扫描是否完成。
结果反映了扫描运行时生效的检测规则。 Azure Databricks 在规则变更时不会重新扫描现有部署,因此早期结果(包括无安全发现)可能不反映当前规则。 下一次源代码更改时会自动进行新的扫描。
以下结果描述了扫描结果:
| 结果 | Description |
|---|---|
| 没有发现安全问题 | 扫描已完成,且在当前规则集中未发现任何问题。 |
| 结果 | 扫描发现了一个或多个需要复查和分类处理的问题。 |
以下状态描述扫描本身的状态:
| 状态 | Description |
|---|---|
| 扫描此次部署 | 扫描正在进行中。 扫描结束后页面会自动更新。 |
| 扫描不完整 | 扫描运行了,但跳过了一些文件或规则,所以结果可能是部分的。 |
| 扫描结果不可用 | 本次部署的扫描未能完成。 |
| 此次部署未被扫描 | 部署复用了已有构建,且未更改源代码。 代码更改后,重新部署以进行扫描。 |