你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
Microsoft Defender 外部攻击面管理 (Defender EASM) 持续发现和映射数字攻击面,以提供联机基础结构的外部视图。 这种可见性可帮助安全和 IT 团队识别未知因素、确定风险优先级、消除威胁,并将漏洞和暴露控制扩展到防火墙之外。 攻击面见解是通过分析漏洞和基础结构数据生成的,以展示组织关注的关键领域。
Defender EASM 中的 智能 Microsoft Security Copilot 副驾驶® (Security Copilot) 集成可帮助你与由 Microsoft 发现的攻击面进行交互。 识别攻击面有助于组织快速了解其面向外部的基础结构和相关的关键风险。 它提供对特定风险领域的见解,包括漏洞、合规性和安全卫生。
有关Security Copilot的详细信息,请参阅什么是Security Copilot?有关嵌入式Security Copilot体验的信息,请参阅使用 Azure Copilot 查询Defender EASM攻击面。
开始前须知
如果你不熟悉Security Copilot,最好通过阅读以下文章来熟悉解决方案:
- 什么是 智能 Microsoft Security Copilot 副驾驶®?
- Security Copilot 使用体验
- 开始使用 Security Copilot
- 了解Security Copilot中的身份验证
- Security Copilot中的提示
Defender EASM 中的 Security Copilot
Security Copilot 可以从 Defender EASM 中获取有关组织攻击面的见解。 您可以使用 Security Copilot 的内置功能。 若要获取详细信息,请使用 Security Copilot 中的提示。 这些信息可帮助你了解安全状况并缓解漏洞。
本文介绍 Security Copilot,并包含可帮助 Defender EASM 用户的示例提示。
关键功能
EASM Security Copilot集成可帮助你:
获取外部攻击面快照并生成潜在风险洞察:通过分析互联网可用信息与 Defender EASM 专有发现算法,您可以快速了解外部攻击面。 它为组织面向外部的资产(如主机、域、网页和 IP 地址)提供易于理解的自然语言解释。 它突出说明了与每一项相关的关键风险。
根据资产风险和常见漏洞与暴露(CVE)列表优先排序修复工作:Defender EASM帮助安全团队优先处理修复工作,帮助他们了解哪些资产和CVE在其环境中构成最大风险。 它分析漏洞和基础结构数据,以展示关键关注领域,提供风险和建议操作的自然语言解释。
使用 Security Copilot 来挖掘洞察:您可以使用 Security Copilot 通过自然语言询问洞察,并从 Defender EASM 中提取关于您组织攻击面的洞察。 查询详细信息,例如安全套接字层 (SSL) 不安全证书的数量、检测到的端口以及影响攻击面的特定漏洞。
加快攻击面整理:使用 Security Copilot,借助标签、外部 ID 和状态修改功能,针对一组资产整理攻击面。 此过程可加快策展速度,以便您可以更快、更高效地组织库存。
启用 Security Copilot 集成
若要在 Defender EASM 中设置Security Copilot集成,请完成后续部分中所述的步骤。
先决条件
若要启用集成,需要满足以下先决条件:
- 对 智能 Microsoft Security Copilot 副驾驶® 的访问权限
- 激活新连接的权限
将Security Copilot连接到Defender EASM
访问Security Copilot并确保已通过身份验证。
选择提示输入栏右上角的“Security Copilot插件”图标。
在Microsoft下,找到Defender 外部攻击面管理。 选择开以连接。
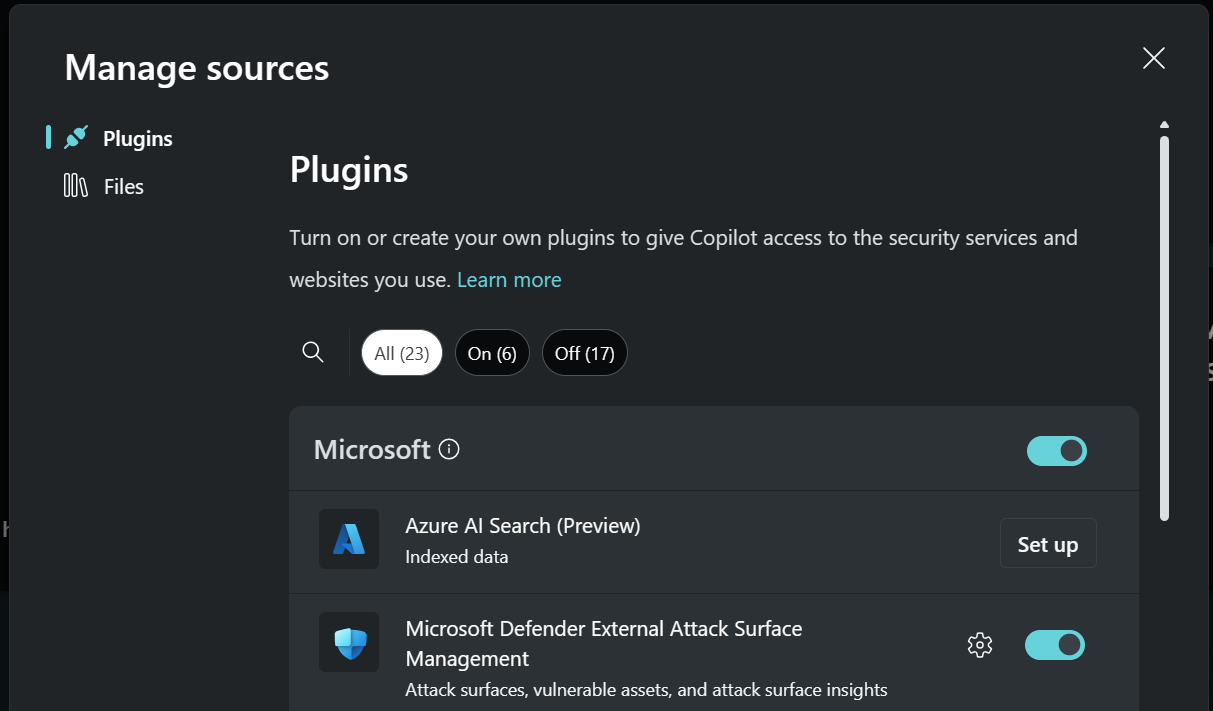
如果希望Security Copilot从Defender EASM资源拉取数据,请选择齿轮图标以打开插件设置。 使用“概述”窗格中资源的 概要 部分中的值来输入或选择值。


注意
即使尚未购买Defender EASM,也可以使用Defender EASM技能。 有关详细信息,请参阅 插件功能参考。
Defender EASM 示例提示词
Security Copilot主要使用自然语言提示。 从Defender EASM查询信息时,会提交一条提示,引导Security Copilot选择Defender EASM插件并调用相关功能。
要想成功使用 Security Copilot 提示词,我们建议采用以下方法:
确保在第一个提示符中引用公司名称。 除非另有说明,否则所有将来的提示都会提供有关最初指定的公司的数据。
提示要清晰和具体。 如果在提示中包含特定资产名称或元数据值 (例如 CVE ID) ,可能会获得更好的结果。
在提示中添加Defender EASM也可能会有所帮助,如以下示例所示:
- 根据 Defender EASM,我的哪些域名已过期?
- 介绍一下 Defender EASM 高优先级攻击面洞察。
尝试不同的提示词及其变体,看看哪种最适合你的使用场景。 聊天式 AI 模型各不相同,因此请根据获得的结果不断迭代并完善提示词。
Security Copilot 会保存提示会话。 若要查看以前的会话,请在 Security Copilot 菜单中,选择“我的会话”。
有关 Security Copilot 的导览(包括固定和共享功能),请参阅浏览 Security Copilot。
有关编写Security Copilot提示的详细信息,请参阅Security Copilot提示提示。
插件功能参考
| 能力 | 说明 | 输入 | 行为 |
|---|---|---|---|
| 获取攻击面摘要 | 返回客户的 Defender EASM 资源或特定公司名称的攻击面摘要。 |
示例输入: - 获取 领英 的攻击面。 - 获取我的攻击面。 - Microsoft的攻击面是什么? - 我的攻击面是什么? - Azure 面向外部的资产有哪些? - 我有哪些面向外部的资产? 可选输入: - CompanyName |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源,且未指定其他公司: - 返回客户Defender EASM资源的攻击面摘要。 如果提供了其他公司名称: - 如果找不到与公司名称完全匹配的匹配,返回可能匹配的列表。 - 如果有完全匹配项,则返回公司名称的攻击面摘要。 |
| 获取攻击面见解 | 返回客户的 Defender EASM 资源或特定公司名称的攻击面见解。 |
示例输入: - 为领英获取高优先级攻击面洞察。 - 获取我的高优先级攻击面见解。 - 为Microsoft获取低优先级攻击面洞察。 - 获取有关低优先级攻击面的洞察。 - 我的外部攻击面是否存在Azure的高优先级漏洞? 所需的输入: - PriorityLevel (优先级必须为高、中或低;若未提供,默认为高) 可选输入: - CompanyName (公司名称) |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源,且未指定其他公司: - 返回客户的 Defender EASM 资源的攻击面见解。 如果提供了其他公司名称: - 如果找不到与公司名称完全匹配的匹配,返回可能匹配的列表。 - 如果有完全匹配项,则返回公司名称的攻击面见解。 |
| 获取受 CVE 影响的资产 | 返回客户的 Defender EASM 资源或特定公司名称的受 CVE 影响的资产。 |
示例输入: - 获取 领英 中受 CVE-2023-0012 影响的资产。 - 哪些资产受 Microsoft CVE-2023-0012 影响? - Azure 的外部攻击面是否受 CVE-2023-0012 影响? - 获取我的攻击面受 CVE-2023-0012 影响的资产。 - 我的哪些资产受CVE-2023-0012影响? - 我的外部攻击面是否受到CVE-2023-0012的影响? 所需的输入: - CveId 可选输入: - CompanyName |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源,且未指定其他公司: - 如果未填写插件设置,请以体贴周到的方式处理失败并提醒客户。 - 如果已填写插件设置,则返回客户的 Defender EASM 资源中受 CVE 影响的资产。 如果提供了其他公司名称: - 如果找不到与公司名称完全匹配的匹配,返回可能匹配的列表。 - 如果完全匹配,则返回受CVE影响的资产,针对特定公司名称。 |
| 获取受 CVSS 影响的资产 | 返回客户的 Defender EASM 资源或特定公司名称的受公共漏洞评分系统 (CVSS) 评分影响的资产。 |
示例输入: - 将受高优先级CVSS评分影响的资产纳入领英攻击面。 - 有多少资产有关键的 Microsoft CVSS 分数? - 哪些资产在Azure中拥有关键的CVSS评分? - 获取我的攻击面中受高优先级 CVSS 分数影响的资产。 - 我的资产中有多少具有严重级 CVSS 评分? - 我的哪些资产有关键的CVSS评分? 所需的输入: - CvssPriority (CVSS优先级必须为 关键、 高、 中或 低) 可选输入: - CompanyName |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源,且未指定其他公司: - 如果未填写插件设置,请以体贴周到的方式处理失败并提醒客户。 - 如果填写了插件设置,则返回受客户 Defender EASM 资源的 CVSS 分数影响的资产。 如果提供了其他公司名称: - 如果找不到与公司名称完全匹配的匹配,返回可能匹配的列表。 - 如果有完全匹配项,则返回特定公司名称的受 CVSS 评分影响的资产。 |
| 获取过期域名 | 返回客户的Defender EASM资源或特定公司名称的过期域数。 |
示例输入: - 领英攻击面中有多少域名已过期? - 有多少资产正在使用Microsoft的过期域名? - 我的攻击面中有多少域名已过期? - 我有多少资产使用了Microsoft的过期域名? 可选输入: - CompanyName |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源,且未指定其他公司: - 返回客户Defender EASM资源的过期域名数量。 如果提供了其他公司名称: - 如果找不到与公司名称完全匹配的匹配,返回可能匹配的列表。 - 如果完全匹配,返回该公司名称的过期域名数量。 |
| 获取过期的证书 | 返回客户的Defender EASM资源或特定公司名称的过期 SSL 证书数。 |
示例输入: - 领英 有多少 SSL 证书过期? - 有多少资产正在使用 Microsoft 的过期 SSL 证书? - 我的攻击面有多少SSL证书过期了? - 我的SSL证书过期了吗? 可选输入: - CompanyName |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源,且未指定其他公司: - 返回客户Defender EASM资源的SSL证书数量。 如果提供了其他公司名称: - 如果找不到与公司名称完全匹配的匹配,返回可能匹配的列表。 - 如果完全匹配,返回该公司名称的SSL证书数量。 |
| 获取 SHA1 证书 | 返回客户的Defender EASM资源或特定公司名称的 SHA1 SSL 证书数。 |
示例输入: - 领英 有多少个 SSL SHA1 证书? - 有多少资产正在使用 Microsoft 的 SSL SHA1? - 我的攻击面中有多少个 SSL SHA1 证书? - 我有多少资产正在使用 SSL SHA1? 可选输入: - CompanyName |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源,且未指定其他公司: - 返回客户Defender EASM资源的SHA1 SSL证书数量。 如果提供了其他公司名称: - 如果找不到与公司名称完全匹配的匹配,返回可能匹配的列表。 - 如果完全匹配,返回该公司名称的SHA1 SSL证书数量。 |
| 将自然语言转换为 Defender EASM 查询 | 将任何自然语言问题转换为Defender EASM查询,并返回与查询匹配的资产。 |
示例输入: - 哪些资源使用了jQuery 3.1.0版本? - 在我的攻击面中获取端口 80 打开的主机。 - 查找我库存中所有拥有IP X、IP Y或IP Z的页面、主机和ASN资产。 - 我的哪些资产的注册人电子邮件地址为 <name@example.com>? |
如果你的插件已配置为使用处于活动状态的 Defender EASM 资源: - 返回与翻译查询匹配的资源。 |
在资源数据和公司数据之间切换
尽管我们为技能添加了资源集成,但我们仍然支持从为特定公司预先生成的攻击面中提取数据。 为了帮助 Security Copilot 更准确地判断客户何时想要从其攻击面或预生成的公司攻击面中提取内容,我们建议使用我的、我的攻击面等表述,以表明你想使用自己的资源。 使用their、具体公司名称等,以表示你想使用预构建的攻击面。 虽然这种方法能提升单次会话的体验,但我们强烈建议使用两个独立会话以避免混淆。
提供反馈
你对Security Copilot的反馈,特别是Defender EASM插件,对于指导产品的当前和计划开发至关重要。 提供此类反馈的最佳方式是直接在产品中,通过每条已完成提示底部的反馈按钮提交反馈。 选择“看起来正确”、“需要改进”或“不适当”。 建议在结果符合预期时选择 “正确” ;在结果不符合预期时 需要改进 ;如果结果以某种方式有害,则选择 “不合适 ”。
只要可能,特别是当你选择的结果是 “需要改进”时,请写几句话来解释我们可以做些什么来改进结果。 如果希望Security Copilot调用Defender EASM插件,但会改为使用其他插件,则此请求也适用。
安全 Copilot 中的隐私和数据安全
当你与Security Copilot交互以获取Defender EASM数据时,Copilot 会从Defender EASM拉取该数据。 系统会处理提示、检索的数据以及提示结果中显示的输出,并将其存储在 Security Copilot 服务中。
有关Security Copilot中的数据隐私的详细信息,请参阅 Security Copilot 中的隐私和数据安全。