你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
Microsoft Discover 提供两层网络安全来保护您的工作区资源和数据平面流量:
| 层 | 它保护的内容 | 工作原理 |
|---|---|---|
| 网络加固 | 托管资源,如数据库、存储、AI 服务和其他后端服务 | 网络安全边界 (NSP) 和托管资源组 (MRG) 资源的专用终结点仅允许授权 Discovery 组件访问。 |
| 专用终结点 | 工作区和书籍架数据平面 API | Azure 专用链接 通过 Azure 专用网络主干路由 API 流量,避免暴露在公共互联网中。 |
默认情况下,为所有使用 2026-02-01-preview API 版本及更高版本管理的工作区和书架启用网络强化。 用于数据平面访问的专用终结点是可选的,可以单独配置。
为什么网络安全很重要
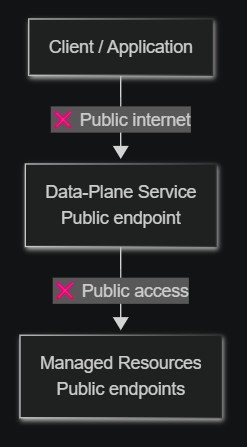
创建Microsoft发现工作区或书籍架时,该服务代表你预配托管资源(数据库、存储帐户、AI 服务)。 此前,这些资源拥有公共端点,数据平面API流量穿越公共互联网。
默认情况下启用网络强化后,所有托管资源现在会自动受到保护。 为数据平面访问启用专用终结点可提供额外的安全性:
- 数据保护 - 所有流量都保留在 Azure 主干网络上,从未经过公共互联网。
- 符合性 - 满足网络强化和专用连接的法规要求。
- 减少攻击面 - 托管资源只能访问授权的发现服务组件。
- 深度防御 - 合并网络外围、专用终结点、虚拟网络注入和基于标识的访问控制。
前后对比
之前:未进行网络硬化
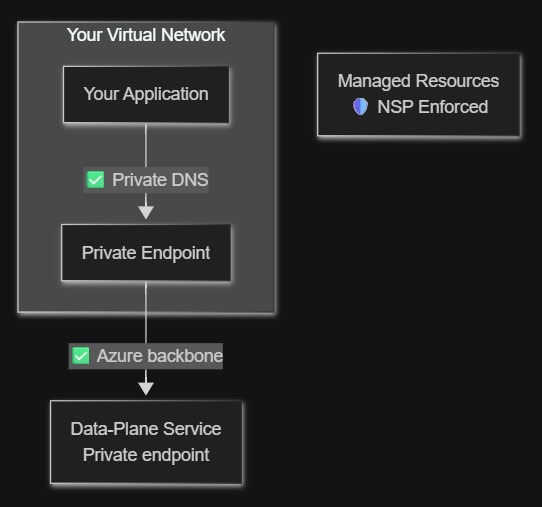
之后:网络加固
| 方面 | 未进行网络加固 | 使用网络强化(默认值) |
|---|---|---|
| 托管的资源 | 公共端点 | 锁定在 NSP 和专用终结点之后 |
| 数据平面流量 | 公共 Internet | 通过 专用链接 访问 Azure 主干网络 |
网络强化的工作原理
创建工作区时,Discovery 控制平面会自动:
- 围绕为工作区预配的托管资源创建网络安全外围(NSP)。
- 为托管资源(数据库、存储、AI 服务)部署专用终结点,以便它们通过Azure主干网进行通信。
- 使用委派子网为工作区服务配置虚拟网络注入,确保工作区平台服务和代理在虚拟网络中运行。
NSP 强制仅授权发现服务组件可以访问托管资源。 发现组件之间不会通过公共 Internet 传输任何数据。
所需的角色分配
若要创建 NSP 关联,Discovery 第一方服务主体(Discovery 控制平面服务应用)需要对你的订阅进行两次角色分配:
- Discovery NSP 外围连接器 (自定义角色) - 允许服务主体创建 NSP 入站访问规则。
- 至少为读取者(内置角色)- 允许服务主体枚举订阅资源进行网络配置验证。 如果您已被指定为“所有者”或“参与者”,则不需要单独指定“读者”角色。
有关创建和分配这些角色的步骤,请参阅 “配置网络安全”。
专用终结点如何为数据平面流量进行路由
使用 Azure 专用链接,可以通过虚拟网络中的专用终结点访问工作区和书架数据平面 API。 配置时:
- 在虚拟网络子网中创建专用终结点,接收专用 IP 地址。
- 专用 DNS 区域将发现服务 FQDN 映射到专用 IP。
- 来自虚拟网络的所有 API 流量都解析为专用终结点,并遍历 Microsoft 主干网络。
如果没有专用终结点,数据平面 API 调用将遍历公共 Internet。 使用专用终结点时,流量完全保留在Azure主干中。
publicNetworkAccess 值 |
通过专用终结点 | 通过公共 Internet |
|---|---|---|
Enabled(默认值) |
允许 | 允许 |
Disabled |
允许 | 403 禁止访问 |
专用终结点支持的资源类型
| 资源类型 | 群组标识符 | 专用 DNS 区域 |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Discovery 资源支持自动批准在同一租户内创建的专用终结点。 跨租户连接需要资源所有者手动批准。
NSP 边界加入者角色的安全说明
-
最小权限 - 此自定义角色仅授予
joinPerimeterRule/action和networkSecurityPerimeterOperationStatuses/read这两项权限,这是创建 NSP 访问规则所需的最小权限。 - 无数据访问权限 - 此权限不授予读取、写入或删除任何客户数据或资源的权限。
- 需要订阅范围 - 权限必须位于订阅范围内,因为 NSP 入站访问规则引用订阅作为允许的源。
局限性
- 不支持跨区域专用终结点。 专用终结点必须与发现资源位于同一区域。
- 每个专用终结点连接的作用域限定为单个工作区或书架资源。
- 每个发现资源(工作区、书籍架、超级计算机)都需要其自己的唯一非重叠子网。 无法在不同的发现资源实例之间共享子网。
- 超级计算机的 AKS API 服务器具有公共 FQDN。 工作负荷流量保留在虚拟网络中,但 Kubernetes API 服务器终结点是可公开访问的。 计划将来发布专用群集支持。
- 不支持 NSP 的托管资源会通过虚拟网络注入或委托子网来进行保护。
- 这些区域支持网络强化: 美国东部、 英国南部和 瑞典中部。
后续步骤
- 配置网络安全 - 分配角色、配置子网和创建专用终结点。
- 端到端网络强化部署 - 部署完全网络隔离的 Discovery 堆栈。
- 什么是Azure 专用链接?
- 什么是网络安全外围?