了解如何在 Microsoft Defender for Cloud Apps 中配置活动隐私,以监控用户,同时遵守贵组织的隐私法规。 本文介绍了如何设置隐私用户组、分配管理员权限以查看私有活动,以及如何在活动日志中查看这些活动。
活动隐私概述
Microsoft Defender for Cloud Apps允许企业根据组成员身份精细地确定要监视的用户。 活动隐私使你能够遵循组织的合规性法规,而不会影响用户隐私。 通过允许你监视用户,同时通过在活动日志中隐藏其活动来保持其隐私,从而实现活动隐私。 只有经过授权的管理员可以选择查看这些专用活动,并在治理日志中审核每个实例。
注意
私人活动不会被转发到 Microsoft Defender XDR 高级搜寻,也不会传送到我们的 SIEM 集成中。
配置活动隐私用户组
你可能在Defender for Cloud Apps中有要监视的用户,但由于符合性法规,你需要限制可以监视的用户。 活动隐私允许你定义一个用户组,该组成员执行的活动默认会被隐藏。
若要配置用户隐私组,必须先将用户组导入到Defender for Cloud Apps。 默认情况下,你将看到以下组:
应用程序用户组 - 一个内置组,可用于查看 Microsoft 365 和Microsoft Entra应用程序执行的活动。
外部用户组 - 不是你为组织配置的任何托管域成员的所有用户。
在Microsoft Defender门户中,选择“设置”。 然后选择“ 云应用”。 在系统下,选择范围限定部署和隐私。
若要设置由Defender for Cloud Apps监视的特定组,请在“活动隐私”选项卡中选择“+添加组”。
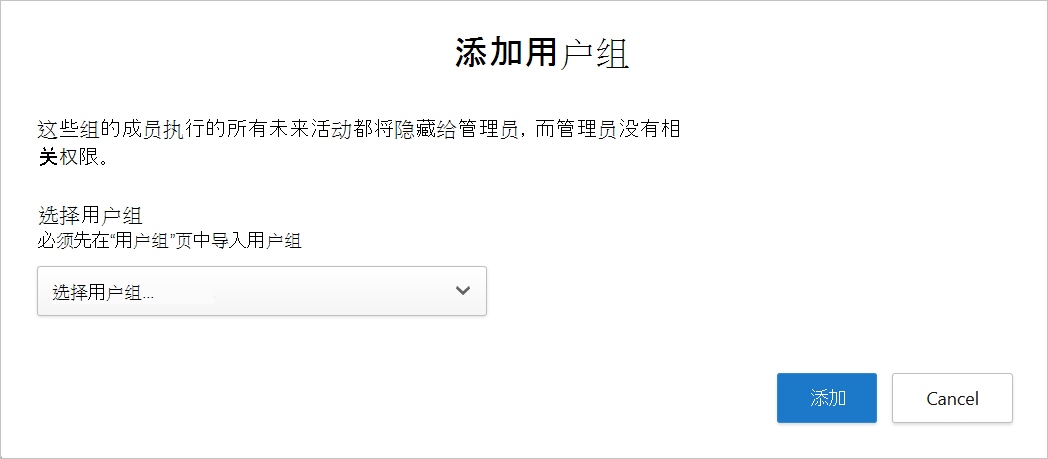
在“添加用户组”对话框中的“选择用户组”下,选择要在Defender for Cloud Apps中专用的所有组,然后选择“添加”。
注意
添加用户组后,该组用户执行的所有活动将从此开始成为专用活动。 现有活动不受影响。
分配管理员查看私人活动的权限
要授权特定管理员查看私密活动,请按以下步骤操作:
在Microsoft Defender门户中的左侧菜单中,选择“权限”。
在 “云应用”下,选择“ 活动隐私权限”。
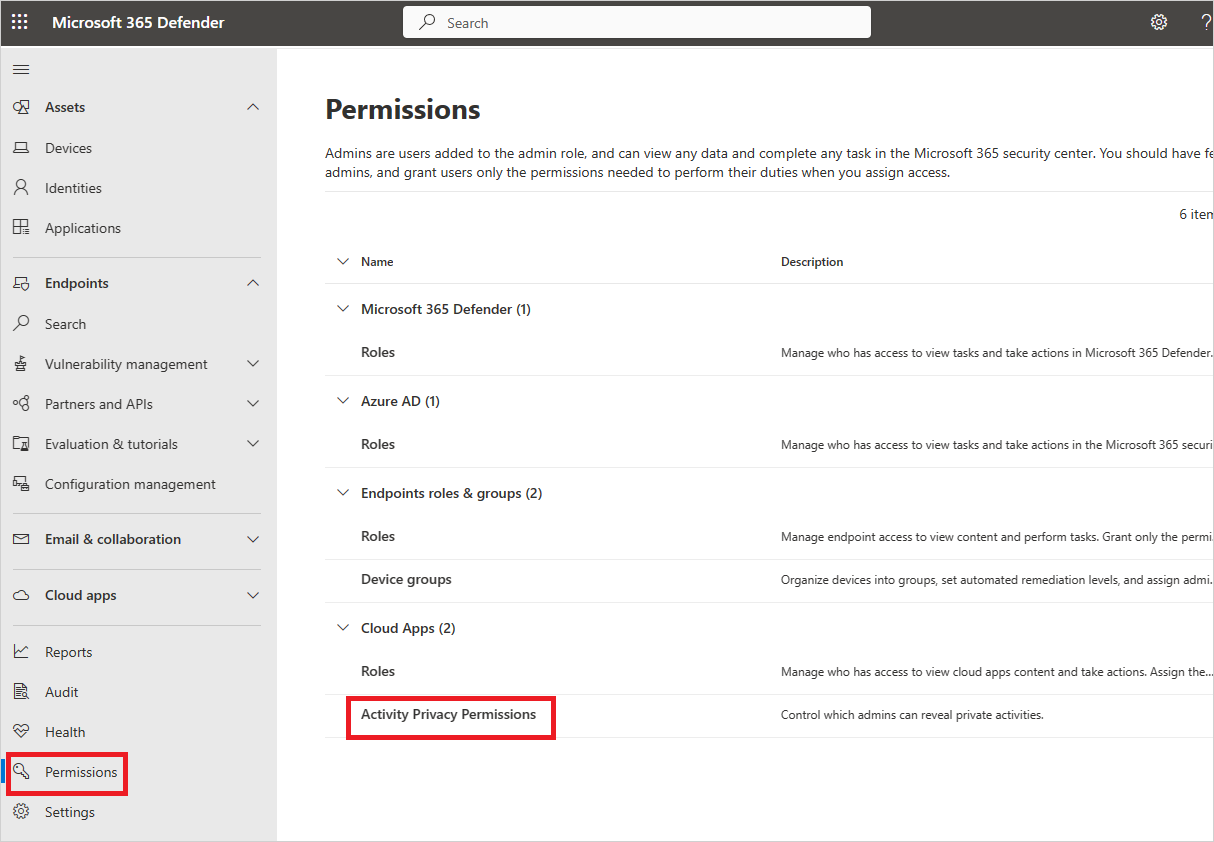
若要授予特定管理员查看私人活动的权限,请在“ 活动隐私权限 ”选项卡中,选择“ +添加用户”。
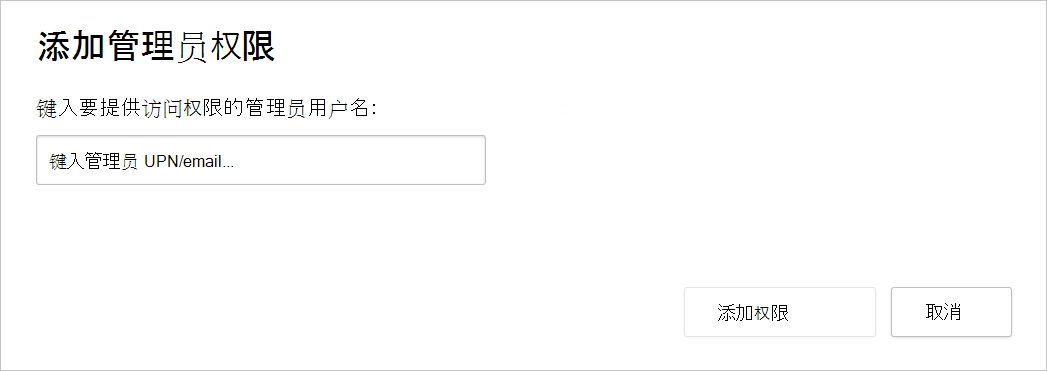
在 “添加管理员权限 ”对话框中,输入管理员的 UPN 或电子邮件地址,然后选择“ 添加权限”。
注意
只能向管理员分配查看私人活动的权限。
查看私人活动
一旦管理员获得了查看私密活动的适当权限,管理员可以选择在活动日志中查看这些活动。
在活动日志中查看私人活动
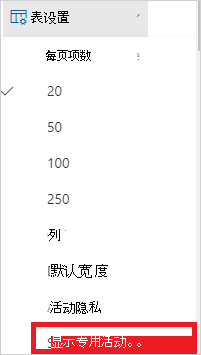
在 活动日志 页中,在活动表右侧,选择“ 表设置”,然后选择“ 显示专用活动”。
在 “显示私人活动 ”对话框中,选择 确定 ,确认你知道显示私人活动正在被审计。 确认后,私有活动会显示在活动日志中,而展示私有活动的行为会被记录在治理日志中。
提示
选择“ 显示专用活动 ”选项导出活动时,导出中的活动仍然是私有的,并且不会公开任何活动详细信息。
如果你遇到任何问题,我们随时为你提供帮助。 若要获取产品问题的帮助或支持,请联系Microsoft Defender XDR支持人员。