作为标识和访问管理解决方案,Okta 持有组织的大多数业务关键服务密钥。 Okta 管理用户和客户的身份验证和授权过程。 恶意参与者或任何人为错误滥用 Okta 可能会使最关键的资产和服务受到潜在攻击。
将 Okta 连接到 Defender for Cloud Apps 可让你更深入地了解 Okta 管理员活动、托管用户和客户登录,并为异常行为提供威胁检测。
使用此应用连接器,通过 Microsoft 安全分数中体现的安全控制,访问 SaaS 安全态势管理 (SSPM) 功能。 了解详细信息。
对你Okta环境的主要威胁
- 泄露的帐户和内部威胁
Defender for Cloud Apps如何帮助保护环境
Defender for Cloud Apps可帮助你使用以下最佳做法保护 Okta 环境:
Okta 的 SaaS 安全态势管理
使用以下步骤将 Okta 连接到 Microsoft Defender for Cloud Apps,即可自动在 Microsoft 安全功能分数 中获得安全建议。
在“安全分数”中,选择“建议的操作”,然后按“产品” = “Okta”进行筛选。 例如,针对 Okta 的建议包括:
- 启用多重身份验证
- 为网页用户启用会话超时
- 增强密码要求
有关更多信息,请参阅:
使用内置策略和策略模板控制 Okta
可以使用以下内置策略模板来检测潜在威胁并通知你:
| 类型 | 名称 |
|---|---|
| 内置异常检测策略 |
来自匿名 IP 地址的活动 来自不常见的国家/地区的活动 来自可疑 IP 地址的活动 不可能的旅行 多个失败登录尝试 勒索软件检测 异常管理活动 |
| 活动策略模板 | 从有风险的 IP 地址登录 |
有关创建策略的详细信息,请参阅 创建策略。
自动化治理控制
目前,没有可用于 Okta 的治理控制措施。 如果你有兴趣为该连接器设置治理操作,可以联系 Microsoft Defender 支持,提供你想要的具体操作细节。
有关修正来自应用的威胁的详细信息,请参阅 治理连接的应用。
实时保护 Okta
查看关于 如何安全地与外部用户协作 和 如何阻止并保护敏感数据被下载到非托管或高风险设备 的最佳实践。
先决条件
将 Okta 连接到Defender for Cloud Apps:
- 创建一个专门用于 Defender for Cloud Apps 的 Okta 管理服务账户。 你用这个账户生成连接器所需的API令牌。
- 请确保使用具有超级管理员权限的帐户。
- 确保 Okta 帐户已验证。
将 Okta 连接到 Microsoft Defender for Cloud Apps
以下过程提供了使用连接器 API 将Microsoft Defender for Cloud Apps连接到现有 Okta 帐户的说明。 通过此连接,可以了解和控制 Okta 的使用。 有关Defender for Cloud Apps如何保护 Okta 的信息,请参阅保护 Okta。
使用此应用连接器,通过 Microsoft 安全分数中体现的安全控制,访问 SaaS 安全态势管理 (SSPM) 功能。 了解详细信息。
配置 Okta
在 Okta 控制台中,为 API 创建令牌。 复制令牌值。 你以后还需要代币的价值。
配置 Defender for Cloud Apps
在 Defender for Cloud Apps 中执行以下步骤以完成 Okta 连接:
在Microsoft Defender门户中,选择“设置>云应用”。
在 “连接的应用”下,选择“ 应用连接器”。
在 “应用连接器”页中,选择“ +连接应用”,然后选择“ Okta”。
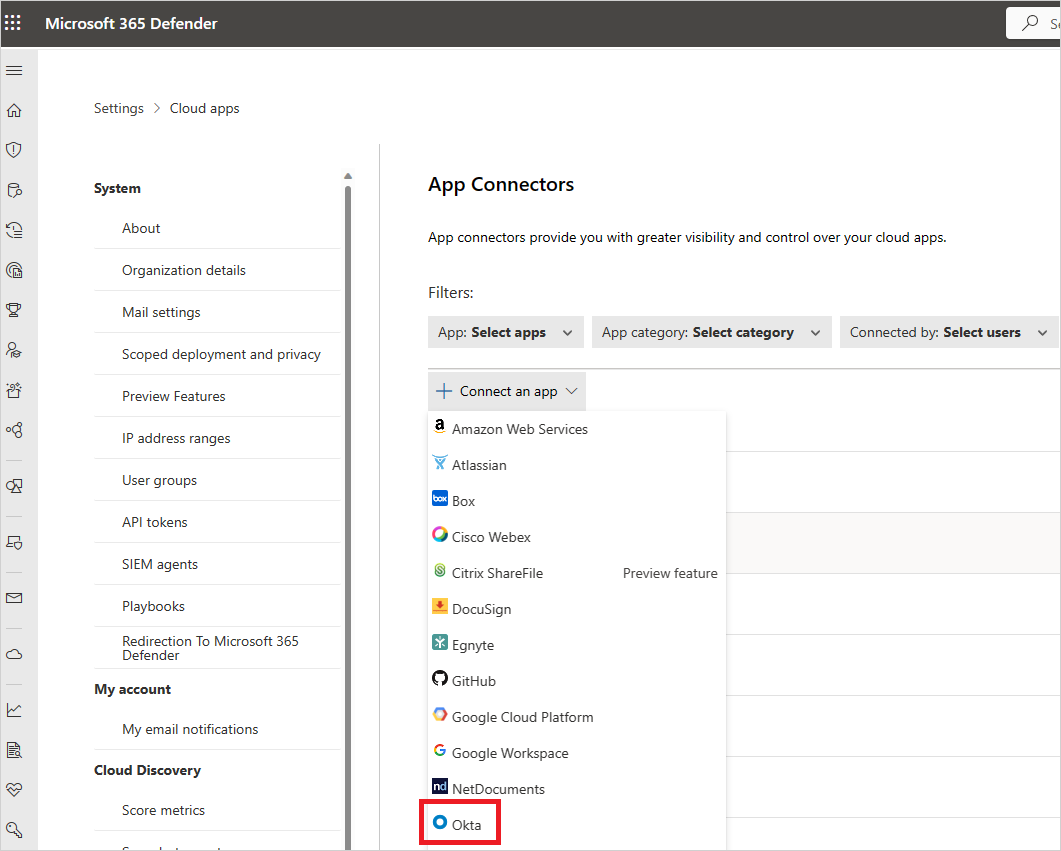
在下一个窗口中,为连接命名并选择“ 下一步”。
在 “输入详细信息 ”窗口的 “域” 字段中,输入 Okta 域并将令牌粘贴到 “令牌 ”字段中。
选择“提交”,在 Defender for Cloud Apps 中创建 Okta 的令牌。
在Microsoft Defender门户中,选择“设置”。 然后选择“ 云应用”。 在 “连接的应用”下,选择“ 应用连接器”。 确保已连接应用连接器的状态为 “已连接”。
连接 Okta 后,你将收到连接前 7 天内的事件。
后续步骤
连接 Okta 后,请使用以下资源继续: