通过使用 Microsoft Defender 应用和 Microsoft Intune 在注册的 iOS 设备上部署 Microsoft Defender for Endpoint。 部署选项支持监督设备、非监督设备以及使用 Intune 用户注册的设备。
本文中的操作需要使用 Microsoft Intune。 Intune是一个独立产品,不属于Microsoft Defender for Endpoint,也不是所有订阅中包含的。 若要使用 Intune,需要一个包含它的订阅,也可以单独将其作为独立订阅或附加产品购买。 有关详细信息,请参阅 Microsoft Intune 许可。
Prerequisites
使用具有以下权限的账户:
Microsoft Intune:将应用管理器和策略及配置文件管理器的内置角色都分配,或使用具有等效权限的自定义角色:
- 应用管理器提供添加、配置和分配 Microsoft Defender 应用所需的移动应用和管理权限。
- 策略与配置文件管理器 提供了本文中创建和分配配置文件所需的设备配置和注册权限。
将角色分配范围限定到你管理的用户和设备。 关于每个角色包含的权限,请参见 Microsoft Intune 的内置角色权限。
Microsoft Defender 门户:在 Microsoft Defender XDR 统一角色基础访问控制(RBAC)中,分配安全操作 \ 安全数据 \ 安全数据基础(读取),并访问包含已注册设备的设备组。 在仍在使用 Defender for Endpoint RBAC 的组织中,将查看数据>安全操作和访问权限分配给相应的设备组。
将用户的iOS设备注册到Intune中。 有关详细信息,请参阅 在 Microsoft Intune 中注册 iOS 和 iPadOS 设备。
为用户分配一个 Defender for Endpoint 许可证,以便使用 Microsoft Defender 应用。 有关说明,请参阅 向用户分配许可证。
如果您的注册方式需要使用 公司门户 应用,请确认用户已安装并登录该应用并完成注册。 对于非必需公司门户应用的即时注册(JIT)场景,可以将Microsoft Authenticator应用作为必需应用部署。 认证器提供了JIT注册所使用的SSO扩展。
注意
Apple App Store中提供了Microsoft Defender应用。
将应用部署到有监督和无监督的设备上
将 Microsoft Defender 应用添加到 Intune,以便部署到受监督和无受监管的 iOS 设备上。
添加 iOS 应用商店应用
如果您将 Microsoft Defender 应用作为批量购买应用部署,请跳过此程序。
将 Microsoft Defender 应用添加到 Intune 作为 iOS 商店应用。 详细说明请参见“向 Microsoft Intune 添加 iOS 商店应用”(链接可在 Intune 文档的新标签页中打开)。
在 Microsoft Intune 管理中心的“所有应用”页面,选择https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps “创建”,并使用以下具体设置:
- 平台:选择“iOS/iPadOS”。
- 应用类型:在商店应用部分选择iOS商店应用。
在 添加应用 向导中,在 应用信息 标签页配置以下设置:
- 选择“搜索应用商店”,搜索“Defender”,然后选择“Microsoft Defender: Security”。
- 最低操作系统:选择 iOS 17.0。
创建应用后,应用详情页面会打开。 要稍后返回该页面,请选择 Microsoft Defender:应用程序中的安全性|所有应用页面。 在应用详情页面的 “监视器”下,选择 设备安装状态 以确认安装成功完成。
受监管设备的完整部署
Microsoft Defender 应用利用平台的高级管理功能,在受监管的 iOS/iPadOS 设备上提供了增强功能。 它还能提供网络保护,无需设备本地VPN连接。 这种配置保护用户免受钓鱼和其他基于网络的威胁。
使用应用配置策略和设备配置文件来配置受监督的设备。
使用Microsoft Intune配置监督模式
通过应用配置策略和设备配置配置文件,配置 Microsoft Defender 应用的监督模式。
应用配置策略
注意
该应用配置策略仅适用于受管理设备。 作为最佳实践,将策略分配给 所有设备。
创建一个 托管设备 应用配置策略。 详细说明请参见 “创建应用配置策略 ”(链接可在Intune文档的新标签页中打开)。
在位于 的 Microsoft Intune 管理中心的 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration 页面上,选择 创建>受管理设备。
在 创建应用配置策略 向导中,配置以下设置:
“基本信息”选项卡:
- 平台:选择“iOS/iPadOS”。
- 目标应用:选择选择应用,找到并选择 Microsoft Defender: 安全,然后选择确定。
“设置” 选项卡:
- 配置设置格式:选择“ 使用配置设计器”。
-
配置键:输入
issupervised。 - 值类型:选择 字符串。
-
配置值:输入
{{issupervised}}。

分配 标签页:在这种情况下,最佳实践是将策略分配给 所有设备。 如果你把策略分配给用户组,用户必须先登录他们的设备,策略才会生效。 有关详细信息,请参阅 分配用户和设备配置文件。

设备配置文件(控件筛选器)
注意
在受监督的 iOS/iPadOS 设备上,自定义 ControlFilter.mobileconfig 配置文件可在无需在设备上设置本地环回 VPN的情况下启用 Web 保护。 这种配置保护用户免受钓鱼和其他基于网络的攻击,而无需本地VPN。
但是,由于平台限制, ControlFilter 配置文件不适用于 Always-On VPN (AOVPN) 。
部署以下配置文件之一:
零触控(静音)控制过滤器:该配置文件支持用户的静默入职。 从 ControlFilterZeroTouch 下载配置文件。
控制过滤器:从 控制过滤器下载配置文件。
下载所选配置文件后,创建自定义设备配置文件。 详细说明请参见“在 Microsoft Intune 中为苹果设备添加自定义设置(链接可在 Intune 文档的新标签页中打开)。
当您在 Microsoft Intune 管理中心的 设备 | 配置 页面上的 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration 选项卡中,通过选择 创建>新策略 来创建策略时,请使用以下特定设置:
- 平台:选择“iOS/iPadOS”。
- 配置文件类型:选择 “模板”。
- 模板名称:选择 自定义。
在 自定义 向导中,配置以下设置:
-
配置设置 选项卡:对于 配置文件,找到并选择你下载的
.mobileconfig文件。 - 分配选项卡:作为此场景下的最佳做法,请将配置文件分配给所有托管的 iOS 设备。
为无人值守设备设置自动注册
通过零接触载入或自动载入 VPN 配置文件,实现 Defender for Endpoint 的自动载入。
建立零接触入职
注意
零接触无法在以无用户关联方式注册的 iOS 设备上进行配置,例如无用户设备或共享设备。
通过创建部署配置文件,为 Microsoft Defender for Endpoint 设置静默部署和激活。 用户会收到安装通知,Defender for Endpoint 无需用户打开应用即可安装。
创建一个VPN设备配置配置文件。 详细说明请参见 “创建设备配置配置文件 ”(链接可在Intune文档的新标签页中打开)。 有关可用VPN设置的信息,请参见Microsoft Intune中的“为苹果设备配置VPN设置”。
当你在 Microsoft Intune 管理中心的 设备 | 配置 页面上的 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration 选项卡中,通过选择 创建>新策略 来创建策略时,请使用以下特定设置:
- 平台:选择“iOS/iPadOS”。
- 配置文件类型:选择 “模板”。
- 模板名称:选择 VPN。
在 VPN 向导中,使用 配置设置 标签中的这些具体设置:
- 连接类型:选择 自定义VPN。
-
基础VPN 部分:
-
连接名称:输入
Microsoft Defender for Endpoint。 -
VPN服务器地址:输入
127.0.0.1。 - 认证方式:选择 用户名和密码。
- 拆分隧道:确认已选择禁用。
-
VPN标识符:输入
com.microsoft.scmx。 -
输入自定义VPN属性的键和值对:
-
密钥:输入
SilentOnboard。 -
值:输入
True。 - 默认情况下,用户无法从应用内更改切换。 为了允许用户在应用内更改VPN切换,请添加以下键值对:
-
密钥:输入
EnableVPNToggleInApp。 -
值:输入
True。
-
密钥:输入
-
密钥:输入
-
连接名称:输入
-
自动VPN 部分:
- 自动VPN类型:选择按需VPN。
- 按需规则:选择添加,选择我想执行以下操作>,然后选择我想限制为>所有域。
- 阻止用户禁用自动VPN:选择 “是 ”以阻止用户禁用VPN。 默认情况下,这个设置没有配置,用户只能在 设置中禁用VPN。
- 自动VPN类型:选择按需VPN。
Intune 将配置文件同步到目标 iOS 设备后:
- Defender for Endpoint 已部署并已静默加入。 设备在载入后在Microsoft Defender门户中可见。
- 临时通知将发送到用户的设备。
- Web 保护和其他功能已激活。
在某些情况下,比如密码更改或多因素认证提示后,零触控入职可能需要用户手动登录 Microsoft Defender 应用。
首次入职时:用户会收到静默通知。

用户需采取以下步骤:
- 打开 Microsoft Defender 应用或点击通知。
- 从帐户选取器屏幕中选择已注册企业帐户。
- 登录。
设备已载入并开始向Microsoft Defender门户报告。
对于已上线的设备:用户会收到静默通知。

要恢复向 Microsoft Defender 门户报告:
- 打开Microsoft Defender应用,或点击通知。
- 当Microsoft Defender应用提示时,请登录。
设备又开始向 Microsoft Defender 门户报告。
注意
- 零接触设置可在后台进行,完成最多可能需要 5 分钟。
- 对于受监管设备,可以使用零接触式控制筛选器配置文件设置零接触式注册。 在这种情况下,设备上没有安装 Defender for Endpoint VPN 配置文件,而控制过滤配置文件则提供网页保护。


设置 VPN 配置文件的自动加入
注意
这个选项通过设置VPN配置文件简化了入职流程。 如果你使用零触控入职,不要配置这个选项。
对于无监管设备,本地环回VPN提供网络保护。 VPN不会把流量发送到设备外部。
配置自动设置Defender for Endpoint VPN配置文件,这样用户在入门时就不必自行设置配置文件。
创建一个VPN设备配置配置文件。 详细说明请参见 “创建设备配置配置文件 ”(链接可在Intune文档的新标签页中打开)。 有关可用VPN设置的信息,请参见Microsoft Intune中的“为苹果设备配置VPN设置”。
当你在位于 的 Microsoft Intune 管理中心中的 设备 | 配置 页面上的 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration 选项卡中创建策略时,通过选择 创建>新策略,请使用以下特定设置:
- 平台:选择“iOS/iPadOS”。
- 配置文件类型:选择 “模板”。
- 模板名称:选择 VPN。
在 VPN 向导中,使用 配置设置 标签中的这些具体设置:
- 连接类型:选择 自定义VPN。
-
基础VPN 部分:
-
连接名称:输入
Microsoft Defender for Endpoint。 -
VPN服务器地址:输入
127.0.0.1。 - 认证方式:选择 用户名和密码。
- 拆分隧道:确认已选择禁用。
-
VPN标识符:输入
com.microsoft.scmx。 -
输入自定义VPN属性的键和值对:
-
密钥:输入
AutoOnboard。 -
值:输入
True。 - 默认情况下,用户无法从应用内更改切换。 为了允许用户在应用内更改VPN切换,请添加以下键值对:
-
密钥:输入
EnableVPNToggleInApp。 -
值:输入
True。
-
密钥:输入
-
密钥:输入
-
连接名称:输入
-
自动VPN 部分:
- 自动VPN类型:选择按需VPN。
- 按需规则:选择添加,选择我想执行以下操作>,然后选择我想限制为>所有域。
- 阻止用户禁用自动VPN:选择 “是 ”以阻止用户禁用VPN。 默认情况下,这个设置没有配置,用户只能在 设置中禁用VPN。
设置 Intune 用户注册
请按照以下步骤将 Microsoft Defender 应用部署到使用 Intune 用户注册的 iOS 设备上。
管理员设置
要配置 Defender for Endpoint 的 Intune 用户注册:
在Intune中设置一个苹果用户注册档案。 对于新注册,请使用基于账户的苹果用户注册。 通过公司门户进行的用户注册仅适用于已使用此配置文件类型的设备。
设置 Microsoft Enterprise 单点登录(SSO)插件。 提供 SSO 扩展的 Microsoft Authenticator 应用是 iOS 设备上用户注册的必需。
在Intune中创建一个设备配置配置文件。 有关详细信息,请参阅适用于 Apple 设备的 Microsoft Enterprise SSO 插件。 在配置文件中添加以下设置:
-
应用包ID:添加Microsoft Defender应用包ID,
com.microsoft.scmx。 -
另一种配置是:添加键
device_registration,选择 字符串 类型,然后输入{{DEVICEREGISTRATION}}为值。
-
应用包ID:添加Microsoft Defender应用包ID,
设置用户注册的应用配置密钥。
创建一个 托管设备 应用配置策略。 详细说明请参见 “创建应用配置策略 ”(链接可在Intune文档的新标签页中打开)。
在 Microsoft Intune 管理中心的 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration 页面上,选择
创建>受管理设备。在 创建应用配置策略 向导中,配置以下具体设置:
“基本信息”选项卡:
- 平台:选择“iOS/iPadOS”。
- 目标应用:选择选择应用,找到并选择 Microsoft Defender: 安全,然后选择确定。
“设置” 选项卡:
- 配置设置格式:选择“ 使用配置设计器”。
-
配置键:输入
UserEnrolmentEnabled。 - 值类型:选择 字符串。
-
配置值:输入
True。
将 Intune 上的 Microsoft Defender 应用部署为强制用户授权批量购买应用。
用户培训
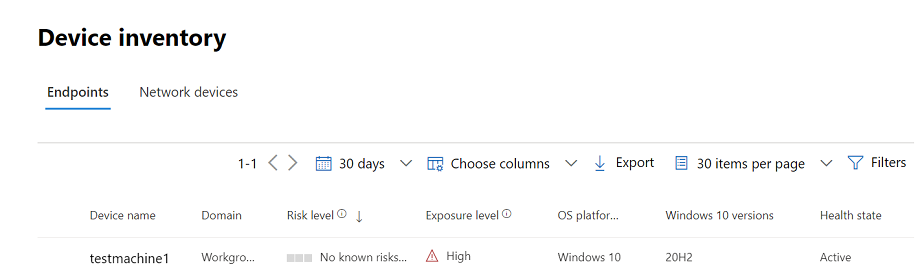
Microsoft Defender 应用安装在用户设备上后,每个用户登录并完成入职程序。 设备上线后,它会出现在 Microsoft Defender 门户的设备库存页面上。
支持的功能和限制
- iOS 版 Defender for Endpoint 的功能包括网络保护、网络保护、越狱检测、操作系统和应用的漏洞管理,以及 Microsoft Defender 门户中的警报。
- 用户注册不支持零触控部署和VPN配置文件的自动入职,因为管理员无法为该注册类型部署全设备VPN配置文件。
- 对于应用漏洞管理,只有位于受管理的 Apple 文件系统(APFS)卷中的应用才可见。
- 新加入管理的设备在被合规策略设为目标后,可能需要长达 10 分钟才会显示为合规。
更多信息请参见 苹果用户注册限制及不支持功能。
完成引导设置并查看状态
完成初始设置并验证设备状态:
Intune在iOS设备上安装Defender for Endpoint后,应用图标就会出现。
点击 Defender for Endpoint 应用图标,并按照屏幕上的指示完成入职流程。 用户接受 Microsoft Defender 应用所需的 iOS 权限。
注意
如果你设置了零接触入职,可以跳过这一步。 在零触控入职配置后,你无需手动打开应用。
入门完成后,确认设备是否出现在 Microsoft Defender 门户的设备库存列表中。