适用于:
- Microsoft Defender XDR
每个 威胁分析报告 包括动态部分和称为 分析报告的综合书面部分。 若要访问此部分,请打开有关跟踪威胁的报告,然后选择“ 分析报告 ”选项卡。
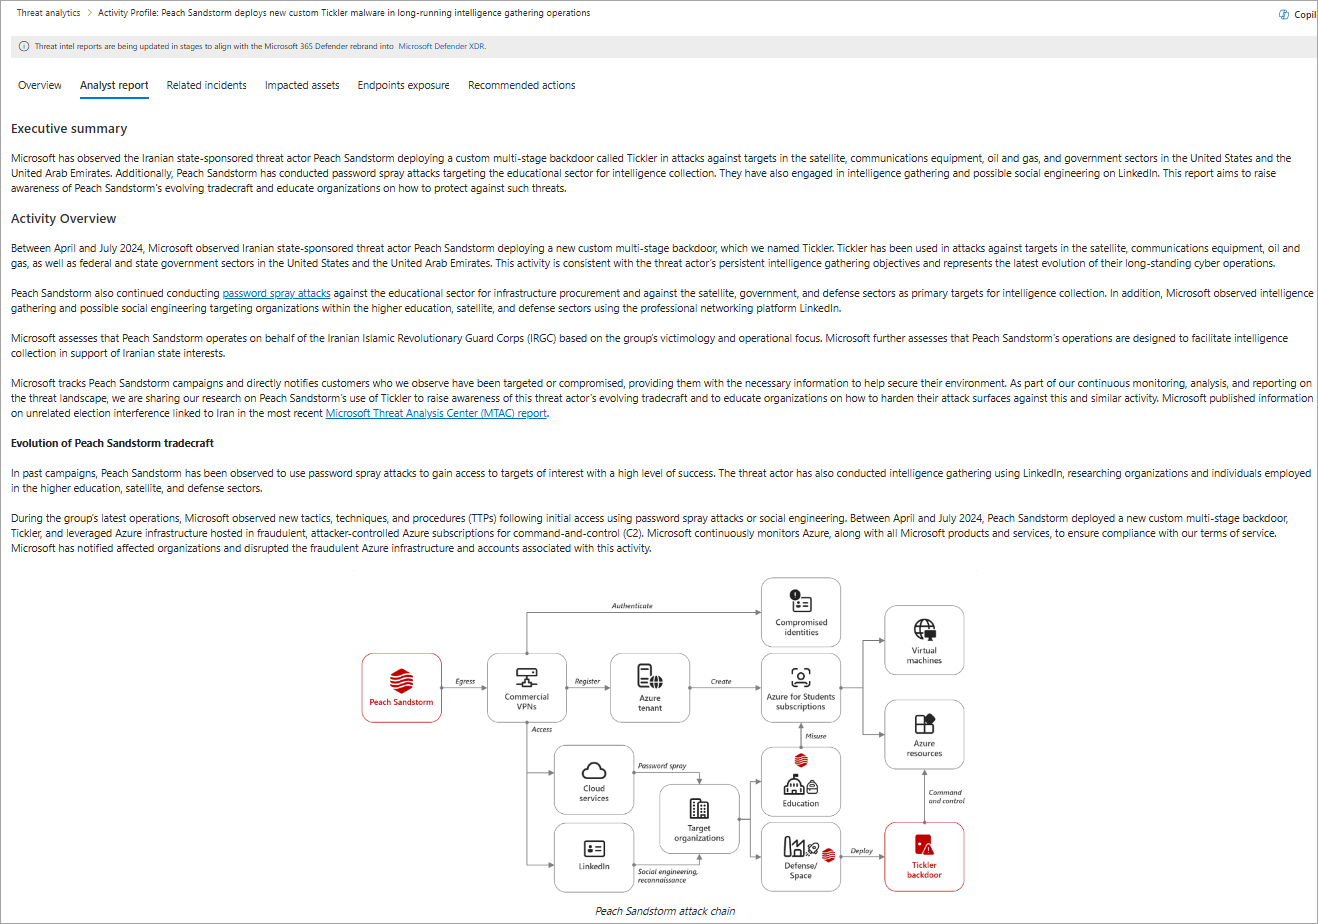
威胁分析报表的分析师报告部分
了解不同的分析报告类型
威胁分析报告可分为以下类别之一:
- 活动 - 提供有关通常与威胁参与者关联的特定攻击活动的信息。 此报告讨论了攻击的发生方式、为何应关注攻击,以及Microsoft如何保护其客户免受攻击。 活动报告可能还包括事件时间线、攻击链以及行为和方法等详细信息。
- 参与者 - 提供有关重大网络攻击背后的特定Microsoft跟踪威胁参与者的信息。 此报告讨论了威胁参与者的动机、行业和/或地理目标,以及其策略、技术和过程 (TTP) 。 参与者报告可能还包含有关威胁参与者的攻击基础结构、恶意软件 (自定义或开源) 及其使用的漏洞的信息,以及他们所属的显著事件或市场活动。
- 核心威胁 – 将多份概要报告汇总成一篇叙事性描述,以勾勒出使用这些报告或与之相关的威胁的更宏观图景。 例如,威胁参与者使用不同的技术来窃取本地凭据,有关本地凭据盗窃的威胁概述可能会链接到有关暴力攻击、Kerberos 攻击或信息窃取恶意软件的技术报告。 Microsoft威胁情报使用对影响客户环境的最严重威胁的传感器来评估哪些威胁值得此报告类型。
- 技术 - 提供有关威胁参与者使用的特定技术的信息(例如,恶意使用 PowerShell 或在业务电子邮件泄露中收集凭据 (BEC) ),以及Microsoft如何通过检测与该技术相关的活动来保护其客户。
- 工具 - 提供有关通常与威胁参与者关联的特定自定义或开源工具的信息。 此报告讨论了该工具的功能、使用该工具的威胁参与者可能尝试实现的目标,以及Microsoft如何通过检测与其关联的活动来保护其客户。
- 漏洞 – 提供有关影响某个产品的特定 CVE ID 或一组类似 CVE 的信息。 漏洞报告通常讨论值得注意的漏洞,例如威胁参与者使用的漏洞和值得注意的攻击活动。 它涵盖以下一种或多种信息类型:漏洞类型、受影响的服务、零日或野外利用、严重性分数和潜在影响,以及Microsoft的覆盖范围。
- OSINT (预览版) – 提供从公开提供的开源情报 (OSINT) 来源(例如安全研究博客、漏洞披露和受信任的 OSINT 源)派生的特选威胁情报。 每篇 OSINT 文章通常包括原始报告的简明摘要、原始源的参考链接、自动提取的入侵指标 (IOC) 、映射的 MITRE ATT&CK 策略和技术,以及Microsoft特定的分析或建议操作(如果可用)。 OSINT 文章出现在与Microsoft第一方智能相同的威胁分析体验中,但某些特定于环境的选项卡(例如“相关事件”、“受影响的资产”、“终结点暴露”和“建议的操作”)可能尚未包含数据。
查看分析师报告
分析报告的每个部分都提供可操作的信息。 虽然报表各不相同,但大多数报表都包含下表中所述的部分。
| 报告部分 | 说明 |
|---|---|
| 执行摘要 | 威胁的快照,可能包括首次出现威胁时、其动机、重要事件、主要目标以及不同的工具和技术。 使用此信息评估如何在行业、地理位置和网络上下文中确定威胁的优先级。 |
| 概述 | 有关威胁的技术分析,根据报告类型,可能包括攻击的详细信息以及攻击者如何使用新技术或攻击面。 此部分还具有不同的标题和进一步的子节,具体取决于报表类型,以提供更多上下文和详细信息。 例如,漏洞配置文件有一个单独的部分,其中列出了 受影响的技术,而参与者配置文件可能包括 工具和 TTP 以及 归因 部分。 |
| 检测/狩猎查询 | Microsoft 安全解决方案提供的特定和通用 检测,可发现与该威胁相关的活动或组件。 本部分还提供用于主动识别可能的威胁活动的 搜寻查询 。 大多数查询会补充检测,尤其是用于查找无法动态评估为恶意的潜在恶意组件或行为。 |
| 已观察到的 MITRE ATT&CK 技术 | 观察到的技术如何映射到 MITRE ATT&CK 攻击框架 |
| 建议 | 可停止或帮助减少威胁影响的可操作步骤。 本部分还包括未作为威胁分析报告的一部分动态跟踪的缓解措施。 |
| 参考资料 | 分析师在编写报告期间引用的 Microsoft 和第三方出版物。 威胁分析内容基于Microsoft研究人员验证的数据。 公开提供的第三方来源的信息已明确标识为此类信息。 |
| 变更日志 | 报表的发布时间,以及对报表进行重大更改的时间。 |
了解如何检测每个威胁
分析报告还提供各种Microsoft解决方案的信息,可帮助检测威胁。 其中列出了以下各部分所列每种产品针对此威胁的检测结果(如适用)。 来自这些特定于威胁的检测的警报显示在“威胁分析”页的警报状态卡中。
一些分析报告还提到警报,这些警报通常用于标记可疑行为,并且可能与跟踪的威胁无关。 在这种情况下,报告明确指出,警报可由不相关的威胁活动触发,并且不会在“威胁分析”页中提供的状态卡中对其进行监视。
Microsoft Defender 防病毒
在 Windows 中启用 Microsoft Defender 防病毒 的设备上,可以使用防病毒检测。 这些检测链接到 Microsoft安全智能中各自的恶意软件百科全书说明(如果可用)。
Microsoft Defender for Endpoint (微软终端防护)
已加入到 Microsoft Defender for Endpoint 的设备会触发终端检测和响应 (EDR) 警报。 这些警报依赖于 Defender for Endpoint 传感器收集的安全信号和其他终结点功能(如防病毒、网络保护、篡改防护),这些功能充当强大的信号源。
Microsoft Defender for Office 365
分析报告还包括 Defender for Office 365 的检测和缓解措施。 Defender for Office 365 无缝集成到 Microsoft 365 订阅中,并防范电子邮件、链接 (URL) 、文件附件和协作工具中的威胁。
Microsoft Defender for Identity
Defender for Identity 是一种基于云的安全解决方案,可帮助保护整个组织的标识监视。 它使用来自本地 Active Directory 和云标识的信号,帮助你更好地识别、检测和调查针对组织的高级威胁。
微软云应用防护 (Microsoft Defender for Cloud Apps)
Defender for Cloud Apps 为 SaaS 应用程序提供全面保护。 它通过使用基本的云访问安全代理 (CASB) 功能、SaaS 安全态势管理 (SSPM) 功能、高级威胁防护和应用到应用保护,帮助你监视和保护云应用数据。
Microsoft Defender for Cloud
Defender for Cloud 是一个云原生应用程序保护平台, (CNAPP) 由旨在保护基于云的应用程序免受各种威胁和漏洞的安全措施和做法组成。
使用高级搜寻查找隐蔽的威胁痕迹
虽然通过检测可以自动识别和停止跟踪的威胁,但许多攻击活动会留下需要更多检查的细微痕迹。 某些攻击活动表现出的行为也可能是正常的,因此动态检测它们可能会导致操作噪音甚至误报。 通过搜寻查询,可以主动查找这些潜在的恶意组件或行为。
Microsoft Defender高级搜寻查询
高级搜寻 提供基于 Kusto 查询语言的查询界面,简化了威胁活动的细微指标的定位。 它还允许显示上下文信息并验证指示器是否与威胁相连。
Microsoft分析师对分析报告中的高级搜寻查询进行审核,你可以在 高级搜寻查询编辑器中运行它们。 还可以使用查询创建自定义 检测规则 ,以便为将来的匹配项触发警报。
Microsoft Sentinel 查询
分析报告还可以包含 适用于 Microsoft Sentinel 客户的搜寻查询。
Microsoft Sentinel 具有强大的搜寻搜索和查询工具,可在整个组织的数据源中搜寻安全威胁。 为了帮助你主动查找安全应用甚至计划分析规则未检测到的新异常,Sentinel 搜寻查询将引导你提出正确的问题,以查找网络上已有的数据中的问题。
应用其他缓解措施
威胁分析动态跟踪某些安全更新和安全配置的状态。 此类信息以图表和表格形式显示在 终结点暴露 和 建议操作 选项卡中。 这些建议是可重复的,适用于此威胁,也可能适用于其他威胁。
除了这些跟踪的建议之外,分析报告还可能讨论未动态监视的缓解措施,因为它们仅特定于报告中讨论的威胁或情况。 下面是一些未动态跟踪的重要缓解措施示例:
- 阻止包含 .lnk 附件或其他可疑文件类型的电子邮件
- 随机化本地管理员密码
- 培训最终用户有关钓鱼电子邮件和其他威胁途径的信息
- 启用特定 攻击面减少规则
虽然可以使用 “终结点公开 ”和“ 建议的操作 ”选项卡来评估针对威胁的安全状况,但这些建议可让你采取其他步骤来改善安全状况。 仔细阅读分析报告中的所有缓解指南,并尽可能应用它们。
另请参阅
提示
想要了解更多信息? 请在我们的技术社区中与 Microsoft 安全社区互动:Microsoft Defender XDR 技术社区。