“为静态托管的 Fabric 应用(预览版)强制执行严格内容安全策略”租户设置,用于控制 Fabric 是否对静态托管应用前端应用严格的内容安全策略(CSP)。 Fabric 租户管理员可以为整个组织启用该策略,或将其范围限制为特定用户或安全组。
该策略限制了前端可以发出的请求以及它能加载的内容。 无论应用是公开的、需要登录还是仅嵌入运行,都适用。
设置如何影响应用程序
对于设置范围内的应用,启用的策略允许前端向受支持的端点发送请求,并阻止来自策略外部来源的请求和内容。 您无法自定义策略。
严格的政策允许:
- Fabric URLS
- Power BI 链接
- AppBackend 条目端点及其依赖关系
| 设定状态 | 应用行为 |
|---|---|
| 已启用且在范围内。 | Fabric 以严格的策略为应用提供服务。 策略不允许的前端请求和内容加载会被拦截。 |
| “禁用”。 | Fabric 为没有此租户控制策略的应用提供服务。 |
| 启用时范围有限。 | 该策略仅适用于配置范围内,而非整个组织。 |
兼容性影响
启用该策略可能会导致已经部署并运行的应用失效。 在启用该策略之前,请先审查应用依赖关系,尤其是在前端:
- 呼叫政策不允许的外部服务。
- 从策略不允许的来源加载脚本、样式、字体或图像。
- 使用 WebAssembly。
应用可能加载初始页面,但当浏览器阻止某个必需的请求或资源时,功能可能会丢失。 例如,从外部站点加载脚本或字体的前端可能会停止工作或显示方式不同。
由于策略不可自定义,因此无法通过此设置为外部域添加例外。 在扩大执行之前,请先审查应用如何加载资源并调用服务。
Warning
在为整个组织启用该策略之前,先在有限范围内测试现有应用。 设置的更改可能需要长达一小时才能生效。
配置租户设置
您必须是 Fabric 租户管理员才能更改此设置。
登录到 Fabric 管理门户。
选择租户设置。
查找“为静态托管的 Fabric 应用(预览版)强制执行严格的内容安全策略”。
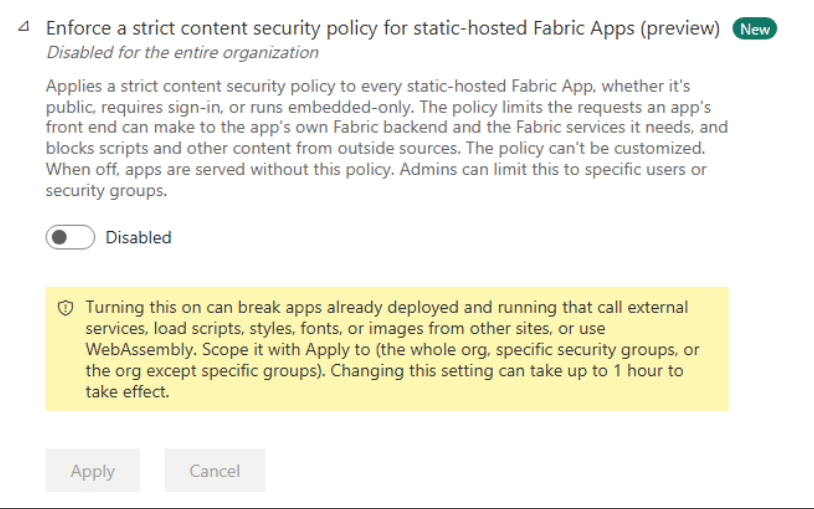
将切换设置为“启用”。
使用 “应用至” 选择整个组织或特定安全组。 如有需要,配置组排除项。
选择应用。
在评估应用行为之前,请允许变更生效最多一小时。 下面的截图显示了整个组织的该设置已禁用。
要关闭此策略,请返回设置,将开关设置为 “禁用”,然后选择“ 应用”。 同样的传播窗口适用。
启用策略后检查应用
设置生效后,打开已配置范围内的应用,并执行它们的主要工作流程。 检查依赖外部资源、服务调用或 WebAssembly 的页面,而不仅仅是检查初始页面是否加载。
如果某个应用停止工作,请检查浏览器的开发者工具是否有 CSP 违规。 识别被阻止的请求或资源,并检查该应用是否能在策略限制内运行。 如果需要恢复服务以评估兼容性,请调整设置范围或禁用该设置,并允许最多一小时等待变更生效。