使用 Microsoft 云 PKI 为 Intune 托管设备颁发证书。 Microsoft 云 PKI 是一种基于云的服务,可简化和自动化 Intune 托管设备的证书生命周期管理。 它为组织提供专用的公钥基础结构 (PKI) ,不需要任何本地服务器、连接器或硬件。 它处理所有 Intune 支持的平台的证书颁发、续订和吊销。
本文概述了适用于 Intune 的 Microsoft 云 PKI、其工作原理及其体系结构。
什么是 PKI?
PKI 是一种使用数字证书对设备和服务之间的数据进行身份验证和加密的系统。 PKI 证书对于保护各种方案(例如 VPN、Wi-Fi、电子邮件、Web 和设备标识)至关重要。 但是,管理 PKI 证书可能具有挑战性、成本高昂且复杂,尤其是对于拥有大量设备和用户的组织而言。 可以使用 Microsoft 云 PKI 增强设备和用户的安全性和工作效率,并加速向完全托管的云 PKI 服务的数字化转型。 此外,还可以利用云 PKI 服务来减少 Active Directory 证书服务 (ADCS) 或专用本地证书颁发机构的工作量。
先决条件
 许可要求
除了 Microsoft Intune 计划 1 或计划 2 外,还需要订阅此功能。 有关许可选项,请参阅 Microsoft Intune 计划和定价以及 Microsoft 365 安全性企业计划。
注意
Microsoft 云 PKI 在 GCC High 环境中可用。 它在 DoD 环境中不可用。
 设备平台要求
可以将 Microsoft 云 PKI 服务用于以下平台:
- Android
- iOS/iPadOS
- macOS
- Windows
设备必须在 Intune 中注册,并且平台必须支持 Intune 设备配置 SCEP 证书配置文件。
 角色要求
以下权限可分配给自定义 Intune 角色。 这些权限使用户能够在管理中心查看和管理 CA。
- 读取 CA:分配了此权限的任何用户都可以读取 CA 的属性。
- 创建证书颁发机构:分配了此权限的任何用户都可以创建根 CA 或颁发 CA。
- 撤销颁发的叶证书:分配了此权限的任何用户都可以手动撤销由颁发 CA 颁发的证书。 此权限还需要 读取 CA 权限。
可以将范围标记分配给根 CA 和颁发 CA。 有关如何创建自定义角色和范围标记的详细信息,请参阅使用 Microsoft Intune 进行基于角色的访问控制。
在 Microsoft Intune 管理中心管理云 PKI
Microsoft 云 PKI 对象在 Microsoft Intune 管理中心创建和管理。 在此处,你可以:
- 为组织设置和使用 Microsoft 云 PKI。
- 在租户中启用云 PKI。
- 创建证书配置文件并将其分配给设备。
- 监视颁发的证书。
创建云 PKI 颁发 CA 后,您可以在几分钟内开始颁发证书。
功能概述
下表列出了 Microsoft 云 PKI 和 Microsoft Intune 支持的功能和方案。
| 功能 | 概述 |
|---|---|
| 在Intune租户中创建多个证书颁发机构 (CA) | 在云中创建具有根和颁发 CA 的两层 PKI 层次结构。 |
| 自带 CA (BYOCA) | 通过 Active Directory 证书服务或非 Microsoft 证书服务将 Intune 颁发 CA 锚定到专用 CA。 如果已有 PKI 基础结构,则可以维护相同的根 CA,并创建一个链接到外部根的颁发 CA。 此选项包括对外部专用 CA N+ 层层级的支持。 |
| 签名和加密算法 | Intune 支持 RSA,密钥大小 2048、3072 和 4096。 |
| 哈希算法 | Intune 支持 SHA-256、SHA-384 和 SHA-512。 |
| HSM 密钥 (签名和加密) | 密钥是使用托管 HSM) (Azure 托管硬件安全模块Azure预配的。 云 PKI CA 使用 HSM 签名和加密密钥。 Azure HSM 不需要 Azure 订阅。 |
| 软件密钥 (签名和加密) | 在 Intune 套件或独立云 PKI 试用期间创建的 CA 使用软件支持的签名和加密密钥,使用 System.Security.Cryptography.RSA. |
| 证书注册机构 | 为每个云 PKI 颁发 CA 提供云证书注册机构,支持简单证书注册协议 (SCEP) 。 |
| 证书吊销列表 (CRL) 分发点 | Intune 托管每个 CA 的 CRL 分发点 (CDP) 。 CRL 有效期为 7 天。 发布和刷新每 3.5 天进行一次。 CRL 会通过每次证书吊销而更新。 |
| AIA) 终端 (机构信息访问 | Intune 托管每个颁发 CA 的 AIA 终结点。 信赖方可以使用 AIA 终结点检索父证书。 |
| 为用户和设备颁发最终实体证书 | 也称为 叶证书 颁发。 支持适用于 SCEP (PKCS#7) 协议和认证格式,以及支持 SCEP 配置文件的 Intune-MDM 注册设备。 |
| 证书生命周期管理 | 颁发、续订和吊销最终实体证书。 |
| 报告仪表板 | 从 Intune 管理中心的专用仪表板监视活动、过期和吊销的证书。 查看颁发的叶证书和其他证书的报告,并撤销叶证书。 报告每 24 小时更新一次。 |
| 审核 | 审核管理员活动,例如在 Intune 管理中心创建、撤销和搜索操作。 |
| 基于角色的访问控制 (RBAC) 权限 | 创建具有 Microsoft 云 PKI 权限的自定义角色。 可用权限使您能够读取 CA、禁用和重新启用 CA、吊销颁发的叶证书以及创建证书颁发机构。 |
| 作用域标记 | 将范围标记添加到在管理中心创建的任何 CA。 可以添加、删除和编辑范围标记。 |
体系结构
Microsoft 云 PKI 由多个关键组件组成,可协同工作以简化公钥基础结构的复杂性和管理。 它包括用于创建和托管证书颁发机构的云 PKI 服务,并结合证书注册机构来自动处理来自 Intune 注册设备的传入证书请求。 注册机构支持简单证书注册协议 (SCEP) 。
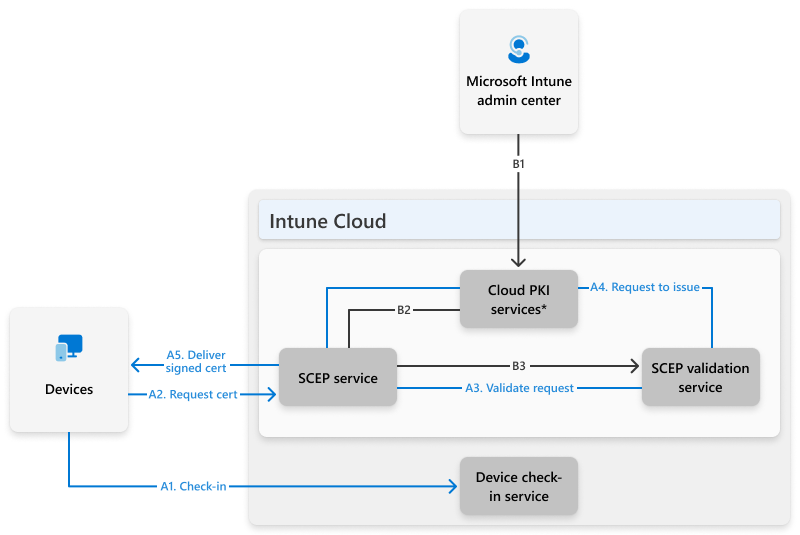
* 有关服务细目,请参阅 组件 。
组件:
A - Microsoft Intune
B - Microsoft 云 PKI 服务
- B1 - Microsoft 云 PKI 服务
- B2 - Microsoft 云 PKI SCEP 服务
- B3 - Microsoft 云 PKI SCEP 验证服务
证书注册机构组成图中的 B2 和 B3。
这些组件取代了对本地证书颁发机构、NDES 和 Intune 证书连接器的需求。
操作:
在设备签入 Intune 服务之前,有权管理 Microsoft Cloud PKI 服务的Intune管理员或Intune角色必须完成以下操作:
- 为 Microsoft Intune 中的根 CA 和颁发 CA 创建所需的云 PKI 证书颁发机构。
- 为根 CA 和颁发 CA 创建并分配所需的信任证书配置文件。
- 创建和分配所需的特定于平台的 SCEP 证书配置文件。
这些操作需要组件 B1、B2 和 B3。
注意
需要云 PKI 颁发证书颁发机构才能为 Intune 托管设备颁发证书。 云 PKI 提供充当证书注册机构的 SCEP 服务。 该服务使用 SCEP 配置文件代表 Intune 托管设备从颁发 CA 请求证书。
流程继续执行以下操作,如图中所示为 A1 到 A5:
解答 1: 设备使用 Intune 服务签入并接收受信任的证书和 SCEP 配置文件。
解答 2: 基于 SCEP 配置文件,设备 (CSR) 创建证书签名请求。 私钥在设备上创建,并且永远不会离开设备。 CSR 和 SCEP 质询将发送到云中的 SCEP 服务, (SCEP 配置文件) 中的 SCEP URI 属性。 使用 Intune SCEP RA 密钥对 SCEP 质询进行加密和签名。
问题 3: SCEP 验证服务针对 SCEP 质询验证 CSR。 验证可确保请求来自已注册和管理的设备。 它还确保质询不会被篡改,并且它与 SCEP 配置文件中的预期值相匹配。 如果这些检查中的任何一项失败,证书请求都会被拒绝。
解答 4: 验证 CSR 后,SCEP 验证服务(也称为 注册机构)请求颁发 CA 签署 CSR。
解答 5: 已签名的证书将传递到已注册 Intune MDM 的设备。
注意
使用 Intune SCEP 注册机构密钥对 SCEP 质询进行加密和签名。
试用 Microsoft 云 PKI
可以在试用期间在 Intune 管理中心试用 Microsoft 云 PKI 功能。 可用的试用版包括:
在试用期间,最多可以在租户中创建三个 CA。 试用期间创建的云 PKI CA 使用软件支持的密钥,并用于 System.Security.Cryptography.RSA 生成和签署密钥。 购买云 PKI 许可证后,可以继续使用 CA。 但是,密钥仍受软件支持,无法转换为 HSM 支持的密钥。 Microsoft Intune 服务托管 CA 密钥。 无需 Azure 订阅即可使用 Azure HSM 功能。
CA 配置示例
两层云 PKI 根 & 颁发 CA 和自带 CA 可以在 Intune 中共存。 可以使用以下配置(作为示例提供的)在 Microsoft 云 PKI 中创建 CA:
一个根 CA,具有两个颁发 CA
一个根 CA,具有一个颁发 CA,以及一个自带 CA。
三个自带 CA
已知问题和限制
有关最新的更改和添加项,请参阅 Microsoft Intune 中的新增功能。
最多可以在一个 Intune 租户中创建三个 CA。
许可云 PKI - 使用 Azure mHSM 密钥,总共可以创建 3 个 CA。
试用云 PKI - 在试用 Intune 套件或独立云 PKI 期间,总共可以创建 3 个 CA。
以下 CA 类型计入 CA 容量:
- 云 PKI 根 CA
- 云 PKI 发证 CA
- BYOCA 发证 CA
使用云 PKI 的客户当前无法使用 数据驻留选项 。