为并行Data Warehouse中的数据库操作授予 T-SQL 权限。
授予提交数据库查询的权限
本部分介绍如何向数据库角色和用户授予权限,以查询 SQL Server PDW 设备上的数据。
用于授予查询数据权限的语句取决于所需的访问范围。 以下 SQL 语句创建一个名为 KimAbercrombie 的登录名,使其能够访问该设备;在 AdventureWorksPDW2012 数据库中创建一个名为 KimAbercrombie 的数据库用户;创建一个名为 PDWQueryData 的数据库角色;将用户 KimAbercrombie 添加到 PDWQueryData 角色中;然后根据访问权限是在对象级别还是数据库级别授予,显示授予查询访问权限的选项。
USE master;
GO

CREATE LOGIN KimAbercrombie WITH PASSWORD = '<password>' MUST_CHANGE,
CHECK_EXPIRATION = ON,
CHECK_POLICY = ON;
GO

USE AdventureWorksPDW2012;
GO

CREATE USER KimAbercrombie;
GO

CREATE ROLE PDWQueryData;
GO

EXEC sp_addrolemember 'PDWQueryData', 'KimAbercrombie'
GO

-- If the permission is granted against a table or view only, use this syntax:
GRANT SELECT ON OBJECT::AdventureWorksPDW2012..DimEmployee TO PDWQueryData;
GO

-- If the permission is granted for the database, use this syntax:
GRANT SELECT ON DATABASE::AdventureWorksPDW2012 TO PDWQueryData;
GO

-- If KimAbercrombie is the only user that needs to access a table, use this syntax:
GRANT SELECT ON OBJECT::AdventureWorksPDW2012..DimEmployee TO KimAbercrombie;
GO
授予使用管理控制台的权限
本部分介绍如何向登录名授予使用管理控制台的权限。
使用管理控制台
若要使用管理控制台,登录帐户必须具有服务器级别的 VIEW SERVER STATE 权限。 以下 SQL 语句向登录名 VIEW 授予 KimAbercrombie 权限,以便 Kim 能够使用管理控制台监控 SQL Server PDW 设备。
USE master;
GO
GRANT VIEW SERVER STATE TO KimAbercrombie;
GO
终止会话
若要授予登录名终止会话的权限,请授予 ALTER ANY CONNECTION 权限,如下所示:
GRANT ALTER ANY CONNECTION TO KimAbercrombie;
授予加载数据的权限
本部分介绍如何向数据库角色和数据库用户授予将数据加载到 SQL Server PDWappliance 的权限。
以下脚本显示了每个加载选项所需的权限。 可以修改此项以满足你的特定需求。
-- Create server login for the examples that follow.
USE master;
CREATE LOGIN BI_ETLUser WITH PASSWORD = '<password>';

--Grant BULK Load permissions
GRANT ADMINISTER BULK OPERATIONS TO BI_ETLUser;

--Grant Staging database permissions
USE stagedb;
CREATE USER BI_ETLUser for login BI_ETLUser;
EXEC sp_addrolemember 'db_datareader','BI_ETLUser';
EXEC sp_addrolemember 'db_datawriter','BI_ETLUser';
EXEC sp_addrolemember 'db_ddladmin','BI_ETLUser';

-- The CREATE TABLE permission is required for the database hosting the temporary table.
-- This may be the staging database (if specified) or destination database.
-- The CREATE permission is not required if loading in fastappend mode.
GRANT CREATE TABLE ON database::stagedb TO BI_ETLUser;

-- If loading in append or fastappend mode, the INSERT permission is required on the destination table.
GRANT INSERT ON database::stagedb TO BI_ETLUser;

-- If loading in reload mode, the INSERT and DELETE permissions are required on the destination table.
GRANT INSERT ON database::stagedb TO BI_ETLUser;
GRANT DELETE ON database::stagedb TO BI_ETLUser;

-- If loading in upsert mode, the INSERT and UPDATE permissions are required on the destination table.
GRANT INSERT ON database::stagedb TO BI_ETLUser;
GRANT UPDATE ON database::stagedb TO BI_ETLUser;

-- Destination DB
USE tpch_1gb;
CREATE USER BI_ETLUser FOR LOGIN BI_ETLUser;
EXEC sp_addrolemember 'db_datareader','BI_ETLUser';
EXEC sp_addrolemember 'db_datawriter','BI_ETLUser';
授予从设备复制数据的权限
本部分介绍如何向用户或数据库角色授予权限,以便将数据从 SQL Server PDW 设备复制。
若要将数据移动到其他位置,需要对包含要移动数据的表具有 SELECT 权限。
如果数据的目标是另一个 SQL Server PDW,则用户必须在目标端具有 CREATE TABLE 权限,并对将包含该表的架构具有 ALTER SCHEMA 权限。
授予管理数据库的权限
本部分介绍如何向数据库用户授予权限,以管理SQL Server PDW 设备上的数据库。
在某些情况下,公司为数据库分配经理。 管理器控制其他登录名对数据库的访问,以及数据库中的数据和对象。 若要管理数据库中的所有对象、角色和用户,请向用户授予对数据库的 CONTROL 权限。 以下语句向用户授予 AdventureWorksPDW2012 数据库的 KimAbercrombie 权限。
USE AdventureWorksPDW2012;
GO
GRANT CONTROL ON DATABASE:: AdventureWorksPDW2012 TO KimAbercrombie;
若要向某人授予控制设备上的所有数据库的权限,请授予 master 数据库中的 ALTER ANY DATABASE 权限。
授予管理登录名、用户和数据库角色的权限
本部分介绍如何授予管理登录名、数据库用户和数据库角色的权限。
授予管理登录名的权限
添加或管理登录名
以下 SQL 语句创建一个名为 KimAbercrombie 的登录名,该登录名可以使用 CREATE LOGIN 语句创建新的登录名,并使用 ALTER LOGIN 语句更改现有登录名。
ALTER ANY LOGIN 权限授予创建新登录名和删除现有登录名的能力。 登录名存在后,可以通过具有 ALTER ANY LOGIN 权限的登录名或该登录名的 ALTER 权限来管理登录名。 登录名可以更改其自身的密码和默认数据库。
CREATE LOGIN KimAbercrombie
WITH PASSWORD = '<password>' MUST_CHANGE,
CHECK_EXPIRATION = ON,
CHECK_POLICY = ON;
GO

GRANT ALTER ANY LOGIN TO KimAbercrombie;
授予管理登录会话的权限
若要能够查看服务器上的所有会话, VIEW 需要服务器 STATE 权限。 若要终止其他登录名的会话,需要具有 ALTER ANY CONNECTION 权限。 以下示例使用 KimAbercrombie 前面创建的登录名。
-- Grant permissions to view sessions and queries
GRANT VIEW SERVER STATE TO KimAbercrombie;

-- Grant permission to end sessions
GRANT ALTER ANY CONNECTION TO KimAbercrombie;
授予管理数据库用户的权限
创建和删除数据库用户需要 ALTER ANY USER 权限。 管理现有用户需要 ALTER ANY USER 权限或该用户的 ALTER 权限。 以下示例使用 KimAbercrombie 前面创建的登录名。
-- Create a user
USE AdventureWorksPDW2012;
GO
CREATE USER KimAbercrombie;

-- Grant permissions to create and drop users
GRANT ALTER ANY USER TO KimAbercrombie;
授予管理数据库角色的权限
创建和删除用户定义的数据库角色需要 ALTER ANY ROLE 权限。 以下示例使用前面创建的 KimAbercrombie 登录名和用户。
USE AdventureWorksPDW2012;
GO
-- Grant permissions to create and drop roles
GRANT ALTER ANY ROLE TO KimAbercrombie;
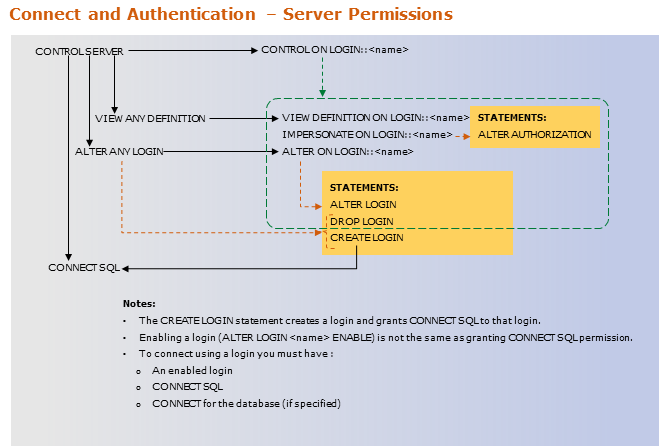
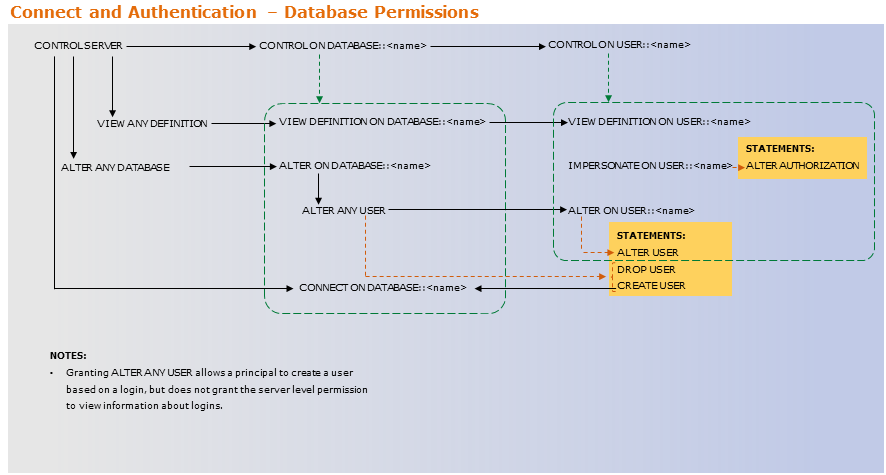
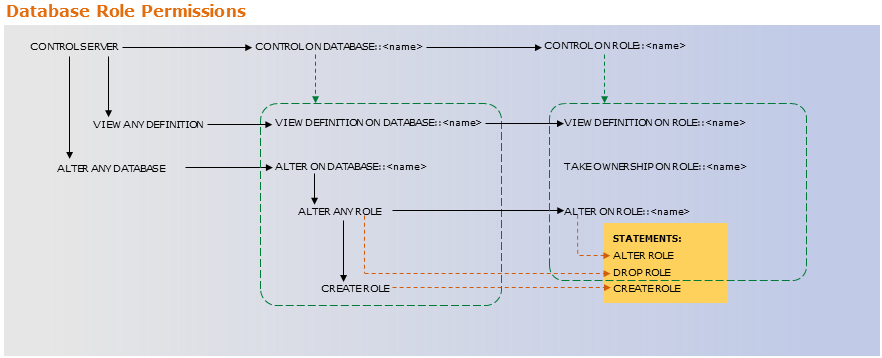
登录名、用户和角色权限图表
以下图表可能会让人感到困惑,但它们说明了较高级别的权限(如 CONTROL)包含了可单独授予的、更细粒度的权限(如 ALTER)。 最佳做法是始终为某人授予完成其必要任务所需的最少权限。 为此,请授予更具体的权限,而不是顶级权限。
登录权限:
用户权限:
角色权限:
授予监视设备的权限
可以使用管理控制台或SQL Server PDW 系统视图监视SQL Server PDW 设备。 登录名必须具有服务器级别 VIEW SERVER STATE 权限,才能监视该设备。 登录名需要使用管理控制台或 KILL 命令终止连接的 ALTER ANY CONNECTION 权限。 有关使用管理控制台所需的权限的信息,请参阅授予使用管理控制台的权限(SQL Server PDW)。
使用系统视图授予监视设备的权限
以下 SQL 语句创建一个名为 monitor_login 的登录名,并向 VIEW 登录名授予 monitor_login 权限。
USE master;
GO
CREATE LOGIN monitor_login WITH PASSWORD='<password>';
GRANT VIEW SERVER STATE TO monitor_login;
GO
授予使用系统视图监视设备和终止连接的权限
以下 SQL 语句创建一个名为 monitor_and_terminate_login 的登录名,并向 VIEW 登录名授予 SERVER STATE 和 monitor_and_terminate_login 权限。
USE master;
GO
CREATE LOGIN monitor_and_terminate_login WITH PASSWORD='<password>';
GRANT VIEW SERVER STATE TO monitor_and_terminate_login;
GRANT ALTER ANY CONNECTION TO monitor_and_terminate_login;
GO
若要创建管理员登录名,请参阅 固定服务器角色。