适用于:Microsoft Purview 双密钥加密、Microsoft Purview、Microsoft Purview 信息保护
服务说明: Microsoft Purview
双密钥加密 (DKE) 使您能够保护高度敏感的数据以满足特殊要求。 DKE 允许你保持对加密密钥的控制。 它使用两个密钥来保护数据;一个密钥由你控制,另一个密钥可以安全地存储在 Microsoft Azure 中。 你可使用双密钥加密服务来保持对其中一个密钥的控制。 查看受双密钥加密保护的数据需要访问这两个密钥。
DKE 可帮助满足多项法规和标准的监管要求,例如《通用数据保护条例》 (GDPR) 、《健康保险流通与责任法案》 (HIPAA) 、《格雷姆-里奇-比利利法案》 (GLBA) 、俄罗斯的数据本地化法 – 第 242-FZ 号联邦法律、澳大利亚的《1988 年联邦隐私法》和新西兰的《1993 年隐私法》。
设置 DKE 服务和密钥后,可以使用 敏感度标签对高度敏感的内容应用保护。
支持的部署方案
DKE 支持多种不同的配置,包括云部署和本地部署。 这些部署有助于确保加密数据无论存储在何处都保持不透明。
可以托管用于请求密钥的双密钥加密服务 (本地密钥管理服务器或云) 中所选择的位置。 您可以像维护任何其他应用程序一样维护该服务。 双密钥加密允许控制对双密钥加密服务的访问。 可以将高度敏感的数据存储在本地或将其移动到云中。 双密钥加密使您可以控制将数据和密钥存储在同一地理位置。
有关默认的基于云的租户根密钥的详细信息,请参阅管理 Azure Rights Management 服务的根密钥。
组织何时应采用 DKE
DKE 并不适用于每个组织,也不适用于所有数据。 假设典型的组织数据环境具有以下结构:
非敏感数据 (约 80% 的数据) :组织的大多数数据都属于此类别。 现在将这些数据移动到云没有任何问题或顾虑。 将此类数据移动到云可能是有益的,并且组织可以使用内置于云中的安全性。
敏感 (约 15% 的数据) :需要保护敏感数据。 该组织希望云服务提供商提供安全性,同时提高此类数据的生产力,以便他们能够满足合规性法规。 你希望确保使用 Microsoft Purview 信息保护正确标记此数据,并通过访问控制、保留和审核策略进行保护。
高度敏感 (约 5% 的数据) :这组数据是组织皇冠上的明珠,需要严密保护。 组织不希望任何人都有权访问此类数据。 此类数据也可能有法规要求,要求其键与数据位于同一地理区域。 密钥可能还需要由组织严格保管。 此内容在你的组织中具有最高分类 (“绝密”) 并且仅限少数人访问。 高度敏感数据是恶意用户所追求的。 丢失这些数据可能会损害组织的声誉并破坏对客户的信任。
如前所述,双密钥加密适用于受最严格保护要求约束的最敏感数据。 在部署之前,您应该进行尽职调查,以确定要使用此解决方案涵盖的正确数据。 在某些情况下,可能需要缩小范围并使用其他解决方案。 例如,对于大多数数据,请考虑使用Microsoft管理的密钥进行Microsoft Purview 信息保护,或 (BYOK) 中引入你自己的密钥。 这些解决方案足以满足不受增强保护和法规要求约束的文档。 此外,这些解决方案使你能够使用功能最强大的 Microsoft 365 服务;无法用于 DKE 加密内容的服务。 例如:
- 邮件流规则,包括需要查看附件的反恶意软件和垃圾邮件
- Microsoft Delve
- 电子数据展示
- 内容搜索和索引编制
- Office Web 应用,包括共同创作功能
- Copilot
Microsoft 365 服务(包括 Copilot)无法访问 DKE 加密的静态数据。 在 Office 中使用 DKE 加密数据时,Copilot 仍然无法访问该数据,并且在使用 DKE 加密数据时,无法在应用中使用 Copilot。
未通过 Microsoft 信息保护 SDK 与 DKE 集成的外部应用程序或服务无法对加密数据执行操作。 Microsoft 信息保护 SDK 1.7+ 支持双密钥加密。 与我们的 SDK 集成的应用程序可以通过足够的权限和适当的集成来推理这些数据。
当 Office 应用中使用 DKE 加密数据时,其他 Microsoft 365 服务可能可以访问它,具体取决于你的 Office 版本:
在最新版本的 Office 中,Microsoft 365 服务也无法访问正在使用的 DKE 加密数据。 由于此更改与敏感度标签的单独隐私控制同时推出,该控制阻止将标记内容发送到连接的体验进行分析,因此可以使用 功能表 和阻止分析 内容的连接体验行来识别最低 Office 版本。
在以前版本的 Office 中,Microsoft 365 服务可以访问正在使用的 DKE 加密数据,除非使用策略设置关闭分析内容的连接体验。 有关详细信息,请参阅使用策略设置来管理 Microsoft 365 企业应用版的隐私控制。
使用Microsoft Purview 信息保护功能 (分类和标记) 来保护大多数敏感数据,并且仅对任务关键数据使用 DKE。 双密钥加密与金融服务和医疗保健等高度监管行业的敏感数据相关。
不支持 DKE 的敏感度标签功能
由于 DKE 不使用由 Azure Rights Management 服务管理的基于云的密钥,因此一些敏感度标签功能无法处理 DKE 加密的内容:
共同创作和自动保存
- 使用 DKE 加密的 Office 文档不支持合著和自动保存。 带 DKE 的标签仍显示在 Office 应用中,但在应用标签时,将禁用共同创作和自动保存。 有关详细信息,请参阅使用敏感度标签加密的文件的合著。
SharePoint 和 OneDrive 中的 Files
- SharePoint 和 OneDrive 无法处理 DKE 加密文件。 这些文件无法在 Office 网页版中打开,协作功能(如共同创作、电子数据展示、数据丢失防护和搜索)不适用于这些位置中的 DKE 加密文件。 有关详细信息,请参阅 为 SharePoint 和 OneDrive 中的文件启用敏感度标签。
SharePoint 文档库的默认标签
- 使用 DKE 的敏感度标签不能设置为 SharePoint 文档库的默认敏感度标签。 有关详细信息,请参阅 为 SharePoint 文档库配置默认敏感度标签。
Loop 组件和页面
- Loop 组件和页面不支持使用 DKE 配置的敏感度标签。 有关详细信息,请参阅 Loop 组件和页面的敏感度标签。
Teams 会议和聊天
- DKE 标签不能用于保护日历项目、Teams 会议和聊天。 会议和聊天需要使用 Azure Rights Management 服务的加密。 有关详细信息,请参阅使用 敏感度标签保护日历项目、Teams 会议和聊天。
如果你的组织有以下任何要求,则可以使用 DKE 来帮助保护你的内容:
- 您有将密钥保存在地理边界内的法规要求。
- 您持有用于数据加密和解密的所有密钥都维护在您的数据中心中。
DKE 加密工作流
本节将工作流程分解为单独的步骤,以说明如何使用两个密钥来保护 Office 文档。
步骤 1:引导
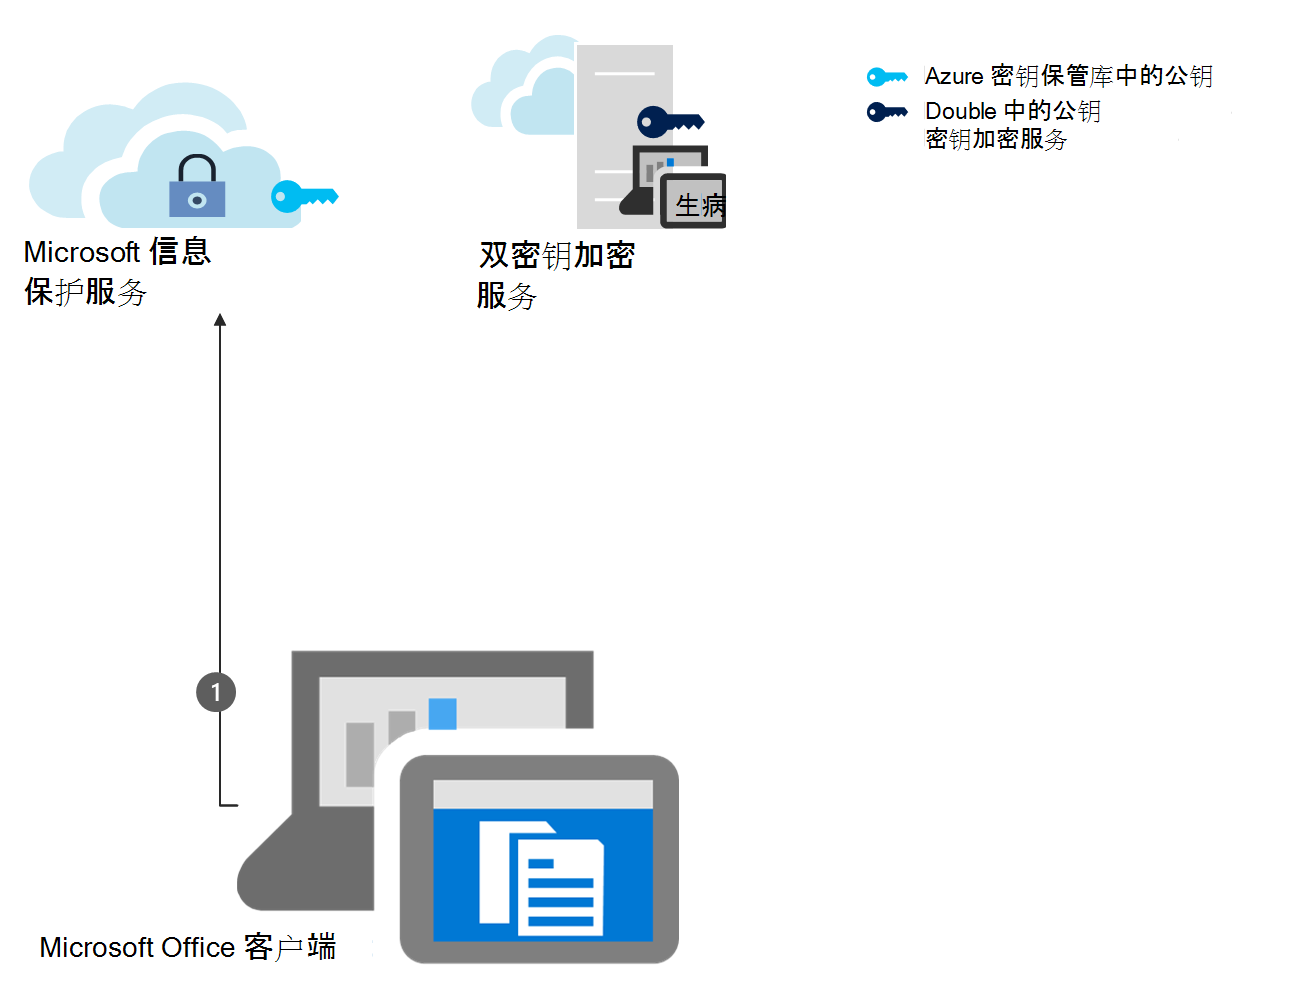
Microsoft Office 客户端执行启动配置任务,并向 Azure Rights Management 加密服务发送请求和信息。 此过程也称为引导。 任务包括使用 Microsoft Entra ID 授权用户、下载证书和模板等。 引导任务是首次连接和启动任务,允许用户访问 Azure Rights Management 加密策略。
步骤 2:收集并缓存 Azure Rights Management 服务的公钥
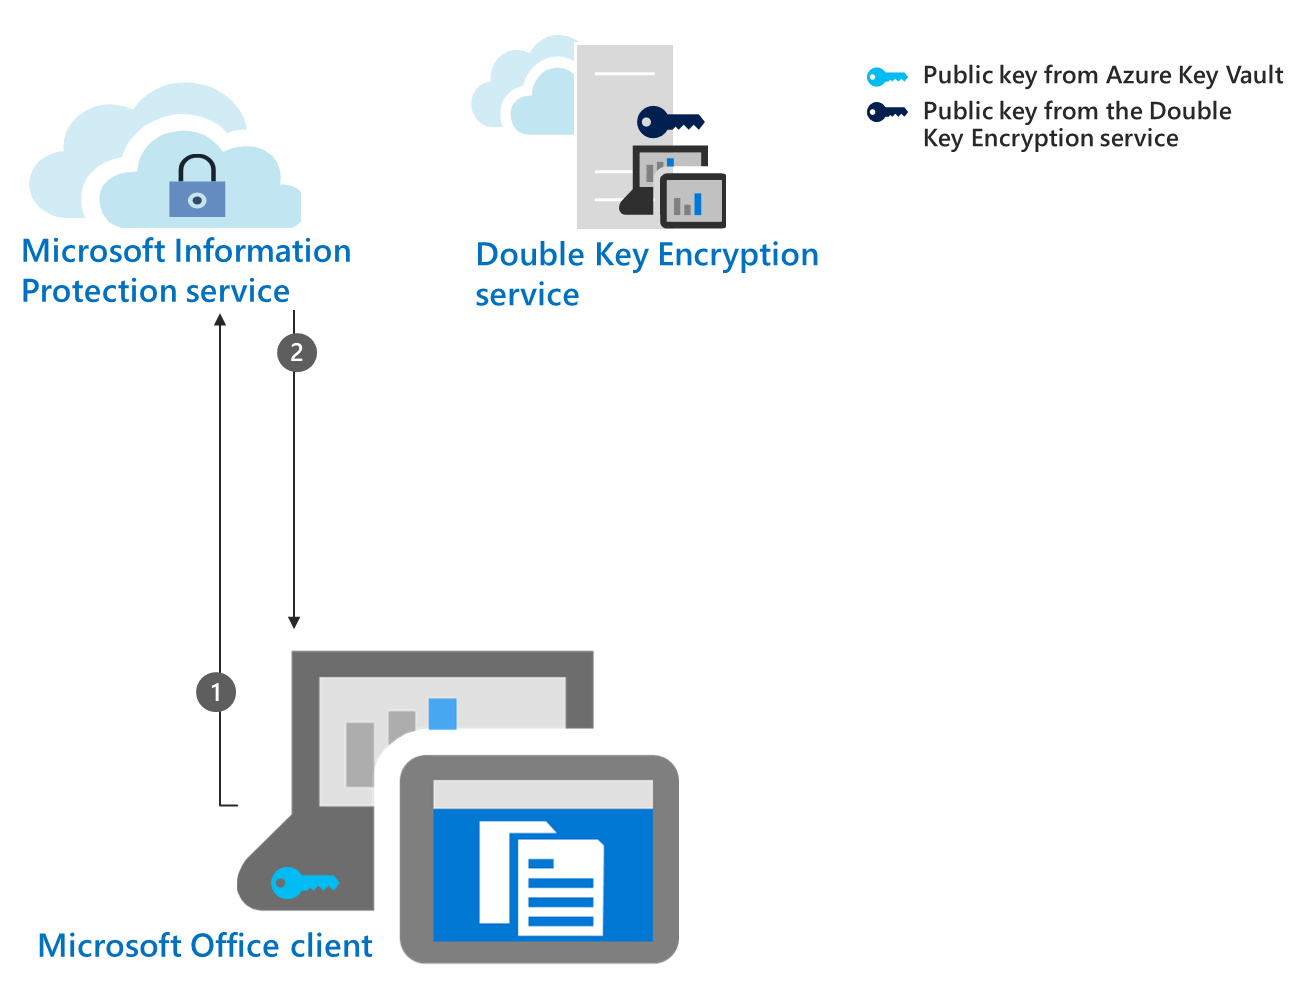
Office 应用程序基于使用Microsoft Entra ID的授权用户从加密服务中的Azure 密钥保管库检索公钥。 收集到密钥后,默认情况下,客户端将缓存密钥 30 天。 缓存后,在密钥过期之前,客户端不必再次引导到 Azure Rights Management 服务。 作为管理员,你可以为 Azure Rights Management 服务配置不同的缓存期。 需要为此密钥设置缓存期或接受 30 天的默认值。 没有缓存期,脱机发布不起作用。
步骤 3:请求 DKE 公钥
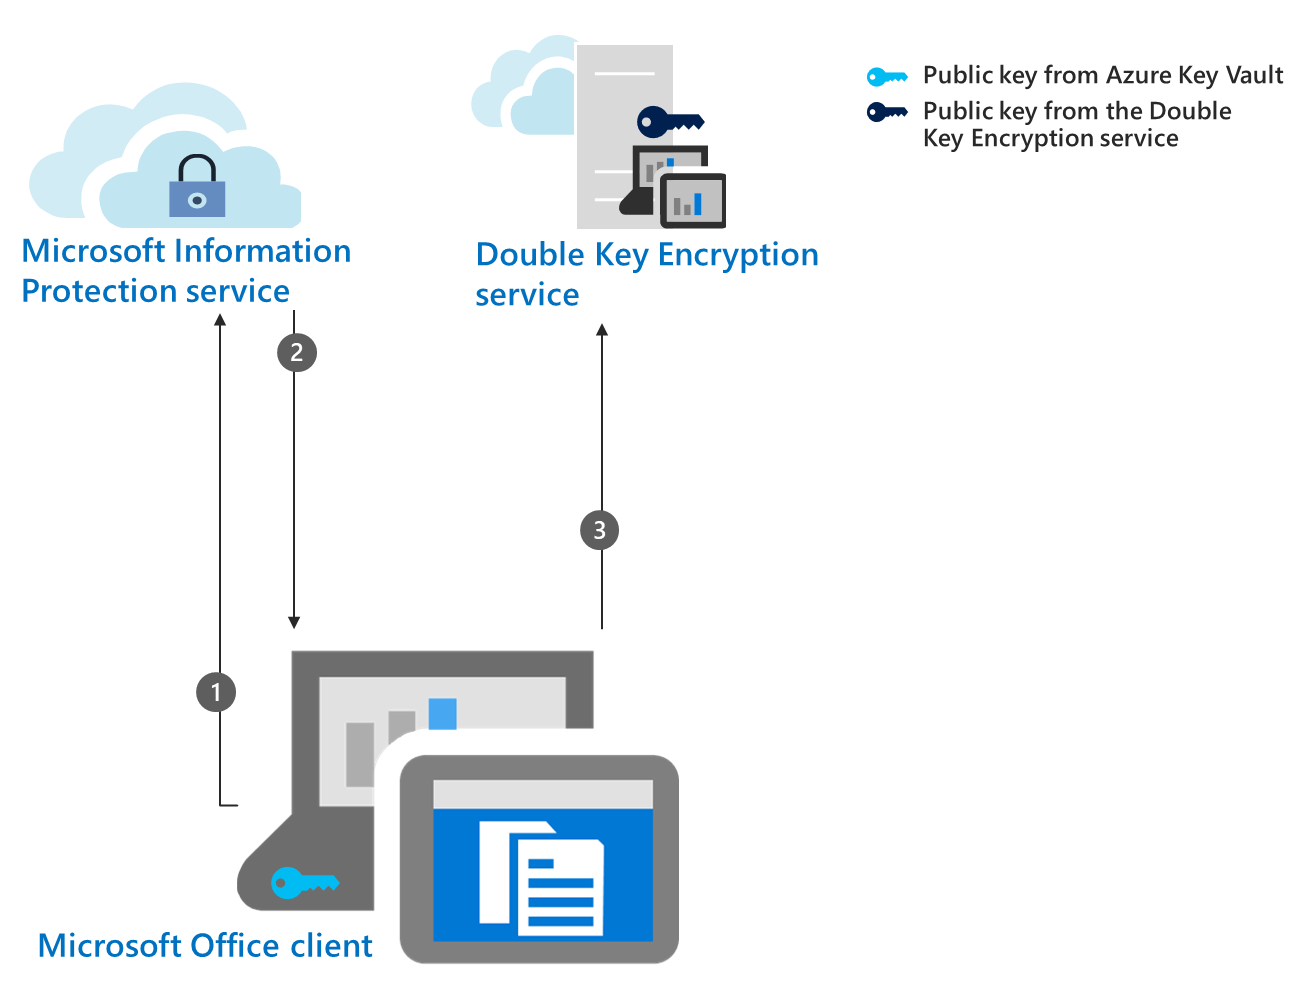
Office 客户端基于使用 Microsoft Entra ID 的授权用户从双密钥加密服务请求你的其他公钥。
步骤 4:收集并缓存 DKE 密钥
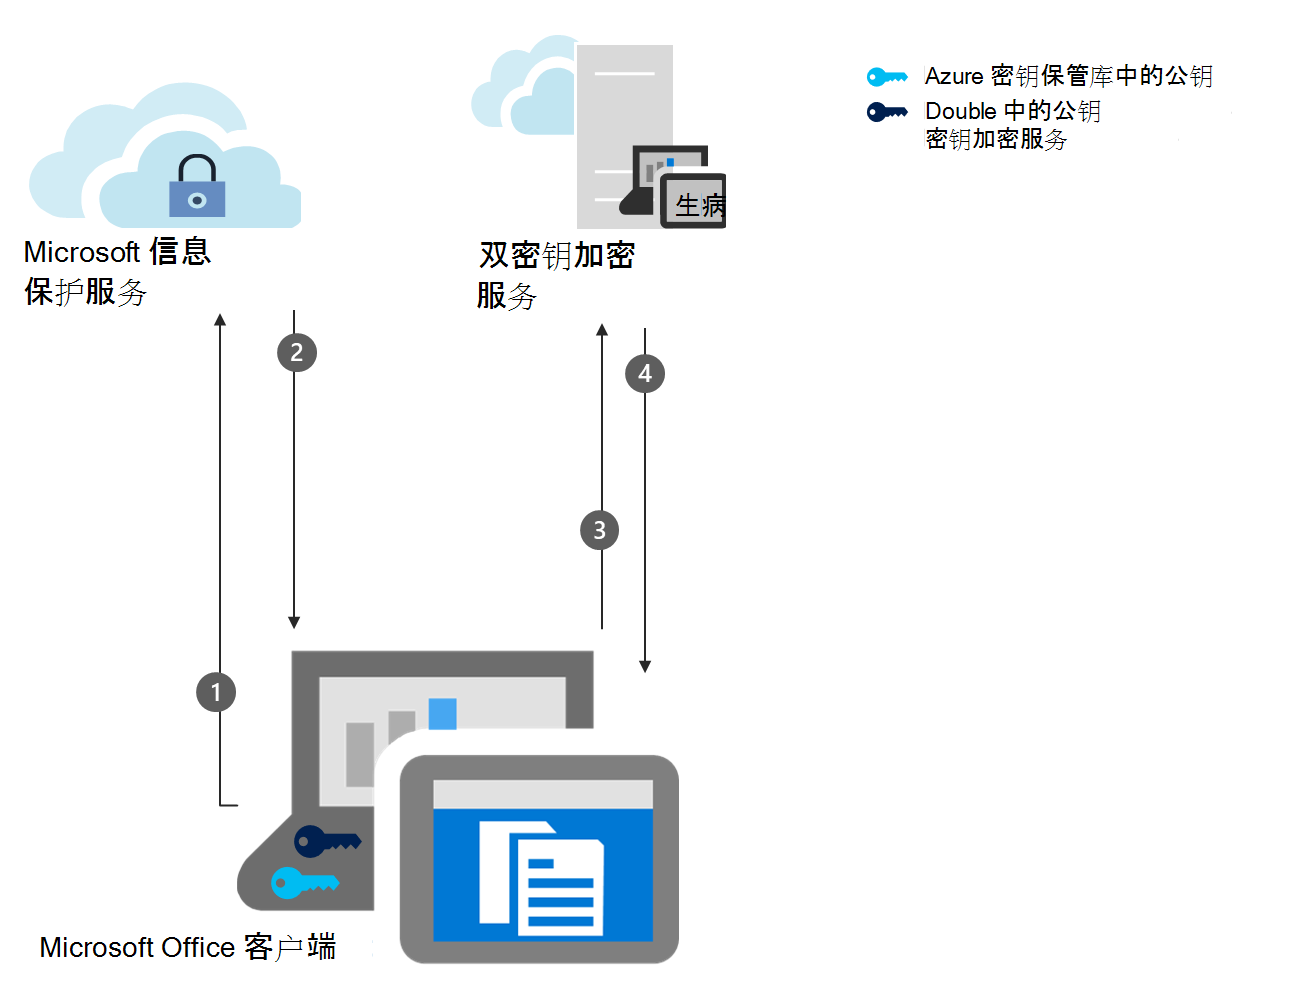
双密钥加密服务将此公钥发送到 Office 客户端。 客户端在设备中缓存密钥的时间长度为由你配置。 与 Azure 中的密钥不同,
不必为双密钥加密服务托管的密钥设置缓存期。
如果确实想要设置缓存期,则可以在部署双密钥加密服务时或部署后进行设置。
步骤 5:使用 DKE 密钥保护文档
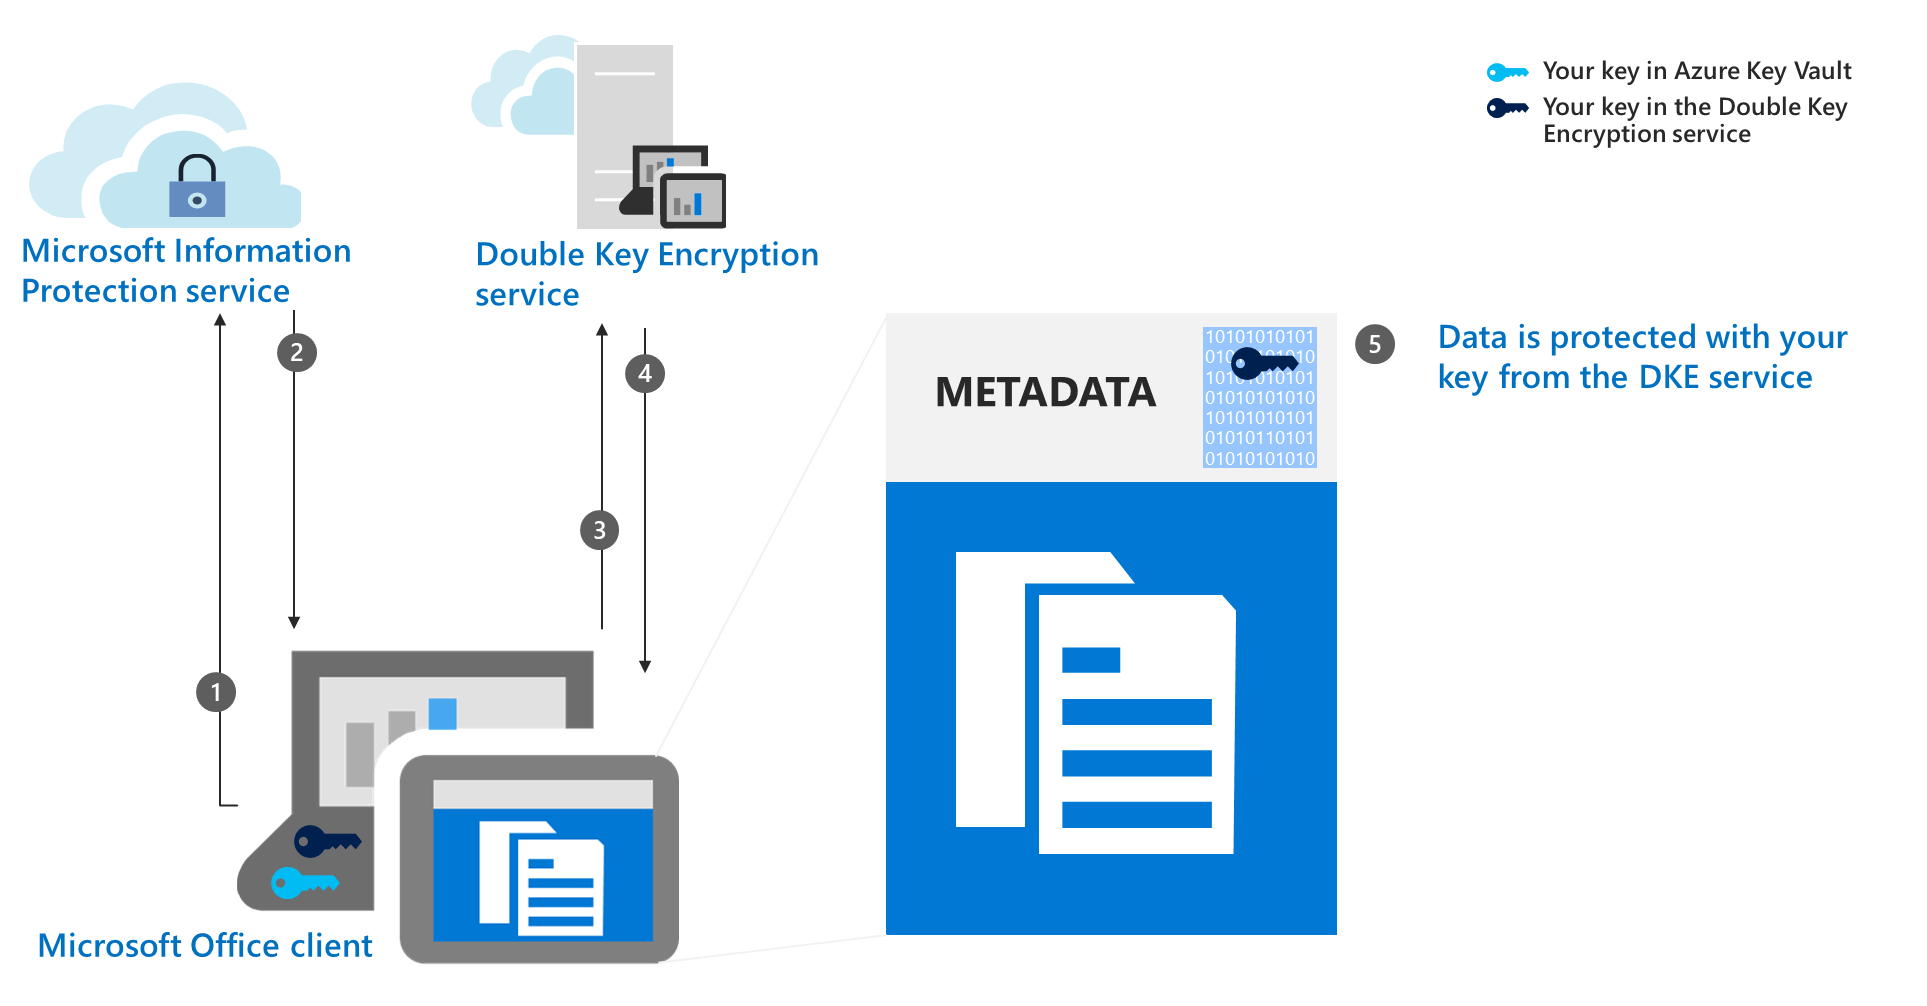
Microsoft Office 客户端使用从双密钥加密服务检索到的公钥对 控制对内容访问 的元数据部分进行加密。
步骤 6:使用 Azure 密钥保护文档
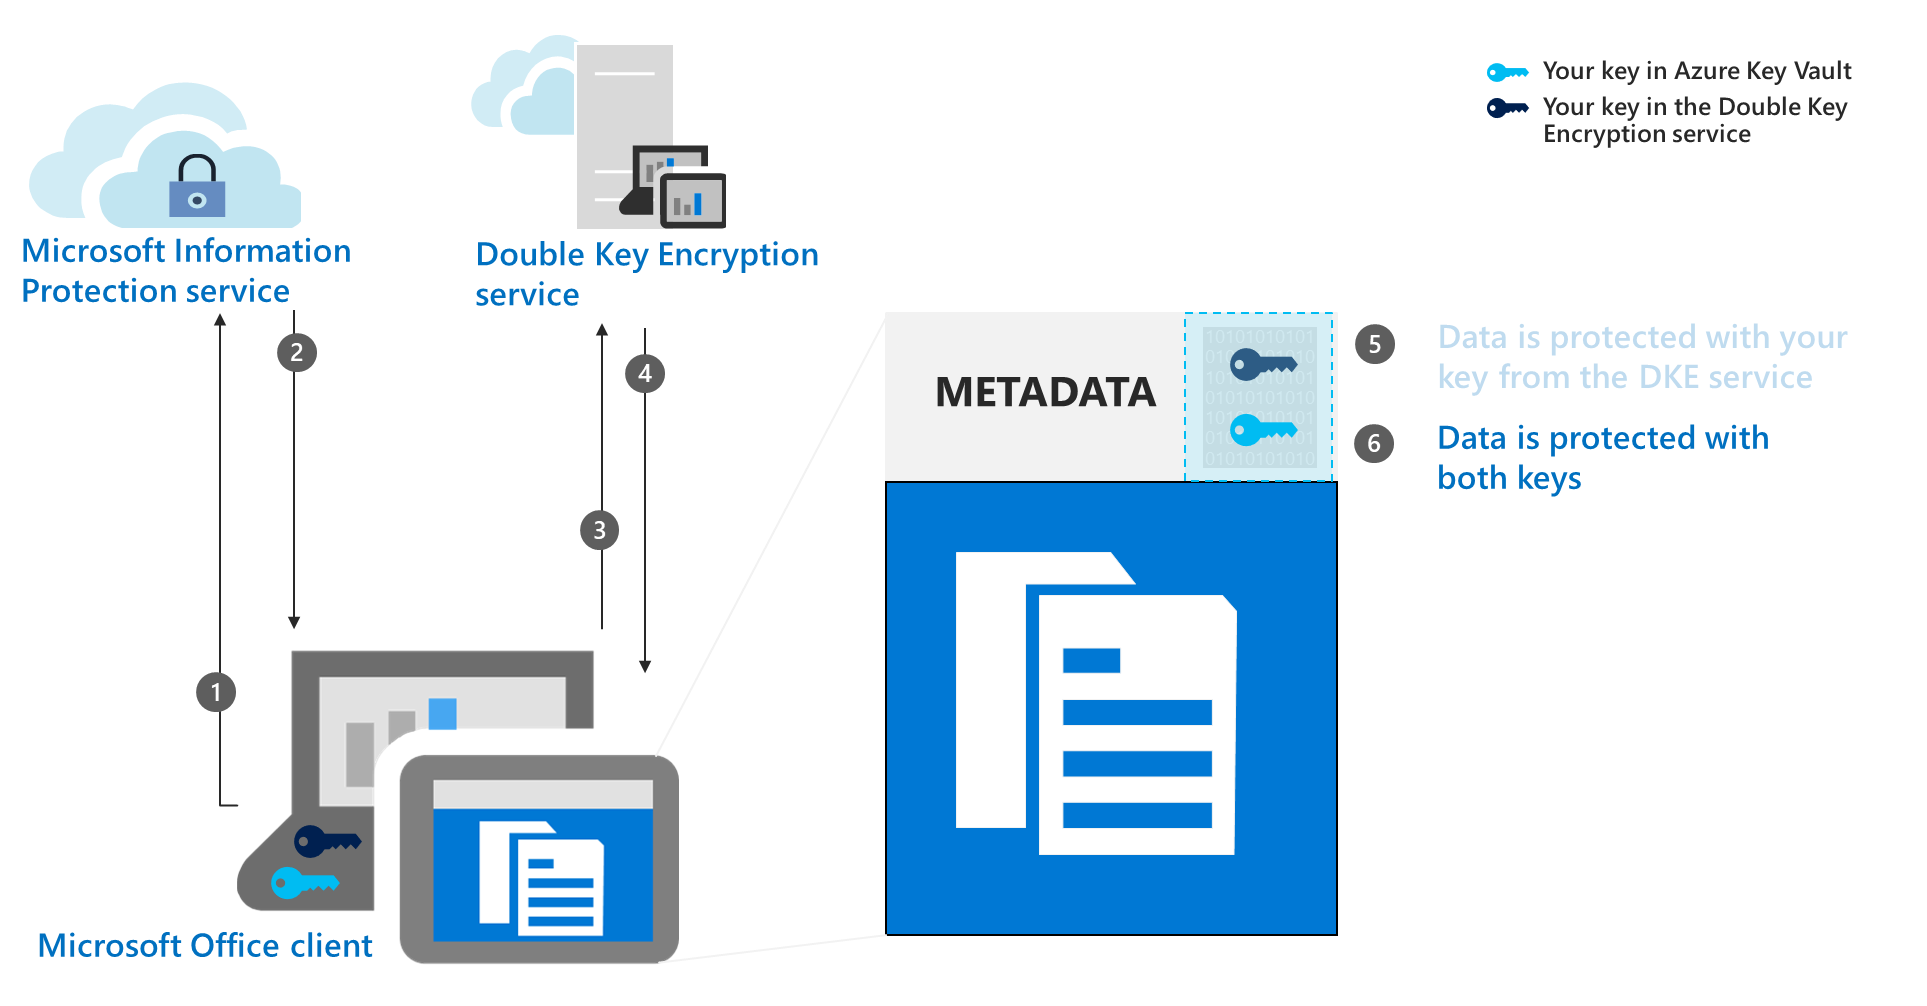
Microsoft Office 客户端使用 Azure 中的公钥加密文档元数据的已加密部分。
数据现在受到这两个密钥的保护。
DKE 的系统和许可要求
本节详细介绍了在环境中成功部署 DKE 之前必须满足的服务器和客户端系统及配置要求。
DKE 的许可要求
有关双密钥加密的许可选项,请参阅 Microsoft Purview 服务说明中的 Microsoft Purview 信息保护双密钥加密。
DKE 需要 Azure Rights Management 服务
DKE 适用于敏感度标签,需要通过 Microsoft Purview 信息保护的权限管理进行加密。
Office 应用的 DKE 标签要求
使用 Office 应用内置的敏感度标签来支持 Word、Excel、PowerPoint 和 Outlook 中的 DKE。 有关支持的版本,请参阅 功能表 和双 密钥加密 (DKE) 行。
客户端计算机上的 DKE
用户通过这些接口应用 DKE 敏感度标签。
Windows Office 应用中的敏感度标记
Windows 文件资源管理器中的 Microsoft Purview 信息保护文件标签程序
Microsoft Purview 信息保护 PowerShell
Microsoft Purview 信息保护扫描程序
在要保护和使用受保护文档的每台客户端计算机上安装必备组件。
支持存储和查看 DKE 保护内容的环境
支持的应用程序。 Windows 上的 Microsoft 365 企业应用版客户端,包括 Word、Excel、PowerPoint 和 Outlook。
联机内容支持。 你可以将受双密钥加密保护的文档和文件联机存储在 SharePoint 和 OneDrive 中。 在上传到这些位置之前,必须通过受支持的应用程序使用 DKE 标记和保护文档和文件。 你可以通过电子邮件共享加密的内容,但不能联机查看加密的文档和文件。 相反,必须使用本地计算机上受支持的桌面应用程序和客户端来查看受保护的内容。
Office 应用外部的标记方案。 使用右键单击选项中的 Microsoft Purview 信息保护 文件标签文件资源管理器Microsoft Purview 信息保护 PowerShell 标签 cmdlet 或 Office 应用外部的 DKE 标签Microsoft Purview 信息保护扫描程序。
在 Office 应用外部查看受 DKE 保护的内容。 可以使用 Microsoft Purview 信息保护查看器来使用受 DKE 保护的电子邮件和文档,如 PDF。
仅加密而不转发方案。 Outlook 中的 DKE 不支持“仅加密”和“不转发”。 所有其他 Office 应用程序都支持带 DKE 的用户定义的权限标签。