在Microsoft 安全风险暴露管理的统一建议体验中使用安全建议。
开始之前
- 在开始之前了解 统一建议目录 。
- 查看使用安全风险管理所需的权限和先决条件。
统一建议目录概述
统一建议目录将所有Microsoft安全建议汇集在一个简化的体验中。 这合并了以下来源的建议:
- Microsoft 安全功能分数
- Microsoft 安全风险管理建议目录
- 适用于云的 Microsoft Defender(用于云建议)
- 漏洞管理的Microsoft Defender
你无需在不同的 Microsoft 安全产品之间切换多个独立界面,即可全面查看 Microsoft 提供的各项安全建议。
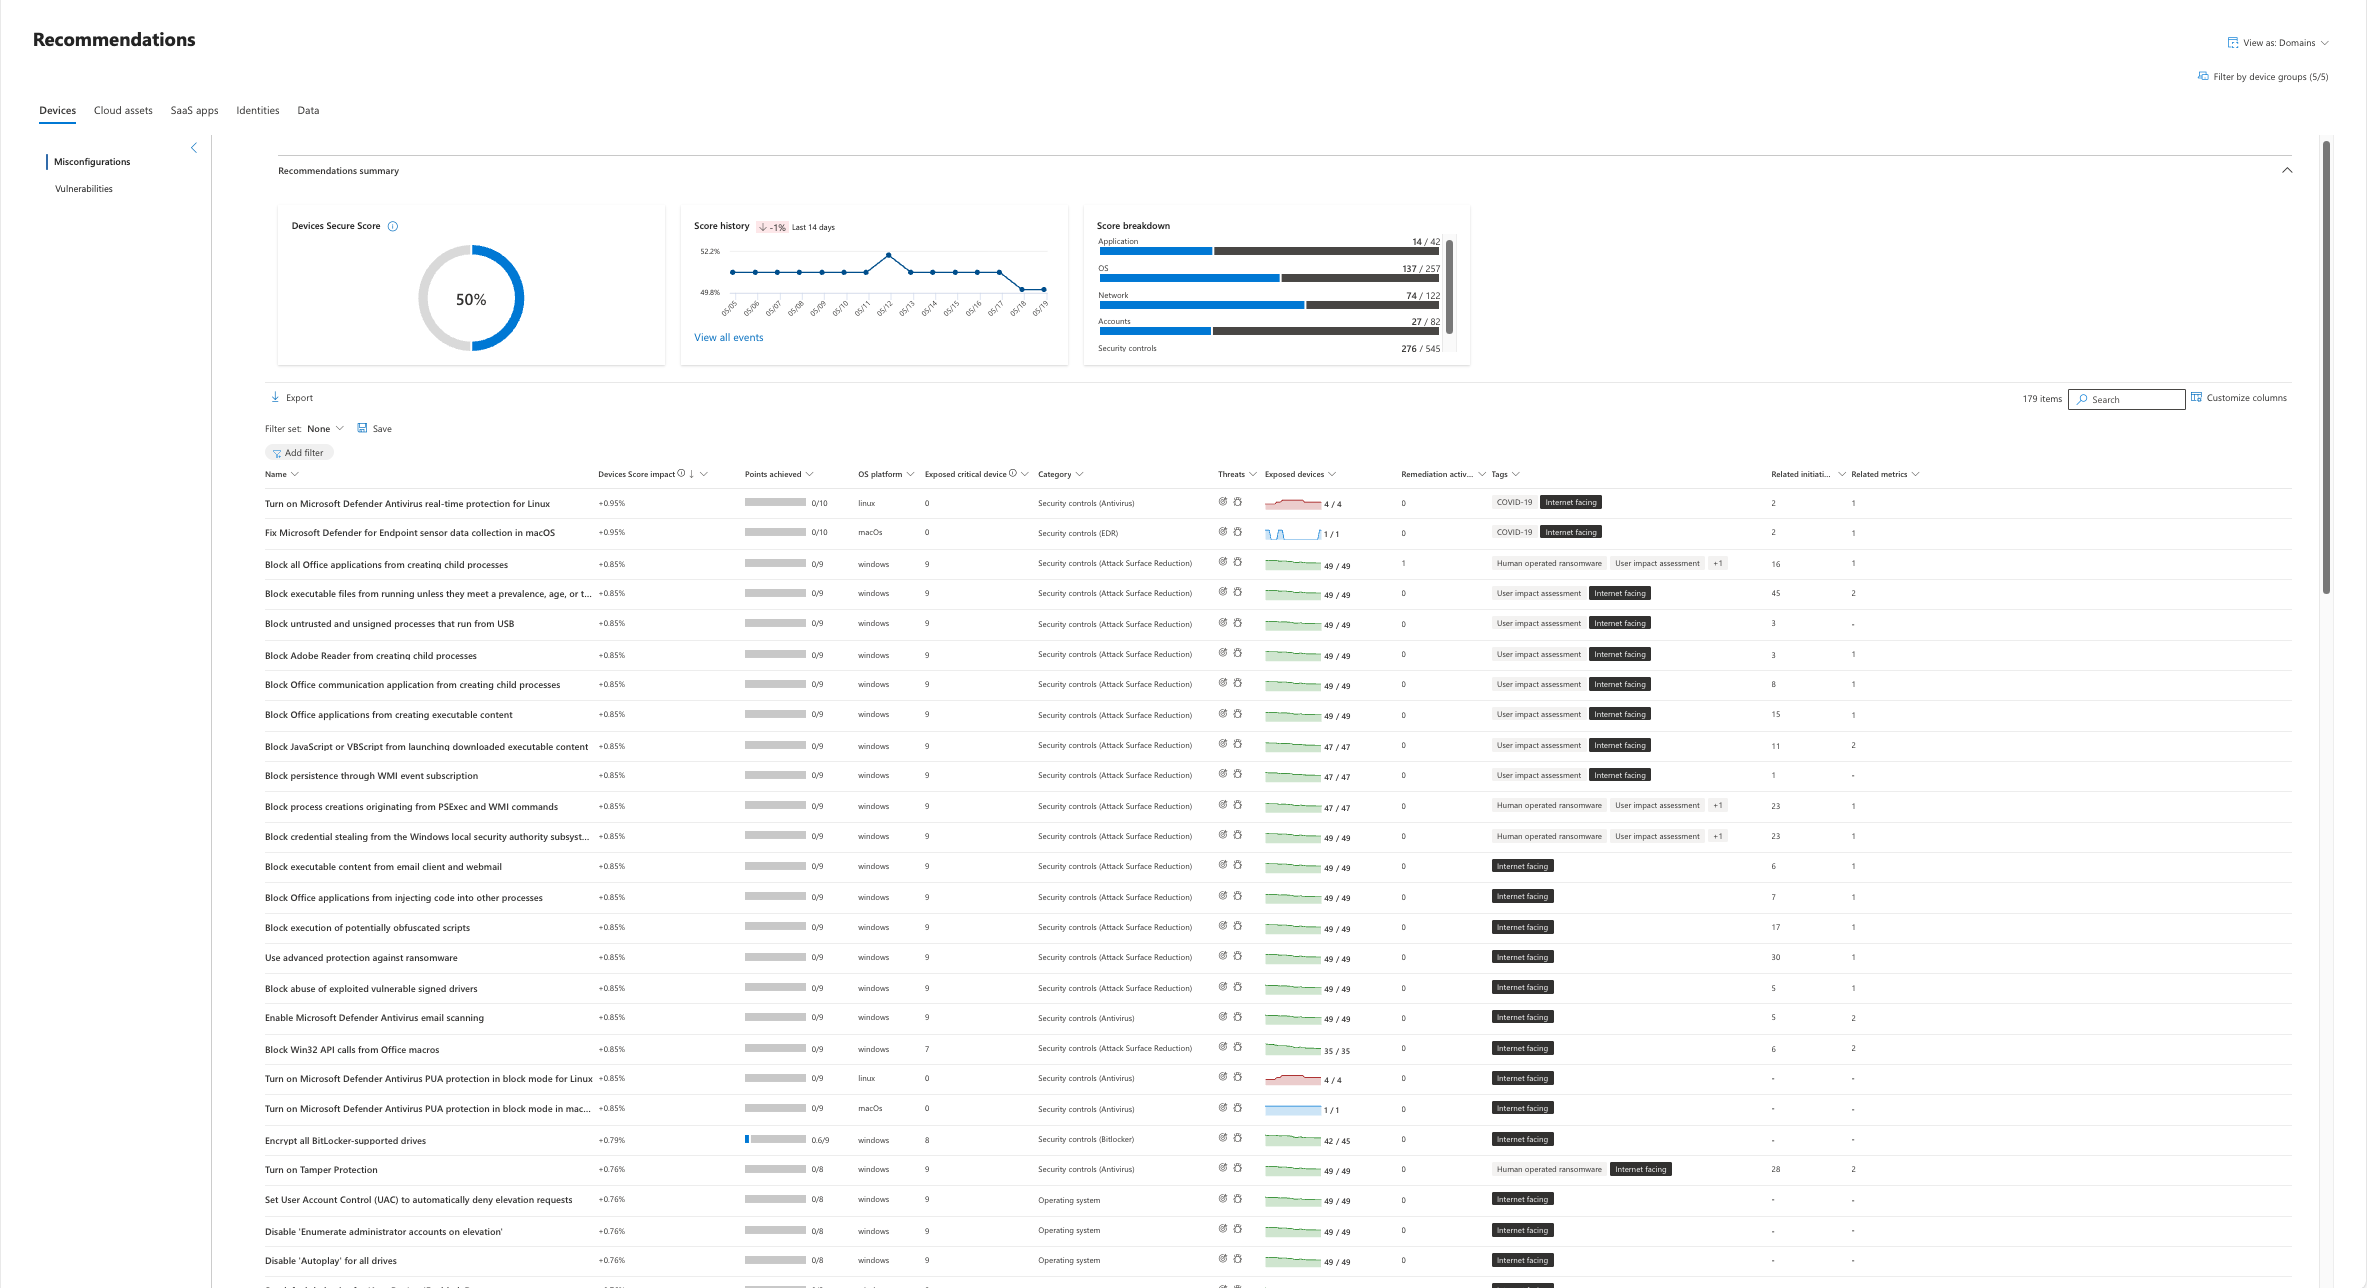
查看建议
- 在Microsoft Defender门户中,选择“曝光管理>建议”以打开“统一建议”页。
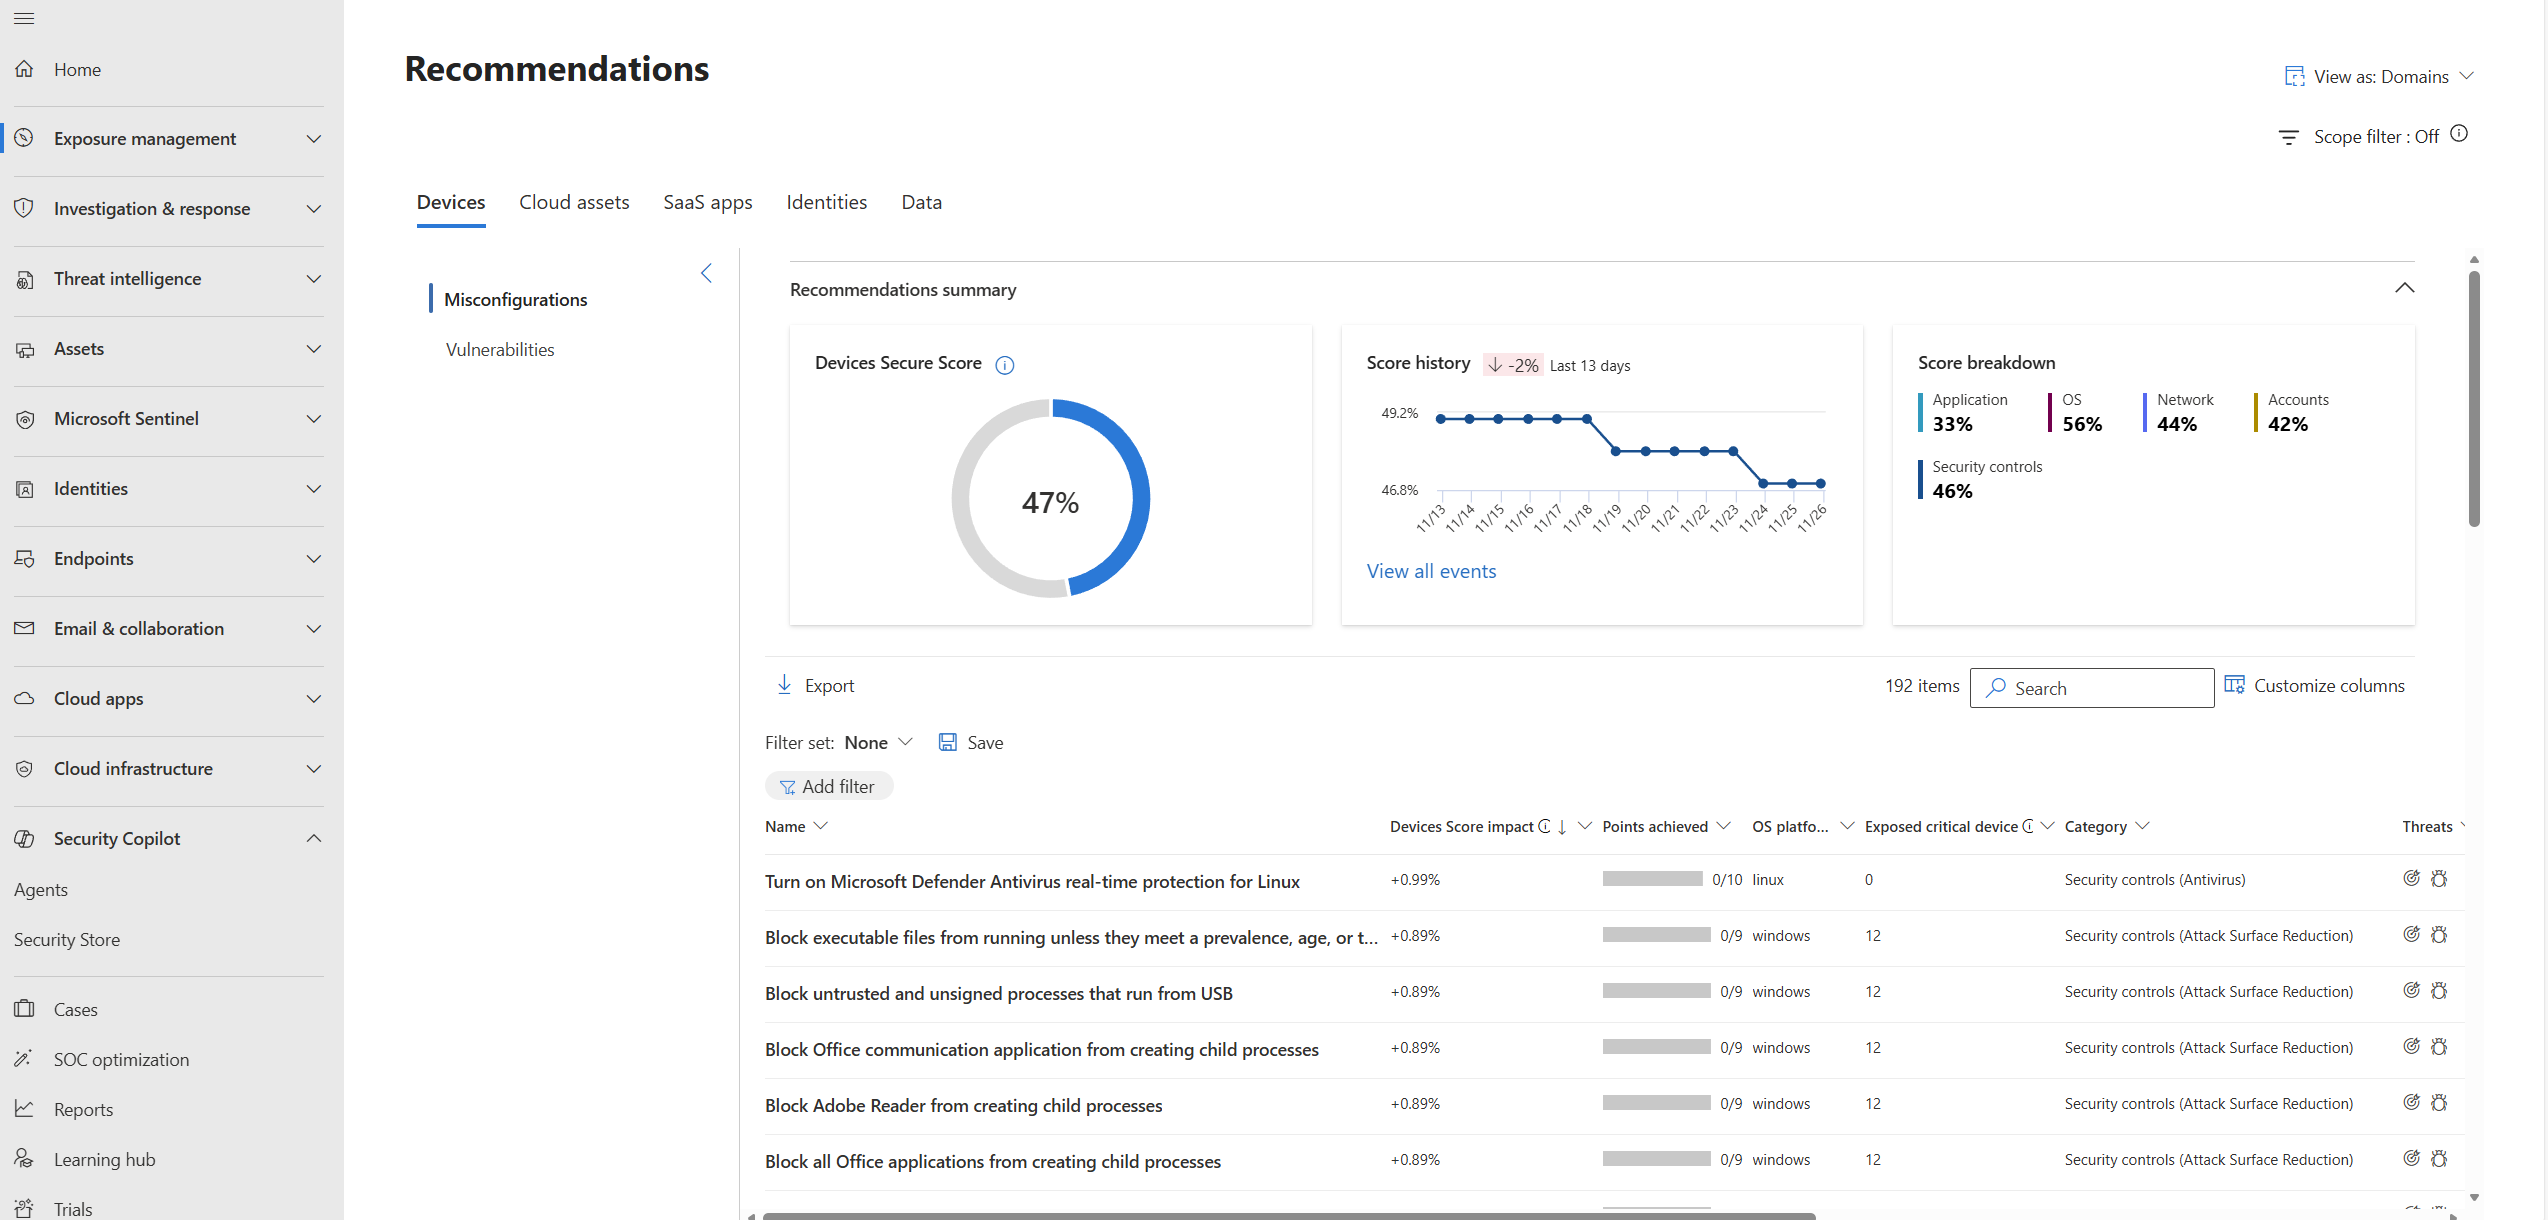
浏览全新统一推荐界面
使用按资产类型组织的“建议”选项卡浏览特定建议类别:
- 设备 - 与设备相关的建议,包括错误配置和漏洞
- 云资产 - 针对多云(Azure、AWS 和 GCP)、混合环境和代码的建议,并按风险进行优先级排序。
- SaaS 应用 - 软件即服务应用程序建议
- 标识 - 与标识相关的安全建议
- 数据 - 数据保护建议
筛选和排序建议
可通过多种方法对每个类别中的建议进行筛选和排序,以帮助你有效地确定安全工作的优先级。
按任何标题对建议进行排序,或根据任务需求对其进行筛选。
使用 “添加筛选器 ”选项应用高级筛选,根据建议类型按各种条件缩小建议范围。
设备
“设备”选项卡提供与设备相关的安全建议的统一视图。
针对问题类型设有单独视图:
- 配置错误 - 来自“漏洞管理”、“Microsoft 安全功能分数”和“安全风险管理”的与配置相关的安全问题,这些因素共同影响“设备安全功能分数”
- 漏洞 - 漏洞管理中的软件漏洞需要修补,保留熟悉的结构、字段、筛选器和优先级逻辑,并具有相同的暴露分数
这种分离可识别错误配置和漏洞通常表示由不同角色处理的不同工作流,从而可以更清楚地确定优先级和所有权。
云资产
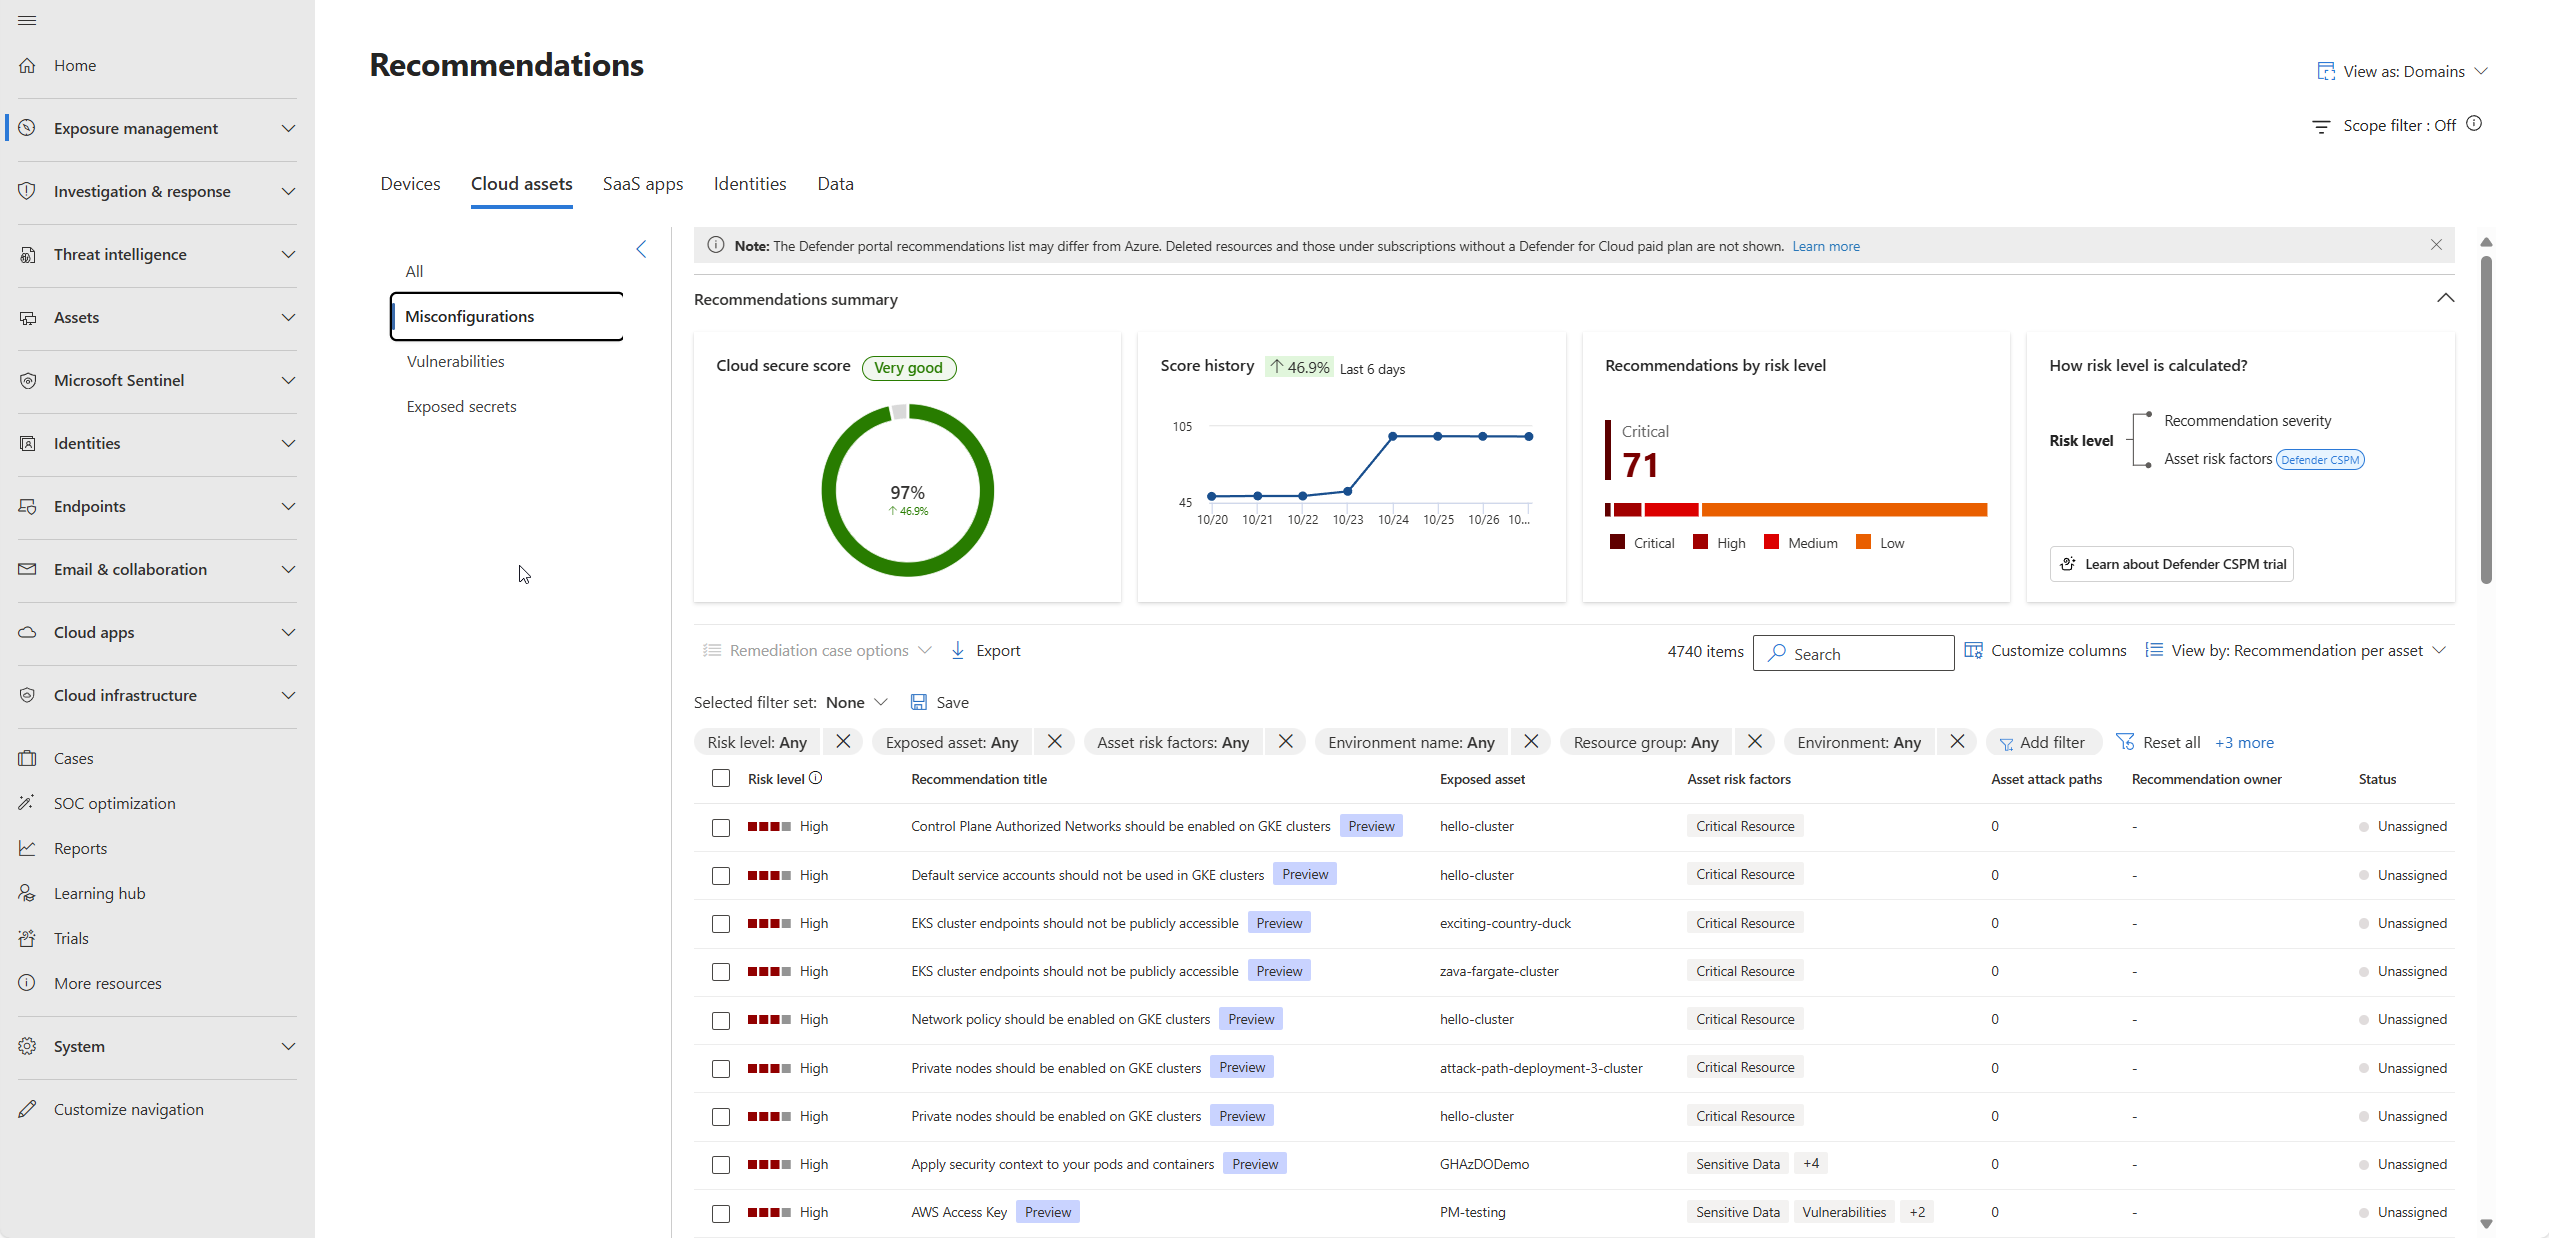
此选项卡提供安全作的优先级列表,旨在通过解决漏洞、错误配置和公开的机密来改善云安全状况。 这些建议按有效风险进行排名,帮助安全团队首先关注最关键的威胁。
应用筛选器和筛选器集,例如 公开的资产、 资产风险因素、 环境、 工作负荷、 建议成熟度 等。
在左侧导航窗格中,可以选择查看所有建议或按特定类别查看。
针对问题类型设有单独视图:
- 错误配置
- 漏洞
- 公开的机密。
对于每个视图,你将查看 云安全功能分数、 评分历史记录、 按风险级别提供的建议 以及风险的计算方式。
注意
在 Defender 门户中,以前显示为单个聚合项的某些建议现在显示为多个单独的建议。 此更改反映了从将相关发现分组到单独列出每个建议的转变。
- 你可能会注意到,与之前相比,建议列表更长。 合并后的发现项(例如漏洞、暴露的机密信息或错误配置)现在会单独显示,而不是嵌套在父级建议下。
- 旧的分组建议目前仍与新格式并排显示,但最终将弃用。
- 这些建议标记为预览版。 此标记指示建议处于早期状态,尚不影响安全功能分数。
- 安全评分目前仅适用于父级建议,而不适用于每个单独项。
Tip
如果你看到这两种格式或建议都带有预览标记,这在过渡期间是预期的情况。 目标是提高清晰度,使客户能够更轻松地对特定建议采取行动。
在 Defender 门户中集成 Defender for Cloud 后,还可以通过统一界面访问增强的云建议:
云建议体验的主要改进包括:
- 每个资产的风险因素:评估每个建议的更广泛风险背景,以做出明智的决策
- 基于风险的评分:根据严重性、资产上下文和潜在影响权衡建议的新评分
- 增强型数据:源自 Azure 建议的核心推荐数据,通过风险管理补充了额外的字段和功能
- 按严重性排列优先级:更加重视对组织构成最高风险的关键问题
SaaS 应用、标识和数据选项卡
这些选项卡分别提供特定于 SaaS 应用程序、标识安全和数据保护的建议。 您可以在每个选项卡中筛选和排序建议,以重点关注与您的组织最相关的安全措施。
这些选项卡上的建议摘要包括:
- 他们独特的 Microsoft 安全评分
- 评分历史记录
- 按状态划分的建议
- 分数比较
修正建议
若要修正建议,请选择特定建议并浏览到 “修正步骤 ”选项卡。
查看修正步骤,然后选择管理,按照源工作负载中的步骤进行操作。 统一体验可将你定向到相应的服务:
后续步骤
- 查看利用暴露洞察改进安全洞察的其他方法
- 调查计划和指标