使用云安全资源管理器搜寻风险
Contoso Healthcare 的安全团队已查看建议和攻击路径,深入了解已知风险。 现在,他们希望进一步寻找可能尚未出现在标准建议列表中的风险模式。 例如,是否存在具有已知漏洞的 VM,这些 VM 也具有 Internet 公开和对敏感存储帐户的访问权限? 是否有身份权限能够允许对 AI 服务进行横向移动? 在这里,你将了解如何使用 Cloud Security Explorer 生成基于图形的自定义查询,以发现环境中隐藏的风险组合。
| 查询组件 | Purpose | 示例 |
|---|---|---|
| 资源类型 | 查询的起点 | 虚拟机、存储帐户、Azure AI 服务 |
| 筛选条件 | 缩小结果范围的条件 | Internet 公开,存在漏洞,包含敏感数据 |
| 关系筛选器 | 资源之间的连接 | VM“有权访问”存储帐户 |
| Results | 与所有条件匹配的资产 | 需要修正的特定资源 |
了解云安全探索器和安全图
云安全资源管理器使用云安全图(Defender for Cloud的上下文引擎)来映射资源、标识、数据、网络公开和安全发现之间的关系。 与通过算法识别风险的建议不同,资源浏览器允许你基于数据提出自己的问题。
安全图通过快照发布进行更新,这是一种定期刷新数据的方法。 快照发布可确保工作负荷配置数据在每日更新时保持新鲜。
在此基础下,你将生成自定义多资源查询,以查找标准建议可能错过的风险组合。 例如,您可以查询“查找所有存在高严重性漏洞且 Internet 公开并有权访问包含敏感数据的存储帐户的 VM”。这种类型的查询揭示了复合风险——多个因素结合在一起导致重大暴露的情况。
在云安全资源管理器中导航和生成查询
可以通过 Azure 门户访问云安全资源管理器,提供一个专用接口,用于主动搜寻风险。
注释
Azure门户中提供了云安全资源管理器。 在 portal.azure.com 登录并导航到 Microsoft Defender for Cloud>Cloud 安全资源管理器。
构建查询遵循结构化工作流,将安全问题转换为可操作的结果:
- 从下拉菜单中选择资源类型(例如虚拟机、存储帐户、Azure AI 服务)。
- 选择该 + 按钮以添加筛选条件(例如,Internet 公开,具有高严重性漏洞,连接到存储)。
- 根据需要添加其他资源类型和关系筛选器,以创建链式条件。
- 选择 “搜索” 以针对安全图运行查询。
- 查看结果 - 每行表示与所有指定条件匹配的资产。
- 选择 “下载 CSV 报告 ”,导出结果以跟踪或向利益干系人报告。
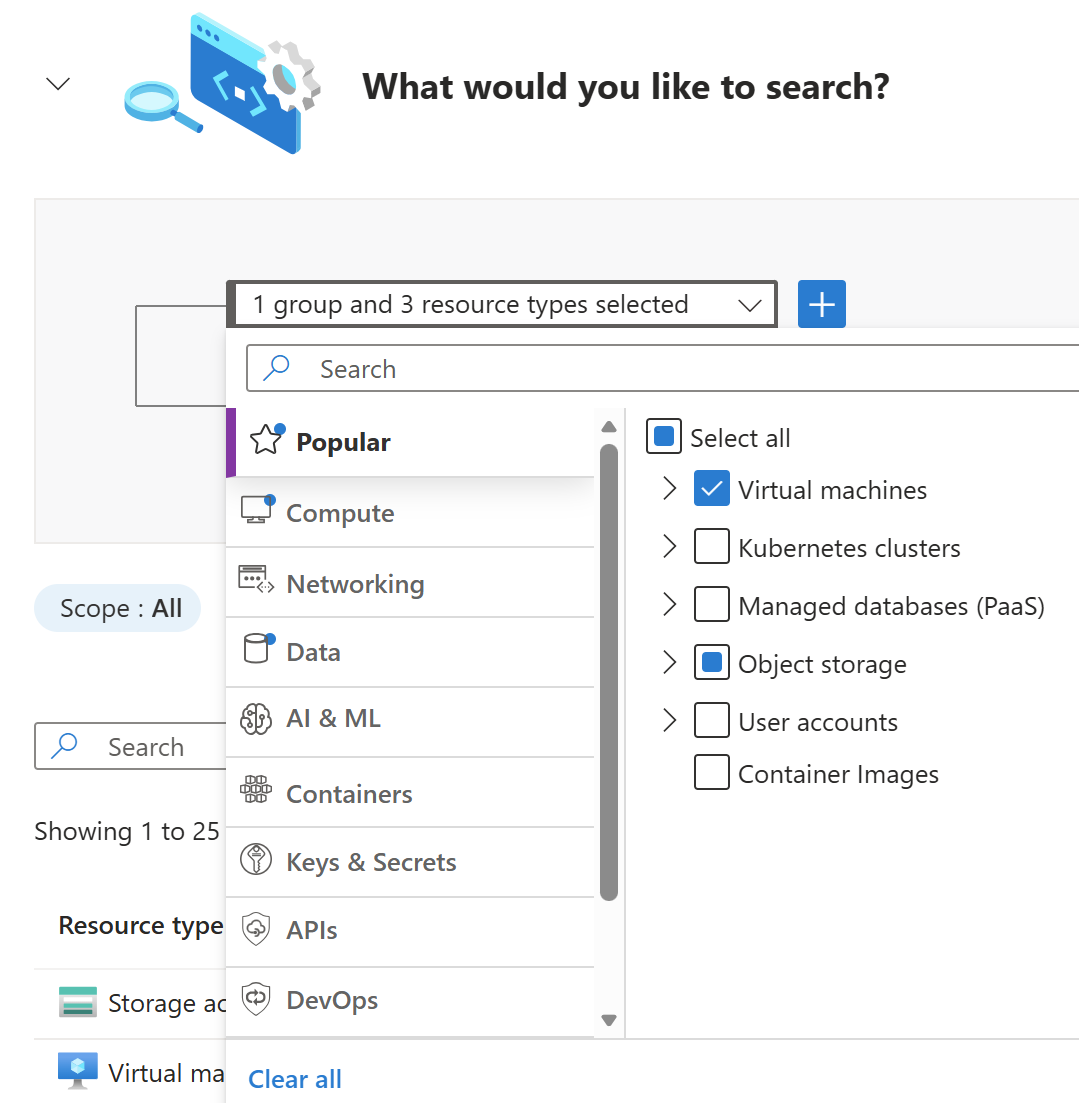
筛选器分为逻辑类别,包括资产类型、公开、权限、漏洞、网络连接和横向移动潜力。
可以使用关系筛选器链接多个资源类型来建模实际攻击方案。 例如,为“有权访问”存储帐户的 VM 构造查询,该帐户“包含”敏感数据。 此链接功能反映了攻击者在环境中移动的方式,利用资源之间的关系来达到高价值目标。
将查询模板用于常见风险模式
Cloud Security Explorer 页面底部提供预生成的查询模板,这些模板涵盖预配置以供立即使用的常见风险方案。 模板无需从头开始构造查询,从而提供建立定期主动搜寻实践的实际起点。
模板涵盖如下方案:
- 具有高严重性漏洞的 Internet 公开 VM
- 具有可从 Internet 访问的敏感数据的存储帐户
- 具有公开机密的资源(在环境变量或代码中找到的凭据、令牌或密钥)
- 具有托管标识权限、可能在租户内实现横向移动的资源
若要使用模板,请在“云安全资源管理器”页面底部找到它,然后选择“ 打开查询”。 模板使用筛选器和条件预先填充查询生成器,可以在选择 “搜索”之前对其进行修改。
当 AWS 或 GCP 云连接器处于活动状态并且在这些帐户上启用Defender CSPM时,同一资源管理器接口支持多云查询。 具有混合云体系结构的组织可以跨所有连接的云平台扩展这些搜寻做法。
共享和导出查询结果
可以使用“ 共享查询链接 ”按钮与团队成员共享查询,该按钮将可共享 URL 复制到剪贴板。 当查询显示风险群集时,请与工作负荷所有者或治理团队共享链接以确保协调响应。 选择 “下载 CSV 报告 ”以导出用于修正跟踪或报告的结果。