Windows 设置备份和还原是一项企业级功能,可通过安全地保留用户设置和 Microsoft Store 应用配置来简化设备转换。 无论是从 Windows 10 升级还是更新电脑,它都能通过强大的备份和快速恢复功能提供一致的用户体验并增强业务连续性。
注意
适用于组织的 Windows 备份现在是 Windows 设置备份和还原。 随着我们更新文档和策略图面,你将开始看到新名称、Windows 设置备份和还原。 在此转换期间,某些引用可能仍使用适用于组织的 Windows 备份。
注意
从 Windows 11 版本 26H2 开始,默认情况下为符合条件的设备启用 Windows 设置备份。 任何现有管理员配置的策略 (启用或禁用) 将继续得到遵守。 此更改将备份确立为基准功能,帮助用户环境在无需设置的情况下保持受保护。 该功能将保留设置和 Microsoft Store 应用列表,因此用户可以移动到新设备并快速恢复工作。 此更改仅适用于备份策略;管理员仍必须配置还原策略。 有关更多详细信息,请参阅 Windows 设置备份成为新的复原基线。
注意
从 2026 年 7 月开始, 企业状态漫游 (ESR) 管理是 Windows 设置备份和还原的一部分。 有关详细信息,请参阅 企业状态漫游。
Windows 设置备份和还原的目标:
- 帮助组织加快电脑刷新周期、过渡到 Windows 11 或部署 AI 驱动的电脑。
- 帮助组织过渡到云优先的方法来管理设备和用户设置。
系统要求
以下部分列出了使用 Windows 设置备份和还原的要求。
备份要求
在满足以下要求的设备上使用 Microsoft Entra ID 登录的用户可以使用备份功能:
- Windows 10 版本 22H2 内部版本 19045.6216 或更高版本
- Windows 11 版本 22H2 内部版本 22621.5768 或更高版本
- Windows 11 版本 23H2 内部版本 22631.5768 或更高版本
- Windows 11 版本 24H2 内部版本 26100.4946 或更高版本
- 必须加入 Microsoft Entra 或已加入 Microsoft Entra 混合
默认开启行为适用于满足以下所有条件的设备:
- 运行 Windows 11 版本 26H2 或更高版本。 注意:从以下功能更新开始,最初运行 Windows 11 版本 26H1 的设备将收到相同的默认开启处理。
- 不适用于隐私敏感国家或地区。
- 不适用于主权或受限云环境。
- 在 Windows 设置备份和还原下,备份策略处于 未配置 状态。 注意:显式启用或禁用备份策略的设备将继续遵循该显式设置。
设备设置期间 (OOBE) 期间的还原要求
OOBE 期间,满足以下要求的设备上提供了还原功能:
- Windows 11 版本 22H2 内部版本 22621.3958 或更高版本
- Windows 11 版本 23H2 内部版本 22631.3958 或更高版本
- Windows 11 版本 24H2 内部版本 26100.4770 或更高版本
- 用户至少有一个备份配置文件
- 如果使用 Autopilot,则必须将配置文件配置为使用 用户驱动模式,而不是自部署模式
- 必须加入 Microsoft Entra
提示
如果设备运行的内部版本早于 2025 年 7 月,请确保启用 安装 Windows 质量更新 策略。 此设置允许设备接收最新的质量更新并使用还原功能。
还原首次登录时的要求
- Windows 11 版本 24H2 内部版本 26100.7922 或更高版本
- Windows 11 版本 25H2 内部版本 26200.7922 或更高版本
- 设备已完成注册。
- 用户在注册后首次登录。
- 用户至少有一个备份配置文件。
- 设备已加入 Microsoft Entra 或已加入 Microsoft Entra 混合。
提示
如果设备运行的内部版本早于 2026 年 3 月,请确保启用安装 Windows 质量更新策略。 此设置允许设备在 OOBE) (开箱即用体验期间接收最新质量更新并使用还原功能。
云和区域可用性
此功能当前不适用于 GCCH 和主权云或中国。
工作原理
Windows 设置备份和还原是一项可选功能,默认情况下处于禁用状态。 若要使用此功能,IT 管理员必须首先配置备份和还原策略。
备份过程
备份和恢复过程旨在无缝且用户友好。 以下步骤概述了备份过程:
- 管理员配置 备份的策略设置。
- 备份计划任务每八天自动运行一次。 它备份用户设置、首选项和已安装的 Microsoft Store 应用列表。
- 或者,用户可以通过在 Windows 搜索框中搜索 Windows 备份应用并选择备份来手动启动备份。

还原过程
可以通过两种方式启动设备的还原过程。 一种方法是在 OOBE) 的开箱即用体验期间注册设备 (。 另一种方法是在设备完成注册后的首次登录期间,以及用户使用其 Microsoft Entra ID 帐户登录时。 以下步骤概述了还原过程:
管理员 启用还原策略设置。 默认情况下,通过 MDM) (组策略或移动设备管理禁用此策略。
用户在 OOBE 或首次登录期间使用与备份流期间使用的相同工作或学校帐户 (Entra ID) 登录。
- 登录屏幕后,将显示还原页。 用户可以选择从以前的设备恢复备份配置文件,或将设备配置为新设备。

- 若要还原设置和Microsoft应用商店应用 (以前设备中有任何) ,用户要选择设备,然后选择“ 继续”。

- 设备完成设置过程。 此过程将自动还原任何以前备份的用户设置和 Microsoft Store 应用。
配置 Windows 设置备份和还原
在使用前配置 Windows 设置备份和还原。 配置过程涉及为设备设置备份和还原策略以启用该功能。
备份配置
以下说明提供有关如何配置设备的详细信息。 选择最适合需要的选项。
 Intune
 CSP
 GPO
若要使用 Microsoft Intune 配置设备,请创建设置目录策略并使用以下设置:
| 类别 | 设置名称 | 值 |
|---|---|---|
| Administrative Templates\Windows Components\Sync your settings | 启用 Windows 备份 | 已启用 |
将策略分配给包含要配置的设备或用户作为成员的组。
将备份策略应用于设备后,备份将每八天自动运行一次。
注意
可以通过配置备份策略设置来控制备份哪些设置。 有关详细信息,请参阅适用于组织的 Windows 备份策略设置。
其他配置检查
要确保 Windows 设置备份按预期工作,请不要将以下策略设置为 “禁用”。
你可以组策略 (GP) 或 MDM ((如 Microsoft Intune) )配置这些策略,具体取决于你管理组织设备的方式。
1. 策略名称:
i) EnableActivityFeed
ii) PublishUserActivities
iii) UploadUserActivities
位置: 计算机配置 > 管理模板 > 系统 > OS 策略
2. 策略名称: EnableCDP
位置: ADMX_GroupPolicy策略云解决方案提供商
3. 策略名称: AllowConnectedDevices
位置: 连接策略 CSP
请勿将这些策略设置为 “已禁用”。 如果禁用这些策略中的任何一个,则 Windows 备份将不适用。
还原配置
默认情况下,禁用“还原”选项。 对于在 Intune 中注册的已加入 Microsoft Entra 的设备和已加入 Microsoft Entra 混合的设备,请使用 Intune 策略管理组织的 Windows 备份。
可通过两种不同的方法在 Intune 中启用和配置还原策略:
选项 1:注册策略
- 这是 租户范围的策略, 仅 在设备注册时应用。 它有助于确保策略在计算机上及时可用,以便 OOBE 还原体验。 对注册策略配置的任何更改都不适用于已在 Intune 中注册的设备。 此租户范围的策略在标准 MDM 策略配置之前生效。
- 它适用于你在 Intune 中注册的所有设备。
以下说明提供有关如何配置设备的详细信息。 选择最适合需要的选项。
若要配置 Intune 租户级策略,请执行以下操作:
- 登录到 Microsoft Intune 管理中心。
- 选择设备>注册>Windows 备份和还原。
- 在“ 显示还原页”下,选择“ 打开 ”以在 OOBE 期间启用还原选项。
- 选择 “保存” 以应用更改。
注意
还原注册中的设置配置需要 Intune 服务管理员或全局管理员角色。
选项 2:在设备注册后应用策略
- 此设备配置策略在设备注册 后 应用。 对策略的任何更改都将在常规策略刷新间隔内应用于设备。
以下说明提供有关如何配置设备的详细信息。 选择最适合需要的选项。
若要使用 Microsoft Intune 配置设备,请创建设置目录策略并使用以下设置:
| 类别 | 设置名称 | 值 |
|---|---|---|
| Windows 备份和还原 | 启用 Windows 还原 | 启用 |
将策略分配给包含要配置的设备或用户作为成员的组。
来自多个策略源的策略冲突
使用 GPO 或 CSP (但不能同时使用这两者) 来配置 Windows 设置备份和还原。 避免在 Windows 设置备份和还原中混合使用 GPO 和 CSP 策略设置,因为这可能会导致意外结果。
条件访问策略干扰
如果为云应用程序启用条件访问,则可能会阻止 Microsoft Entra 用户获取访问令牌。 此条件会导致以下错误。
| 错误标题 | 错误说明 |
|---|---|
| 你无权访问此项。 | 登录已成功,但没有访问此资源的权限。 |
| 你无法从此处到达那里。 | 此应用程序包含敏感信息,只能从以下位置访问: 符合 Contoso 参与合规性策略的设备或客户端应用程序。 如果这是个人设备,则可以通过转到“设置>”、“帐户>”、“访问工作单位或学校”并选择“连接”来选择让 Contoso 管理你的设备。 完成后,请返回并重试。 |
若要修复此错误,请创建一个自定义策略,允许 Microsoft 服务 (应用 ID: d32c68ad-72d2-4acb-a0c7-46bb2cf93873) 以启用还原流。
在继续操作之前,请验证应用 ID 是否在自定义策略中列出。
PRMFA/Hyper-V 虚拟机身份验证
在以下情况下,用户可能会在 OOBE 期间遇到 Phishing-Resistant 多重身份验证 (PRMFA) 提示,以 (还原体验应用) 74d197dc-b84d-4d43-a1b2-b5bf3bb91c11 :
- 你的组织通过 Microsoft Entra ID 身份验证强度策略强制实施 PRMFA。
- 从该策略中排除 (
0000000a-0000-0000-c000-000000000000和d4ebce55-015a-49b5-a083-c84d1797ae8c) Microsoft Intune应用。 - 用户在 OOBE 期间注册设备,而不使用强身份验证方法。
提示
在虚拟机 (VM) 方案(如 Hyper-V)中,很难在 OOBE 期间执行 PRMFA。 考虑使用临时访问通行证 (TAP) 进行身份验证。
用户体验
启用该功能后,用户可以转到“帐户”>Windows备份,直接通过“设置”管理其备份设置。
- 若要停止备份首选项,用户可以关闭 “记住我的首选项 ”开关。
- 若要停止备份已安装的 Microsoft Store 应用列表,用户可以关闭 “记住我的应用” 切换开关。
注意
这些开关控制 Windows 设置备份和还原以及企业状态漫游。 仅当 IT 管理员启用了备份或漫游时,才可执行操作。 如果 IT 管理员未启用任何这些控件,则开关将灰显且不可操作。
使用 记住我的首选项 下的设置类别开关来控制要包含在备份中的设置。
防止用户使用 策略设置修改 Windows 备份选项。
Windows 设置备份和还原中的还原摘要简介
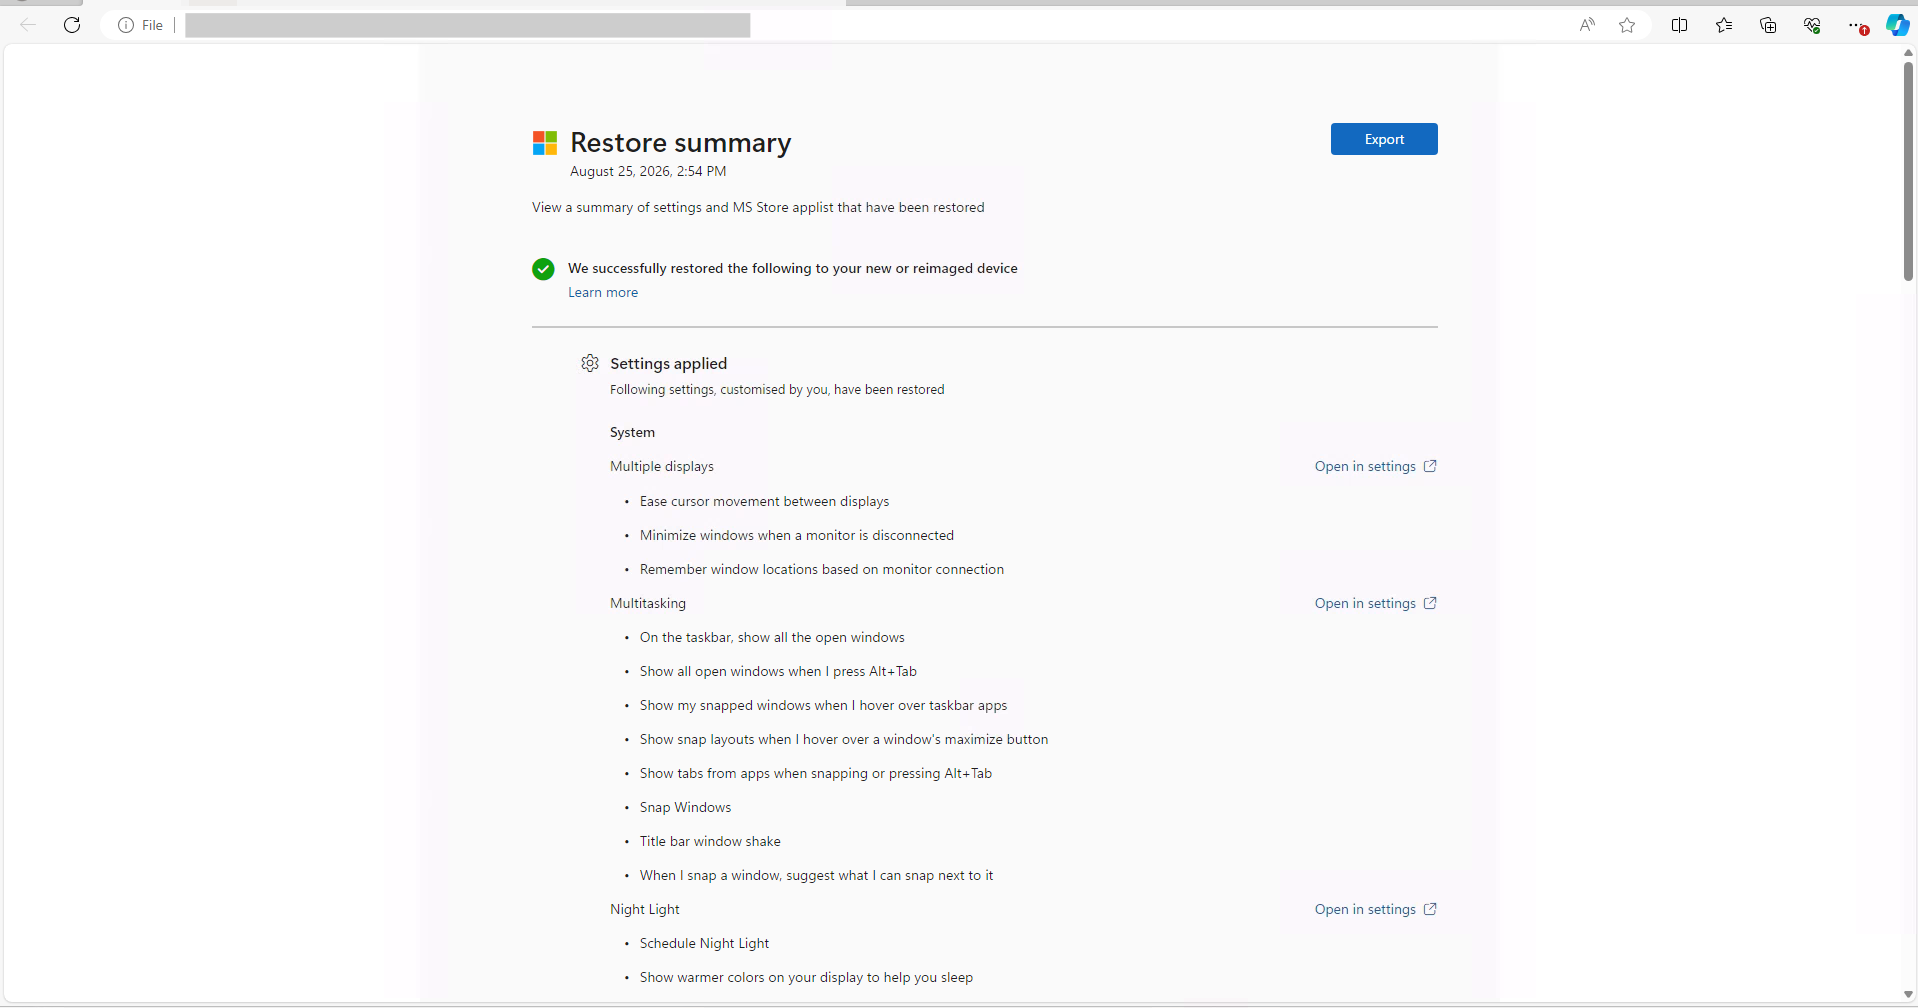
从 Windows 11 版本 24H2 开始,用户可以在通过 Windows 设置备份和还原完成还原过程后查看还原摘要。 还原摘要提供从所选备份配置文件还原的内容的设备上视图。 它可帮助用户了解已恢复的内容,并快速在新设备上恢复工作。 在设备设置 (OOBE) 或首次登录期间完成还原过程后,即可使用此体验。
还原摘要包括:
- 从用户的备份配置文件还原的个性化设置。
- 与备份配置文件关联并还原到设备的 Microsoft Store 应用列表。
注意
还原摘要旨在提供对还原体验的可见性。 摘要主要列出还原的用户自定义个性化设置和 Microsoft Store 应用列表。 在某些情况下,摘要还显示保留其默认值 (不是由用户) 自定义的设置。 此行为是设计使然。
通过使还原结果可见,还原摘要可帮助用户确认其设置和 Microsoft Store 应用列表是否已成功还原。 通过减少设置后验证,用户可以更快地重返工作,使恢复体验更加清晰,并加快生产力。
查看还原摘要
在新设备上结束恢复过程后,用户可以查看从所选备份配置文件恢复的内容摘要。
若要查看还原摘要:
在设备设置 (OOBE) 或首次登录期间,请选择备份配置文件。
允许还原和完成任何剩余的设置步骤,以便你访问 Windows 桌面。
还原完成后,还原摘要通知将显示在设备上。
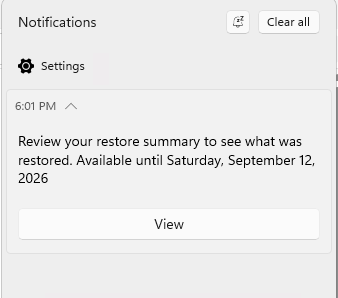
或者,用户可以通过访问“设置>帐户”>Windows备份直接查看还原摘要。
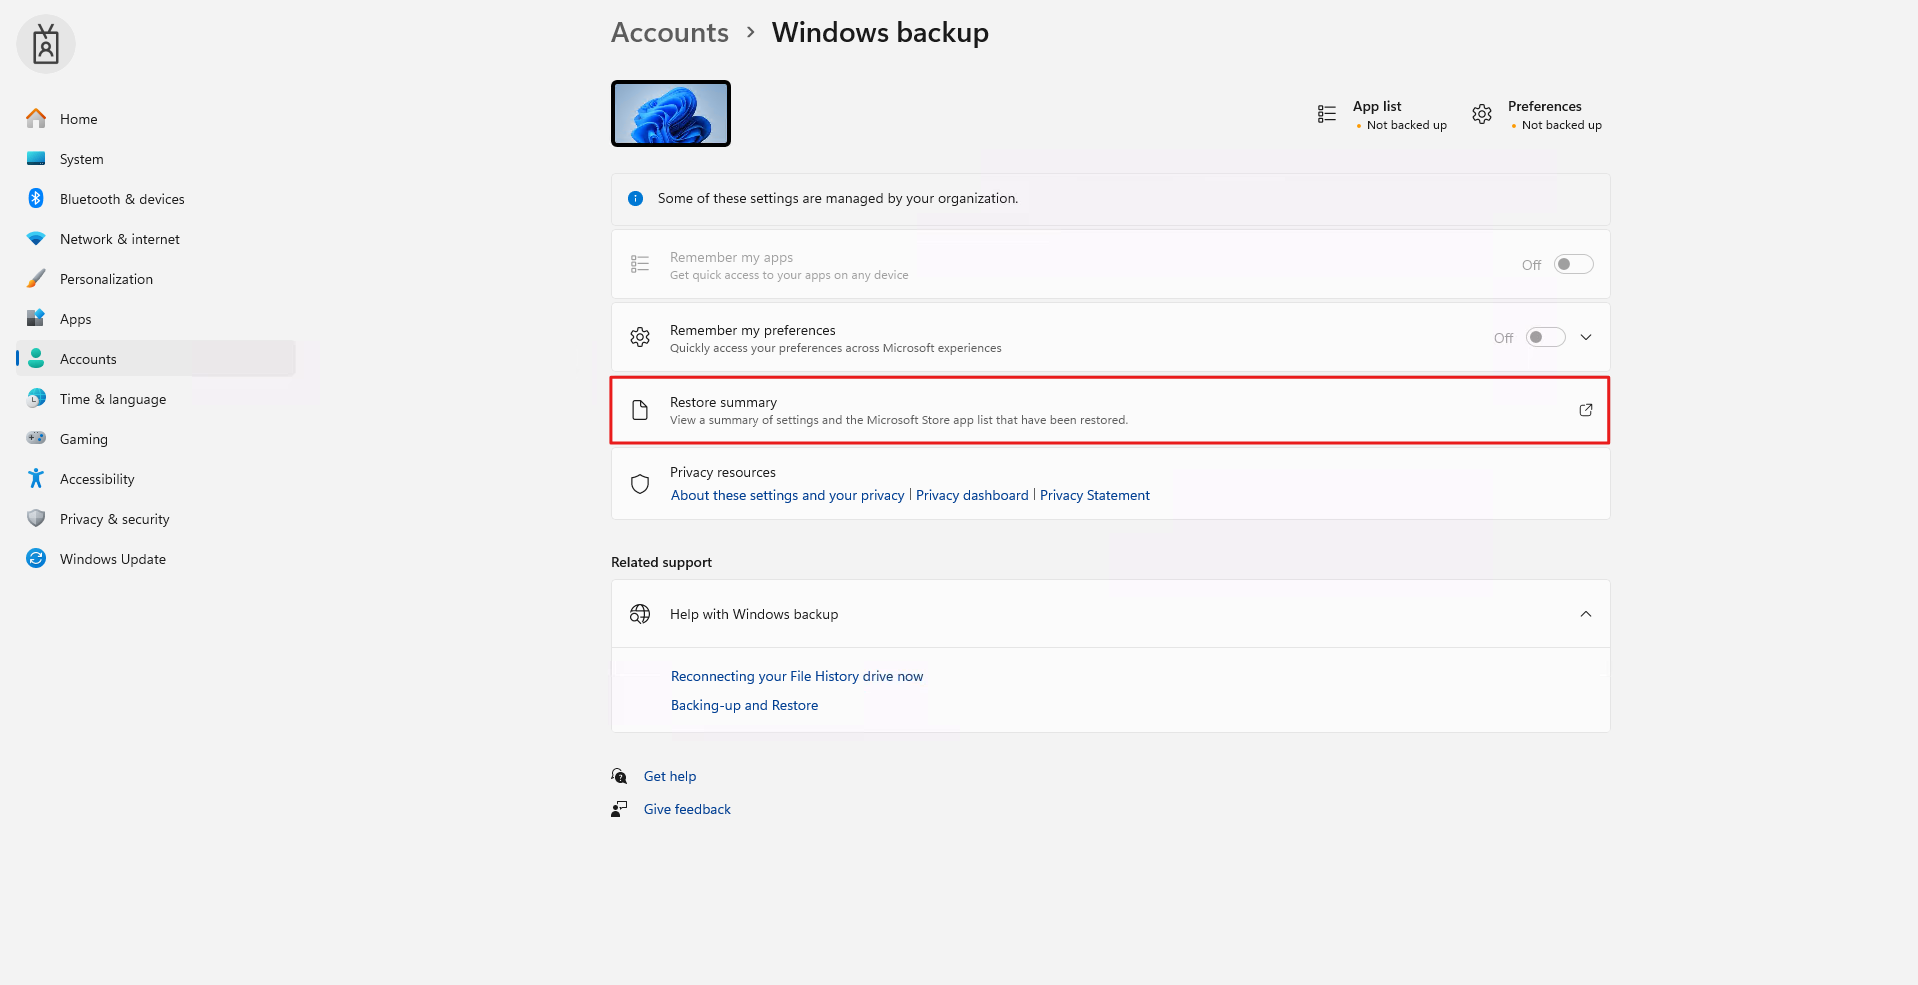
在通知中,选择“ 查看 ”,或在“设置”中选择 “还原摘要” 旁边的链接图标以打开还原摘要并查看还原的内容。
还原摘要可用性
还原摘要在还原过程成功后大约一小时才可用。 可以在设备设置后的 7 天内从 Windows 通知或直接从“设置”页面访问它。
可见期到期后,您将无法再查看还原摘要。
关闭 Windows 设置备份并删除用户数据
以下说明提供有关如何配置设备的详细信息。 选择最适合需要的选项。
若要使用 Microsoft Intune 配置设备,请创建设置目录策略并使用以下设置:
| 类别 | 设置名称 | 值 |
|---|---|---|
| Administrative Templates\Windows Components\Sync your settings | 启用 Windows 备份 | 禁用 |
将策略分配给包含要配置的设备或用户作为成员的组。
禁用备份策略时,计划备份将停止运行。
您可以查看、导出或删除组织租户的数据存储中的备份数据。 直接使用 Microsoft Graph beta API 或使用包装它们的 PowerShell 脚本。
选项 1:Microsoft Graph API
- 先决条件: 对于请求授权,请代表 用户按照“获取访问权限” 表示同意,并获取请求的访问令牌。
- 若要读取和导出数据,请参阅 获取 windowsSetting。 权限是必需的
UserWindowsSettings.Read.All。 - 若要删除用户的备份数据,请参阅 删除 windowsSetting。 权限是必需的
UserWindowsSettings.ReadWrite.All。
选项 2:PowerShell 脚本 (更简单的替代)
为了获得更轻松的体验,请使用包装相同 API 的 PowerShell 脚本。 它们使你能够查看、导出和删除用户的 Windows 设置备份数据,而无需直接调用 Graph。 在 GitHub 和 PowerShell 库上可用。
- 安装模块 (一次性) : Install-Module WindowsBackupAdmin -Scope CurrentUser
- 查看和导出用户的备份数据: Get-WindowsBackup -UserId user@contoso.com
- 删除用户的备份数据:Remove-WindowsBackup -UserId user@contoso.com
 提供反馈
若要报告 bug 或分享建议,请提交此 表单。 我们的团队每周都会审查提交的内容,您提供的详细信息越多,我们就能更快地采取行动。如果我们需要更多信息,我们会通过电子邮件跟进。