Microsoft Entra ID 概览
Microsoft Entra ID 是基于云的综合标识管理解决方案,有助于实现对应用程序、网络和其他资源的安全访问并防范威胁。 Microsoft Entra ID 还可与 Windows Autopilot 结合使用,对预配置了公司安全策略的设备进行零接触预配。
组织可以部署已加入 Microsoft Entra ID 的设备,以便能够访问云和本地应用和资源。 可以根据 Microsoft Entra ID 帐户和应用于设备的条件访问策略来控制对资源的访问。 为了获得最无缝和简化的端到端单一登录 (SSO) 体验,建议用户在开箱即用体验期间配置Windows Hello 企业版,以便轻松无密码登录到 Entra ID。
希望在其个人设备上连接到 Microsoft Entra 的用户可以通过将其工作或学校帐户添加到 Windows 来实现此目的。 此操作会向 Microsoft Entra ID 注册用户的个人设备,允许 IT 管理员在“自带设备” (BYOD) 方案中为用户提供支持。 凭据将经过身份验证并绑定到已加入的设备,未经显式重新验证,无法将其复制到另一台设备。
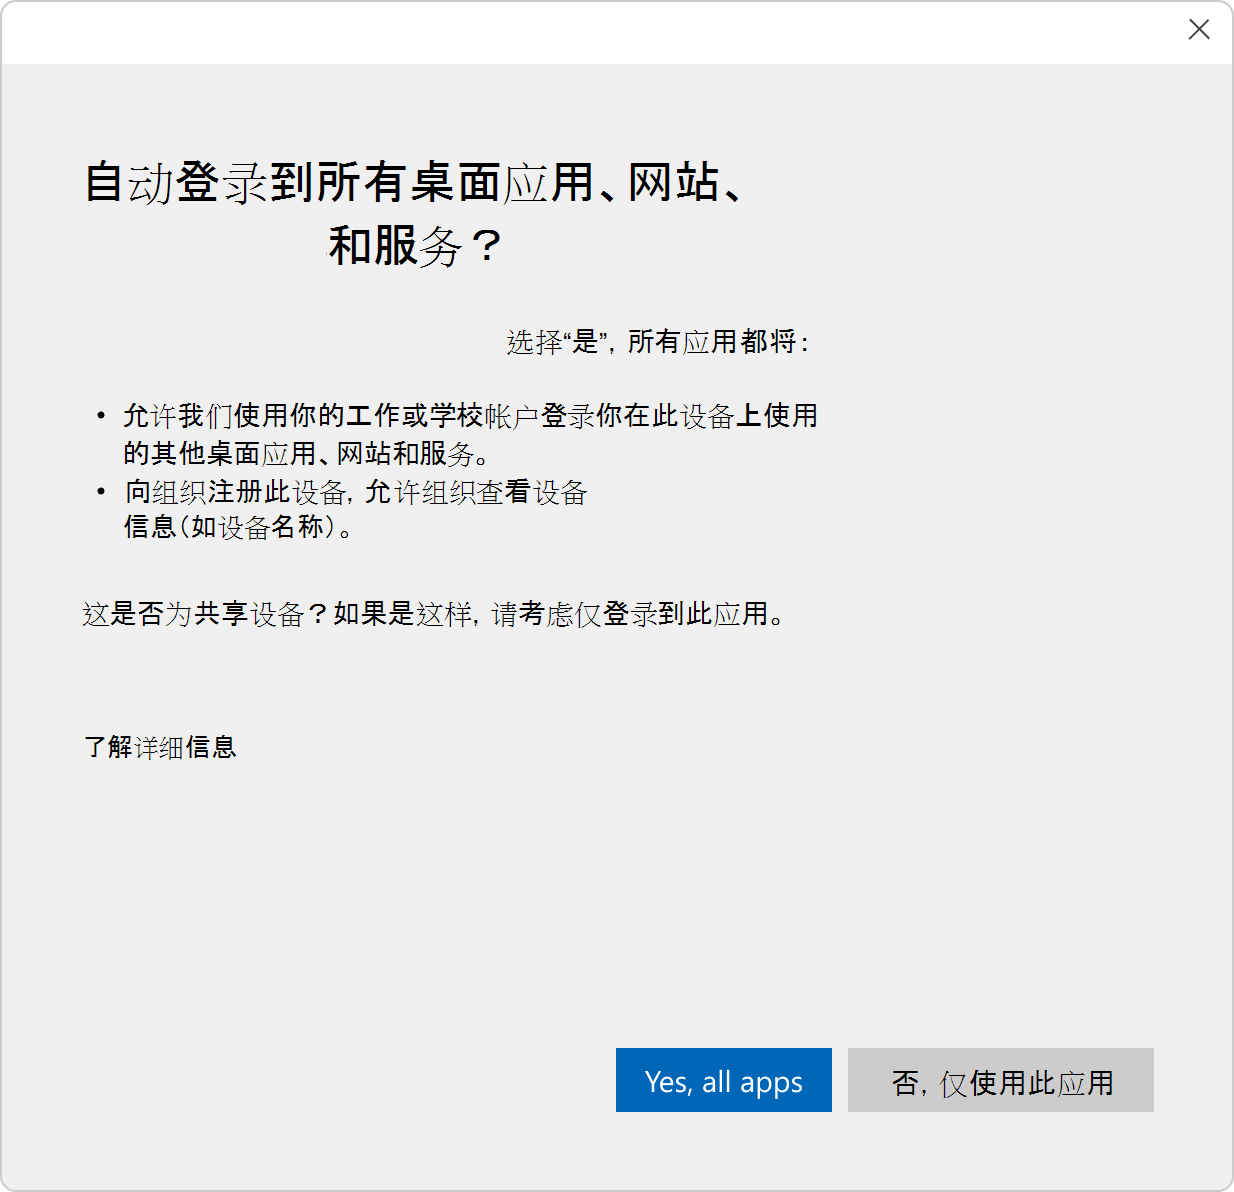
为了给 IT 提供更高的安全性和控制力,并为用户提供无缝体验,Microsoft Entra ID 可以使用应用和服务,包括本地软件和数千个软件即服务 (SaaS) 应用程序。 Microsoft Entra ID 保护包括单一登录、多重身份验证、条件访问策略、标识保护、标识治理和特权标识管理。
Windows 11 与 Microsoft Entra ID 配合使用,可从任何地方提供对应用和服务的安全访问、标识管理和单一登录。 Windows 具有内置设置,可通过将设备配置同步到 Active Directory 域或 Microsoft Entra ID 租户来添加工作或学校帐户。
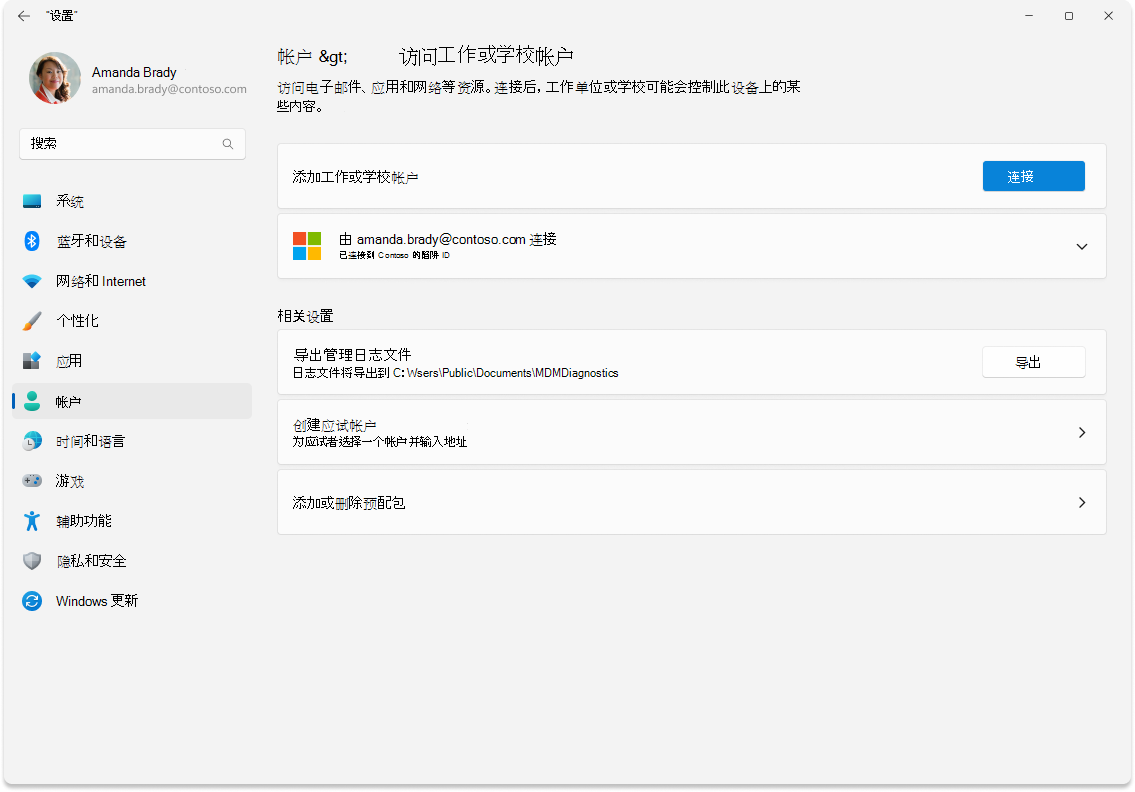
当设备加入 Microsoft Entra ID 并使用 Microsoft Intune[3] 进行管理时,它将获得以下安全优势:
- 默认托管用户和设备设置与策略
- 单一登录到所有 Microsoft Online Services
- 单一登录 (SSO) 到企业和 SaaS 应用程序
- 使用 Windows Hello 企业版的全套身份验证管理功能
- 不使用消费者 Microsoft 帐户标识
组织和用户可以加入或注册其 Windows 设备与 Microsoft Entra ID,以获得本机和 Web 应用程序的无缝体验。 此外,用户可以使用 Microsoft Entra ID 设置 Windows Hello 企业版 或 FIDO2 安全密钥,并通过无密码身份验证获得更高的安全性。
结合 Microsoft Intune,Microsoft Entra ID 通过条件访问提供强大的安全控制,将对组织资源的访问限制为只能访问正常且合规的设备。 请注意,Microsoft Entra ID 仅在 Windows 专业版和企业版上受支持。
每个 Windows 设备都有一个内置的本地管理员帐户,必须保护该帐户,以缓解任何哈希传递 (PtH) 和横向遍历攻击。 许多客户一直在使用我们独立的本地 Windows 本地管理员密码解决方案 (LAPS) 来管理他们加入域的 Windows 计算机。 我们从许多组织那里听说,在实现 Windows 环境现代化以直接加入 Microsoft Entra ID 时,需要 LAPS 支持。