Windows 365 概览
Windows 365 为组织和用户提供云电脑 - 完整且安全的 Windows 桌面体验,托管在 Microsoft 云中,可在任何设备上访问。
IT 管理员可以在其物理设备的同时预配和管理云电脑,而 Microsoft 支持和管理支持基础结构。 他们可以选择预配完整的 Windows 桌面或仅预配他们需要的应用,使用Microsoft 365 管理中心或 windows365.microsoft.com (for Windows 365 商业版) 或 Microsoft Intune (for Windows 365 企业版 中提供的配置,Windows 365 Flex等) 。
Windows 365提供了传统虚拟桌面基础架构 (VDI) 解决方案的替代方案,因为它易于部署、成本可预测、对最终用户来说是无缝的,并且与物理设备一起集中管理。
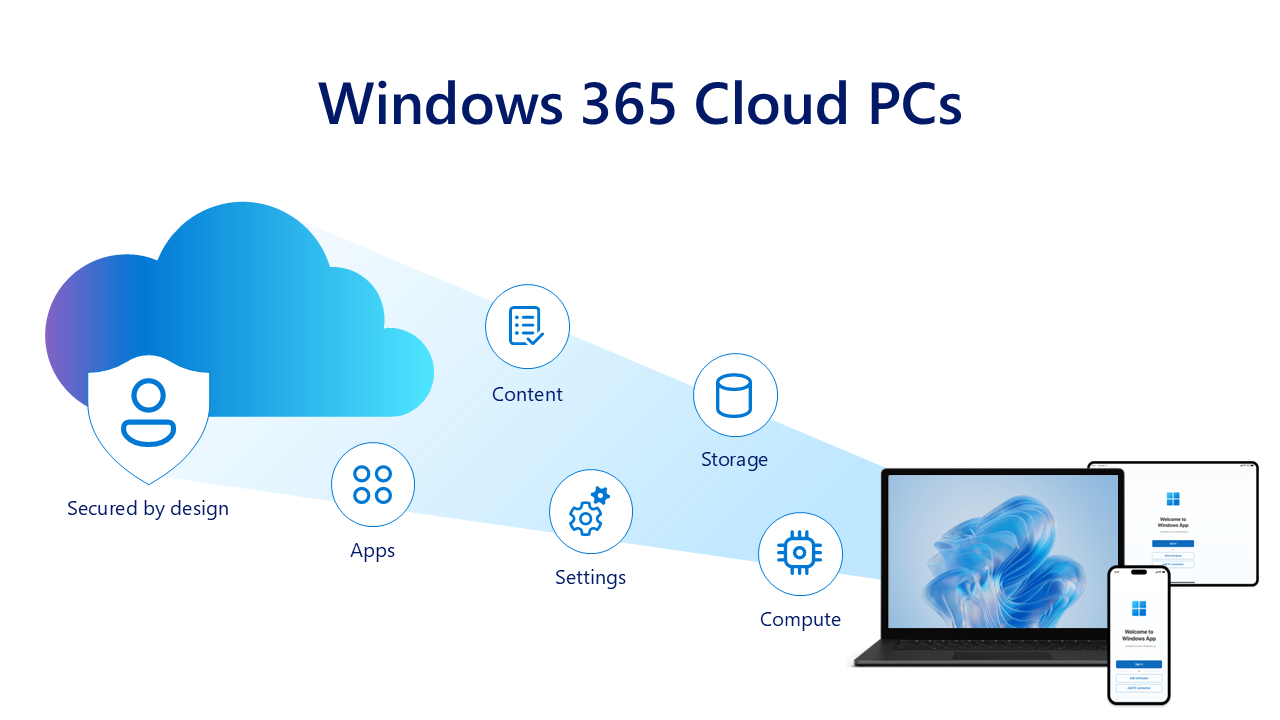
自带设备的安全控制 (BYOD) ,Windows 365一目了然
随着组织采用自带设备 (BYOD) 模型,实现对公司资源的安全访问已成为头等大事。 用户可能希望自由地使用他们的个人笔记本电脑、平板电脑和智能手机工作。
组织可能会发现使用 BYOD 模型提供资源更具成本效益或灵活性,而 IT 团队仍必须保护敏感数据免受未经授权的访问、泄露和网络攻击。
Windows 365 中内置的安全性为平衡灵活性和控制奠定了基础。 通过将云电脑与企业级安全性相结合,组织可以在不影响合规性或性能的情况下跨设备扩展一致的 Windows 体验。
每个用户都可以访问持久的云电脑或特定应用程序,以便他们可以使用所需的工具来提高工作效率,同时 IT 部门保持对公司数据、应用程序和标识安全性的全面监督。
使用 Windows 365 进行 BYOD 的主要优势一览
- 完整的桌面体验:Windows 365 为用户提供完整的 Windows 桌面体验,熟悉 Windows 操作系统,以及组织期望从 Microsoft 提供的安全控制、设置和自定义。 组织还可以选择使用 Windows 365 云应用流式传输特定应用,而不是完整的桌面体验。
- 数据安全性: 屏幕捕获保护、剪贴板限制和其他控件等功能可防止公司信息离开云电脑。
- 使用 Microsoft Intune 进行集中管理:IT 管理员可以在 Intune 中创建和管理其组织的云电脑及其物理客户端。 使用熟悉的 Intune 工具以及跨其他 Microsoft 安全解决方案的集成集中管理配置和策略。
- Intune 移动应用程序管理 (MAM) 支持:即使没有将个人设备注册到完整的移动设备管理 (MDM) ,IT 人员也可以将 MAM 策略应用于公司应用程序。 这样可以 (DLP) 控制来防止数据丢失,例如阻止工作应用和个人应用之间的复制/粘贴,或者要求在不管理整个设备的情况下加密工作相关数据。 Intune MAM 还强制实施设备状态检查(如操作系统版本、客户端应用版本和防病毒状态),并且仅在满足所有预定义安全条件时才授予访问权限。
- “默认安全”重定向设置: 创建新的云电脑时,默认情况下会关闭重定向 (,例如使用 USB、剪贴板、本地驱动器和打印机) 的能力。 IT 人员可以进一步优化这些设置,以确保敏感数据不会通过可移动媒体外泄或重定向到非托管环境,同时仍然允许安全的工作流。
- 灵活的访问模式: 员工、承包商和合作伙伴可以安全地访问应用程序和数据,而无需 IT 部门发放硬件。
- 弹性基础结构:Windows 365 基于 Microsoft 基础结构构建,使用安全设计和默认安全原则,受益于 Microsoft 云的安全性和复原能力。 Windows 365 还提供时间点还原功能,允许 IT 管理员或最终用户在发生入侵或事件时将其云电脑回滚到良好状态。
- 灾难和事件恢复:Windows 365 提供了有助于业务连续性和灾难恢复的附加解决方案,包括 Windows 365 跨区域灾难恢复和 Windows 365 灾难恢复增强版。 对于当前不在 Windows 365 云电脑上的用户,当物理设备不可用或需要短期访问时,Windows 365 Reserve 提供临时、安全和专用的云电脑访问权限。 它每年提供长达 10 天的云电脑使用,帮助组织快速响应中断、最大程度地减少停机时间,并保持无缝的用户体验。