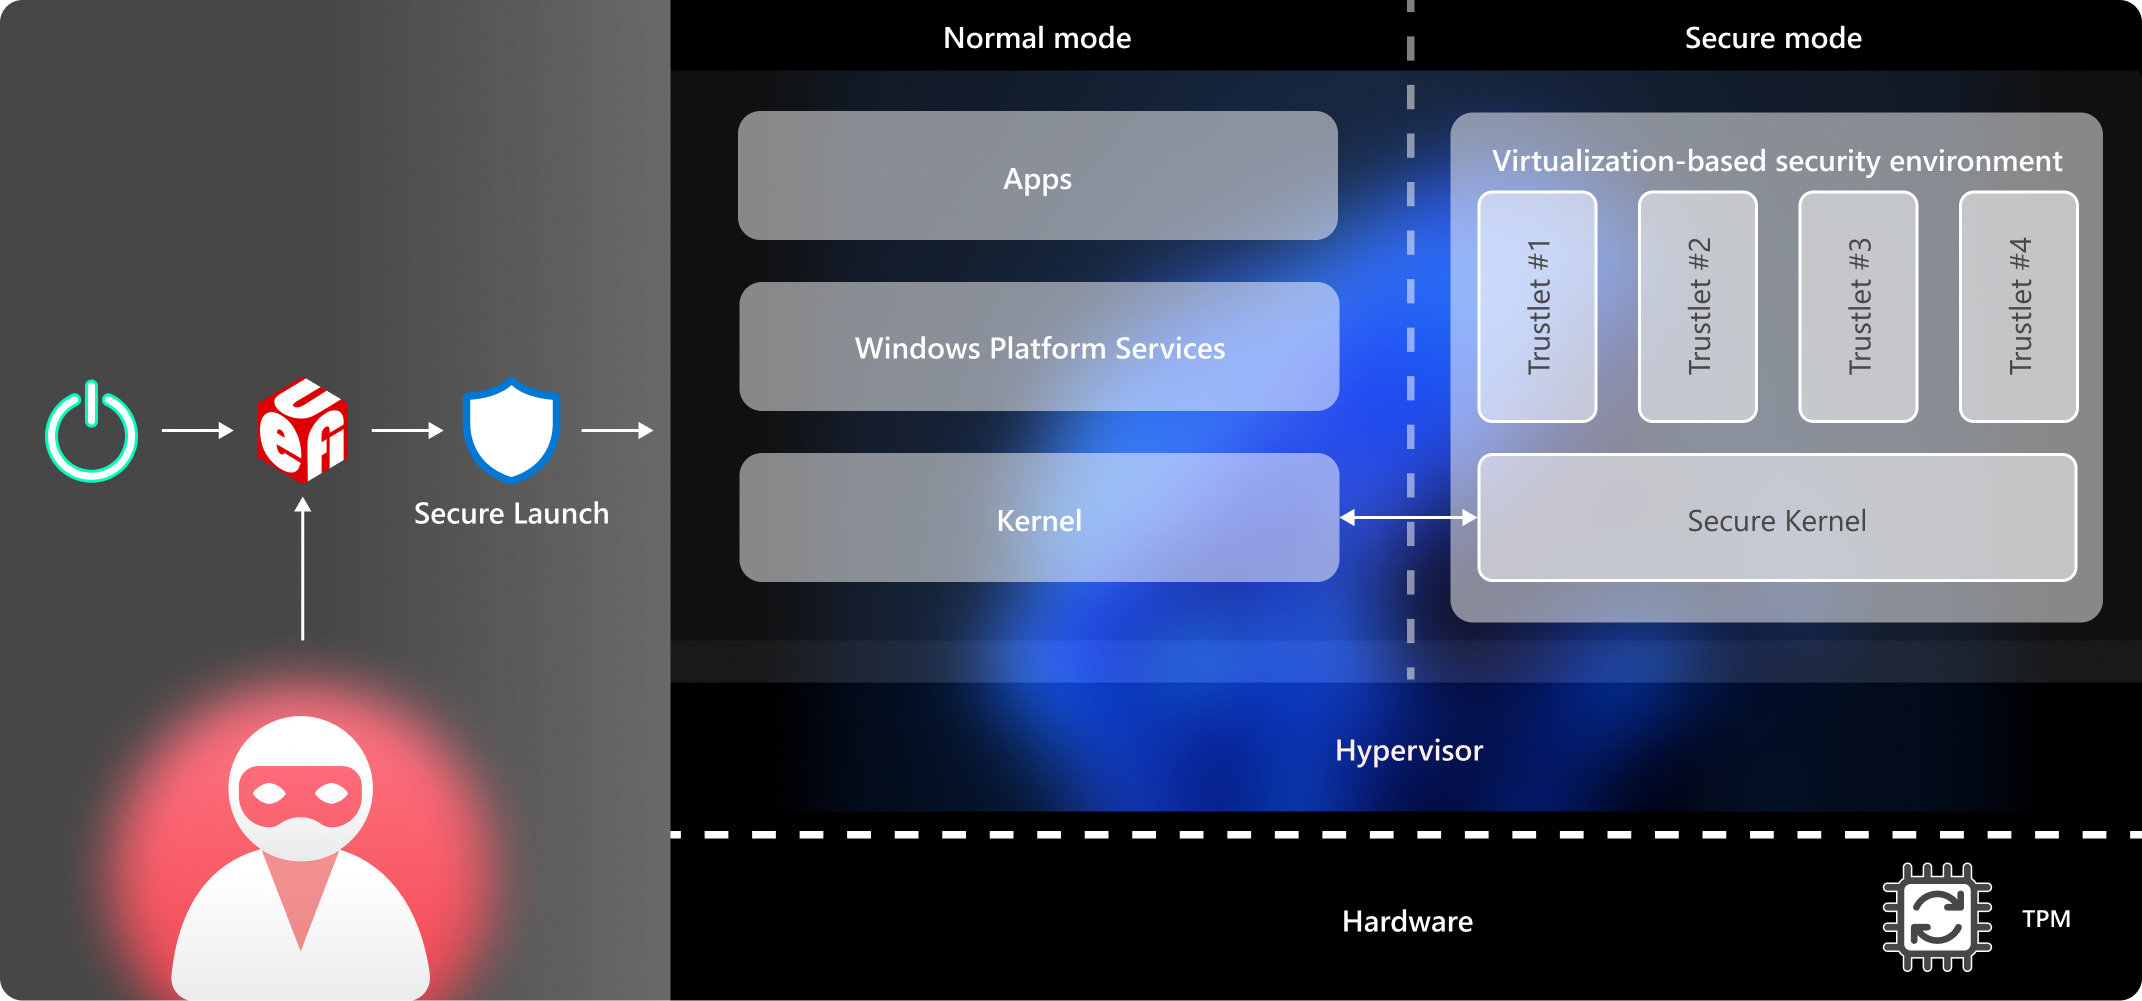
System Guard 将 Windows 平台完整性保护分组,这些保护有助于为操作系统建立可信基础,并提供有关该基础的证据。 System Guard 安全启动是此组中用于测量 (DRTM) 的启动保护的动态信任根。 它有助于保护基于虚拟化的安全性 (VBS) 功能所依赖的环境。
用于测量 (DRTM) 的动态信任根一览
在安全核心电脑和边缘设备中,System Guard 安全启动使用称为动态可信度量根 (DRTM) 的技术保护启动。 系统最初遵循正常的 UEFI 启动过程,然后进入硬件控制的受信任状态,该状态强制 CPU 遵循已知的、测量的代码路径。 这减少了 Windows 必须信任的早期固件代码量,以保护 VBS 环境。
SMM) 保护 (系统管理模式通过限制固件访问资源(如 OS 内存)来补充 DRTM。 证明提供有关平台安全状态的证据,供验证器评估。 这些功能是相关的,但不是可互换的设置。
相关资源
在系统启动时保持其完整性
安全启动和测量的启动具有不同的角色。 安全启动会验证签名,以确定是否可信任启动软件运行。 测量启动记录受信任的平台模块 (TPM) 中的启动组件的测量值,以便验证器可以评估运行的内容。 记录度量并不等同于允许或阻止执行。
用于测量 SRTM) (静态信任根
对于用于测量 (SRTM) 的静态信任根,测量链在早期固件初始化期间启动,并且依赖于该初始信任根的完整性。 不同的硬件型号和固件版本可能会产生不同的测量结果。 验证程序在评估启动状态时必须考虑这些差异和合法的固件更新。
安全启动 - 用于测量 (DRTM) 的动态信任根
Windows 10 版本 1809 中引入的 System Guard 安全启动在启动期间建立了新的信任根。 系统最初可以在安全启动信任边界之外执行固件,然后在启动受保护的 Windows 环境之前使用 DRTM 转换为受信任的度量状态。
此方法减少了对整个早期 UEFI 执行路径的依赖。 受信任的启动代码和支持平台组件所形成的信任边界小于 DRTM 事件之前运行的完整固件集。
安全启动需要 TPM 2.0 以及兼容的处理器和固件支持。 配置策略时无法添加缺少的平台功能。 请参阅 System Guard 的系统要求。
SMM) 保护 (系统管理模式
SMM) (系统管理模式是 x86 平台上的特殊用途处理器模式。 固件将其用于电源管理和硬件配置等任务。 SMM 代码可以在操作系统启动后执行,并且如果操作系统和虚拟机监控程序不受约束,它们所具有的权限可能会威胁到操作系统和虚拟机监控程序。
在基于 DRTM 的安全核心平台上,固件提供 SMM 访问策略。 安全启动评估该策略是否满足 Windows 要求,而平台机制则对 SMM 代码可以访问的资源强制实施限制。 该策略包含在 DRTM 度量中,以便可以通过证明进行评估。
在此保护路径中,SMM 保护建立在安全启动的基础上。 这种依赖性并不意味着每个安全核心固件保护实现都必须使用 DRTM:FASR 提供了一种不同的方法。
固件攻击面减少 (FASR)
固件攻击面减少 (FASR) 提供了另一种满足安全核心电脑固件保护要求的方法,包括在没有 DRTM 支持的设备上。 其认证的启动路径将执行限制为一组受控的 Microsoft 信任固件组件,Windows 可以验证这些组件的度量值。
FASR 使用基于 SRTM 的方法和带有 MM 主管的独立管理模式。 它不是安全启动的别称,安全启动配置过程也不是 FASR 配置说明。 有关固件设计和合规性的详细信息,请参阅 固件攻击面减少。
在 Windows 运行后验证平台完整性 (运行时)
受 TPM 保护的启动度量提供有关设备启动方式的证据。 在 Windows 开始评估固件、启动环境和相关安全策略是否满足其要求后,验证程序可以评估此证据。
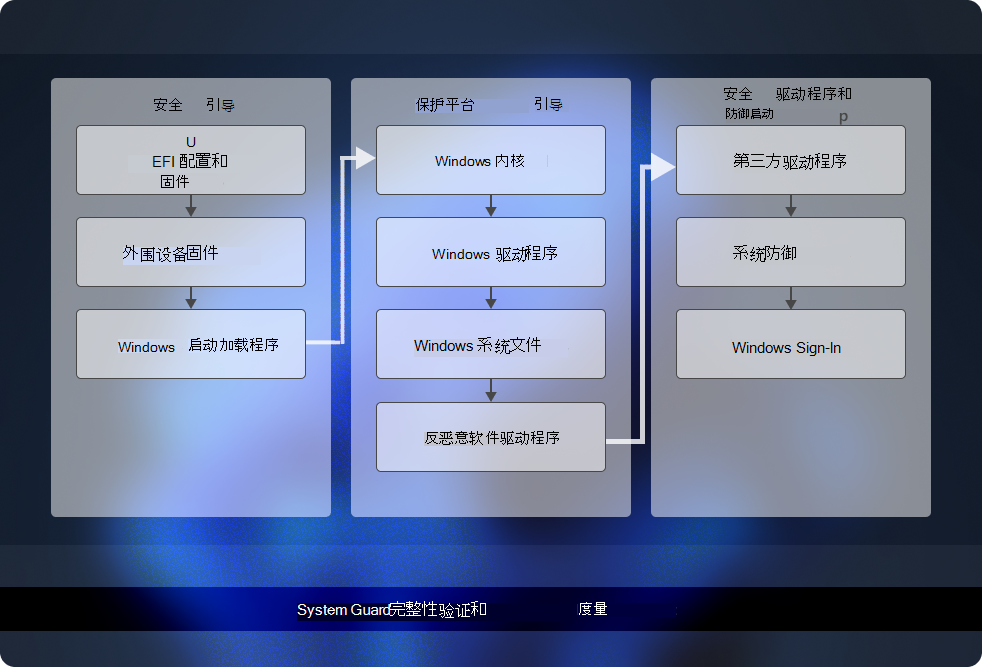
证明不同于启用安全启动。 在启动后评估启动证据也与连续测量正在运行的系统的各个方面不同。 管理或安全服务必须收集和评估相关证据,并决定采取什么行动。 单独启用安全启动不会配置证明服务、Intune 合规性策略或条件访问。
Windows 版本和许可要求
下表列出了支持 System Guard 的 Windows 版本:
| Windows 专业版 | Windows 企业版 | Windows 专业教育版/SE | Windows 教育版 |
|---|---|---|---|
| 是 | 是 | 是 | 是 |
System Guard 许可证权利由以下许可证授予:
| Windows 专业版/专业教育版/SE | Windows 企业版 E3 | Windows 企业版 E5 | Windows 教育版 A3 | Windows 教育版 A5 |
|---|---|---|---|---|
| 是 | 是 | 是 | 是 | 是 |
有关 Windows 许可的详细信息,请参阅 Windows 许可概述。
System Guard 的系统要求
Secure Launch 需要受支持的处理器、TPM 2.0、兼容的固件以及 VBS 所需的平台功能。 支持取决于完整的设备实现,而不仅仅是其 Windows 版本或处理器系列。
平台要求参考包含以下处理器系列的详细固件和硬件要求。 这些表适用于平台构建者;管理员还应检查设备制造商的支持信息。
从 Intel® Coffeelake、Whiskeylake 或更高版本开始的 Intel® vPro™ 处理器的要求
请参阅 Intel 平台要求,包括 TPM、固件、DMA 和 SMM 要求。
从 Zen2 或更高版本芯片开始的 AMD® 处理器的要求
请参阅 AMD 平台要求,包括 TPM、固件、DMA 和 SMM 要求。
对搭载 SD850 或更高版本芯片组的 Qualcomm® 处理器的要求
请参阅 Qualcomm 平台要求,包括监视模式内存和固件要求。