VBS) (基于虚拟化的安全性一览
基于虚拟化的安全性 (VBS) 为核心隔离下所示的 Windows 安全功能提供隔离基础。 VBS 使用硬件虚拟化功能托管与操作系统分开的安全内核。 这种分离意味着即使操作系统受到损害,安全内核仍然受到保护。 隔离的 VBS 环境可保护进程(如安全解决方案和凭据管理器)免受内存中运行的其他进程的影响。 即使恶意软件获得了对主操作系统内核的访问权限,虚拟机监控程序和虚拟化硬件也有助于防止恶意软件在 VBS 环境中执行未经授权的代码或访问平台机密。 VBS 实现虚拟信任级别 1 (VTL1) ,其信任级别高于虚拟信任级别 0 (VTL0) 在主内核中实现。
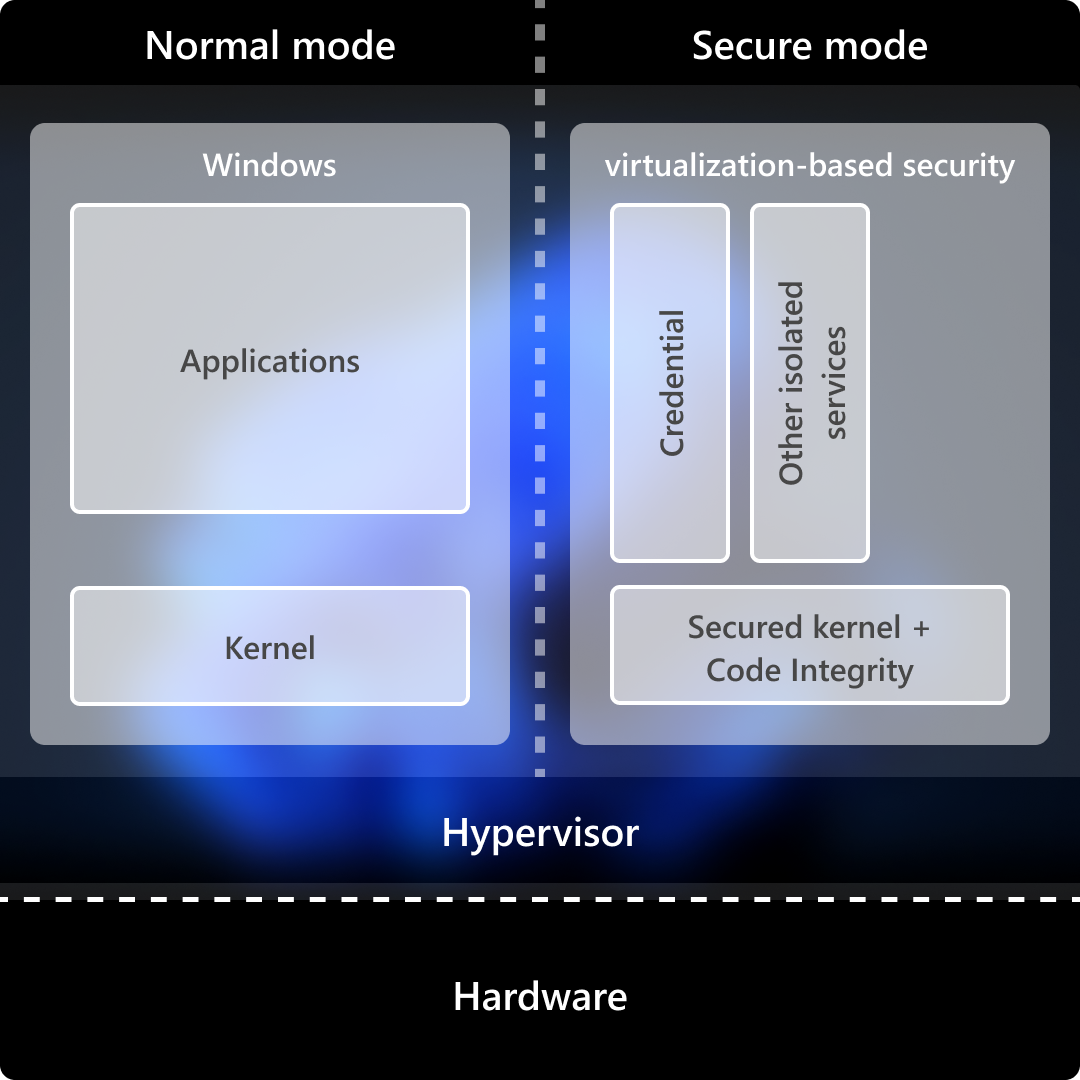
VBS 使用虚拟信任级别将安全敏感操作和数据与正常 Windows 内核隔离。 在 VTL1 中运行的组件可以保护内存,防止内存被在 VTL0 中运行的代码直接访问。 这种隔离有助于保护敏感资产,即使正常的操作系统内核受到损害也是如此。