内置系统监视器 (Sysmon) 是 Windows 11 和 Windows Server 2025 上的一项可选 Windows 功能,启用后,该功能将在系统重新启动后仍驻留,以监视系统活动并将其记录到 Windows 事件日志中。 它提供有关进程创建、网络连接和文件创建时间更改事件的详细信息。 通过 Windows 事件收集 或 SIEM 代理收集其事件,可以更好地了解系统正在执行的操作。 这些事件可帮助检测恶意或异常行为,并揭示入侵者或恶意软件在环境中的移动和操作方式。
Sysmon 不会分析它生成的事件,也不会试图向攻击者隐藏其存在。
Sysmon 功能
Sysmon 包括以下功能:
使用完整命令行记录当前进程和父进程的进程创建。
使用 SHA1 (默认) 、MD5、SHA256 或 IMPHASH 记录进程映像文件的哈希值。
可以同时使用多个哈希。
在进程创建事件中包括进程 GUID,从而即使在 Windows 重用进程 ID 时也允许事件关联。
在每个事件中包括一个会话 GUID,以允许同一登录会话上的事件相关联。
日志加载驱动程序或 DLL 及其签名和哈希。
使用原始读取访问权限打开磁盘或卷时会记录。
(可选)记录网络连接,包括每个连接的源进程、IP 地址、端口号、主机名和端口名称。
检测文件创建时间的变化,以了解文件的实际创建时间。 修改文件创建时间戳是恶意软件常用的一种技术来掩盖其踪迹。
如果注册表中发生更改,自动重新加载配置。
规则筛选以动态包含或排除某些事件。
从启动过程的早期生成事件,以捕获由复杂的内核模式恶意软件进行的活动。
这些功能为安全团队提供了比单独使用默认审核日志更好的上下文,并改进了对可疑行为的检测,例如离地执行、横向移动和恶意活动。
用途
一些常见的用法示例具有简单的命令行选项,用于安装和卸载 Sysmon,以及检查和修改其配置:
安装:
sysmon -i [<configfile>]
更新配置:
sysmon -c [<configfile>]
安装事件清单:
sysmon -m
打印架构:
sysmon -s
卸载:
sysmon -u [force]
屏幕截图
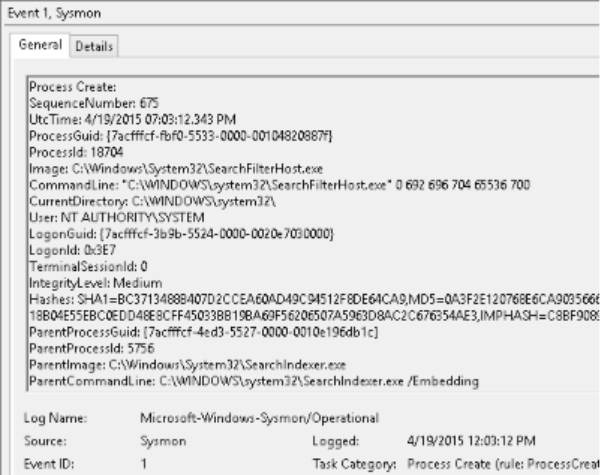
以下屏幕截图显示了内置 Windows 事件查看器中的典型 Sysmon 遥测:
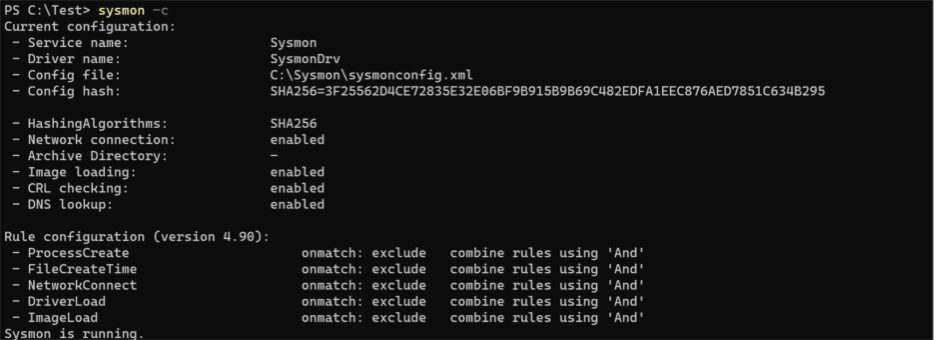
以下屏幕截图显示了确认遥测配置时的 Sysmon 输出:
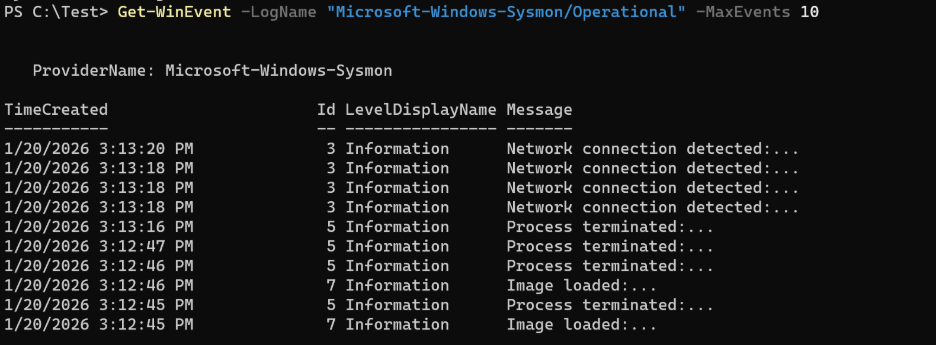
以下屏幕截图展示了 Sysmon 主动存储遥测事件:
本地化事件
写入 Windows 事件日志的内置 Sysmon 事件已本地化,从而提供与其他 Windows 系统事件的一致体验,并与设备上配置的语言保持一致。 虽然呈现的事件消息 (事件查看器) 等工具中显示的显示文本已本地化,但基础 XML 事件数据未本地化,并且在所有语言中保持一致。 此 XML 表示可用于跨环境的可靠事件收集、聚合和分析。
此行为不同于独立的 Sysmon,在将内置 Sysmon 与日志收集管道、SIEM 解决方案或自定义事件处理逻辑集成时,请务必考虑这一点。
注意
如果当前使用非 XML 表示形式(例如呈现的消息文本) )收集或处理 Sysmon 事件 (,则可能需要更新事件处理脚本,以考虑非英语系统上的本地化。
维护和更新
内置 Sysmon 的增强功能和非安全改进通过标准 Windows 质量更新过程提供,更改首先在可选的 Windows 预览版更新中提供,然后在下一个定期计划的 Windows 更新中广泛部署。 有关详细信息,请参阅 Windows 质量更新概述。
在这些功能更新期间:
无论当前是否启用了 Sysmon,都会更新内置的 Sysmon 二进制文件。
如果启用了内置 Sysmon,则可以无缝过渡到更新的二进制文件,保留现有配置,并且无需重新启动系统。
如果未启用内置 Sysmon,更新将替换二进制文件,但 Sysmon 仍处于禁用状态。
内置 Sysmon 的功能更新不会影响设备上的独立 Sysmon 安装。 不支持内置 Sysmon 和独立 Sysmon 共存。
测试和验证
采用新的内置 Sysmon 功能时,组织应遵循标准 Windows 更新测试做法:
在测试或试点环境中评估可选的预览更新。
检查 Sysmon 事件输出和更新后的行为。
在广泛部署之前,根据需要调整 Sysmon 配置。
此方法允许团队验证更改,同时保持与现有 Windows 更新管理流程的一致性。
质量更新
如果识别到影响内置 Sysmon 的关键安全问题,修补程序将作为每月安全更新发布 (Update Tuesday/B 发布) 的一部分提供。
安全更新部署广泛,不需要选择加入预览更新。
无论是否启用内置 Sysmon,汇报都适用,确保 Sysmon 组件受到保护。
与 Sysmon & 其他安全产品的共存
内置 Sysmon 设计为作为本机 Windows 功能运行,不支持与独立 Sysmon 共存。
不能同时在同一设备上启用独立 Sysmon 和内置 Sysmon。
在启用内置 Sysmon 之前,必须卸载独立 Sysmon。
提供或更新内置 Sysmon 的 Windows 更新不会影响独立的 Sysmon 安装。 如果安装了独立的 Sysmon,它将保持不变,并且内置的 Sysmon 将保持禁用状态。
Sysmon 与其他安全产品兼容,例如:
Windows 事件转发和 Windows 事件收集,集中聚合 Sysmon 日志以进行分析。
Microsoft Defender for Endpoint 和其他 EDR 平台,它们使用 Sysmon 事件来增强检测逻辑。
SIEM 解决方案,用于将 Sysmon 遥测数据与其他日志源相关联。
Sysmon 的过滤和配置功能允许管理员定制事件捕获,使数据量保持可管理,最大限度地减少与其他代理的重叠,同时最大限度地提高信号质量。 它与防病毒或其他监控工具不冲突,因为它提供原始遥测而不是主动预防。