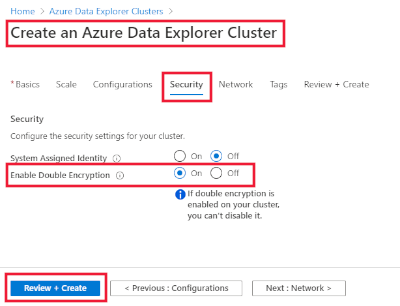
當你建立叢集時,服務 會自動 在服務層級加密資料。 為了獲得更高的數據安全性,您可以另外啟用 雙重加密。
啟用雙重加密時,叢集會用兩種不同的演算法加密儲存帳號中的資料兩次。
重要
- 你只能在叢集建立時啟用雙重加密。
- 在你啟用叢集的基礎設施加密後, 就無法再關閉 它。
如需以舊版 SDK 為基礎的程式代碼範例,請參閱 封存一文。
你可以在叢集建立時使用 C# 啟用基礎設施加密。
必要條件
使用 Azure Data Explorer C# 客戶端設定受管理身份:
建立叢集
請使用 enableDoubleEncryption 以下屬性建立您的叢集:
var tenantId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Directory (tenant) ID
var clientId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Application ID
var clientSecret = "PlaceholderClientSecret"; //Client Secret
var subscriptionId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx";
var credentials = new ClientSecretCredential(tenantId, clientId, clientSecret);
var resourceManagementClient = new ArmClient(credentials, subscriptionId);
var resourceGroupName = "testrg";
var subscription = await resourceManagementClient.GetDefaultSubscriptionAsync();
var resourceGroup = (await subscription.GetResourceGroupAsync(resourceGroupName)).Value;
var clusters = resourceGroup.GetKustoClusters();
var clusterName = "mykustocluster";
var clusterData = new KustoClusterData(
    location: AzureLocation.EastUS,
    sku: new KustoSku(KustoSkuName.StandardE8adsV5, KustoSkuTier.Standard) { Capacity = 5 }
) { IsDoubleEncryptionEnabled = true };
await clusters.CreateOrUpdateAsync(WaitUntil.Completed, clusterName, clusterData);
請執行以下指令檢查你是否成功建立叢集:
clusterData = (await clusters.GetAsync(clusterName)).Value.Data;
如果結果包含 ProvisioningState , Succeeded 則表示你成功建立了叢集。
你可以在叢集建立時使用 Azure Resource Manager 啟用基礎架構加密。
您可以使用 Azure Resource Manager 範本,將 Azure 資源的部署自動化。 若要深入瞭解如何部署至 Azure 數據總管,請參閱 使用 Azure Resource Manager 範本建立 Azure 數據總管叢集和資料庫。
使用 Azure Resource Manager 範本新增系統指派的身分識別
新增 EnableDoubleEncryption 一種類型,讓 Azure 啟用你的叢集基礎架構加密(雙重加密)。
{
    "apiVersion": "2020-06-14",
    "type": "Microsoft.Kusto/clusters",
    "name": "[variables('clusterName')]",
    "location": "[resourceGroup().location]",
    "properties": {
        "trustedExternalTenants": [],
        "virtualNetworkConfiguration": null,
        "optimizedAutoscale": null,
        "enableDiskEncryption": false,
        "enableStreamingIngest": false,
        "enableDoubleEncryption": true
    }
}
相關內容