在此衝刺中,Copilot Autofix 新增自主代理能力與存放庫脈絡。 我們也引入 EPSS 數據,協助優先排序相依性警示、可配置 Copilot 程式碼審查工作量、更可靠的拉取請求狀態檢查,以及多目標框架程式碼覆蓋。
請參閱發行說明以獲取詳細資訊。
適用於 Azure DevOps 的 GitHub Advanced Security
Azure Repos
Azure Test Plans
適用於 Azure DevOps 的 GitHub Advanced Security
Copilot Autofix 現在採用代理型基礎架構與儲存庫內容脈絡
適用於 Azure DevOps 的 GitHub Advanced Security 的 Copilot Autofix 現已支援為來自 CodeQL 和第三方掃描工具的程式碼掃描警示產生修正。
Autofix 現在也以 agentic 架構為基礎。 Agentic Autofix 可以在回覆建議前,先檢視並精煉其提出的變更。 它可以使用在你的存放庫中支援的 .github 或 .agents 位置中定義的自訂指令和技能。 這樣的背景有助於建議的變更遵循團隊的編碼標準、架構與修復模式。
Autofix 的使用體驗維持不變。 開啟程式碼掃描警示,選擇 產生修正,並在建立提取要求前檢視說明和提案差異。 欲了解更多資訊,請參閱 使用 Copilot Autofix 修正程式碼掃描警示。
Autofix 目前仍處於有限公開預覽階段,目前不接受更多參與者。 公開預覽開放後,我們將分享更多內容。
使用 EPSS 資料來優先處理依賴項警示
依賴性掃描警示現在會在警示細節中顯示漏洞利用預測評分系統(EPSS)百分位數資料。 EPSS 會估算漏洞在實際被利用的可能性,讓你有更多背景資訊來優先處理修復,並考量嚴重程度。
你也可以依 EPSS 百分位數篩選 警示 頁面,聚焦於被利用機率較高的漏洞。 欲了解更多資訊,請參閱 依賴性掃描警示。
Azure Repos
Copilot 程式碼審查的投入程度設定(公開預覽版)
如果你使用 GitHub Copilot Code Review 搭配 Azure Repos,現在可以選擇程式碼審查的投入程度。
工作量等級決定 Copilot 花多少時間審查提取要求。 這讓你對審查有更多控制權,也能幫助降低不需要深入程式碼審查的拉取請求成本。
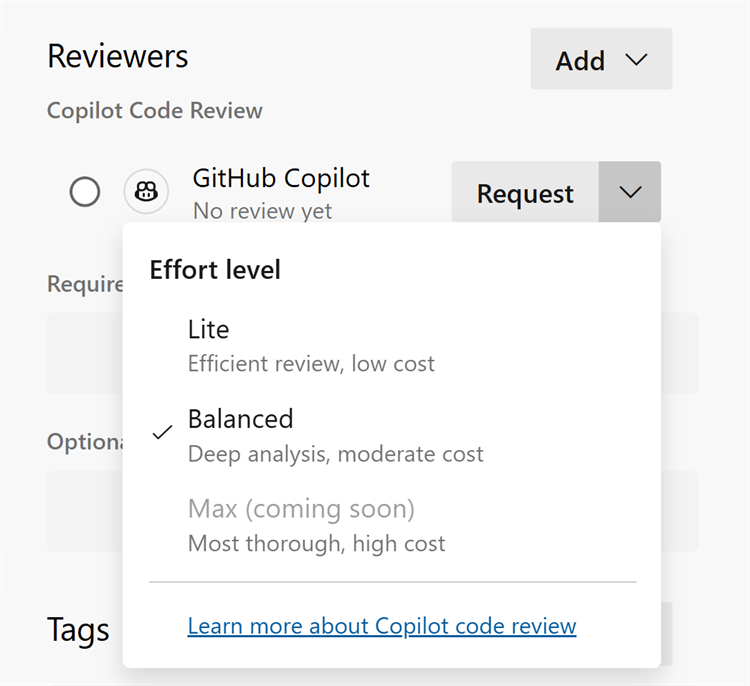
你也可以在專案或存放庫層級設定預設的努力等級為 輕量 或 平衡。 Project 管理員可以在 project 中設定所有儲存庫的預設值,而個別儲存庫在需要時也可以設定自己的預設值。
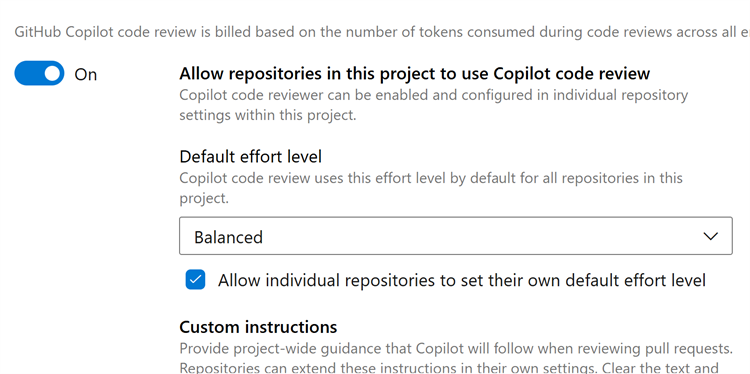
這讓團隊能根據自身需求靈活選擇適當的審查層級。
如果你還沒使用 GitHub Copilot Code Review for Azure Repos,請參考我們的公開預覽公告,了解更多此功能及如何開始。
拉取請求狀態檢查的可靠性提升
我們修正了一個罕見的問題,此問題可能導致提取要求的狀態檢查在網頁體驗中及透過 REST API 擷取時無法載入。 當發生此問題時,讀取拉取請求狀態的請求可能會回傳錯誤,這可能阻擋拉取請求的完成,並干擾依賴狀態檢查的自動化或整合。
這次更新後,拉取請求狀態再次穩定載入,檢查與分支策略能正確評估,完成程序如預期運作,且透過 API 讀取狀態的工具不再遇到錯誤。 不需要任何操作,受影響的拉取請求會自動恢復。
Azure Test Plans
程式碼涵蓋範圍支援多目標框架專案
Azure DevOps 程式碼覆蓋現支援多目標框架(multi-TFM).NET 專案。 該服務會獨立保存並回報每個目標框架的覆蓋率結果,方便比較覆蓋範圍、驗證遷移至新版 .NET,並維持多目標應用程式間準確的測試洞察。
此強化提供更可靠的覆蓋報告及更佳的測試品質可視性,貫穿整個應用程式現代化過程。
下一步
Note
這些功能將在未來兩到三周內推出。 去 Azure DevOps 看看。
如何提供意見反應
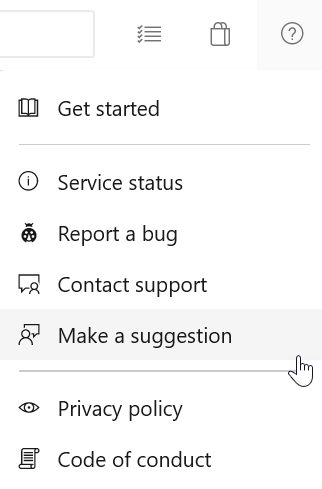
我們想聽聽你對這些功能的看法。 使用說明功能表來回報問題或提供建議。
你也可以在 Stack Overflow 社群獲得建議,並由社群回答你的問題。