你已設定好遍及整個數位環境的連接器及其他活動資料收集方式。 現在你需要從所有這些資料中挖掘,以偵測活動模式,並發現那些不符合這些模式、可能構成安全威脅的活動。
Microsoft Sentinel 及其內容中心提供的多種解決方案,提供了最常用的分析規則範本,強烈建議你善用這些範本,並依照自身情境進行客製化。 但你可能需要完全不同的規則,那你可以從零開始用分析規則精靈建立規則。
注意事項
如果你正在 SOC 優化 頁面查看 SOC 優化建議的細節,並點擊「 了解更多 」連結到此頁面,你可能會在尋找建議分析規則的清單。 在這種情況下,請捲動到最佳化詳細資料索引標籤的底部,然後選取 前往內容中樞,以尋找並安裝該建議適用的建議規則。 欲了解更多資訊,請參閱 SOC 優化使用流程。
本文說明如何利用 Analytics 規則向導從零開始建立 Microsoft Sentinel 分析規則。 它包含了 Azure 入口網站和 Defender 入口網站的截圖與操作說明。
重要事項
自 2027 年 3 月 31 日起,Microsoft Sentinel 將不再支援 Azure 入口網站,僅能在 Microsoft Defender 入口網站中使用。 所有在 Azure 入口網站使用 Microsoft Sentinel 的客戶,將被重新導向至 Defender 入口網站,且僅在 Defender 入口網站使用 Microsoft Sentinel。
如果您仍在 Azure 入口網站使用 Microsoft Sentinel,建議您開始規劃轉換至 Defender 入口網站,以確保順利過渡並充分利用 Microsoft Defender 所提供的統一安全運營體驗。
必要條件
您必須擁有 Microsoft Sentinel 貢獻者角色,或任何其他包含寫入權限的角色或權限集,這些權限都包含您的 Log Analytics 工作空間及其資源群組的寫入權限。
你至少應該對資料科學與分析以及 Kusto 查詢語言有一定的了解。
你應該熟悉分析規則精靈和所有可用的設定選項。 欲了解更多排程規則的運作方式及其設定選項,請參閱 Microsoft Sentinel 中的排程分析規則。
設計並建立你的查詢
在進行任何其他操作之前,你應該使用 Kusto 查詢語言 (KQL) 設計並建立查詢,供規則用來查詢 Log Analytics 工作區中的一個或多個資料表。
確定一個或一組資料來源,以偵測異常或可疑活動。 找出將這些來源資料匯入的 Log Analytics 資料表名稱。 你可以在該來源的資料連接器頁面找到資料表名稱。 請使用這個表格名稱 (或基於其) 的函式作為查詢的基礎。
決定你希望這個查詢對資料表執行哪一種分析。 這個決定決定了你應該在查詢中使用哪些指令和函式。
決定你想從查詢結果中取得哪些資料元素(欄位、資料欄)。 這個決定決定了查詢輸出的結構。
重要事項
請確保你的查詢回傳該
TimeGenerated欄位,因為排程分析規則會將其作為回溯期間的參考。 由於TimeGenerated作為回查參考,規則只會評估值TimeGenerated落在指定回查視窗內的紀錄。在 日誌 畫面中建立並測試你的查詢。 當你滿意後,將查詢保存下來用於你的規則。
如需詳細資訊,請參閱:
建立你的分析規則
以下程序說明如何利用 Azure 入口網站或 Defender 入口建立排程分析規則。
開始建立排程查詢規則
要開始,請前往 Microsoft Sentinel 的分析頁面,建立排程分析規則。
針對 Defender 入口網站中的 Microsoft Sentinel,選取 Microsoft Sentinel>設定>分析。 對於 Microsoft Sentinel,在 Azure 入口網站的配置下,選擇 Analytics。
選擇 +Create 並選擇 排程查詢規則。


命名規則並定義一般資訊
在 Azure 入口網站中,階段會以分頁形式顯示。 在守護者傳送門中,它們會以時間軸上的里程碑形式出現。
請輸入規則的以下資訊。
欄位 描述 名稱 規則的一個獨特名稱。 此欄位僅支援純文字。 名稱中包含的任何網址都應遵循 百分比編碼格式 ,才能正確顯示。 描述 規則的自由文字說明。
如果 Microsoft Sentinel 已加入 Defender 入口網站,此欄位僅支援純文字。 描述中包含的任何網址都應遵循百分比編碼格式,才能正確顯示。嚴重性 如果規則是真陽性,則匹配觸發該規則的活動對目標環境可能產生的影響。
資訊性:對系統無影響,但資訊可能反映威脅行為者未來的計畫。
低:即時影響很小。 威脅行為者可能需要進行多個步驟,才能對環境造成影響。
媒介:威脅行為者可能會透過此活動對環境產生一定影響,但範圍有限或需要額外行動。
高:所識別的活動使威脅行為者能廣泛取得對環境採取行動的權限,或由環境受到影響觸發。MITRE ATT&CK 選擇適用於你的規則的威脅活動。 從下拉選單中列出的 MITRE ATT&CK 戰術與技術中選擇。 你可以做多個選擇。
欲了解更多如何最大化 MITRE ATT&CK 威脅環境覆蓋的資訊,請參閱 了解 MITRE ATT&CK® 框架的安全覆蓋。狀態 啟用:規則在建立時立即執行,或在 查詢排程 區塊(目前預覽中)設定的特定日期和時間執行。
禁用:規則已建立但未執行。 需要時,稍後可再從你的 作用中的規則 分頁啟用它。選擇 下一頁:設定規則邏輯。
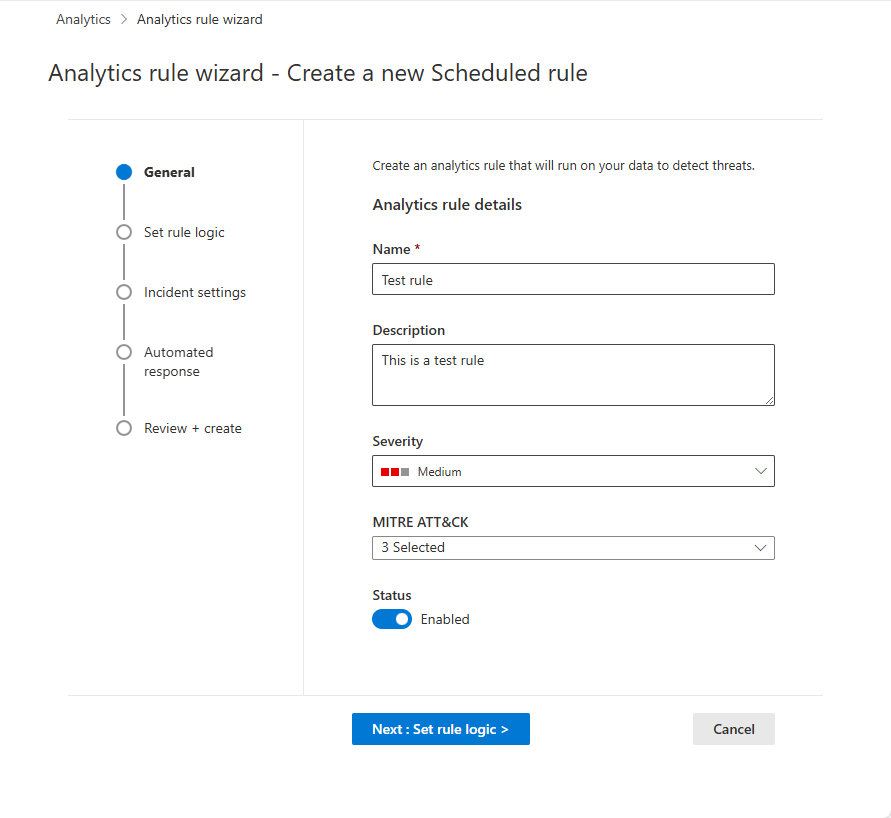
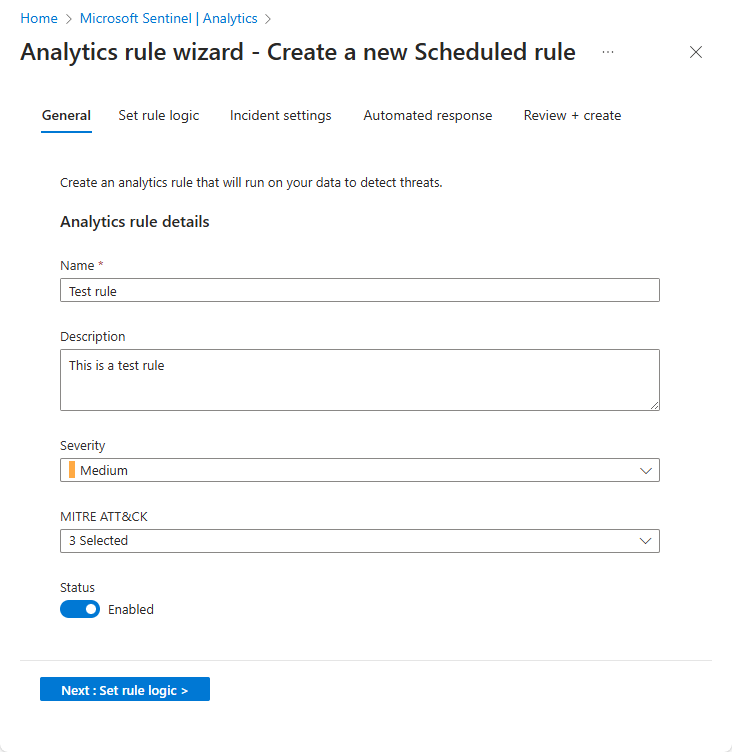
定義規則邏輯
設定規則邏輯,包括加入你建立的 Kusto 查詢。
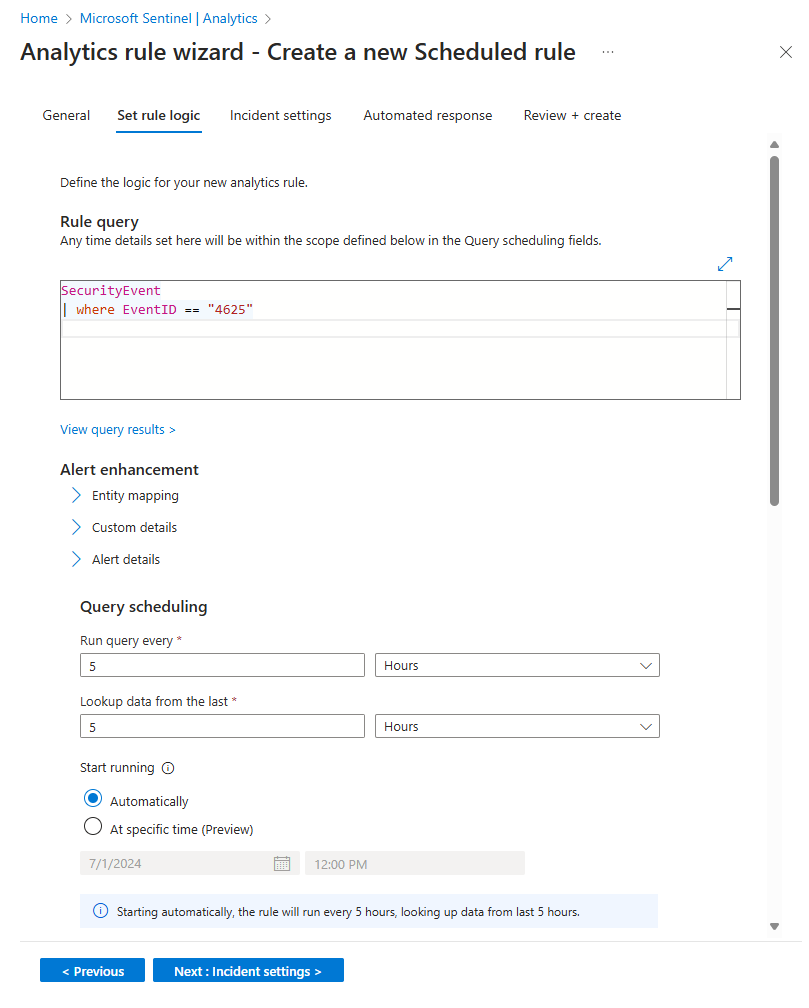
進入規則查詢與警示增強設定。
設定 描述 規則查詢 將你設計、建立並測試的查詢貼到 規則查詢 視窗。 你在這個視窗裡做的每一次更改都會即時被驗證,所以如果有任何錯誤,你會在視窗下方看到一個提示。 對應實體 展開實體映射,並在查詢結果的欄位中定義最多 10 種 Microsoft Sentinel 識別的實體類型。 此映射將已識別實體整合至 Microsoft Sentinel 安全警示架構中的實體欄位。
如需對應實體的完整指示,請參閱 Microsoft Sentinel 中的「將資料欄位對應至實體」。在你的警示中顯示自訂細節 展開 自訂細節 ,並在查詢結果中定義任何你希望在警示中顯示為自訂細節的欄位。 這些欄位也會出現在任何因此產生的事件中。
如需顯示自訂詳細資料的完整指示,請參閱 在 Microsoft Sentinel 的警示中顯示自訂事件詳細資料。自訂警報細節 展開 警報細節 ,並根據每個警報中各欄位的內容,自訂原本標準的警報屬性。 例如,可以自訂警示名稱或描述,包含警示中出現的使用者名稱或 IP 位址。
關於自訂警報細節的完整說明,請參閱 Microsoft Sentinel 中的自訂警報細節。-
設定 說明 / 選項 每隔一段時間執行查詢 控制 查詢間隔:查詢執行的頻率。
允許的射程: 5分鐘 至 14天。查詢最近的資料 決定回溯期間:查詢涵蓋的時間範圍。
允許的射程: 5分鐘 至 14天。
必須長於或等於查詢區間。開始跑 自動:規則在建立時立即執行,之後在查詢間隔時執行。
在特定時間 (預覽) :設定規則首次執行的日期與時間,之後規則在查詢間隔執行。
允許範圍:規則建立後 10分鐘 至 30天 , (或啟用時間) 。 -
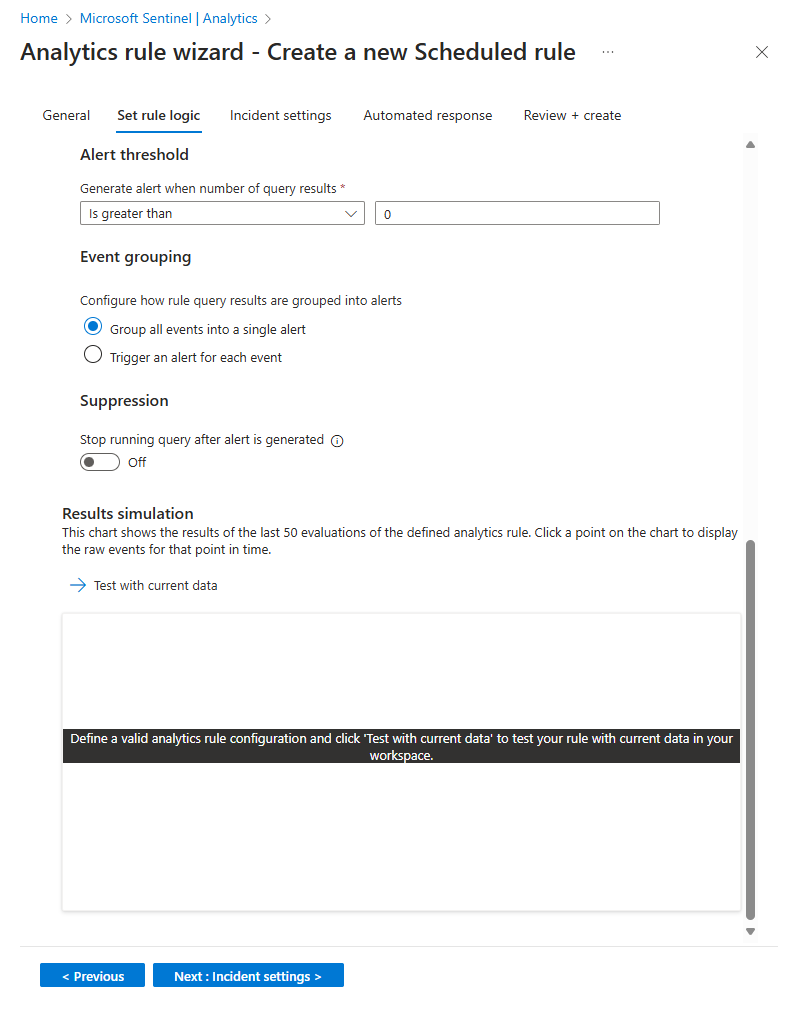
請使用 警示閾值 區塊來定義規則的敏感度等級。 例如,設定最低門檻為 100:
設定 描述 當查詢結果數量達到條件時產生警示 大於 活動數量 100如果你不想設定門檻,請
0輸入數字欄位。 設定事件分組設定。
在 事件分組中,請選擇兩種方式之一來處理 事件 分組成 警示:
設定 行為 將所有事件合併成單一警報
(預設)只要查詢回傳的結果超過上述指定的 警示閾 值,規則每次執行都會產生單一警示。 這個單一警示總結了查詢結果中回傳的所有事件。 為每個事件觸發警報 該規則會為查詢回傳的每個事件產生唯一的警示。 如果你想讓事件單獨顯示,或想依特定參數分組——如使用者、主機名稱或其他方式——這個選項非常有用。 你可以在查詢中定義這些參數。 警報產生後暫時抑制規則。
如果已產生警示,且要讓規則在下一次執行時間後繼續受到抑制,請將警示產生後停止執行查詢設定設為開啟。 如果你開啟此設定,請將 停止執行查詢的時間 設為查詢執行多久後應停止,最長為 24 小時。
模擬查詢結果和邏輯設定。
在 結果模擬 區,選擇 「用目前資料測試 」,看看如果規則在你目前的資料上執行,結果會是什麼樣子。 Microsoft Sentinel 會使用已定義的排程,根據目前的資料模擬執行規則 50 次,並以圖表顯示結果(記錄事件)。 如果你修改查詢,請再次選擇 「測試當前資料 」以更新圖表。 圖表顯示查詢 排程 區塊中設定所定義的時間段內結果數量。
選擇 下一步:事件設定。
以下截圖展示了分析規則精靈中的規則邏輯設定。
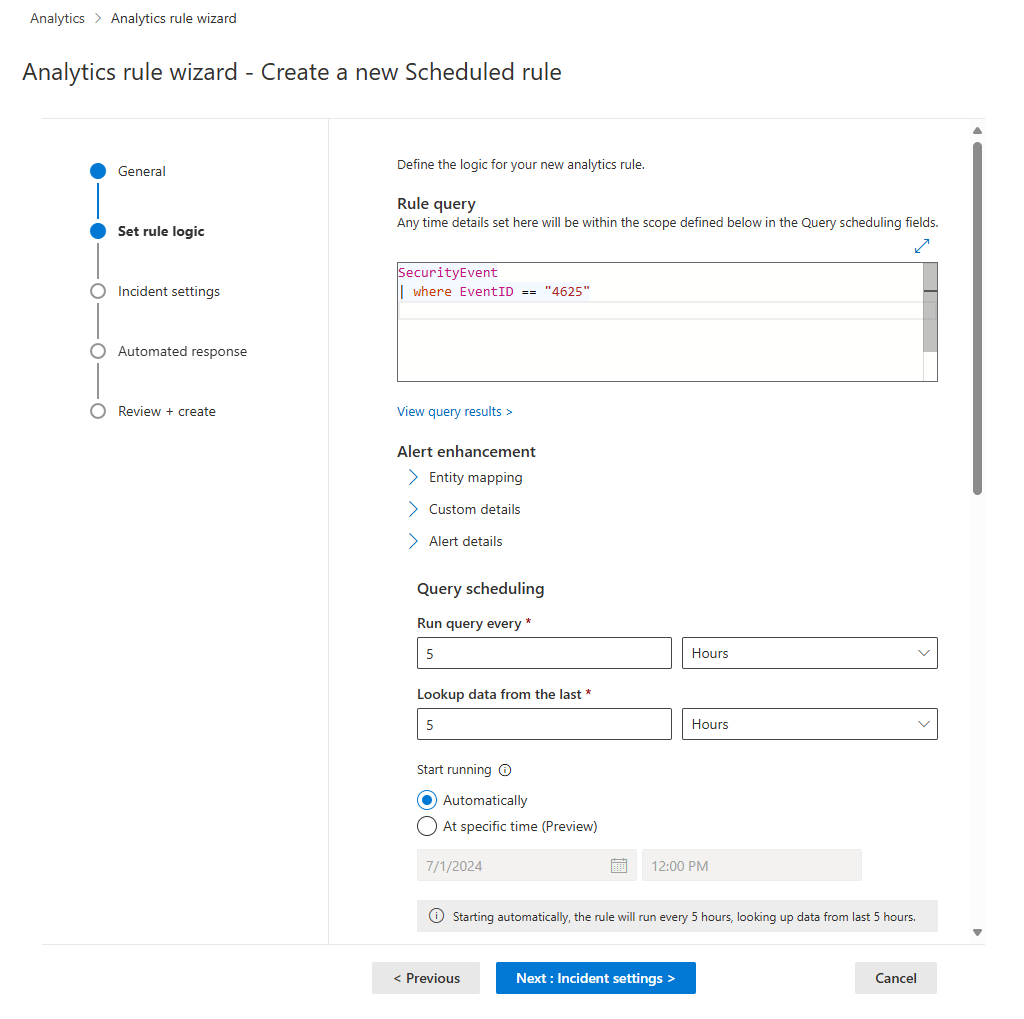
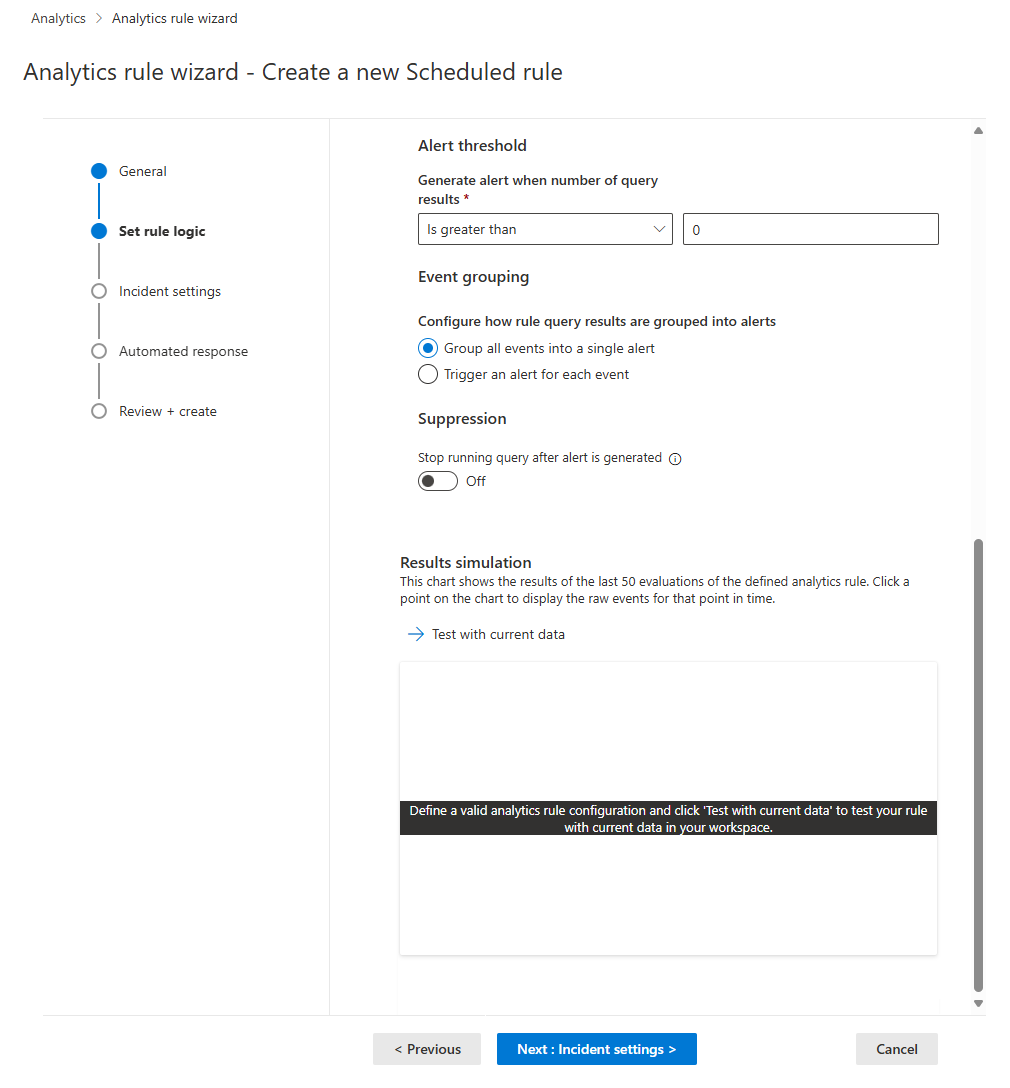
設定事件建立設定
在事件設定標籤中,選擇 Microsoft Sentinel 是否將警示轉為可操作的事件,以及警示是否以及如何在事件中分組。
啟用事件建立。
在事件設定區塊中,預設為啟用,從由此分析規則觸發的警報中建立事件,這表示 Microsoft Sentinel 會從每個由該規則觸發的警報中建立一個獨立事件。
例如,如果你不希望此規則產生任何事件,例如,如果此規則只是為了收集後續分析 () 的資訊,請將此選項設為 停用。
重要事項
如果你已經將 Microsoft Sentinel 導入 Microsoft Defender 入口網站,請將此設定保持為啟用。
- 在這種情況下,建立事件的是 Microsoft Defender 全面偵測回應,而不是 Microsoft Sentinel。
- 這些事件會出現在 Azure 和 Defender 入口網站的事件佇列中。
- 在 Azure 入口網站中,新的事件會以「Microsoft XDR」作為事件提供者名稱顯示。
如果你想要從一組警示建立單一事件,而不是每則警示各建立一個事件,請參閱下一個步驟。
-
在 警示分組 區段中,如果您想要從最多 150 個相似或重複發生的警示組成的群組產生單一事件(請參閱附註),請將 將此分析規則觸發的相關警示分組成事件 設為 啟用,然後設定下列參數。
將群組限制在所選時間範圍內建立的警示:設定相似或重複警示分組的時間範圍。 超出此時間範圍的警示會產生獨立事件或事件集合。
將由此分析規則觸發的警報合併為單一事件,方法如下:選擇警報如何分組:
選項 描述 如果所有實體都符合,就把警報合併成單一事件 如果警報在規則的 Entity mapping 設定中,針對您所設定的每個對應實體都具有相同的值,則這些警報會被歸為同一組。 這是建議的設定。 將所有由此規則觸發的警報合併為單一事件 即使這些警報值不完全相同,所有由此規則產生的警報都會被歸類。 如果所選實體與細節相符,則將警示群組成單一事件 若警報在所有映射實體(規則的 實體映射 設定中設定)、警報細節及從相應下拉選單中選擇的自訂細節值相同,則會被分組。 重新開啟已關閉的匹配事件:如果事件已解決並關閉,且之後產生另一個應屬於該事件的警示,請將此設定設為 啟用(Enabled )以重新開啟已關閉事件;若想讓警示建立新事件,則將此設定設為 停用 。
當 Microsoft Sentinel 正式加入 Microsoft Defender 入口網站時,無法使用「重新開啟封閉配對事件」選項。
重要事項
如果你已經將 Microsoft Sentinel 導入 Microsoft Defender 入口網站,警報群組設定只會在事件發生的瞬間生效。
由於 Defender 入口網站的相關引擎負責此情境下的警報關聯,它接受這些設定作為初始指令,但也可能在警報相關決策中未考慮這些設定。
因此,警示分組事件的方式往往可能與你根據這些設定預期的不同。
注意事項
最多可將 150 個警示合併成單一事件。
事件只有在所有警報都產生後才會產生。 所有警示都會在建立時立即加入事件。
若規則將警報分組為單一事件產生超過 150 個警報,則會產生一個與原始事件相同的新事件,並將多餘的警報歸入新事件。
選擇 下一頁:自動回覆。
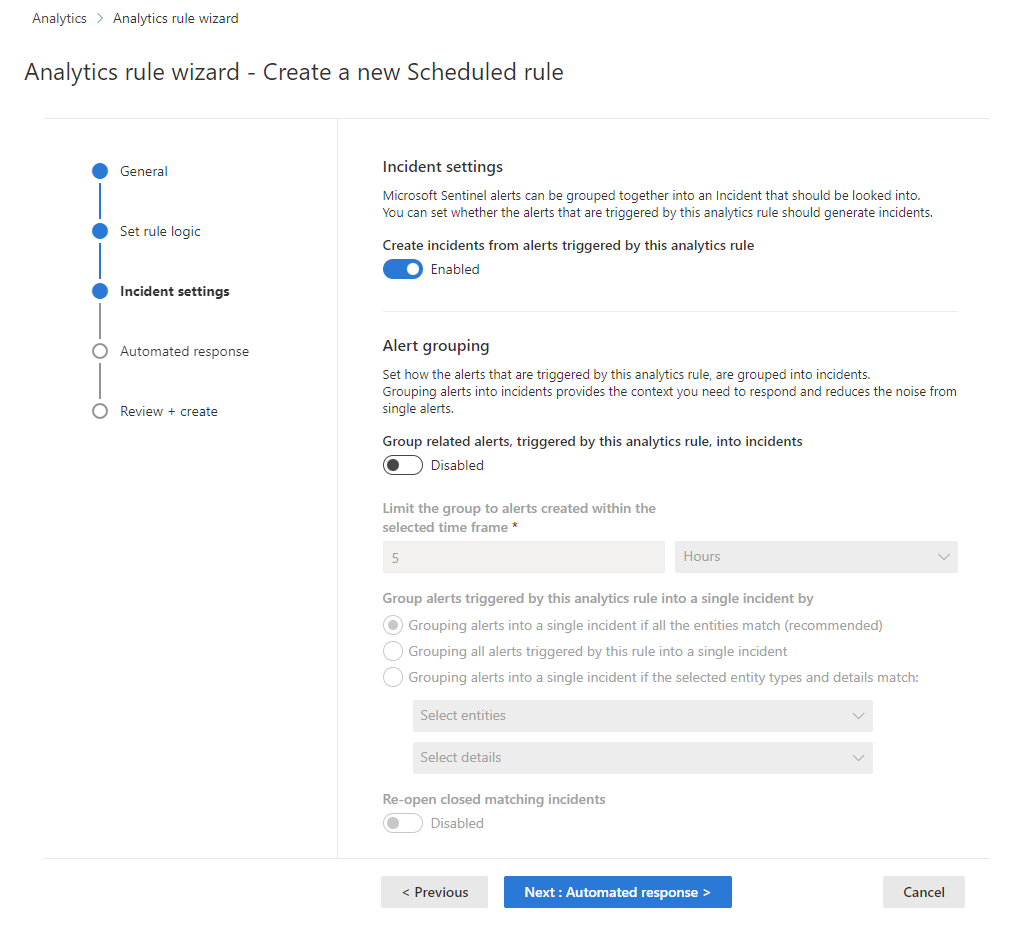
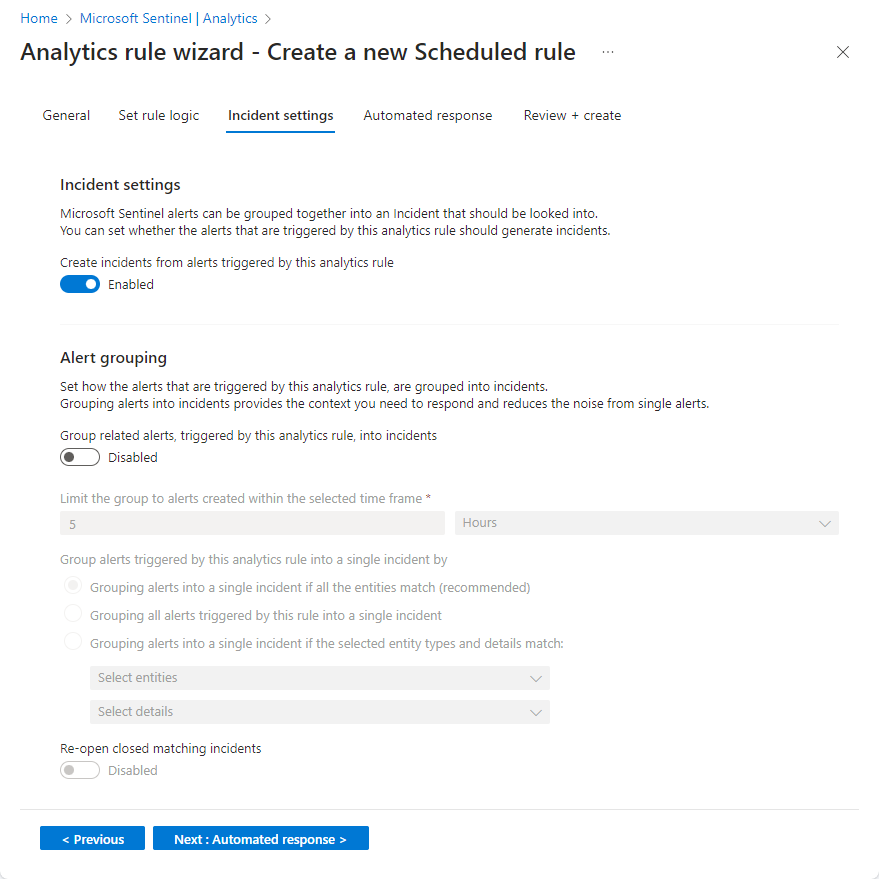
檢視或新增自動回覆
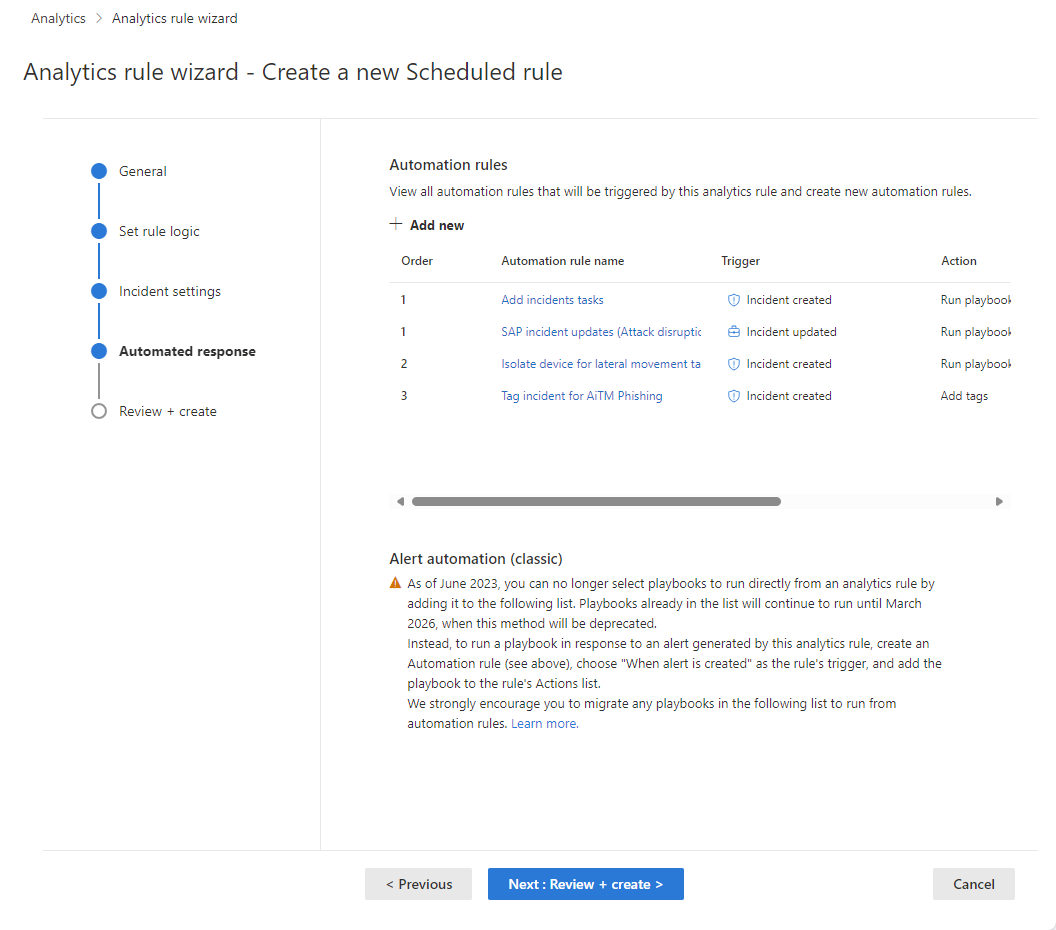
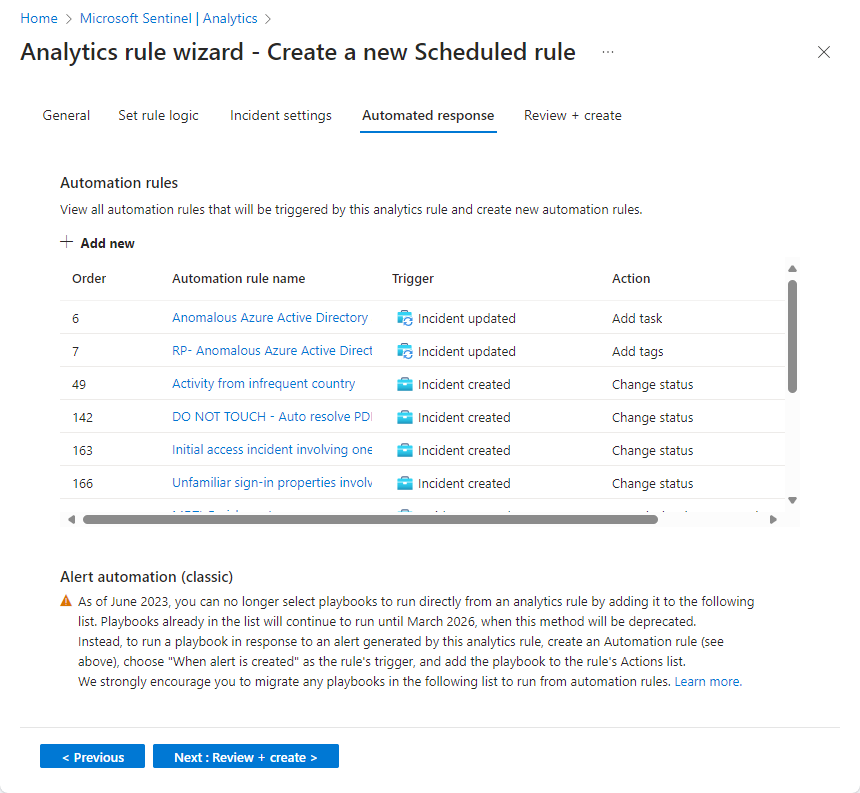
使用 自動回應 標籤來檢視現有的自動化規則,或為你的分析規則新增自動回應。
在 自動回應 標籤中,請參閱列表中顯示的自動化規則。 如果你想加入任何尚未被現有規則涵蓋的回應,你有兩個選擇:
- 如果你想讓新增的回應適用於多條或全部規則,請編輯現有規則。
- 選擇 新增 ,以建立只適用於此分析規則的新 自動化規則 。
想了解更多自動化規則可用於什麼,請參閱 Microsoft Sentinel 中的自動化威脅回應與自動化規則。
- 在畫面底部的 [警示自動化 (傳統)] 下方,您會看到您設定為在使用舊方法產生警示時自動執行的劇本。
截至 2023 年 6 月,你無法將戰術手冊加入此清單。 此處已列出的操作手冊將繼續使用,直到此方法於 2026年3月被淘汰為止。
如果您在此處仍有列出其他的劇本,請根據已建立警示觸發程序來建立自動化規則,並從自動化規則叫用劇本。 完成該步驟後,選擇此處列出的操作手冊行尾的省略號,並選擇 移除。 完整指示請參閱將您的 Microsoft Sentinel 警示觸發操作手冊移轉至自動化規則。
選擇 「下一步:檢視」並「建立 」以檢視你新分析規則的所有設定。
驗證設定並建立規則
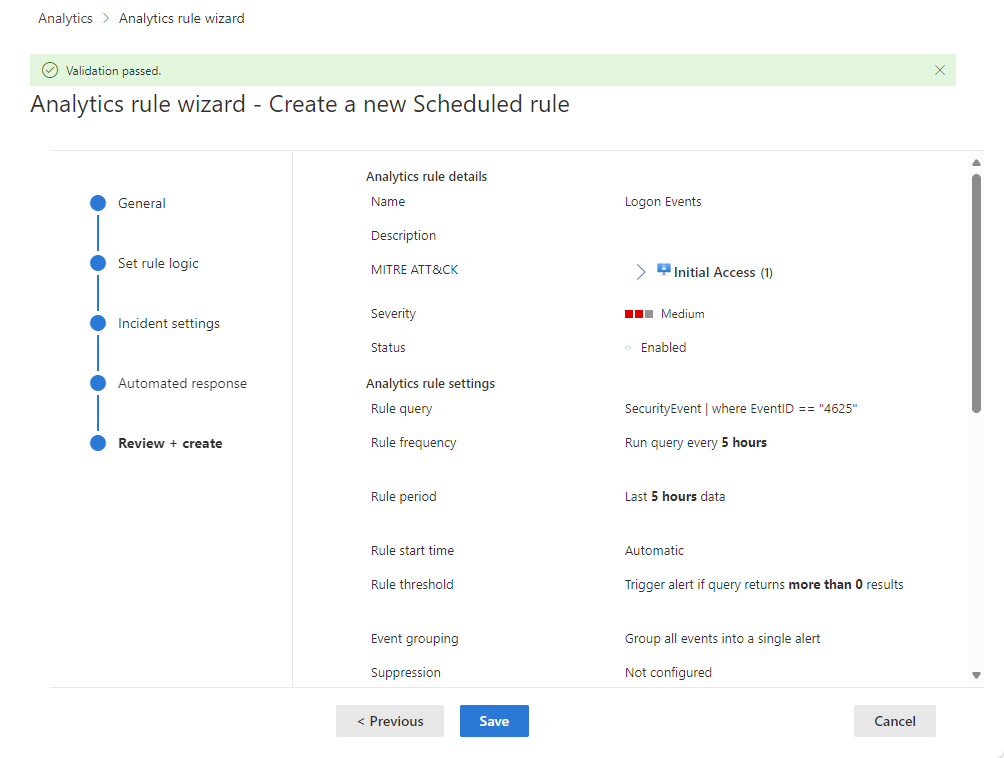
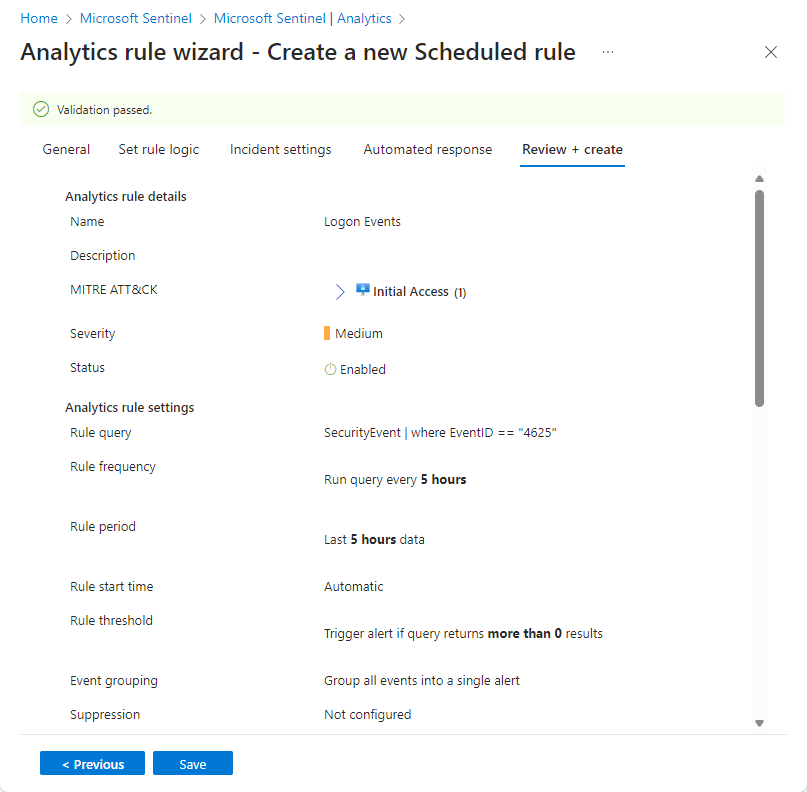
檢視驗證結果,若驗證成功,並建立規則。
當出現「驗證通過」訊息時,選擇 建立。
如果反而出現錯誤,請找出在精靈中發生錯誤的索引標籤並選取紅色 X 圖示。
修正錯誤後,回到 「審查與建立 」分頁重新執行驗證。
以下截圖顯示了 Defender 入口網站中的「審查與建立」畫面。
查看規則及其輸出
建立規則後,您可以檢視其定義並監控它產生的警示或事件。
查看規則定義
你可以在主分析畫面的「活動規則」標籤下的表格中找到你新建立的自訂規則 (,類型為「排程」) 。 從這份清單中,你可以啟用、停用或刪除每條規則。
查看規則結果
在您使用的入口網站中查看規則產生的事件或警示。
要查看您在 Defender 入口網站建立的分析規則結果,請在導覽選單中展開 調查 & 回應 ,然後選擇 事件 & 警示。 請在事件頁面查看事件,您可以在那裡對事件進行分流、調查並修復威脅。 請在警報頁面查看個別警報。


調整規則
規則執行後,調整以降低雜訊並提升偵測品質。
- 你可以更新規則查詢以排除誤報。 欲了解更多資訊,請參閱「處理 Microsoft Sentinel 中的誤判」。
注意事項
Microsoft Sentinel 產生的警示可透過 Microsoft Graph Security 取得。 欲了解更多資訊,請參閱 Microsoft Graph Security 警示文件。
將規則匯出為 ARM 範本
如果你想將規則打包並以程式碼形式部署,請參閱匯入與匯出分析規則,將規則匯出為 Azure Resource Manager(ARM)範本。 你也可以從範本檔案匯入規則,在使用者介面中檢視和編輯它們。
後續步驟
當你使用分析規則偵測威脅時,請啟用所有與你連接資料來源相關的規則。 此步驟有助於確保完整的安全保障。
你也可以透過 Microsoft Sentinel REST API 和 Az.SecurityInsights PowerShell 模組,將規則推送給 Microsoft Sentinel。 這種方法需要額外的努力。 你必須先將規則匯出成 JSON 才能啟用它們。 API 或 PowerShell 在部署規則到多個使用相同設定的實例時很有幫助。
如需詳細資訊,請參閱:
- Microsoft Sentinel 中的分析規則故障排除
- 在 Microsoft Sentinel 中導航並調查事件
- Microsoft Sentinel 中的實體
- 教學課程:在 Microsoft Sentinel 中搭配自動化規則使用劇本
關於使用自訂分析規則的範例,請參見使用 Microsoft Sentinel 監控 Zoom 的說明,該軟體同樣使用自訂的 Microsoft Sentinel 連接器。