作為主要的CRM雲端供應商,Salesforce整合了大量關於客戶、定價手冊及重大交易的敏感資訊。 作為一個業務關鍵應用程式,組織內部及外部人員(如合作夥伴和承包商)會因各種目的存取並使用 Salesforce。 在許多情況下,存取 Salesforce 的用戶中有很大比例對安全意識低,可能因無意中分享敏感資訊而危及風險。 在其他情況下,惡意行為者可能會取得您最敏感的客戶相關資產。
將 Salesforce 與 Defender for Cloud Apps 連結,能讓你更深入了解使用者的活動,並利用機器學習的異常偵測和資訊保護偵測, (偵測外部資訊共享) ,進行威脅偵測。 Defender for Cloud Apps 也啟用自動化修復控制,並偵測組織內已啟用第三方應用程式的威脅。 在開始之前,請先檢視將 Salesforce 與 Defender for Cloud Apps 連接的前提條件。
使用此應用程式連接器,透過 Microsoft 安全分數 中反映的安全性控制項來存取 SaaS 安全態勢管理 (SSPM) 功能。 深入了解。
對您的 Salesforce 環境的主要威脅
將 Salesforce 與 Defender for Cloud Apps 連接,有助於你偵測並回應以下主要威脅:
- 帳號被入侵與內部威脅
- 資料外洩
- 提升的權限
- 安全意識不足
- 惡意第三方應用程式與 Google 附加元件
- 勒索軟體
- 非受管理的自備裝置 (BYOD)
Defender for Cloud Apps 如何幫助保護您的環境
Defender for Cloud Apps 透過以下方式協助保護您的 Salesforce 環境:
- 偵測雲端威脅、帳號被入侵及惡意內部人員
- 探索、分類、標記和保護儲存在雲端中的控管和敏感性資料
- 發現並管理能存取您環境的 OAuth 應用程式
- 針對儲存在雲端的資料強制執行 DLP 和合規性原則
- 限制共用資料的暴露程度,並強制執行共同作業原則
- 使用活動稽核軌跡進行鑑識調查
Salesforce 的 SaaS 安全態勢管理
將 Salesforce 連接到 Microsoft Defender for Cloud Apps,即可自動在 Microsoft 安全分數 中獲得 Salesforce 的安全建議。 關於連接步驟,請參見「Connect Salesforce to Microsoft Defender for Cloud Apps」。
在 Secure Score 中,選擇 「推薦行動 」並依 Product = Salesforce 篩選。 例如,針對 Salesforce 的建議包括:
- 在多重驗證(MFA)註冊時要求進行身份驗證
- 對每個請求強制套用登入 IP 範圍限制
- 最大無效登入嘗試次數
- 密碼複雜度要求
如需詳細資訊,請參閱:
用內建的政策和政策範本來控制 Salesforce
請使用以下內建政策範本來偵測並接收潛在威脅的通知:
Important
檔案原則將於 2027 年 1 月 6 日淘汰。 為了維持此應用程式的檔案式資料保護,請遷移至 Microsoft Purview DLP 或自動標籤政策。
| 類型 | 姓名 |
|---|---|
| 內建異常偵測策略 |
來自匿名 IP 位址的活動 來自不常見國家/地區的活動 來自可疑 IP 位址的活動 不可能的移動 由已停用的使用者執行的活動(需要 Microsoft Entra ID 作為 IdP) 多次失敗的登入嘗試 特殊行政活動 異常的檔案刪除活動(因 Salesforce API 的限制,暫時不受支援) 不尋常的檔案分享活動 不尋常的冒充行為 不尋常的多重檔案下載活動 |
| 活動政策範本 | 從高風險的 IP 位址登入 單用戶大量下載 |
| 檔案政策範本 | 偵測與未授權網域共享的檔案 偵測與個人電子郵件地址共用的檔案 |
欲了解更多關於建立政策的資訊,請參見 「建立政策」。
自動化治理控管
除了監控潛在威脅外,您還可以套用並自動化以下 Salesforce 治理行動來修復偵測到的威脅:
| 類型 | 動作 |
|---|---|
| 使用者治理 | - 通知使用者有待處理的警示 - 將DLP違規摘要寄送給檔案擁有人 - 暫停使用者 - 透過 Microsoft Entra ID 在發出警示時通知使用者 - 要求使用者重新登入 (透過Microsoft Entra ID) - 暫停使用者(透過 Microsoft Entra ID) |
| OAuth 應用程式治理 | - 撤銷使用者的 OAuth 應用程式 |
欲了解更多關於從應用程式中修復威脅的資訊,請參閱「 管理連接應用程式」。
即時保護 Salesforce
檢視我們關於 保護與與外部使用者協作 ,以及 阻擋及保護敏感資料下載至未受管理或風險裝置的最佳實務。
將 Salesforce 連接到 Microsoft Defender for Cloud Apps
請使用以下先決條件與步驟,將 Salesforce 與 Microsoft Defender for Cloud Apps 連接起來。
必要條件
SaaS 安全態勢管理(SSPM)不需要 Salesforce Shield。 其他整合時,請確保你的 Salesforce 實例有 Salesforce Shield 可用。
請依照以下指示,使用 App Connector API 將 Microsoft Defender for Cloud Apps 連接到你現有的 Salesforce 帳號。 Salesforce 應用程式連接器讓你能看到並控制 Salesforce 的使用情況。
使用此應用程式連接器,透過 Microsoft 安全分數 中反映的安全性控制項來存取 SaaS 安全態勢管理 (SSPM) 功能。 深入了解。
- 在開始連線流程前,先在目標 Salesforce 組織安裝並授權 Salesforce Connected 應用程式。 Salesforce 對 Connected Apps 執行使用限制。 欲了解更多資訊,請參閱 「準備接連應用程式使用限制變更」。
- 將「批准未安裝的已連線應用程式」權限指派給用來連線 Microsoft Defender for Cloud Apps 的 Salesforce 服務帳戶。 Salesforce 需要這個權限才能透過 OAuth 連接第三方應用程式。
- 請確保 Salesforce 帳號被指派到以下支援 REST API 存取的版本之一:
- 效能
- Enterprise
- 無限制
- 開發人員
- 專業。 REST API 必須單獨加入專業版。
設定 Salesforce
在連接應用程式前,請在 Salesforce 中執行以下步驟:
在你的 Salesforce 帳號中,建立一個專門的服務管理員帳號來使用 Defender for Cloud Apps。
為 Defender for Cloud Apps 服務帳號建立新設定檔。 使用此設定檔來設定應用程式連接器。
請確保服務帳號設定包含以下權限:
- 啟用 API
- 查看所有資料
- 管理 Salesforce CRM 內容
- 管理使用者
- 查詢所有檔案
- 透過 Metadata API 函式修改元資料
- 檢視設定與設定
如果您的組織已啟用 Salesforce CRM 內容:
- 授權 Salesforce CRM 對 Defender for Cloud Apps 服務管理員帳號的內容存取權。
- 在服務帳戶設定檔中,關閉鎖定工作階段至其來源的 IP 位址。
- 開啟 內容傳遞與公開連結。
附註
若要查詢檔案分享資料,請啟用 Defender for Cloud Apps 的內容傳遞功能。 欲了解更多資訊,請參閱 ContentDistribution。
設定適用於 Cloud Apps 的 Defender
請執行以下步驟將 Defender for Cloud Apps 連接到 Salesforce:
在 Defender for Cloud Apps 主控台中,選擇「調查」,然後選擇「已連線應用程式」。
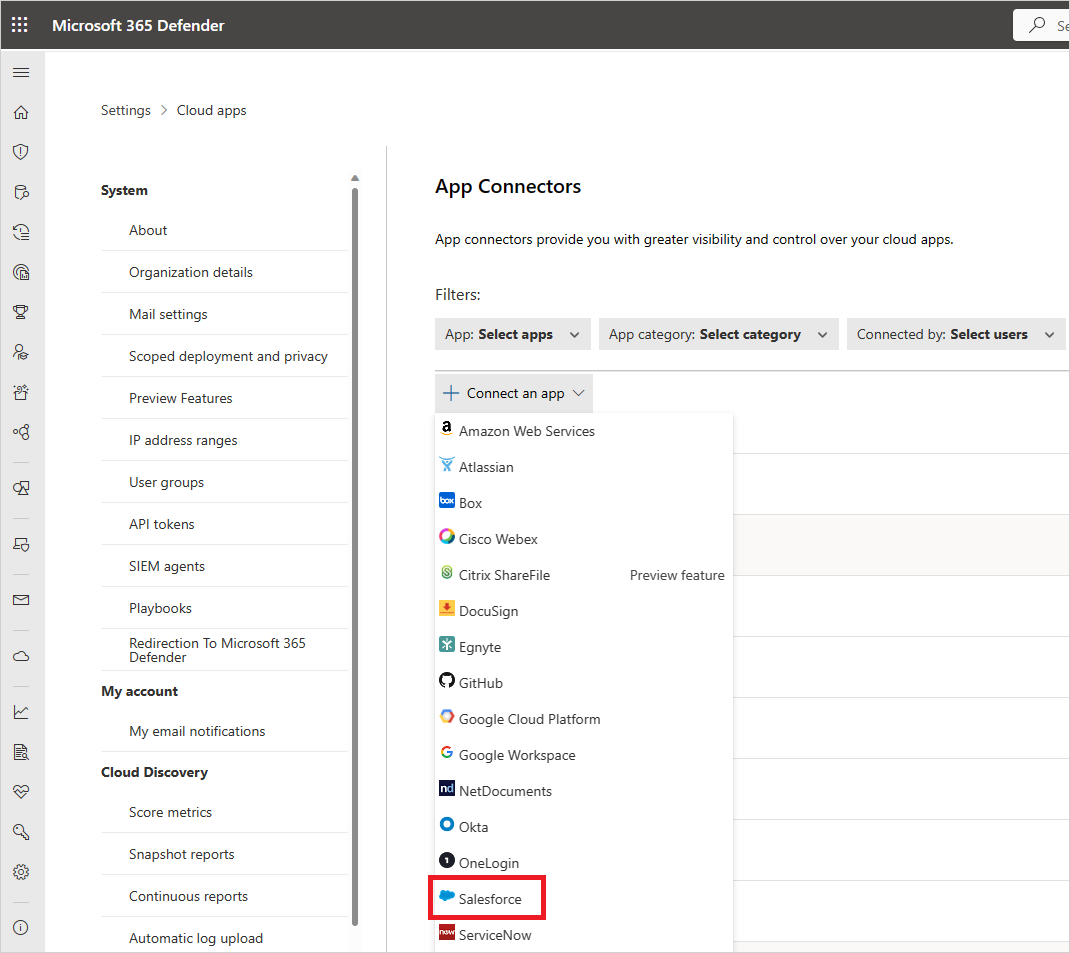
在 應用程式連接器 頁面中,選取 +連線應用程式,然後選取 Salesforce。
在下一個視窗中,輸入連線的名稱,並選取 下一頁。
在 「跟著連結」中,選擇 「Connect Salesforce」。
選擇 Connect Salesforce 會開啟 Salesforce 登入頁面。 輸入你的憑證,允許 Defender for Cloud Apps 存取你團隊的 Salesforce 應用程式。
Salesforce 會詢問你是否願意允許 Defender for Cloud Apps 存取你的團隊資訊和活動記錄,並以任何團隊成員身份執行任何活動。 選擇 允許 繼續。
你會收到部署的成功或失敗通知。 Defender for Cloud Apps現已於 Salesforce.com 獲得授權。
回到 Defender for Cloud Apps 主控台,你會看到 Salesforce 已成功連線的訊息。
在 Microsoft Defender 入口網站中,選擇設定。 然後選擇 雲端應用程式。 在 已連接的應用程式中,選擇 應用程式連接器。 請確認已連接的應用程式連接器狀態為 「已連接」。


連接 Salesforce 後,Defender for Cloud Apps 會收集連線前七天的登入事件和設定稽核紀錄,以及過去 30 天或一天的事件監控資料,視你的 Salesforce 事件監控授權而定。
Defender for Cloud Apps 直接呼叫 Salesforce API。 由於 Salesforce 限制每個期間的 API 呼叫次數,Defender for Cloud Apps 會讀取每個 Salesforce 回應中回傳的 API 計數器,並始終保留 10% 的可用呼叫作為備用。
當你啟用 Salesforce 即時事件監控(預覽版)時,身份與 OAuth 攻擊的偵測延遲從數小時降至數分鐘。 偵測還包括更多上下文,例如連接的應用程式名稱與 ID、應用程式權限、使用者代理、IP 位址及會話資訊。
附註
- Defender for Cloud Apps 的節流僅根據其本身對 Salesforce 發出的 API 呼叫來計算,並不包含任何其他應用程式對 Salesforce 發出的 API 呼叫。 由於受到節流限制而必須限制 API 呼叫,Defender for Cloud Apps 的資料擷取可能會暫時變慢,但通常會在一夜之間補上進度。
- 如果你的 Salesforce 實例不是英文,請為整合服務管理員帳號選擇適當的 語言 屬性值。 要更改語言屬性,請前往 管理>使用者>使用者並開啟 整合系統管理員帳號。 接著到「 區域設定>語言 」並選擇想要的語言。
Defender for Cloud Apps 會依照以下時間表處理 Salesforce 事件:
- 每 15 分鐘一次的登入事件
- 每 15 分鐘設定一次稽核軌跡
- 每1小時更新一次事件日誌。 欲了解更多關於 Salesforce 事件的資訊,請參閱 使用事件監控。
啟用 Salesforce 即時事件監控(預覽版)
為了從 Salesforce 連接器獲得最多的偵測覆蓋率和最豐富的調查上下文,Salesforce 管理員必須在 Salesforce 事件管理器中啟用「 儲存 一組事件的資料」。 Defender for Cloud Apps 會在幾分鐘內從 Salesforce Real-Time Event Monitoring 匯入這些事件,並用來提升對 OAuth 濫用、會話劫持、憑證填充及異常 API 活動的偵測覆蓋。
Salesforce OAuth 應用程式清單還包含連接應用程式與外部用戶端應用程式(ECA),以及每個應用程式的授權與最後使用日期。 Salesforce的高特權 與 未使用的 應用程式洞察,能幫助你辨識需要審查的OAuth應用程式。 欲了解更多資訊,請參閱 應用程式清單 及 以應用程式治理檢視您的應用程式細節。
啟用這些事件以達到最佳的偵測覆蓋範圍。 啟用這些事件能帶來更好的延遲和更穩健的偵測。
在 Salesforce 事件管理器中啟用事件
請在 Salesforce Event Manager 執行以下步驟以啟用所需的事件:
以系統管理員的身分登入 Salesforce。
移至
https://YOURDOMAIN.lightning.force.com/lightning/setup/EventManager/home。搜尋以下事件並啟用 儲存資料:
- API 異常事件
- API 事件
- 認證填充事件
- 訪客用戶異常事件
- 身分識別提供者事件
- 身份驗證事件
- 權限集事件
- 報告異常事件
- 報導事件
- 會議劫持事件
後續步驟
如果你遇到連接應用程式的問題,請參考「 應用程式連接器故障排除」。