GitHub Enterprise Cloud 是一項服務,幫助組織儲存和管理程式碼,並追蹤及控制程式碼變更。 除了在雲端建置與擴展程式碼庫的好處外,您組織最關鍵的資產也可能面臨威脅。 暴露資產包括可能敏感資訊、協作與合作夥伴細節等資料庫。 防止這些資料外洩需要持續監控,以防止惡意行為者或不懂安全的內部人員外洩敏感資訊。
將 GitHub Enterprise Cloud 連接到 Defender for Cloud Apps,能讓你更深入了解使用者的活動,並能偵測異常行為的威脅。
使用此應用程式連接器,即可透過 Microsoft 安全分數 中反映的安全性控制項,存取 SaaS 安全性態勢管理 (SSPM) 功能。 了解更多。
主要威脅
GitHub 企業雲端環境面臨的主要威脅包括:
- 裝置程式碼釣魚及相關的 OAuth 代幣濫用
- 帳號被入侵與內部威脅
- 資料外洩
- 安全意識不足
- 未受管理的自攜裝置 (BYOD)
Defender for Cloud Apps 如何幫助保護您的環境
Defender for Cloud Apps 透過以下最佳實務協助保護您的 GitHub 企業環境:
GitHub Enterprise Cloud 的 SaaS 安全態勢管理
若要在 Microsoft 安全分數 中查看 GitHub 的安全態勢建議,請透過 Connectors 標籤建立 API 連接器,並設定 擁有者 權限與 企業 權限。 在 Secure Score 中,選擇「推薦行動」並依產品 = 篩選GitHub。
例如,GitHub 的推薦包括:
- 啟用多重驗證(MFA)
- 啟用單一登入(SSO)
- 停用「允許成員變更本組織的儲存庫可見性」
- 停用「具有儲存庫管理員權限的成員可以刪除或轉移儲存庫」
如果已經有連接器存在,但你還沒看到 GitHub 推薦,請先斷開 API 連接器,然後用 擁有者 和 企業 權限重新連接連接。
如需詳細資訊,請參閱:
即時保護 GitHub
檢視 Defender for Cloud Apps 關於保護及與訪客共同作業的最佳實務。
將 GitHub Enterprise Cloud 連線至 Microsoft Defender for Cloud Apps
請依照以下步驟,使用 App Connector API 將 Microsoft Defender for Cloud Apps 與您現有的 GitHub 企業雲端組織連接。 這個連結讓你能看到並掌控組織在 GitHub Enterprise Cloud 的使用情況。 您可以在組織層級或企業層級擇一進行連線。 欲了解更多關於 Defender for Cloud Apps 如何保護 GitHub Enterprise Cloud 的資訊,請參見 Protect GitHub Enterprise。
使用此應用程式連接器,即可透過 Microsoft 安全分數 中反映的安全性控制項,存取 SaaS 安全性態勢管理 (SSPM) 功能。 了解更多。
選擇連線等級
請依照以下指引選擇如何連接 GitHub Enterprise Cloud。
| 連線等級 | 最適合用於 | 覆蓋範圍 | 行政模式 | Recommendation |
|---|---|---|---|---|
| 企業級 | 擁有一個或多個組織的企業 | 企業內所有組織 | 單一連接器 | 建議使用,且同時提供進階偵測與阻斷功能 |
| 組織層級 | 單一組織的導入 | 已涵蓋一個組織 | 每個組織配備一個連接器 | Supported |
Important
如果您在企業層級連接 GitHub,該企業現有的組織層級連接器會自動停用,以防止事件重複匯入。
必要條件
在你將 GitHub Enterprise Cloud 連接到 Defender for Cloud Apps 之前,請確保以下先決條件已達成:
- 您的組織必須擁有 GitHub Enterprise Cloud 授權。
- 決定您將使用哪一種連線等級:組織 或 企業。
- 對於組織層級連線,用於連接 Defender for Cloud Apps 的 GitHub 帳戶必須擁有組織的擁有者權限。 若要使用 SSPM 功能,所提供的帳戶必須是企業帳戶的擁有者。
- 對於企業級連線,用於連接 Defender for Cloud Apps 的 GitHub 帳戶必須在企業上擁有企業擁有者權限。
- 要確認你組織的擁有者,請瀏覽你組織的頁面,選擇人員,然後依擁有者篩選。
- 若要驗證您企業的擁有者,請瀏覽至您的企業頁面,選擇「人員」,然後依「擁有者」篩選。
驗證你的 GitHub 網域
驗證你的網域是可選的。 我們建議你驗證你的網域,這樣 Defender for Cloud Apps 才能將你 GitHub 組織成員的網域電子郵件與其對應的 Azure Active Directory 使用者進行匹配。
網域驗證是可選的,且與 GitHub Enterprise Cloud 應用程式的設定流程分開。 如果你的網域已經驗證過,可以跳過這個程序。
將您的組織升級為企業 服務條款。
驗證你組織的網域。
注意事項
務必驗證你 Defender for Cloud Apps 設定中列出的每個受管理網域。 受管理的網域列在 Microsoft Defender 入口網站的 設定>雲端應用程式>系統>組織詳細資料>受管理的網域 底下。
配置 GitHub Enterprise Cloud
複製你的企業版 slug。 之後在設定時你會需要它。 企業級 slug,也稱為企業名稱,用於組織層級連線的 SSPM,並用於企業層級的連線。
選擇 GitHub 個人頭像 ->你的企業。
尋找 企業 slug 的方法如下:
- 選擇您的企業帳號,並選擇您想連接至 Microsoft Defender for Cloud Apps 的帳號。
- 確認 URL 中包含 enterprise slug。 例如
https://github.com/enterprises/testEnterprise。 - 請只輸入企業 slug,不要輸入完整 URL。 在此範例中,testEnterprise 是 enterprise slug。
複製你組織的登入名稱。 如果您在 組織層級 連線,之後會需要該組織的登入名稱。
注意事項
該頁面會有像
https://github.com/<your-organization>. 這樣的網址。 例如,如果你的組織頁面是https://github.com/sample-organization,該組織的登入名稱是 sample-organization。為 Defender for Cloud Apps 建立 OAuth 應用程式:
- 對於組織 層級 連線,請在您想連接的組織下建立 OAuth 應用程式。
- 對於 企業層級 連線,請在使用者層級或該企業中任何組織下建立 OAuth 應用程式。
填寫 「註冊新 OAuth 應用程式 」的資訊,然後選擇 「註冊申請」。
- 在 應用程式名稱 框中,輸入應用程式名稱。
- 在 首頁網址 框中,輸入該應用程式首頁的網址。
- 在 授權回呼 URL 方塊中,輸入以下值:
https://portal.cloudappsecurity.com/api/oauth/connect。
注意事項
對於美國政府GCC客戶,請輸入以下數值:
https://portal.cloudappsecuritygov.com/api/oauth/connect如果是美國政府 GCC High 客戶,請輸入下列值:
https://portal.cloudappsecurity.us/api/oauth/connect組織擁有的應用程式可以存取該組織的應用程式。 欲了解更多資訊,請參閱 關於 OAuth App 存取限制。
選擇你建立的 OAuth 應用程式,複製 客戶端 ID 和 客戶端秘密。
設定適用於雲端應用程式的 Defender
在 Microsoft Defender 入口網站中,選擇設定。 然後選擇 雲端應用程式。 在 已連接的應用程式中,選擇 應用程式連接器。
在 應用程式連接器 頁面中,選取 +連線應用程式,然後選取 GitHub。
在 實例名稱 視窗中,給連接器一個描述性名稱,然後選擇「Next」。
在設定流程中,選擇連線等級:
- 組織
- Enterprise
在 「輸入詳細資料」 視窗中,填寫 OAuth 應用程式中的 用戶端 ID 與 用戶端密鑰,以及您在設定 GitHub Enterprise Cloud 時複製的 組織登入名稱、Enterprise slug。
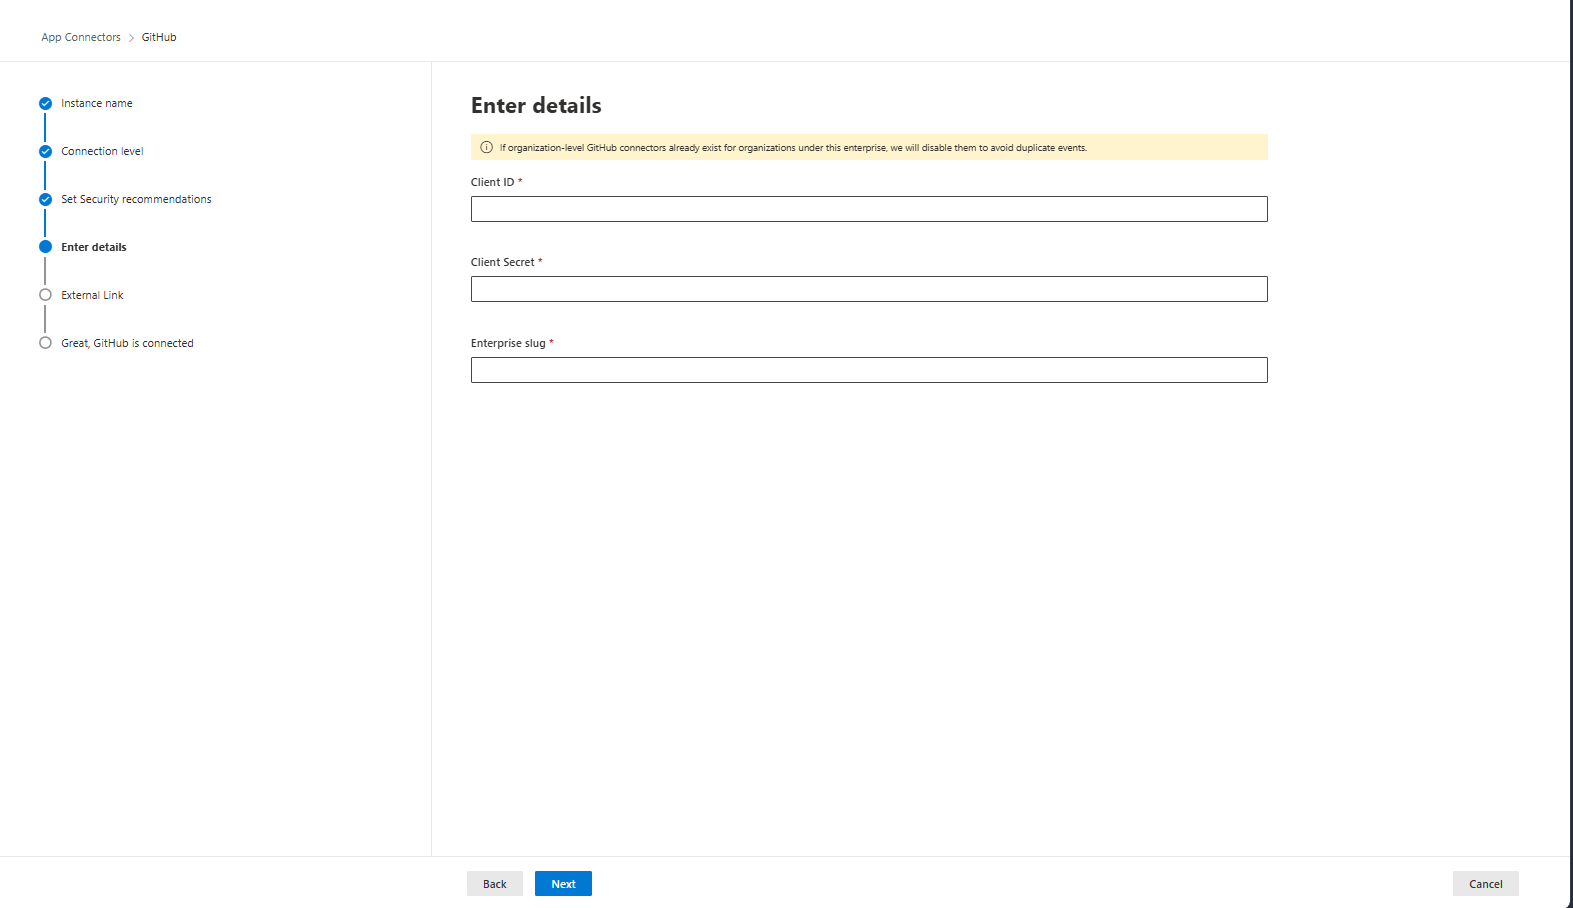
若選擇 企業 級作為連線層級,請輸入 用戶端 ID、用戶端密鑰及 Enterprise slug。
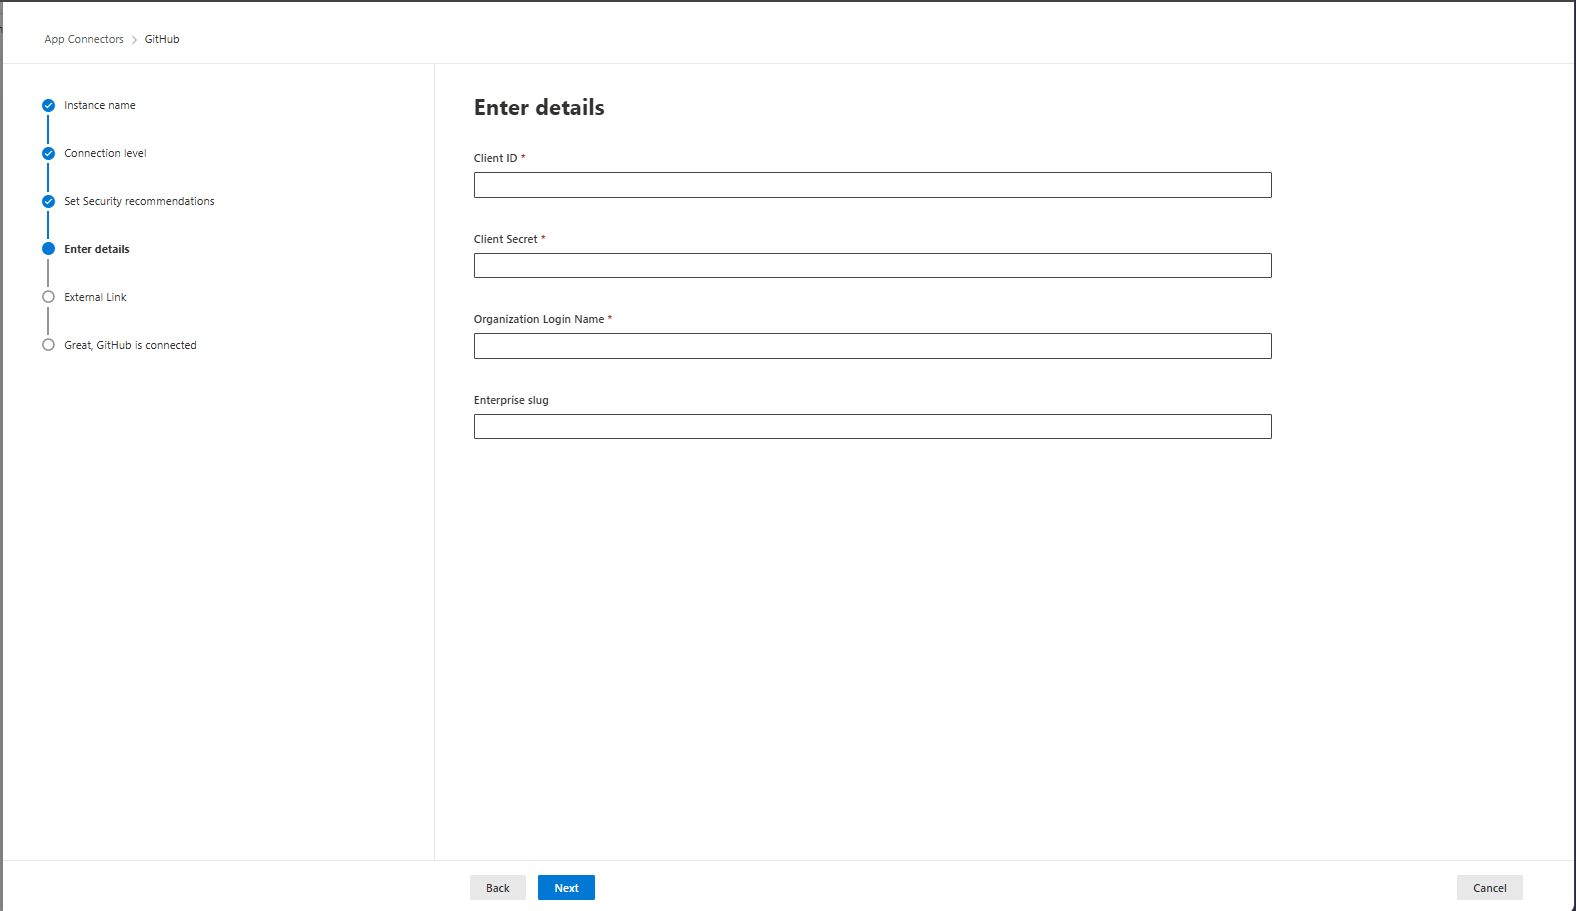
如果您選擇「組織」作為連線層級,請輸入用戶端 ID、用戶端密碼、組織登入名稱及Enterprise slug。
選擇 連結 GitHub。
如有需要,輸入你的 GitHub 管理員憑證,允許 Defender for Cloud Apps 存取你團隊的 GitHub Enterprise Cloud 實例。
請求存取權限並授權該應用程式。 Defender for Cloud Apps 依連線等級需要不同的 OAuth 範圍:
企業級連線
- read:user 與 user:email — 用於同步您組織的成員
- read:enterprise - SSPM 功能所必需。 所提供的使用者必須是企業帳號的擁有者。
- read:audit_log - 用於讀取企業級稽核記錄
注意事項
上述企業層級權限為唯讀。
組織層級連線
- admin:org - 用於同步您組織稽核日誌的必要欄位
- read:user 與 user:email - 用於同步組織成員
- repo:status - 為同步稽核日誌中與儲存庫相關的事件所必需
- read:enterprise - SSPM 功能所必需
欲了解更多關於 OAuth 範圍的資訊,請參閱「理解 OAuth 應用程式的範圍」。
回到 Defender for Cloud Apps 主控台,你應該會收到 GitHub 成功連接的訊息。
如果您的組織強制執行 OAuth 應用程式存取限制,請與您的 GitHub 組織擁有者合作,授予組織使用 GitHub 第三方設定所建立的 OAuth 應用程式的存取權限。 欲了解更多資訊,請參閱 「啟用貴組織的 OAuth 應用程式存取限制」。
組織擁有者只有在將 GitHub 連接到 Defender for Cloud Apps 後,才能找到來自 OAuth 應用程式的請求。
在 Microsoft Defender 入口網站中,選擇設定。 然後選擇 雲端應用程式。 在 已連接的應用程式中,選擇 應用程式連接器。 請確認已連接的應用程式連接器狀態為 「已連接」。
連接 GitHub Enterprise Cloud 後,您將在連接前 7 天收到活動。
先進的威脅偵測與阻斷
若要針對針對 GitHub Copilot CLI 的裝置程式碼網路釣魚情境進行進階偵測與干擾,請在企業層級連接 GitHub。
詳細資訊請參閱 「保護 AI 代理程式免受受信任身份攻擊(預覽版)」。
後續步驟
請使用以下資源來排除故障並管理您連接的 GitHub 企業雲端環境:
如果你遇到連接應用程式的問題,請參考「 應用程式連接器故障排除」。