Microsoft Defender 中的整合安全作業中心(ISOC)將領先的 XDR 與 SIEM 能力、威脅情報、自動化與人工智慧整合於 Microsoft Defender 入口網站。 ISOC 提供安全團隊共享的安全訊號、情境與工作流程,從一個整合的體驗中更快速地偵測、調查並回應威脅。
Note
ISOC 目前還在預覽階段。 在預覽期間,功能與可用性可能會有所變動。
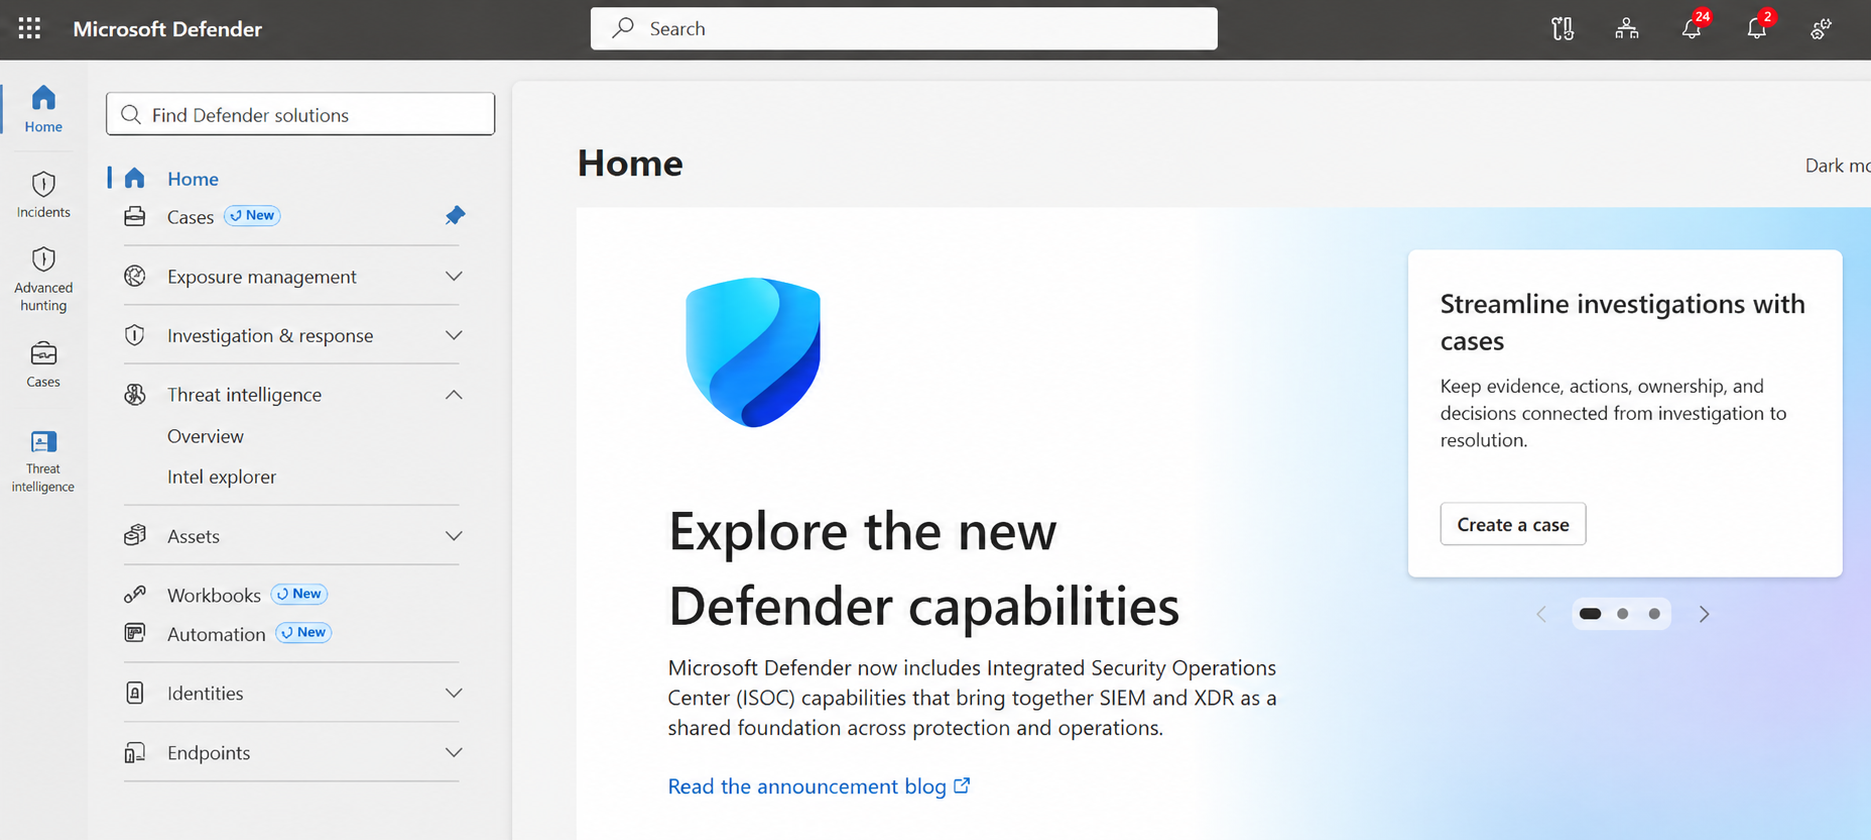
ISOC 優勢
ISOC 協助資安團隊:
- 整合安全運營——領先的 SIEM 功能在 Microsoft Defender 中開箱即用,從一開始即可立即提供安全運營價值,無需傳統 SIEM 部署作為起點。
- Microsoft 365 投資價值 - 符合資格的客戶在此預覽階段可獲得包含 30 天的 Defender 資料保留期。 為了更廣泛的可見性,透過超過 500 個資料連接器引入更多 Microsoft 及非 Microsoft 的資料。 視您所擷取的資料而定,可能會收取額外的資料擷取費用。
- 代理型安全路徑 ——安全團隊與感知代理在共同的訊號、上下文與工作流程上協作,促進更快速的調查、協調的回應及提升安全成果。
誰可以使用 ISOC?
在預覽階段,ISOC 開放給擁有 Microsoft Defender 套件、Microsoft 365 E5 或 Microsoft 365 E7 但尚未啟用 Microsoft Sentinel 工作空間的合資格客戶。
如果您的組織有活躍的 Microsoft Sentinel 工作空間,請在此階段繼續使用現有的 Microsoft Sentinel 體驗。 不要僅為了取得 ISOC 預覽版的資格,而中斷生產環境中 Microsoft Sentinel 工作區的連線。
先決條件
要使用 ISOC,您需要有效且符合資格的 Microsoft Defender 套件、Microsoft 365 E5 或 Microsoft 365 E7 授權。
要建立 ISOC 工作空間並使用工作區相關功能,你還需要一個具備所需權限的 Azure 訂閱。
授權和定價
關於 Microsoft 365 E5 方案的詳細資訊與價格,請參見 Microsoft 365 E5 企業版。
欲比較 Microsoft 365 企業方案所包含的安全功能,請參閱 Microsoft 365 安全企業計畫。
ISOC 功能
ISOC 讓符合資格的客戶從 Microsoft Defender 內建的安全作業能力開始,並在需要時擴充更多資料與能力。
- 立即開始使用案例管理、工作簿和自然語言劇本生成功能。
- 當你需要額外的 Microsoft 及非 Microsoft 資料擷取、UEBA、內容集線器連接器、倉庫(CI/CD)、威脅情報以及其他工作區相關功能時,可以新增 ISOC 工作空間。
下表總結了本次預覽中涵蓋能力的工作區需求。
| Capability | 需要 ISOC 工作區 | 瞭解更多資訊 |
|---|---|---|
| 案例管理 | No | Microsoft Defender 入口網站中的案件管理 |
| 自然語言操作手冊生成 | No | 利用 AI 與 ISOC 生成戰術手冊 |
| 增強型自動化規則 | No | 在 Microsoft Defender 中使用 ISOC 建立自動化規則 |
| Workbooks | No | 在 Microsoft Defender 中使用 ISOC 建立並管理工作簿 |
| 使用者與實體行為分析(UEBA) | Yes | 將 UEBA 加入 Microsoft 365 E5 資料 |
| 內容中心 | Yes | 在 Microsoft Defender 中使用 Content hub 搭配 ISOC |
| CI/CD | Yes | 從您的存放庫將內容以程式碼形式部署到 ISOC 工作區 |
| 威脅情報 | Yes | Microsoft Defender 中的威脅情報 |
| Azure 及第三方安全資料 | Yes | ISOC 的資料擷取與計費 |
Note
下表顯示本次預覽期間,每個能力是否需要 ISOC 工作區。 它並未說明其他 Microsoft 安全體驗中是否具備相同功能的授權或可用性。
開始
如果您想使用的功能需要 ISOC 工作空間,請參閱 Microsoft Defender 入口網站中的「建立 ISOC 工作空間」。
關於如何擷取額外安全資料及了解計費,請參閱 ISOC 的資料攝取與計費。