預設情況下,Microsoft Entra Domain Services 允許使用 NTLM v1 和 TLS v1 等密碼。 某些舊版應用程式可能需要這些加密,但被視為弱式,如果您不需要密碼,則應該停用。 如果您使用 Microsoft Entra Connect 進行本地混合連線,您也可以停用 NTLM 密碼雜湊的同步。
本文說明如何使用下列設定來強化受控網域:
- 停用 NTLM v1 和 TLS v1 加密
- 停用 NTLM 密碼雜湊同步
- 停用 Kerberos RC4 加密(即將停止使用)
- 啟用 Kerberos 保護
- LDAP 簽署
- LDAP 通道繫結
必要條件
若要完成本文,您需要下列資源:
- 一個有效的 Azure 訂閱。
- 如果你沒有Azure訂閱,請建立帳號。
- 與你的訂閱綁定的 Microsoft Entra 租戶,可以與本地目錄或僅雲端的目錄同步。
- 如有需要,
建立Microsoft Entra租戶 或 將Azure訂閱連結到你的帳號 。
- 如有需要,
- 在您的 Microsoft Entra 租戶中啟用並設定了一個 Microsoft Entra Domain Services 管理網域。
- 如有需要,建立並設定一個Microsoft Entra Domain Services管理的網域。
- 你需要在租戶中設定應用程式管理員和群組管理員 Microsoft Entra 角色,才能修改受管理網域的安全設定。
- 你需要 Domain Services Contributor Azure 角色來修改受管理網域的安全設定。
使用安全性設定來強化您的網域
登入 Azure 入口網站。
搜尋並選擇Microsoft Entra Domain Services。
選擇您的受控網域,例如 aaddscontoso.com。
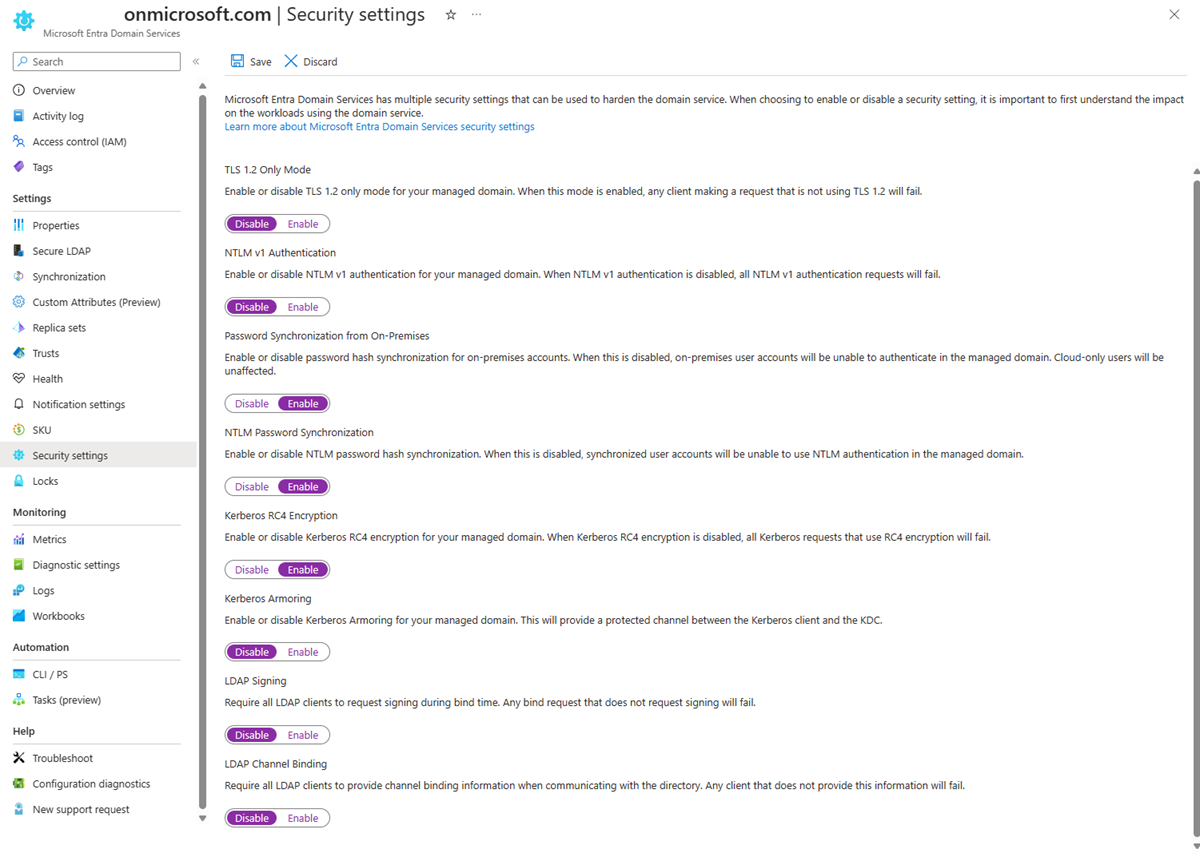
選取左邊的 [安全性設定]。
針對下列設定,按一下 [啟用] 或 [停用]:
- 僅限 TLS 1.2 模式
- NTLM v1 驗證
- NTLM 密碼同步處理
- Kerberos RC4 加密
- Kerberos 強化保護
- LDAP 簽署
- LDAP 通道繫結
停用 Kerberos RC4 加密
Kerberos 的 RC4 加密正在逐步被淘汰。 Windows與
棄用時間表
| Phase | Date | 行為 |
|---|---|---|
| 初始部署 | 2026 年 1 月 13 日 | 更新會引入稽核訊號與準備控制。 |
| 執行(可手動回滾) | 2026 年 4 月 | 預設的 Kerberos KDC 行為會轉向 AES 優先。 依賴 RC4 的情境如果沒有明確設定,可能會開始失敗。 |
| 執行(最終) | 2026 年 7 月 | 更新會移除回滾支援,並維持執行功能啟用。 |
欲了解更多細節,請參閱 《如何管理 Kerberos KDC 對 RC4 的使用》一文,了解與 CVE-2026-20833 相關的服務帳號工單發放變更。
在 Azure 入口網站關閉 RC4
- 登入 Azure 入口網站。
- 搜尋並選擇Microsoft Entra Domain Services。
- 選擇您的受控網域,例如 aaddscontoso.com。
- 選取左邊的 [安全性設定]。
- 將 Kerberos RC4 加密 設 為停用。
- 選取 [儲存]。
用 PowerShell 關閉 RC4
要使用 PowerShell 停用 RC4,請將屬性設定 KerberosRc4Encryption 為 Disabled:
$securitySettings = @{"DomainSecuritySettings"=@{"KerberosRc4Encryption"="Disabled"}}
Set-AzResource -Id $DomainServicesResource.ResourceId -Properties $securitySettings -ApiVersion "2021-03-01" -Verbose -Force
警告
在停用 RC4 之前,請確認沒有任何工作負載、裝置或服務帳號依賴 RC4 加密。 您可以透過啟用 安全稽核 並監控 Kerberos 工單事件 ID 4768 與 4769,來識別 RC4 相依性。 對於工作負載暫時需要 RC4 的情況,請將受影響的服務帳號的msDS-SupportedEncryptionTypes值設定為包含 RC4,具體設定方式如CVE-2026-20833 支援文章所述。
指派 Azure 原則以符合 TLS 1.2 的使用規範
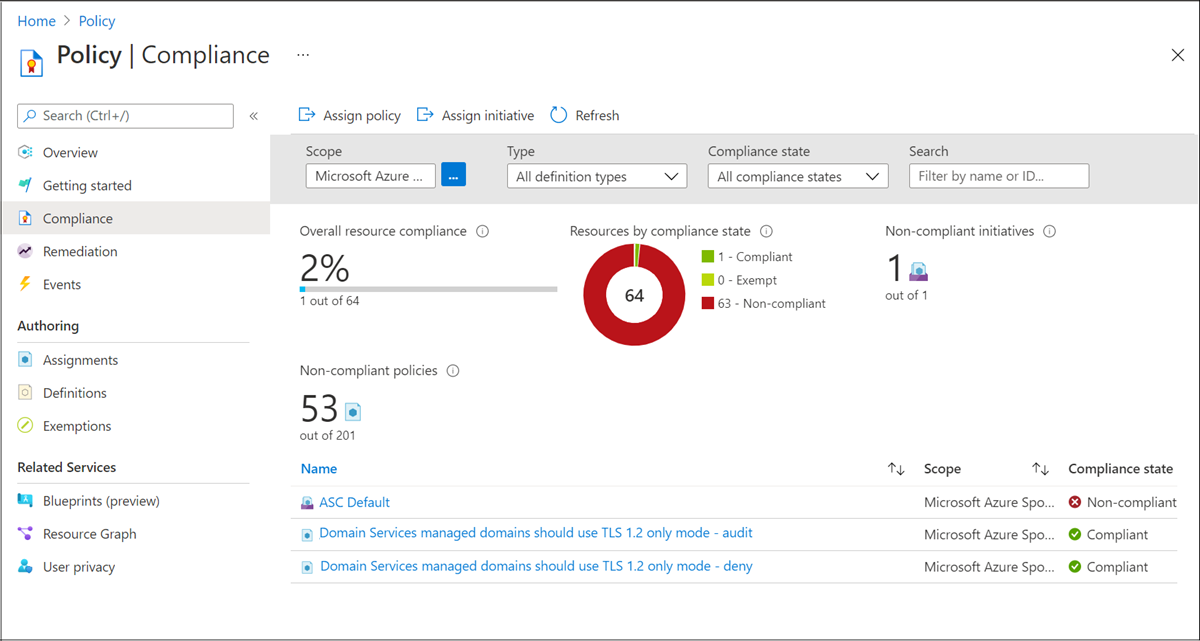
除了 Security 設定外,Microsoft Azure 原則 還有一個 Compliance 設定來強制使用 TLS 1.2。 政策在指派之前不會有任何效果。 指派政策時,它會出現在 [合規性] 中:
- 如果指派為稽核,則合規性會報告 Domain Services 執行個體是否符合規範。
- 如果指派為拒絕,則合規性會防止在不需要 TLS 1.2 時建立 Domain Services 執行個體,並防止更新 Domain Services 執行個體,直到需要 TLS 1.2 為止。
稽核 NTLM 失敗
雖然停用 NTLM 密碼同步處理可改善安全性,但許多應用程式和服務的設計並不適合在沒有它的情況下運作。 例如,透過其 IP 位址連線到任何資源,如 DNS 伺服器管理或 RDP,將會失敗並拒絕存取。 如果您停用 NTLM 密碼同步處理,而且您的應用程式或服務未如預期運作,您可以藉由啟用 [登入/登出]>[稽核登入] 事件類別的安全性稽核,其中 NTLM 會在事件詳細資料中指定為驗證套件,以檢查 NTLM 驗證失敗。 欲了解更多資訊,請參閱 啟用安全稽核以支援 Microsoft Entra Domain Services。
使用 PowerShell 以強化您的網域
如有需要,安裝並設定 Azure PowerShell。 請務必使用 Connect-AzAccount 指令登入你的 Azure 訂閱。
如果需要,也可以安裝Microsoft Graph PowerShell SDK。 請務必使用 Connect-MgGraph 指令登入你的Microsoft Entra租戶。
要停用弱密碼套件和 NTLM 憑證雜湊同步,請登入你的 Azure 帳號,然後使用 Get-AzResource 指令碼取得網域服務資源:
提示
如果你用 Get-AzResource 指令收到錯誤,Microsoft.AAD/DomainServices 資源不存在,提升您的權限以管理所有 Azure 訂閱和管理群組。
Login-AzAccount

$DomainServicesResource = Get-AzResource -ResourceType "Microsoft.AAD/DomainServices"
接著,定義 DomainSecuritySettings,以設定下列安全性選項:
- 停用 NTLM v1 支援。
- 從您的內部部署 AD 停用 NTLM 密碼雜湊同步處理。
- 停用 TLS v1。
- 停用 Kerberos RC4 加密。
- 啟用 Kerberos 防護。
重要
如果您在 Domain Services 受控網域中停用 NTLM 密碼雜湊同步處理,使用者和服務帳戶就無法執行 LDAP 簡單繫結。 如果您需要執行 LDAP 簡單繫結,請勿在下列命令中設定 "SyncNtlmPasswords"="Disabled"; 安全性設定選項。
$securitySettings = @{"DomainSecuritySettings"=@{"NtlmV1"="Disabled";"SyncNtlmPasswords"="Disabled";"TlsV1"="Disabled";"KerberosRc4Encryption"="Disabled";"KerberosArmoring"="Enabled"}}
最後,使用 Set-AzResource Cmdlet,將定義的安全性設定套用至受控網域。 從第一個步驟指定 Domain Services 資源,以及上一個步驟的安全性設定。
Set-AzResource -Id $DomainServicesResource.ResourceId -Properties $securitySettings -ApiVersion "2021-03-01" -Verbose -Force
將安全性設定套用至受控網域需要一些時間。
重要
停用 NTLM 後,請在 Microsoft Entra Connect 中執行完整的密碼雜湊同步,移除所有受管理網域中的密碼雜湊值。 如果您停用 NTLM,但不強制密碼雜湊同步處理,則只會在下一個密碼變更時,移除使用者帳戶的 NTLM 密碼雜湊。 在使用 NTLM 做為驗證方法的系統上,如果使用者快取了認證,此行為可以讓他們繼續登入。
一旦 NTLM 密碼雜湊與 Kerberos 密碼雜湊不同,遞補至 NTLM 將無法運作。 當 VM 與受管理的網域控制器連接時,快取的認證將不再有效。
下一步
若要深入了解同步處理程序,請參閱受控網域中的物件和認證如何同步。