本主題可協助您設定下列案例所需的連接器:
- 您有自己的內部部署電子郵件伺服器,並使用內部部署信箱的內建安全性附加元件。
- 您已經 (或打算在雲端和內部部署電子郵件環境中擁有) 信箱。
重要事項
在開始之前,請務必在我 有自己的電子郵件伺服器中檢查您的特定案例。
如果您將本文中所述的步驟套用到 合作夥伴電子郵件服務,可能會產生意外後果,包括 電子郵件傳遞失敗。 若要深入了解合作夥伴案例,請參閱設定 連接器,以與合作夥伴組織進行安全的郵件流程。
連接器如何與內部部署電子郵件伺服器搭配使用?
如果您有內部部署信箱的內建安全性附加元件,或是您的某些信箱位於 Microsoft 365 或 Office 365 中,而有些則位於電子郵件伺服器上,請設定連接器以啟用雙向郵件流程。 您可以啟用 Microsoft 365 或 Office 365 與任何 SMTP 型電子郵件伺服器(例如 Exchange 或協力廠商電子郵件伺服器)之間的郵件流程。
下圖顯示 Microsoft 365 或 Office 365 中的連接器如何搭配您自己的電子郵件伺服器使用。
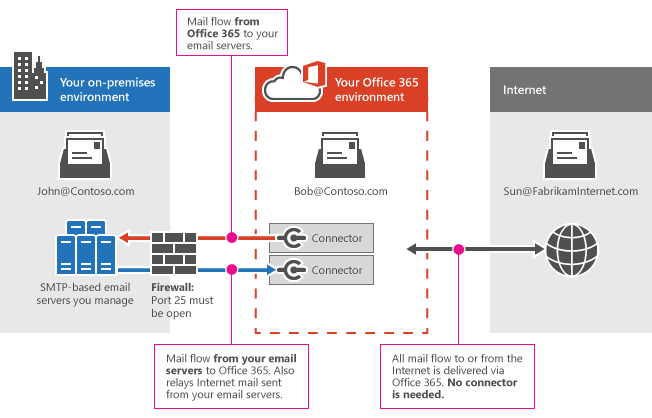
在這個範例中,John 和 Bob 是您的公司員工。 John 在您管理的電子郵件伺服器上擁有信箱,而 Bob 在 Office 365 中擁有信箱。 John 和 Bob 都和 Sun (擁有網際網路郵件帳戶的客戶) 交換郵件:
- 當電子郵件在 John 和 Bob 之間傳送時,需要連接器。
- 當電子郵件在 John 和 Sun 之間傳送時,需要連接器 (所有的網際網路電子郵件都會透過 Office 365.) 傳送
- 當電子郵件在 Bob 和 Sun 之間傳送時,不需要連接器。
如果您有自己的電子郵件伺服器和 Microsoft 365 或 Office 365,則必須在 Microsoft 365 或 Office 365 中設定連接器。 若沒有連接器,電子郵件將無法在 Microsoft 365 或 Office 365 與貴組織的電子郵件伺服器之間流動。
連接器如何在 Microsoft 365 或 Office 365 與我自己的電子郵件伺服器之間路由郵件?
您需要兩個連接器,才能在 Microsoft 365 或 Office 365 與您的電子郵件伺服器之間路由傳送電子郵件,如下所示:
從 Office 365 到您自己的電子郵件伺服器的連接器
當您設定 Microsoft 365 或 Office 365 代表組織接受所有電子郵件時,您會將網域的 MX (郵件交換) 記錄指向 Microsoft 365 或 Office 365。 若要準備此郵件傳遞案例,您必須設定稱為「智慧主機」的替代伺服器 () 以便 Microsoft 365 或 Office 365 可以將電子郵件傳送至貴組織的電子郵件伺服器 (也稱為「內部部署伺服器」) 。 若要完成案例,您可能需要設定電子郵件伺服器,以接受由 Microsoft 365 或 Office 365 傳送的郵件。
從您自己的電子郵件伺服器到 Office 365 的連接器
設定此連接器後,Microsoft 365 或 Office 365 接受來自貴組織電子郵件伺服器的郵件,並代表您將郵件傳送給收件者。 此收件者可能是貴組織在 Microsoft 365 或 Office 365 中的信箱,也可能是網際網路上的收件者。 若要完成此案例,您也需要設定電子郵件伺服器,以將電子郵件訊息直接傳送至 Microsoft 365 或 Office 365。
此連接器可讓 Microsoft 365 或 Office 365 掃描您的電子郵件中是否有垃圾郵件和惡意程式碼,並強制執行合規性需求,例如執行資料外洩防護原則。 當您的電子郵件伺服器將所有電子郵件訊息直接傳送至 Microsoft 365 或 Office 365 時,您自己的 IP 位址會受到保護,不會被新增至垃圾郵件封鎖清單。 若要完成案例,您可能需要設定電子郵件伺服器,以傳送郵件至 Microsoft 365 或 Office 365。
注意事項
此案例需要兩個連接器:一個從 Microsoft 365 或 Office 365 到您的郵件伺服器,另一個用於管理相反方向的郵件流程。 開始之前,請確保您擁有所需的所有資訊,並繼續執行指示,直到設定並驗證兩個連接器。
步驟概觀
以下為步驟概觀:
- 請完成電子郵件伺服器環境的先決條件
- 第 1 部分:設定郵件從 Microsoft 365 或 Office 365 流向內部部署電子郵件伺服器
- 第 2 部分:設定郵件以從您的電子郵件伺服器傳送至 Microsoft 365 或 Office 365
內部部署電子郵件環境的必要條件
準備好內部部署電子郵件伺服器,使其準備好與 Microsoft 365 或 Office 365 連線。 依照下列步驟執行:
請確定您的內部部署電子郵件伺服器已設定,而且能夠傳送和接收網際網路 (外部) 電子郵件。
請檢查您的內部部署電子郵件伺服器已啟用傳輸層安全性 (TLS),並具備憑證授權單位簽署 (CA 簽署) 的有效憑證。 建議憑證主體名稱要包含符合您組織中主要電子郵件伺服器的網域名稱。 如有必要,請購買符合此描述的 CA 簽署數位憑證。
如果您想要使用憑證在 Microsoft 365 或 Office 365 與電子郵件伺服器之間進行安全通訊,請更新電子郵件伺服器用來接收郵件的連接器。 當 Microsoft 365 或 Office 365 嘗試與您的伺服器連線時,此連接器必須辨識正確的憑證。 如果您使用的是 Exchange,請參閱 接收連接器 以取得詳細資訊。 在 Edge Transport Server 或用戶端存取伺服器 (CAS) 上,設定接收連接器的預設憑證。 在 Exchange 管理命令介面中,更新 Set-ReceiveConnector Cmdlet 上的 TlsCertificateName 參數。 若要了解如何在內部部署 Exchange 組織中開啟 Exchange 管理命令介面,請參閱 Open the Exchange Management Shell。
請記下對外電子郵件伺服器的名稱或 IP 位址。 如果您使用的是 Exchange,則此 IP 位址是將會接收來自 Microsoft 365 或 Office 365 的電子郵件的邊緣傳輸伺服器或 CAS 的完整網域名稱 (FQDN) 。
開啟防火牆上的連接埠 25,讓 Microsoft 365 或 Office 365 可以連線到您的電子郵件伺服器。
請確定您的防火牆接受來自所有 Microsoft 365 或 Office 365 IP 位址的連線。 請參閱 Exchange Online 以取得已發佈的 IP 位址範圍。
請記下組織中每個網域的電子郵件地址。 您稍後會需要此電子郵件地址來測試您的連接器是否正常運作。
第 1 部分:設定郵件從 Microsoft 365 或 Office 365 流向內部部署電子郵件伺服器
此設定有三個步驟:
- 設定您的 Microsoft 365 或 Office 365 環境。
- 設定從 Office 365 到您的電子郵件伺服器的連接器。
- 變更您的 MX 記錄,將郵件流程從網際網路重新導向至 Microsoft 365 或 Office 365。
1. 設定您的 Microsoft 365 或 Office 365 環境
請確定您已在 Microsoft 365 或 Office 365 中完成下列工作:
若要設定連接器,您需要指派的權限才可以開始。 若要檢查您需要哪些權限,請參閱 Exchange Online 中的權限中的 Microsoft 365 和 Office 365 連接器項目。
如果您想要 Microsoft 365 或 Office 365 將電子郵件從內部部署電子郵件伺服器轉送至網際網路,請使用下列其中一種方法:
- 使用主體名稱設定的憑證,該主體名稱符合 Microsoft 365 或 Office 365 中公認的網域。 我們建議憑證的一般名稱或主體別名要符合組織的主要 SMTP 網域。 如需詳細資訊,請參閱內部部署電子郵件環境的先決條件。
-或-
請確定貴組織的所有寄件者網域和子網域都已設定為 Microsoft 365 或 Office 365 中的接受網域。
如需有關定義接受的網域的詳細資訊,請參閱管理 Exchange Online 中公認的網域和啟用 Exchange Online 中子網域的郵件流程。
決定您是否要使用郵件流程規則 (也稱為「傳輸規則」) 或網域名稱來將郵件從 Microsoft 365 或 Office 365 傳遞到您的電子郵件伺服器。 大部分的公司選擇將郵件傳遞給所有公認的網域。 如需詳細資訊,請參閱案例:條件式郵件路由。
注意事項
您可以如 Exchange Online 中的郵件流程規則動作中所述設定郵件流程規則。 例如,如果您目前是透過通訊群組清單將郵件導向至多個網站,您可能會想要搭配郵件流程規則來使用連接器。
2. 設定從 Microsoft 365 或 Office 365 到您的電子郵件伺服器的連接器
在設定新的連接器之前,請檢查此處是否列出了適用於貴組織的任何連接器。 例如,如果您執行 Exchange 混合式設定精靈,在 Microsoft 365 或 Office 365 與 Exchange Server 之間傳遞郵件的連接器將會已設定並列在這裡,如下列螢幕擷取畫面所示。
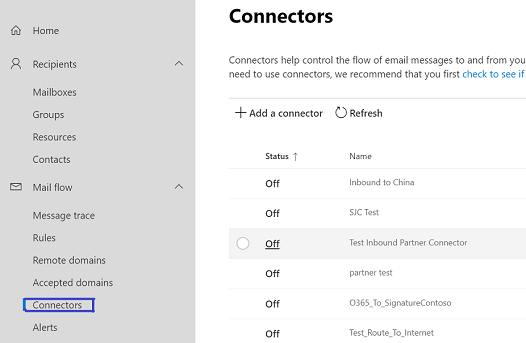
如果已列出連接器,則不需要再次設定,但可以視需要編輯連接器。
如果您不打算使用混合式設定精靈,或您正在執行非 Microsoft SMTP 郵件伺服器,或未列出從貴組織的郵件伺服器到 Microsoft 365 或 Office 365 的連接器,請使用精靈設定連接器,如下列程序所述。
注意事項
建立連接器之前,請按一下 [管理員中心] 窗格下的 [Exchange],從Microsoft 365 系統管理中心瀏覽至 EAC。
瀏覽至 [郵件流程 > 連接器]。 [ 連接器] 畫面隨即出現。
按一下 + 新增連接器。 新的連接器畫面隨即顯示。
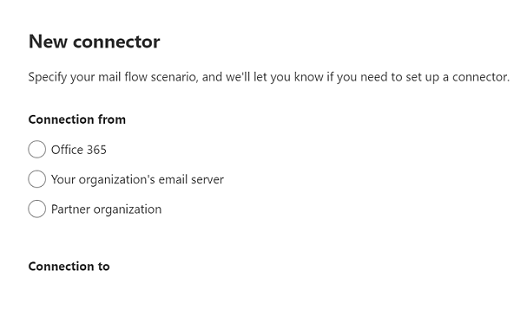
在 [連線來源] 底下,選擇 Office 365。
在 [連線至] 底下,選擇 您組織的電子郵件伺服器。
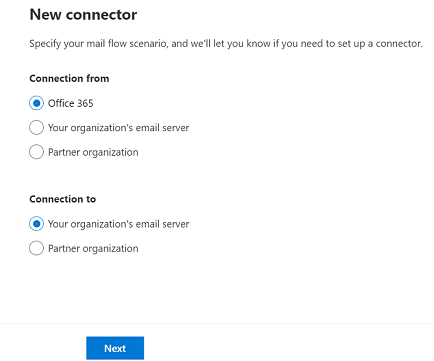
按 [下一步]。 連接器名稱 畫面隨即顯示。
提供連接器的名稱,然後按一下 [下一步]。 [ 連接器的使用 ] 畫面隨即出現。
選擇決定何時要使用連接器的選項,然後按 [ 下一步]。 [ 路由] 畫面隨即出現。
注意事項
如需有關在 [ 使用連接器 ] 畫面上選擇三個選項之一以及選擇該選項的原因的資訊,請參閱本文下方的 決定使用連接器的選項。
輸入 Office 365 會傳遞電子郵件訊息的主機電腦的網域名稱或 IP 位址。
按一下 +。
注意事項
輸入智慧主機名稱後必須按一下 + 才能瀏覽至下一個畫面。
按一下[下一步]。 安全性 限制 畫面隨即出現。
定義設定的方式:
選取 [永遠使用傳輸層安全性 (TLS) 保護連線安全的核取方塊 (建議) 。
注意事項
不強制要求在 [ 安全性限制 ] 頁面上設定傳輸層安全性 (TLS) 設定。 您可以流覽到下一個畫面,而不需要在此畫面上選擇任何項目。 在此頁面上定義 TLS 設定的需求取決於目的地伺服器是否支援 TLS。
如果您選擇定義 TLS 設定,則必須選擇。
選擇 [連線] 底下的兩個選項中的任何一個, 只有在收件者的電子郵件伺服器憑證符合此準則時。
注意事項
如果您選擇 [由受信任的憑證授權單位 (CA) 問題 ] 選項,則會啟用 [新增主體名稱] 或 [主體替代名稱 (SAN) 符合此網域名稱 ] 選項。
您可以選擇 [ 新增主旨名稱] 或 [符合此網域名稱 (SAN) 替代名稱 ] 選項。 不過,如果您選擇,則必須輸入憑證名稱相符的網域名稱。
按一下 [下一步],驗證 電子郵件 畫面隨即顯示。
輸入屬於貴組織網域之信箱的電子郵件。
按一下 +。
注意事項
必須按一下 + 才能啟用 [驗證 ] 按鈕。
按一下 [驗證]。 連接器驗證程序隨即開始。
驗證程序完成後 ,按 下一步。 [ 檢閱連接器 ] 畫面隨即出現。
檢閱您已設定的設定,然後按一下 [建立連接器]。
連接器隨即建立。
如果連接器沒有通過驗證,請按兩下顯示的訊息以取得詳細資訊,並參閱驗證連接器來協助解決問題。
3. 變更您的 MX 記錄,將郵件流程從網際網路重新導向至 Microsoft 365 或 Office 365
若要將電子郵件流程重新導向至 Microsoft 365 或 Office 365,請變更您網域的 MX (郵件交換) 記錄。 如需如何執行這項工作的指示,請參閱 新增 DNS 記錄以連線您的網域。
第 2 部分:設定郵件以從您的電子郵件伺服器傳送至 Microsoft 365 或 Office 365
此設定有兩個步驟:
- 設定從您的電子郵件伺服器到 Microsoft 365 或 Office 365 的連接器。
- 設定您的電子郵件伺服器,透過 Microsoft 365 或 Office 365 將郵件轉送至網際網路。
1.設定從電子郵件伺服器到 Microsoft 365 或 Office 365 的連接器
瀏覽至 [郵件流程 > 連接器]。 [ 連接器] 畫面隨即出現。
注意事項
如果貴組織已有任何連接器,則會在按一下 [連接器] 時顯示這些連接器。
按一下 + 新增連接器。 新的連接器畫面隨即顯示。
在 [連線來源] 底下,選擇 貴組織的電子郵件伺服器。
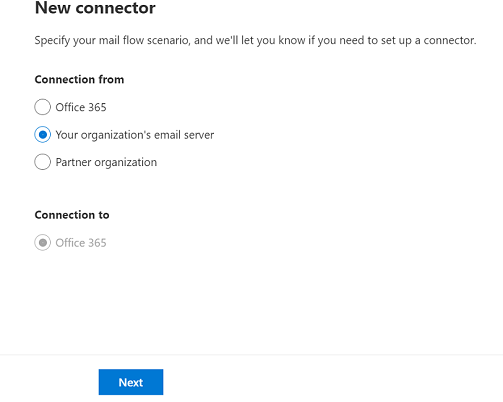
注意事項
選取 [連線來源] 底下的 [貴組織的電子郵件伺服器] 選項按鈕後,[連線至] 下方的選項會呈現灰色,表示這是所選的預設選項。
按 [下一步]。 連接器名稱 畫面隨即顯示。
提供連接器的名稱,然後按一下 [下一步]。 驗證已傳送的電子郵件 畫面隨即顯示。
在以下兩個選項中選擇其中一個選項:驗證傳送伺服器用來驗證Office 365憑證上的主體名稱與下列文字方塊中輸入的網域相符 (建議) 和驗證傳送伺服器的 IP 位址與下列其中一個 IP 位址相符,這些 IP 位址僅屬於貴組織。
注意事項
如果您選擇第一個選項,請提供您的網域名稱, (如果您的組織只有一個網域) 或您組織的任何一個網域, (如果) 多個網域,請提供您的網域名稱。 如果您選擇第二個選項,請提供組織網域伺服器的 IP 位址。
按一下[下一步]。 [ 檢閱連接器 ] 畫面隨即出現。
檢閱您已設定的設定,然後按一下 [建立連接器]。
連接器隨即建立。
如需詳細資訊,請選取 [ 說明 ] 或 [深入了解 ] 連結。 尤其,請參閱Identifying email from your email server以取得為此連接器設定憑證或 IP 位址設定的說明。 精靈會引導您完成設定。 結束時,請儲存您的連接器。
2. 設定您的電子郵件伺服器,以透過 Microsoft 365 或 Office 365 將郵件轉送至網際網路
接下來,您必須準備電子郵件伺服器,以傳送郵件至 Microsoft 365 或 Office 365。 電子郵件伺服器的此設定可讓郵件透過 Microsoft 365 或 Office 365 從您的電子郵件伺服器傳送至網際網路。
如果您的內部部署電子郵件環境是 Microsoft Exchange,您可以建立使用智慧主機路由將郵件傳送至 Microsoft 365 或 Office 365 的傳送連接器。 如需詳細資訊,請參閱建立傳送連接器,透過智慧主機路由傳出郵件。
若要在 Exchange Server 中建立傳送連接器,請在 Exchange 管理命令介面中使用下列語法。 若要了解如何在內部部署 Exchange 組織中開啟 Exchange 管理命令介面,請參閱 Open the Exchange Management Shell。
注意事項
在下列程序中, CloudServicesMailEnabled 參數可在 Exchange 2013 或更新版本中使用。
New-SendConnector -Name <DescriptiveName> -AddressSpaces * -CloudServicesMailEnabled $true -Fqdn <CertificateHostNameValue> -RequireTLS $true -DNSRoutingEnabled $false -SmartHosts <YourDomain>-com.mail.protection.outlook.com -TlsAuthLevel CertificateValidation
此範例會建立具有下列內容的新傳送連接器:
- 名稱:[我的公司] 至 Office 365
- FQDN:mail.contoso.com
- SmartHosts:contoso-com.mail.protection.outlook.com
New-SendConnector -Name "My company to Office 365" -AddressSpaces * -CloudServicesMailEnabled $true -Fqdn mail.contoso.com -RequireTLS $true -DNSRoutingEnabled $false -SmartHosts contoso-com.mail.protection.outlook.com -TlsAuthLevel CertificateValidation
變更 Microsoft 365 或 Office 365 用於郵件流程的連接器
若要變更連接器的設定,請選取您要編輯的連接器,然後選取 [ 編輯 ] 圖示,如下列螢幕擷取畫面所示,分別針對 [新 EAC] 和 [傳統 EAC]。
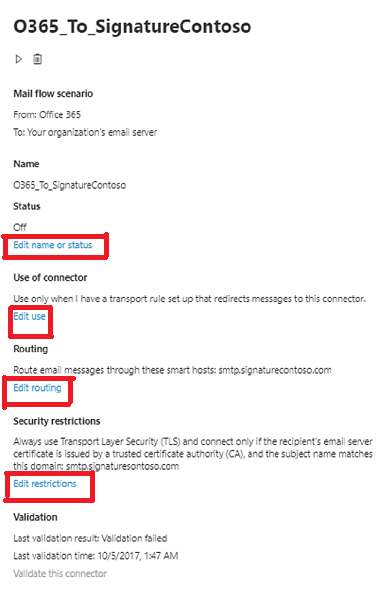

連接器精靈即會開啟,而您即可變更現有的連接器設定。 變更連接器設定時,Microsoft 365 或 Office 365 會繼續針對郵件流程使用現有的連接器設定。 儲存對連接器的變更時,Microsoft 365 或 Office 365 會開始使用新的設定。
針對相同案例我有多個連接器時,會發生什麼事?
大部分的客戶不需要設定連接器。 對於那些這樣做的客戶,每個郵件流程方向一個連接器就足夠了。 但您也可以針對單一郵件流程方向建立多個連接器,例如從 Microsoft 365 或Office 365到您的電子郵件伺服器 (也稱為內部部署伺服器) 。
當有多個連接器時,解決郵件流程問題的第一個步驟是瞭解 Microsoft 365 或 Office 365 使用的連接器。 Microsoft 365 或 Office 365 使用下列順序來選擇要套用至電子郵件的連接器:
- 使用與收件者網域完全符合的連接器。
- 使用可套用到所有公認網域的連接器。
- 使用萬用字元模式比對。 例如,*.contoso.com 會符合 mail.contoso.com 和 sales.contoso.com。
Microsoft 365 或 Office 365 如何套用多個連接器的範例
在這個範例中,您的組織有四個公認的網域:contoso.com、sales.contoso.com、fabrikam.com 及 contoso.onmicrosoft.com。 您已設定三個連接器,從 Microsoft 365 或 Office 365 到貴組織的電子郵件伺服器。 對此範例而言,這些連接器稱為 連接器 1 、 連接器 2 和 連接器 3 。
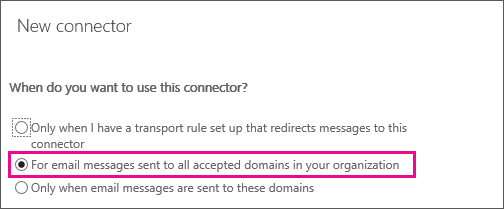
連接器 1 是為您組織中所有公認的網域所設定。 下列螢幕擷取畫面顯示 [連接器精靈] 畫面,您可以在其中定義連接器套用至的網域。 在此狀況下,所選擇的設定是 針對傳送至您組織中所有公認網域的電子郵件訊息。 下列兩個螢幕擷取畫面分別描述新 EAC 和傳統 EAC 的選擇設定。

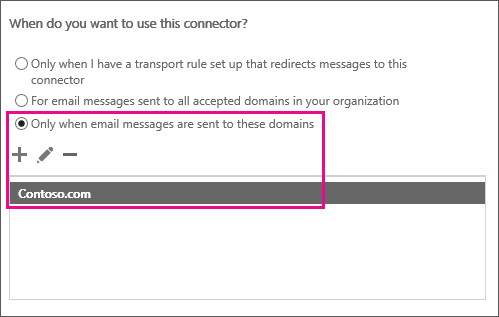
連接器 2 特別為您的公司網域 Contoso.com 設定。 下列螢幕擷取畫面顯示 [連接器精靈] 畫面,您可以在其中定義連接器套用至的網域。 在此狀況下,所選擇的設定是 僅當電子郵件訊息傳送至這些網域時。 對於 連接器 2 ,您公司的網域 Contoso.com 已指定。 下列兩個螢幕擷取畫面分別描述新 EAC 和傳統 EAC 的選擇設定。

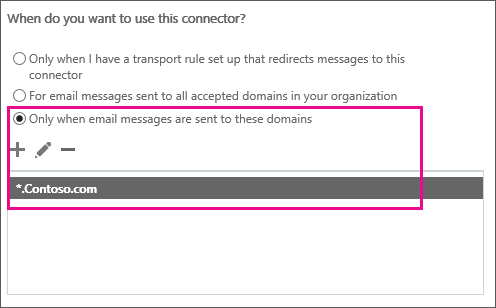
連接器 3 同樣也設定為使用選項 僅當電子郵件訊息傳送至這些網域時。 但是,連接器會使用萬用字元,而非特定網域 Contoso.com:*.Contoso.com,如下列螢幕擷取畫面所示。 下列兩個螢幕擷取畫面分別描述新 EAC 和傳統 EAC 的選擇設定。

針對從 Microsoft 365 或 Office 365 傳送到電子郵件伺服器信箱的每封電子郵件,Microsoft 365 或 Office 365 會盡可能選取最具體的連接器。 針對傳送到下列位置的電子郵件:
- john@fabrikam.com、Microsoft 365 或 Office 365 選取連接器 1。
- john@contoso.com、Microsoft 365 或 Office 365 選取連接器 2。
- john@sales.contoso.com、Microsoft 365 或 Office 365 選取連接器 3。